
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 owasp/pscf
규제 및 산업 표준 분석에서 파생된 소프트웨어 제품을 위한 구조화된 보안 기능을 제공하는 OWASP 프레임워크로, 안전한 제품 관리, 구현 및 규정 준수를 안내합니다.
 secfigo/awesome-fuzzing
퍼징(Fuzzing) 학습과 근본 원인 분석과 같은 익스플로잇 개발(Exploit Development) 초기 단계를 위한 엄선된 퍼징 리소스 목록 (도서, 무료 및 유료 강좌, 동영상, 도구, 튜토리얼 및 실습용 취약 애플리케이션)
 malvika-thakur/cve-2023-25136
OpenSSH 사전 인증(Pre-Auth) 이중 해제(Double Free) CVE-2023-25136 – 라이트업 및 개념 증명(PoC)
 mcorybillington/suitecrm-rce
CVE-2020-28328에 대한 분석: SuiteCRM 로그 파일 원격 코드 실행 및 보너스 크로스 사이트 스크립팅
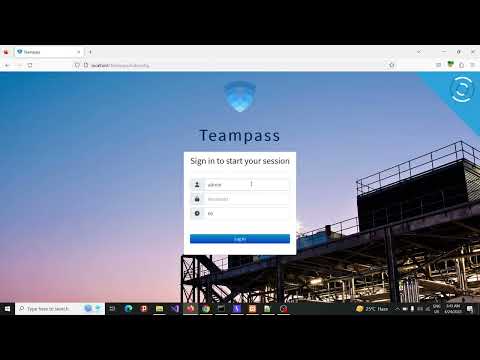 mnqazi/cve-2023-2516
Medium 블로그
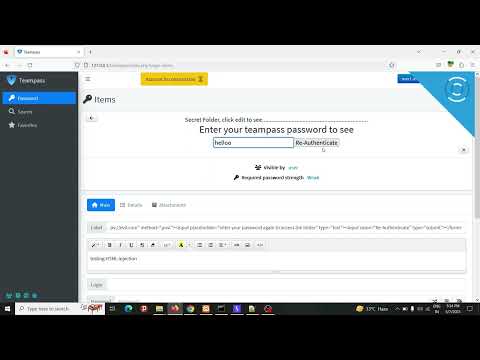 mnqazi/cve-2023-2591
CVE-2023-2591 Medium 블로그
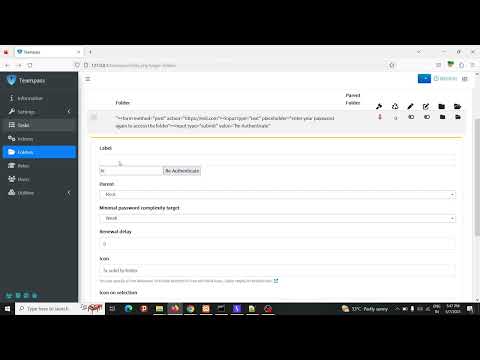 mnqazi/cve-2023-2859
CVE-2023-2859 Medium 블로그
 mpgn/crime-poc
:hocho: CRIME 공격 PoC : CVE-2012-4929를 공격하는 압축 오라클 :hocho:
 msm8916-mainline/cve-2022-22063
일부 구형 Qualcomm 칩셋의 하이퍼바이저 펌웨어에서 발견된 보안 문제
 nahueldsanchez/blogpost_cve-2018-19987-analysis
이 리포지토리에는 여러 D-Link 라우터에 영향을 미치는 인증된 OS 명령 주입 취약점인 CVE-2018-19987에 대한 분석 블로그 게시물이 있습니다.
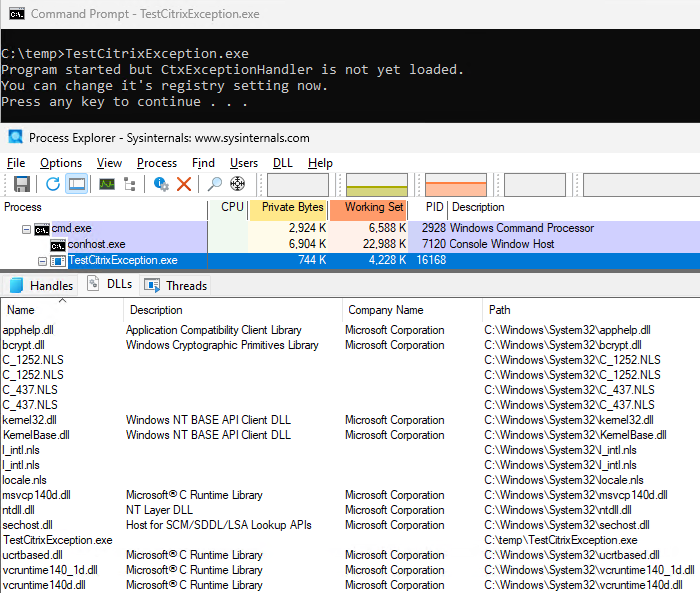 olljanat/testcitrixexception
CVE-2025-6759 완화를 테스트하는 최소 도구
 paras98/cve-2021-38297-go-wasm-replication
교육용 개념 증명으로, CVE-2021-38297을 재현합니다. 이는 Go WASM 버퍼 오버플로우로 이어져 저장형 XSS를 발생시킵니다. 취약한 앱 설정, 익스플로잇 재현 단계, 보안 연구를 위한 패치 가이드가 포함되어 있습니다.
 s-index/cve-2021-43811
awslabs/sockeye 안전하지 않은 YAML 로딩을 통한 코드 주입 CVE-2021-43811
 sahil3276/cve-2024-55347
CVE-2024-55347 공개 공표
 securekomodo/cve-2024-22026
Ivanti EPMM "MobileIron Core"에 영향을 미치는 CVE-2024-22026용 익스플로잇 POC
 trganda/cve-2021-22204
CVE-2021-22204(ExifTool RCE)에 대한 심층 기술 분석: PoC 재현, 페이로드 구성, 취약한 DjVu 주석 파서의 Perl 코드 리뷰를 포함합니다.
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6_0_18_final_fixed
Bean Validation 2.0 (JSR-380)의 참조 구현으로, 애노테이션 기반 메타데이터 모델과 JavaBeans에 대한 메서드 검증을 제공하며 CVE-2019-10219 수정을 포함합니다.
 sinsinology/cve-2024-29847
CVE-2024-29847용 익스플로잇








