
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 scabench/fastjson-tp1fn1
CVE-2022-25845를 기반으로 한 시나리오는 메타데이터 기반 SCA의 경우 TP를 나타내지만, callgraph를 사용할 경우 FN을 나타냅니다.
 muslimbek-0x/cve-2026-48030
CVE-2026-48030에 대한 개념 증명 익스플로잇, Pheditor 2.0.1-2.0.3의 치명적인 OS 명령 주입 취약점. 취약 코드 분석, PoC 스크립트 및 보안 연구자를 위한 패치 안내 포함.
 kaleth4/cve-2026-55200
CVE-2026-55200에 대한 기술 분석 및 개념 증명(PoC)입니다. libssh2의 치명적인 힙 기반 버퍼 오버플로우로, 인증 전 원격 코드 실행(RCE)이 가능합니다. 완화 지침과 공급망 영향 평가를 포함합니다.
 g0thamrabb1t/cve-2026-48282-coldfusion-rds-detection
CVE-2026-48282의 Adobe ColdFusion RDS 실험실 검증으로, 임의 CFM 파일 쓰기, 코드 실행, auditd/PCAP 증거, 이벤트 타임라인 재구성, SOC 탐지 권장 사항을 포함합니다. 영어 및 폴란드어 보고서가 포함되어 있습니다.
 forse01/cve-2018-1000542-netbeans
Apache NetBeans의 원격 코드 실행 취약점인 CVE-2018-1000542에 대한 개념 증명 익스플로잇입니다. IDE의 XML 기반 프로젝트 로딩에서 안전하지 않은 역직렬화 악용을 보여줍니다.
 dhawaldesai/agentic-ioc-scanner
에이전틱 AI 코딩 도구를 위한 IOC 스캐너 — Mini Shai-Hulud, Gemini CLI RCE, Cursor CVE-2026-26268 및 DPRK PromptMink 탐지
 yafiah-darwesh/cs50-cyber-paloalto-oauth
CS50 사이버 보안 최종 프로젝트 — Palo Alto OAuth 토큰 유출 (CVE-2024-3400)
 chinmay1743/ptrace-vuln
CVE-2019-13272 취약점 확인
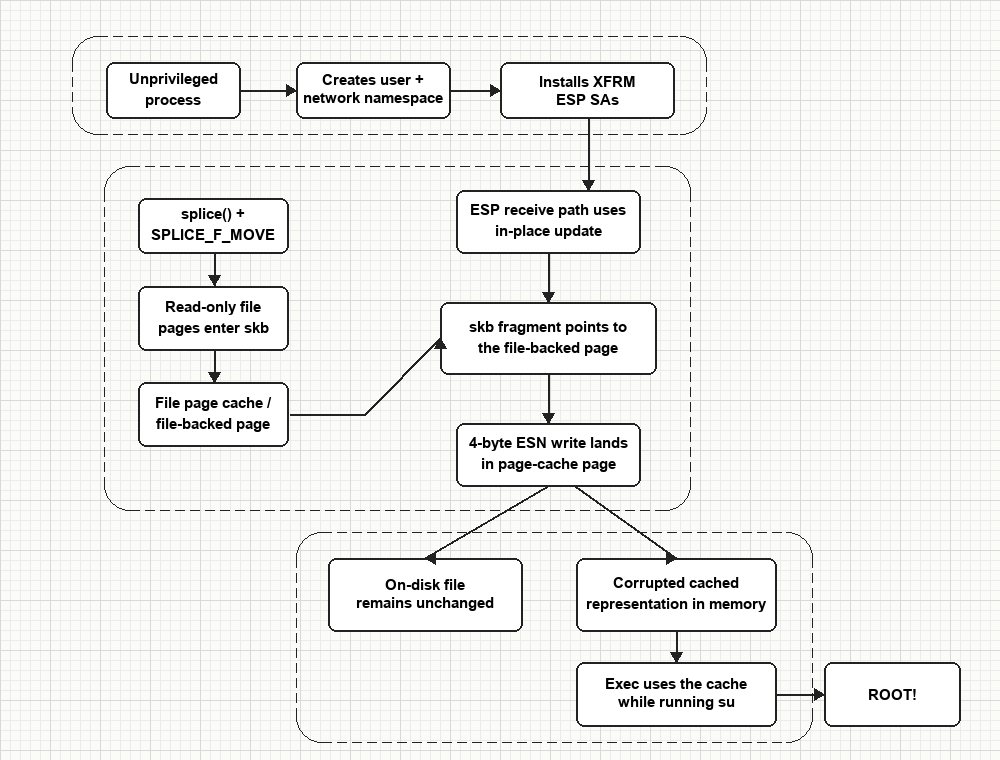 chernstepanov/dirtyfrag-for-dummies
CVE-2026-43284 (Dirty Frag)의 기술적 분석 및 정리된 PoC로, Linux 커널 xfrm-ESP 취약점으로 splice()와 제자리 재생-윈도우 쓰기를 통해 페이지 캐시 손상을 유발합니다.
 bunbuncodes/cpsc253_cybersecurityfinalprojectreports
CVE-2024-38112에 대한 보고서
 0xbencantcode/cve-2025-43929
KiTTY의 높은 심각도 취약점으로, 특정 조건에서 사용자 확인 없이 로컬 실행 파일이 실행될 수 있습니다.
 opanhw/memform-code
LLM 에이전트의 지속 메모리 오염(persistent-memory poisoning)을 위한 결정론적 벤치마크 및 평가 하네스로, 정상/오염 사례를 쌍으로 구성하고 LangChain/LlamaIndex 러너와 방어 기법을 제공합니다.
 abraxas/proftpd-site-copy-dest-follow
ProFTPD 1.3.9d - 높음 - 원격 - 권한 잔여 / 파일 쓰기 - SITE COPY 대상이 심볼릭 링크를 따름
 vulncheck-oss/jupyter-notebooks
VulnCheck API를 쿼리하여 익스플로잇 타임라인, 알려진 악용 취약점(Known Exploited Vulnerabilities), 봇넷 데이터를 차트로 시각화하는 예제 Jupyter 노트북으로, 위협 연구에 활용됩니다.
 horkimhab/cve-2026-59265
CVE-2026-59265(LibreOffice 및 OpenOffice 취약점)에 대한 개념 증명 및 연구 자료로, 승인된 실험실 테스트와 보안 교육을 목적으로 합니다.
 parapapinho/cve-2017-12561
CVE-2017-12561에 대한 리버스 엔지니어링 분석 및 개념 증명으로, HPE iMC dbman의 use-after-free 취약점을 다루며 바이너리 디핑, ASN.1 디코딩, 크래시 분석을 포함합니다.
 bombobombone/cve-2026-103441
CVE-2026-103441에 대한 로컬 개념 증명 및 정제된 보고서로, MediaWiki action=parse API의 PHP 객체 주입 취약점으로 가젯 체인을 통해 RCE에 도달할 수 있습니다.
 0xblackash/cve-2026-63292
Apache mod_vhost_alias의 스택 기반 버퍼 오버플로인 CVE-2026-63292를 문서화하며, 영향을 받는 버전, 안전한 버전 및 구성 점검, 패치 지침을 포함합니다.








