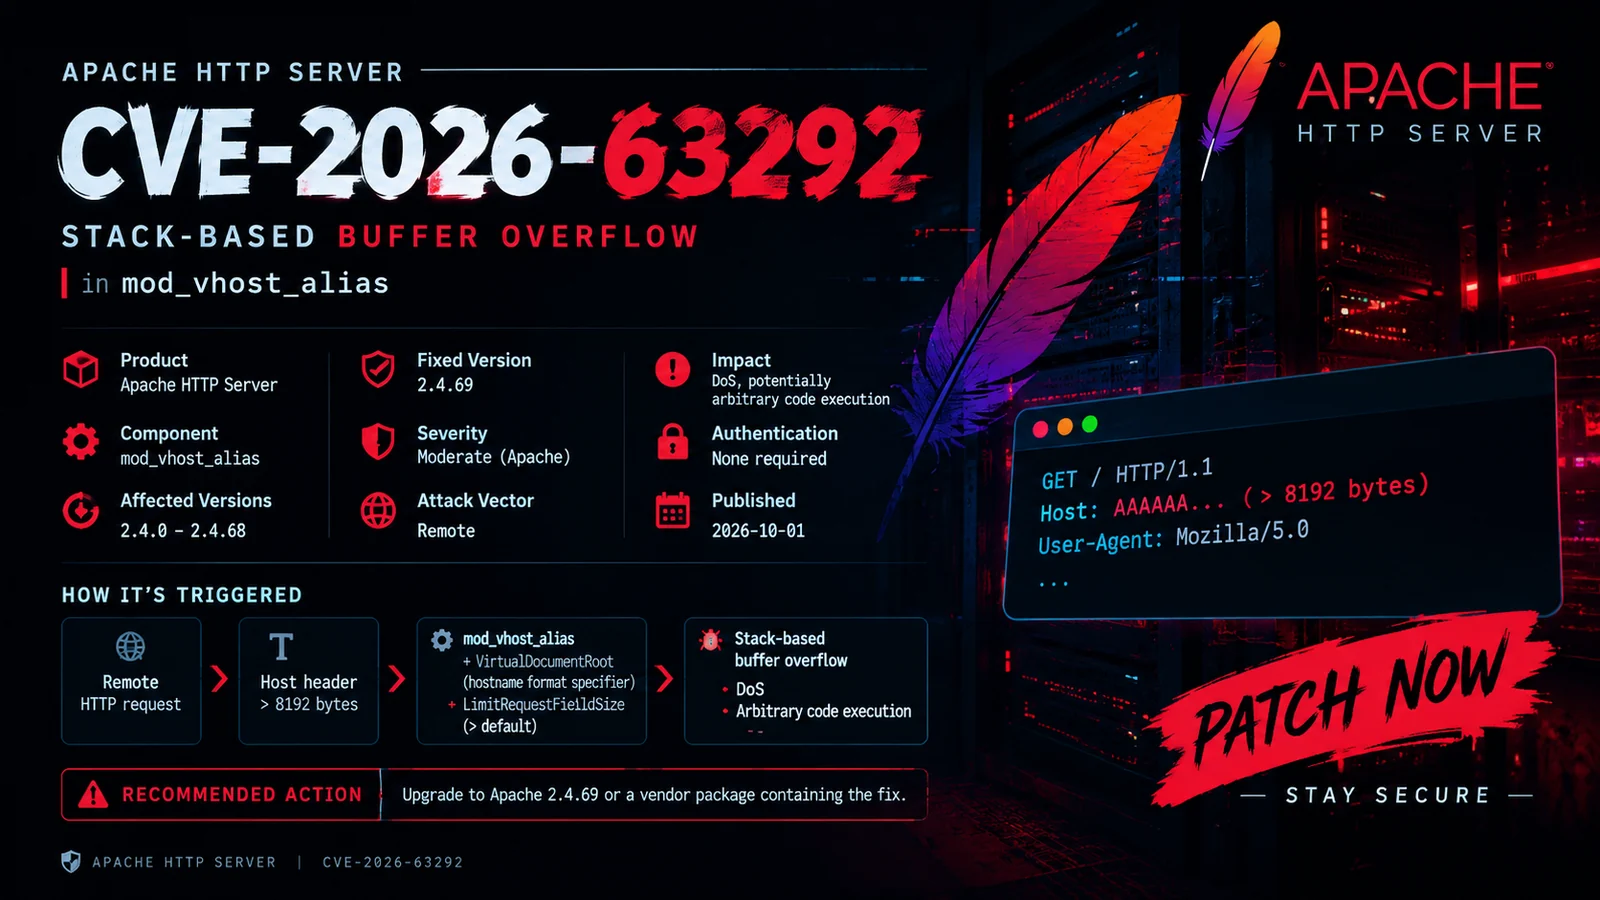
 0xblackash/cve-2026-63292
Apache mod_vhost_alias의 스택 기반 버퍼 오버플로인 CVE-2026-63292를 문서화하며, 영향을 받는 버전, 안전한 버전 및 구성 점검, 패치 지침을 포함합니다.

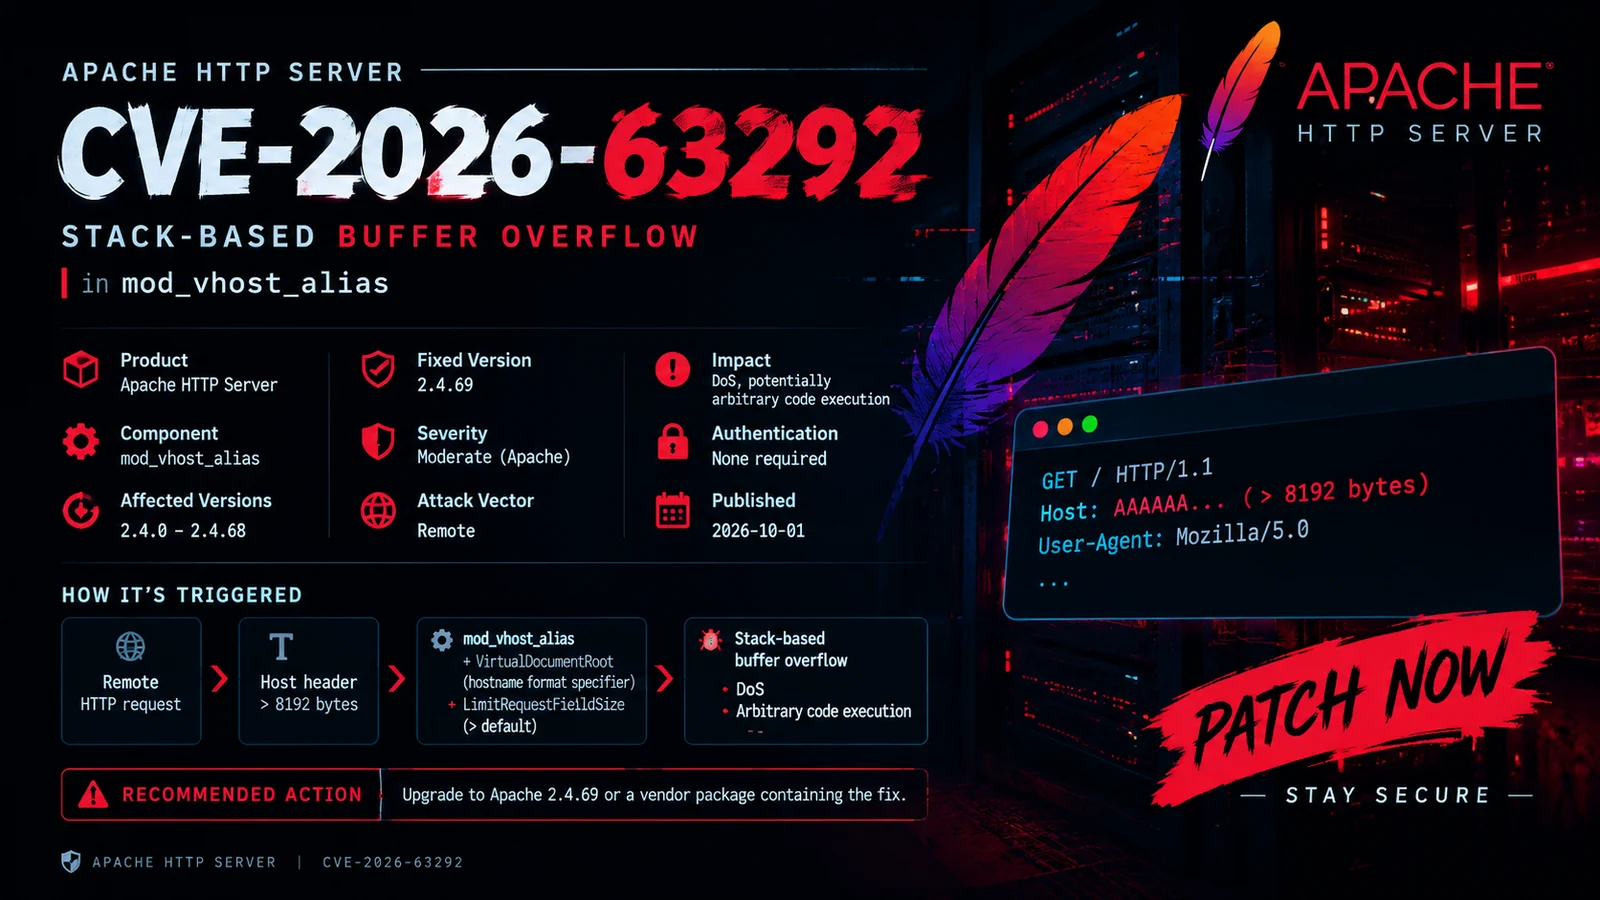
CVE-2026-63292는 Apache HTTP Server의 mod_vhost_alias 모듈에 영향을 미치는 스택 기반 버퍼 오버플로 취약점입니다.
이 문제는 과도하게 큰 HTTP Host 헤더와 VirtualDocumentRoot 호스트명 형식 지정자가 관련된 특정 서버 구성에서 트리거될 수 있습니다.
CVE-2026-63292
├── Component: mod_vhost_alias
├── Type: Stack-Based Buffer Overflow
├── CWE: CWE-121
├── Attack Vector: Network
├── Authentication: Not required
└── Impact: Denial of Service / Potential Code Execution
| Apache HTTP Server | 상태 |
|---|---|
2.4.0 – 2.4.68 | ⚠️ 영향 받음 |
2.4.69+ | ✅ 수정됨 |
배포판은 업스트림 버전 번호를 변경하지 않고 보안 수정 사항을 백포트할 수 있으므로, 항상 운영체제 공급업체가 제공하는 패키지 버전을 확인하십시오.
Apache HTTP Server
        │
        ▼
   mod_vhost_alias
        │
        ▼
VirtualDocumentRoot
        │
        ▼
Hostname format processing
        │
        ▼
Oversized Host header
        │
        ▼
Stack-based buffer overflow
이 취약점은 특정 구성 조합과 관련이 있습니다.
관련 지표는 다음과 같습니다:
LoadModule vhost_alias_module modules/mod_vhost_alias.so

VirtualDocumentRoot /var/www/%0

LimitRequestFieldSize <value above default>
취약한 구성은 승인된 테스트 환경에서만 평가해야 합니다.
Apache 버전을 확인합니다:
apache2 -v
Debian / Ubuntu:
dpkg -l | grep apache2
RHEL / Fedora:
rpm -qa | grep httpd
mod_vhost_alias가 로드되었는지 확인합니다:
apachectl -M | grep vhost
또는:
apache2ctl -M | grep vhost
구성을 검색합니다:
grep -R "VirtualDocumentRoot" /etc/apache2/ 2>/dev/null
LimitRequestFieldSize를 확인합니다:
grep -R "LimitRequestFieldSize" /etc/apache2/ 2>/dev/null
Apache HTTP Server를 보안 수정 사항이 포함된 버전으로 업그레이드하십시오.
Affected
2.4.0 ───────────────► 2.4.68
                         │
                         │ UPDATE
                         ▼
                     2.4.69+
                      FIXED
업데이트 후 다음을 확인합니다:
apache2 -v
그런 다음 구성을 검증합니다:
apachectl configtest
환경에 적합한 경우 서비스를 재시작합니다:
sudo systemctl restart apache2
이 저장소는 의도적으로 안전한 취약점 식별에 초점을 맞추고 있습니다.
다음은 제공하지 않습니다:
권장되는 접근 방식은 버전 및 구성 검증입니다.
     ┌──────────────────────┐
     │ Identify Apache      │
     │ version              │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check mod_vhost_alias │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Review VirtualHost / │
     │ VirtualDocumentRoot  │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check request-header │
     │ configuration         │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Patch / Verify       │
     │ fixed package        │
     └──────────────────────┘
| 속성 | 값 |
|---|---|
| CVE | CVE-2026-63292 |
| 제품 | Apache HTTP Server |
| 모듈 | mod_vhost_alias |
| 취약점 | 스택 기반 버퍼 오버플로 |
| CWE | CWE-121 |
| 벡터 | 네트워크 |
| 인증 | 필요하지 않음 |
| 영향 받는 버전 | 2.4.0 – 2.4.68 |
| 수정된 버전 | 2.4.69 |
| 주요 우려 사항 | 메모리 손상 |
| 안전한 테스트 | 버전 + 구성 확인 |
CVE-2026-63292/
│
├── README.md
├── banner.png
├── CVE-2026-63292.py
├── requirements.txt
└── screenshots/
    └── lab-environment.png
이 프로젝트는 승인된 보안 연구, 방어적 테스트, 취약점 분석 및 교육 목적으로 제공됩니다.
본인이 소유하거나 평가에 대한 명시적 허가를 받은 시스템만 테스트하십시오.
0xBlackash // Security Research
Understand • Verify • Patch • Secure
