
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 inertfluid/cve-2026-61732-lab
CVE-2026-61732(Decepticon ChatML 역할 경계 위조)의 무해하고 자체 완결적인 재현
 muradislamzada/cve-2026-93528
CVE-2026-93528에 대한 기술 분석, 개념 증명, 책임 있는 공개 일정으로, WooCommerce용 NP Quote Request에서 발생하는 인증되지 않은 주문 데이터 노출 취약점입니다.
 sneakynachos/cve-2026-85048-the-gpu-died
CVE-2026-85048에 대한 재현기 및 기술 분석으로, GPU 프로세스의 Chrome viz 서피스 use-after-free 취약점이며, ASAN 단위 테스트와 브라우저 트리거를 포함합니다.
 mobilehackinglab/cve-2026-28576-poc
교육용 개념 증명(PoC)으로, Android 17의 Contacts Provider에서 SQL 인젝션 취약점을 시연합니다. 이 취약점을 통해 권한이 없는(zero-permission) 앱이 단일 연락처 URI 권한 부여를 이용해 전체 연락처 데이터베이스를 외부로…
 abdelkabirouadoukou/cve-2026-31431-analysis-and-fix
리눅스 커널 CVE-2026-31431(Copy Fail)에 대한 심층 기술 분석: AF_ALG 인플레이스 scatterlist 버그를 통한 로컬 권한 상승, 근본 원인, 익스플로잇 경로 및 패치 제출 가이드를 포함합니다.
 n0n4m3x41/cve-2026-22738-poc
# CVE-2026-22738 개념 증명 익스플로잇 Spring AI SimpleVectorStore의 치명적인 SpEL 주입 RCE로, 인증되지 않은 OS 명령 실행을 시연합니다.
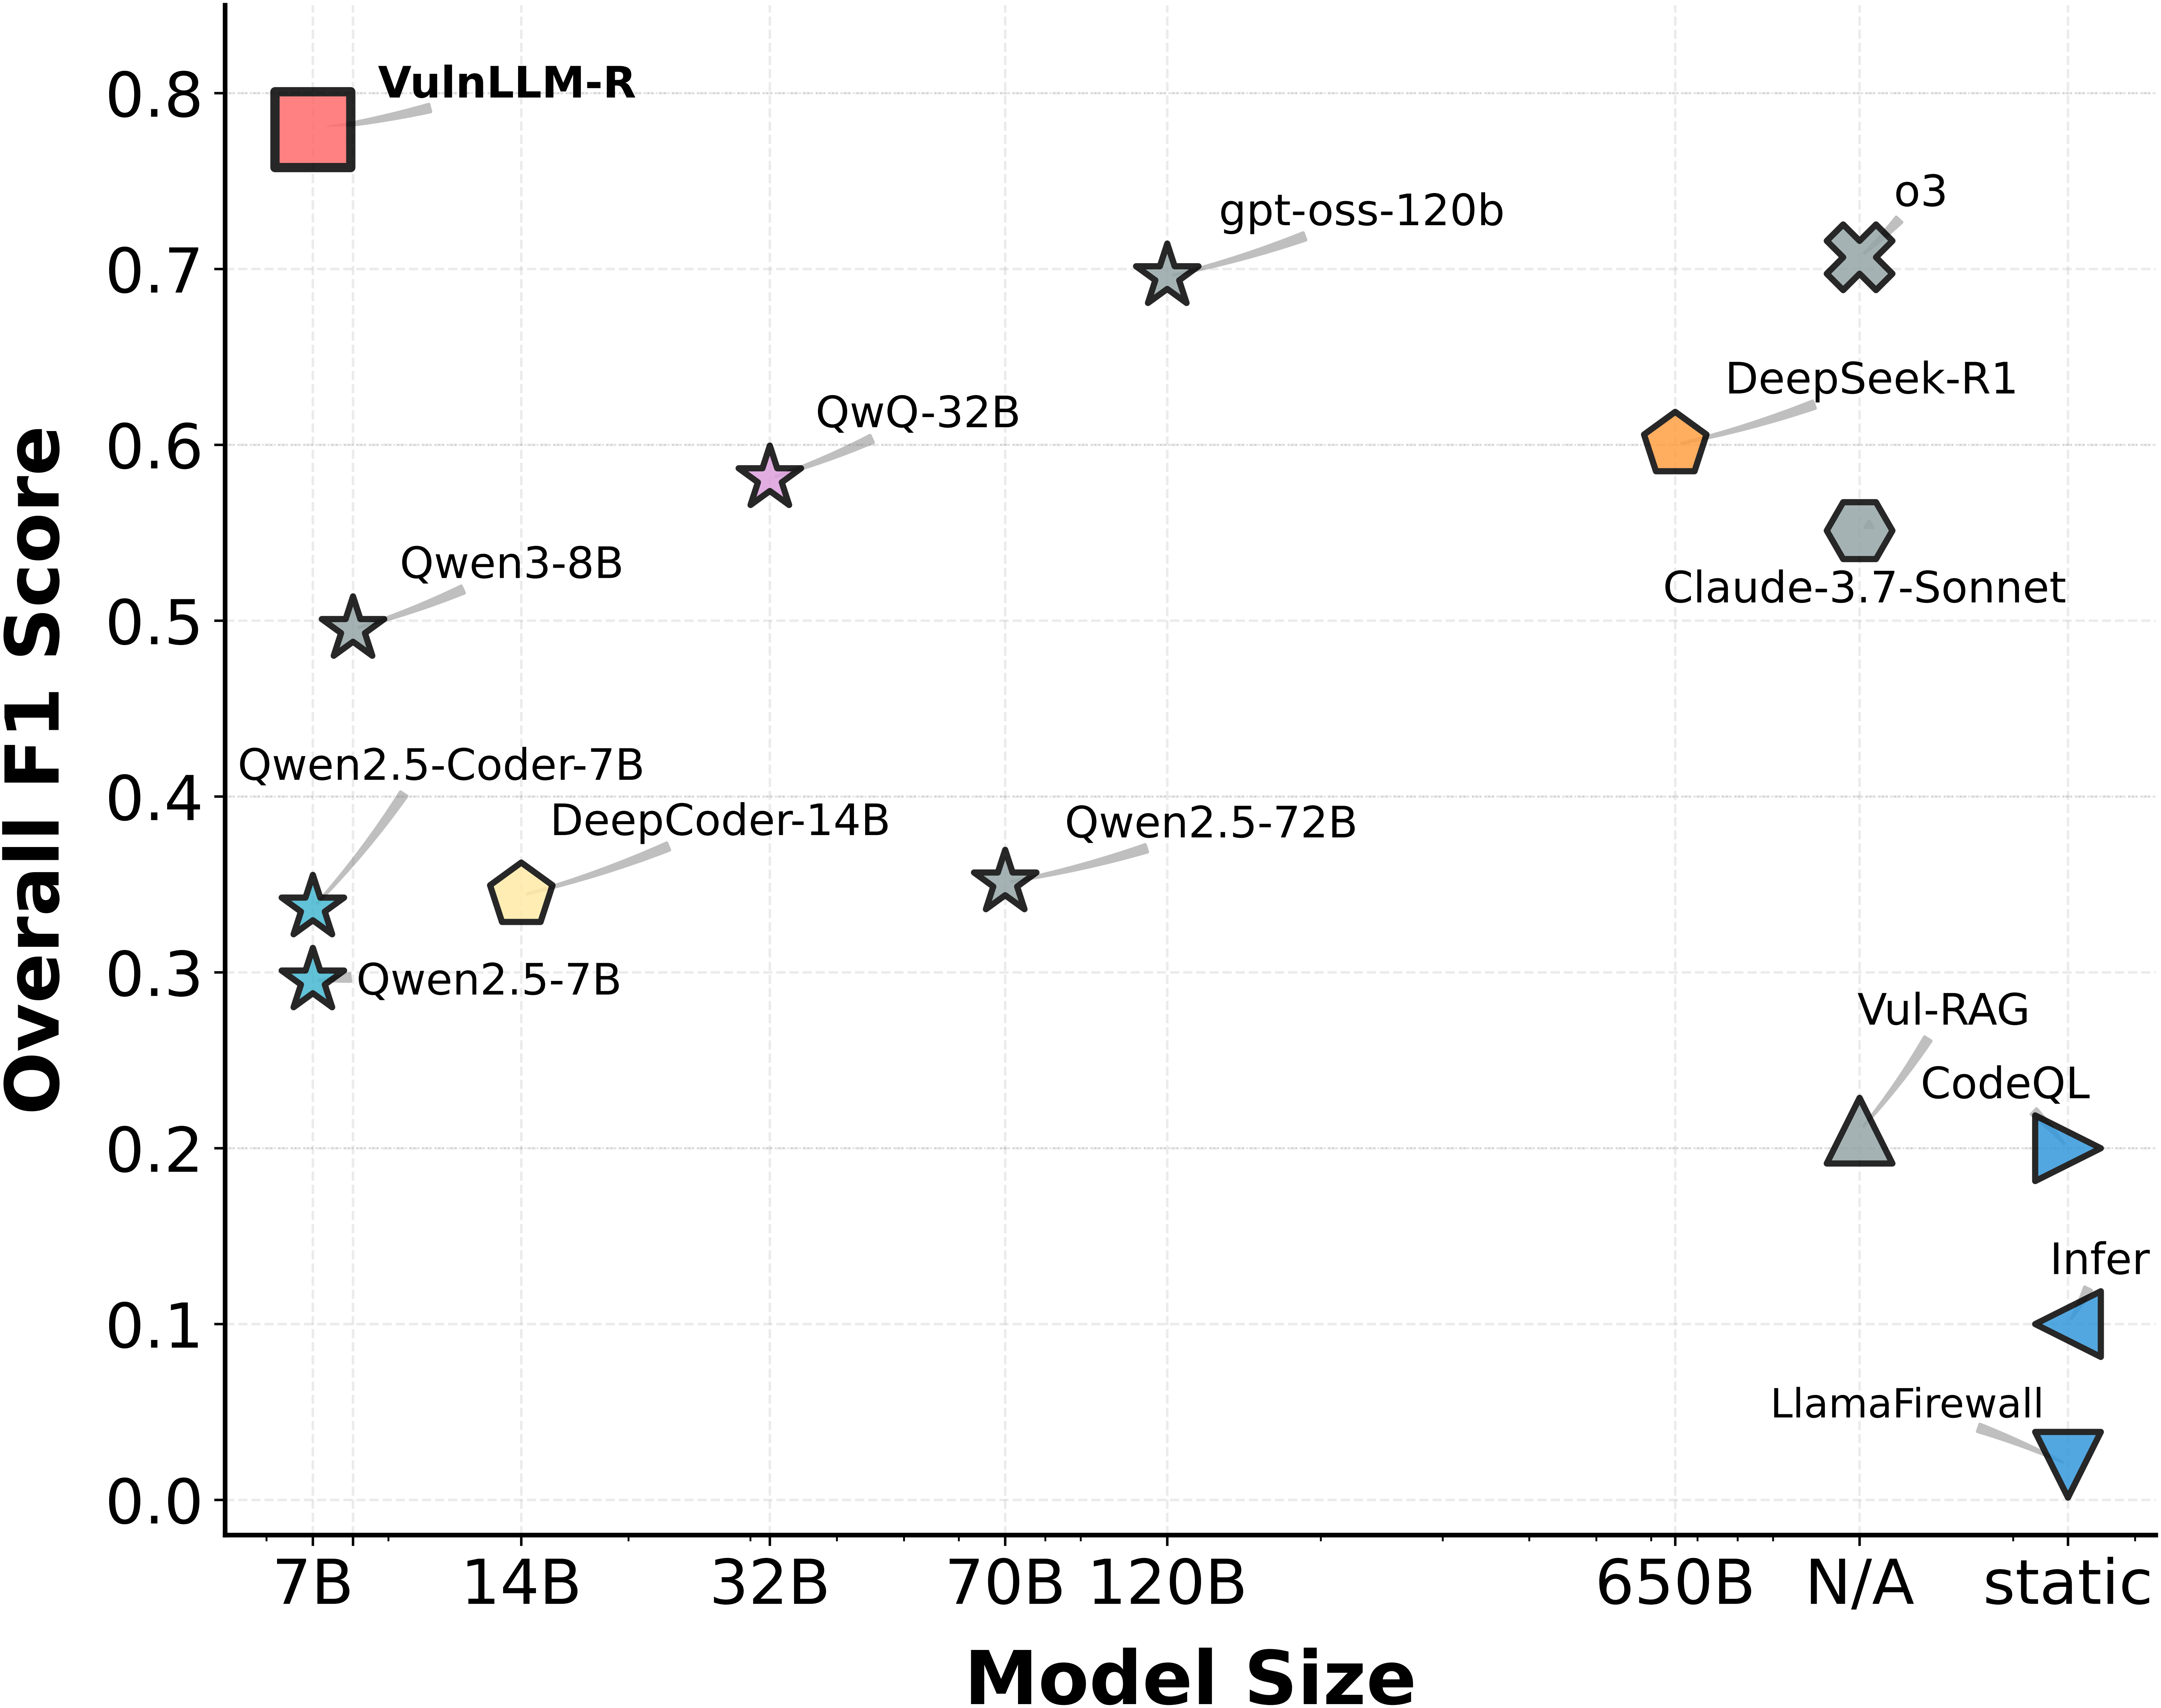 ucsb-mlsec/vulnllm-r
C/C++ 및 Python 소스코드 취약점 탐지를 위한 특화 추론 LLM으로, 데이터셋 구축, SFT/DPO 훈련 및 결과 재현 스크립트를 포함합니다.


 josh-blythe/bordair-multimodal
오픈소스 크로스 모달 및 멀티모달 프롬프트 인젝션 테스트 스위트. 텍스트, 이미지, 문서, 오디오 모달리티 전반에 걸친 250,000개 이상의 공격 페이로드. OWASP LLM Top 10, CrossInject (ACM MM 2025), FigStep (AAAI…
 hantul/kotaemon-cve-2025-56526-56527-disclosure
공개 공시 — Kotaemon 0.11.0에서 비위생 처리된 PDF 콘텐츠 렌더링을 통한 Stored XSS 및 평문 자격 증명 노출 (CVE-2025-56526 및 CVE-2025-56527). 전체 기술 분석, PoC, 영향 평가 및 책임 있는 공개 일정을…
 0xblackash/cve-2026-45447
CVE-2026-45447
 renweimeng/vlun-agent-x
VulnAgent-X: 저장소 수준의 취약점 탐지를 위한 계층적 에이전트 기반 프레임워크
 minhhk68/cve-2026-13156
CVE-2026-13156 취약점 권고 및 PoC — Huynh Kien Minh(MinhHK) 발견.
 mdniloykhan/jailbreak-eval-7llms
"7개의 대규모 언어 모델 전반에 걸친 적대적 탈옥 공격 및 방어의 체계적 평가"를 위한 코드
 manhu2025/dup
언어 모델의 백도어를 탐지하고 제거하기 위한 연구 프레임워크로, BERT, BART, LLaMA, Qwen 전반에 걸쳐 특징 기반 이상 탐지와 LoRA 기반 언러닝을 결합한다.
 labrai/graphip-bench
그래프 신경망에서 단일 블랙박스 프로토콜 아래 모델 추출 공격과 소유권 방어(워터마킹, 출력 교란, 쿼리 탐지)를 평가하기 위한 벤치마크 및 라이브러리입니다.
 xeeshanajmal/qai2026-fgsm-transfer
QAI 2026 논문에서 시뮬레이션에서 IBM 양자 하드웨어로의 FGSM 공격 전이성에 관한 코드와 결과입니다.








