
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 0xblackash/cve-2026-15409
CVE-2026-15409
 greydgl/pentestgpt
대규모 언어 모델로 구동되는 자동 침투 테스트 에이전트 프레임워크
 meta-llama/purplellama
LLM 보안을 평가하고 개선하기 위한 도구 모음입니다.
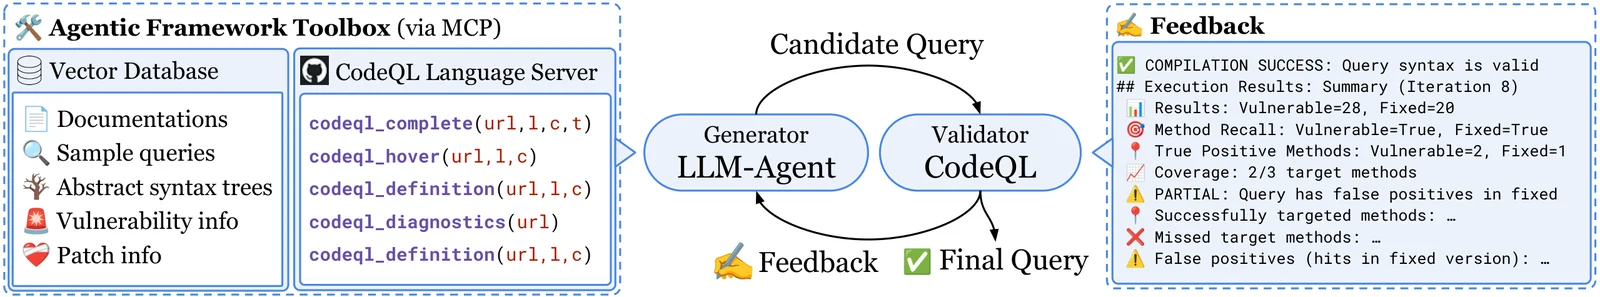 neuralprogram/qlcoder
Agentic 프레임워크: CodeQL 쿼리 합성용
 owasp/owasp-top-10-ai-infrastructure-security-risks
AI 데이터센터 인프라의 주요 보안 위험을 식별하고 우선순위를 정하기 위한 실용적인 프레임워크로, 하드웨어, 네트워킹, 관리 평면, 공급망을 다루며 제공자와 고객을 위한 완화 전략을 포함합니다.
 loophole-llc/fish-live-in-trees
Gemini - 프로덕션 LLM 런타임 정렬 컨텍스트 주입
 thuyimingli/backdoor-learning-resources
백도어 학습 논문, 설문 조사 및 도구 모음의 선별된 목록으로, 연구자와 보안 실무자를 위해 딥러닝의 오염 기반 공격과 방어를 체계적으로 정리합니다.
 rabakuku/cve-2026-87902-a-working-poc-for-wordpress-s-critical-path-traversal
CVE-2026-87902에 대한 참조 노트 및 완화 구성으로, RCE로 연계 가능한 WordPress Core의 인증되지 않은 경로 순회 및 LFI 취약점이며, Nginx, Apache, PHP 강화 규칙을 포함합니다.
 csrxamfi/cve-2025-43426
CVE-2025-43426 (영상 + 보고서)
 alphaseclab/awesome-rat
RAT 및 C&C 리소스. 250+ 오픈소스 프로젝트, 1200+ RAT/C&C 블로그/비디오.
 cosai-oasis/ws4-secure-design-agentic-systems
CoSAI 워크스트림 4, 에이전틱 시스템을 위한 보안 디자인 패턴 저장소
 hslatman/awesome-industrial-control-system-security
산업 제어 시스템(ICS) 보안과 관련된 리소스를 엄선한 목록.
 masamuneee/cve-2024-32002-poc
CVE-2024-32002용 PoC: 대소문자 구분 없는 파일 시스템에서 악성 git 서브모듈 후크를 통한 RCE
 cybershujin/prompt-injection-in-the-wild
공개적으로 보고된 프롬프트 인젝션 기법을 전달 방식, 인코딩, 전파 동작별로 분류하고, 확인된 모델, 출처, MITRE ATLAS 태그와 함께 정리한 추적기입니다.
 safety-research/red-teaming-auto-mode
Research code for red-teaming AI auto-mode monitors, including simulation evals, fuzzing, and monitor implementations for Claude Code and Codex…
 analysis-tools-dev/static-analysis
프로그래밍 언어, 설정(config), 빌드 도구, CI를 위한 정적 분석(SAST) 도구와 린터(linter)를 선별해 모아 둔 디렉터리로, 코드 품질 개선에 중점을 둡니다.
 hamed233/cybersecurity-mastery-roadmap
초보자부터 전문가 수준까지 사이버 보안을 마스터하기 위한 종합적이고 단계별 가이드로, 엄선된 리소스, 도구, 경력 안내를 제공합니다.
 screenpipe/screenpipe
YC (S26) | Open Computer History | 로컬에서 화면을 지속적으로 녹화하고 에이전트(Claude, Codex, Openclaw, Hermes, Runner...)에 컨텍스트를 제공합니다








