
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 n0kovo/awesome-password-cracking
암호 크래킹 및 암호 보안과 관련된 멋진 도구, 연구, 논문 및 기타 프로젝트의 선별된 목록입니다.
 binarygolf/bggp
연례 소형 파일 경연 대회 저장소로, 폴리글롯, 크래시, 자기 복제, 다운로드와 같은 테마의 바이너리 골프 챌린지를 다루며, 연도별로 정렬된 엄선된 항목을 제공합니다.
 dougwithseismic/dezlock-dump
Deadlock, CS2, Dota 및 기타 게임(Source 2)을 위한 런타임 스키마 + RTTI 추출 도구입니다. source2gen이 필요하지 않습니다.
 wang-yanting/agentwatcher
인과적 맥락 귀속과 규칙 기반 모니터를 활용한 LLM 에이전트의 간접 프롬프트 인젝션 방어로, AgentDyn 및 기타 벤치마크에서 최첨단 성능을 달성합니다.
 shurikgo/cve-2026-25262-sm8450-research
CVE-2026-25262의 Snapdragon 8 Gen 1에 대한 적용 가능성 — 실험 결과

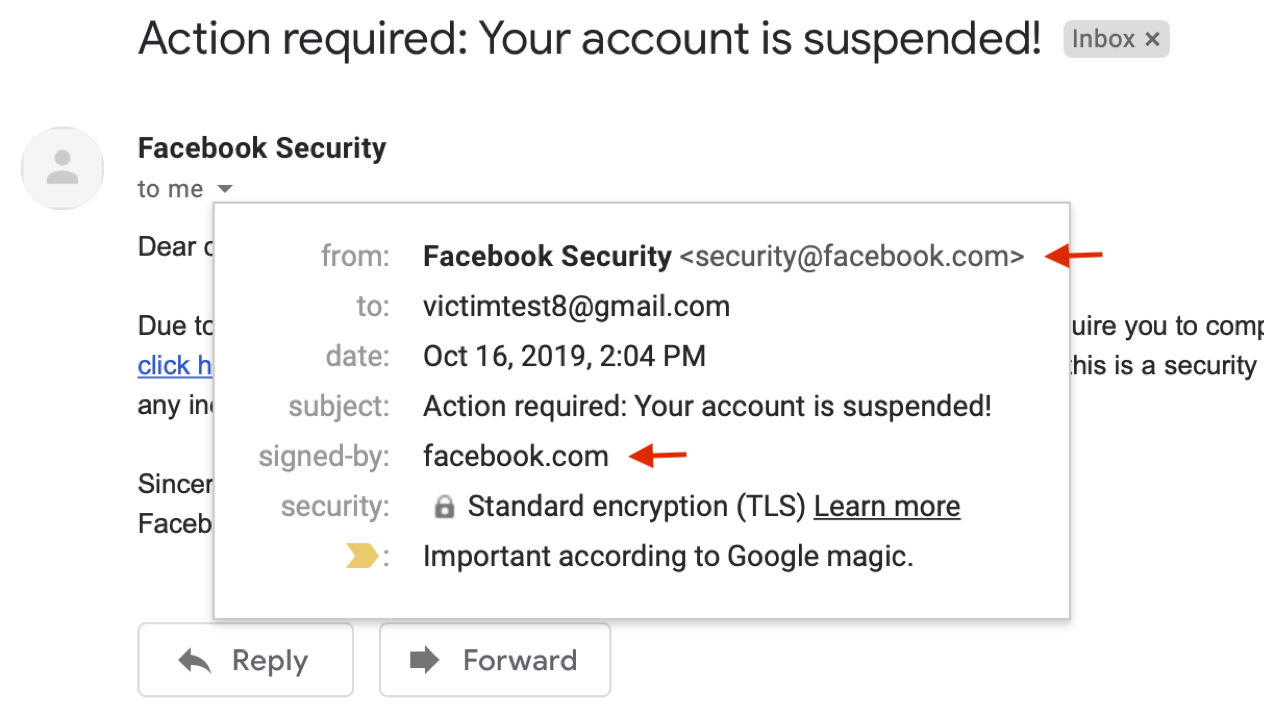 chenjj/espoofer
SPF/DKIM/DMARC를 우회하고 DKIM 서명을 위조하는 것을 목표로 하는 이메일 스푸핑 테스트 도구입니다.🍻
 hellboy3110/cve-2026-16219-croogo-lab
Croogo CMS의 CVE-2026-16219 경로 탐색 취약점을 루프백 전용 PoC, 기술 분석, 수정 지침, 그리고 방어자와 연구자를 위한 독립형 데모를 통해 안전하게 시연합니다.
 cookiengineer/actual-php2shell
:robot: (바이브코딩 프로토타입) 아니요, 이 취약점을 악용하는 쉬운 방법이 있습니다!
 wwwiesel/infosec-black-friday
블랙 프라이데이 정보보안 관련 소프트웨어/도구 할인 모음
 aloshdenny/reverse-synthid
Gemini의 SynthID 탐지 리버스 엔지니어링
 owasp/maswe
OWASP의 모바일 애플리케이션 공통 보안 및 개인정보 보호 취약점 목록으로, MASVS 검증 표준과 MASTG 테스트 가이드를 연결하는 참조 자료 역할을 합니다.
 gkrishnan724/cve-2021-38297
CVE2021-38297 GO WASM buffer-overflow의 익스플로잇을 위한 개념 증명 시나리오
 nicpwns/cve-2026-62183
Apache Syncope: 사용자 셀프 서비스 권한 상승
 s12cybersecurity/whatpatchguardprotects
Windows에서 PatchGuard(KPP)가 모니터링하는 모든 커널 구조체, 루틴 및 MSR에 대한 참조입니다.
 siyuanli00/intact
SoK 의도 지향 체계화 논문의 다중 턴 LLM 탈옥 실험(FITD, MRCJ, ActorAttack, X-Teaming)을 재현하는 연구 코드.
 solivaquaant/cve-2026-85706
CVE-2026-85706에 대한 개념 증명 및 재현 랩으로, GitLab CE/EE 리포지토리 커밋 및 파일 API에서 발생하는 인증되지 않은 경로 순회 파일 읽기 취약점입니다.
 xhowenma/rope
방어 프레임워크로, 라우팅된 출처 정책을 강제하여 도구를 사용하는 LLM 에이전트의 간접 프롬프트 주입을 방지합니다. 결정적 출처 검사와 공격 성공률 및 유틸리티 유지율을 평가하기 위한 벤치마크 하네스를 포함합니다.









