
 #1

 nccgroup/ip-reputation-snort-rule-generator
공개 IP 평판 데이터를 기반으로 Snort 규칙을 생성하는 도구
 ncsc-nl/citrix-2025
디지털 포렌식 및 사고 대응 도구로, YARA 규칙을 사용하여 Citrix NetScaler 코어 덤프, 디스크 이미지 및 라이브 호스트를 스캔하여 침해 징후를 탐지합니다.
 osxninja/cybersecurity-projects
이 저장소는 기초 개념부터 고급 수준의 개발에 이르기까지 프로젝트 전반을 다루는 3년간의 연구 여정 전체 기록을 담고 있습니다. 프로젝트 전반에 걸쳐 이루어진 연구, 실험, 구현, 발견 사항 및 진행 상황을 한데 모아, 기초 단계부터 고급 단계까지의 작업을 체계적으로…
 julioliraup/antiphishing
고급 피싱 방지: 오픈 및 무료 Suricata 규칙 세트
 pa55w0rd/check_icmp_dos
iOS 12 / OS X 원격 커널 힙 오버플로우 (CVE-2018-4407) POC
 usdag/sncscan
SAP Secure Network Communications (SNC)를 분석하기 위한 도구입니다.
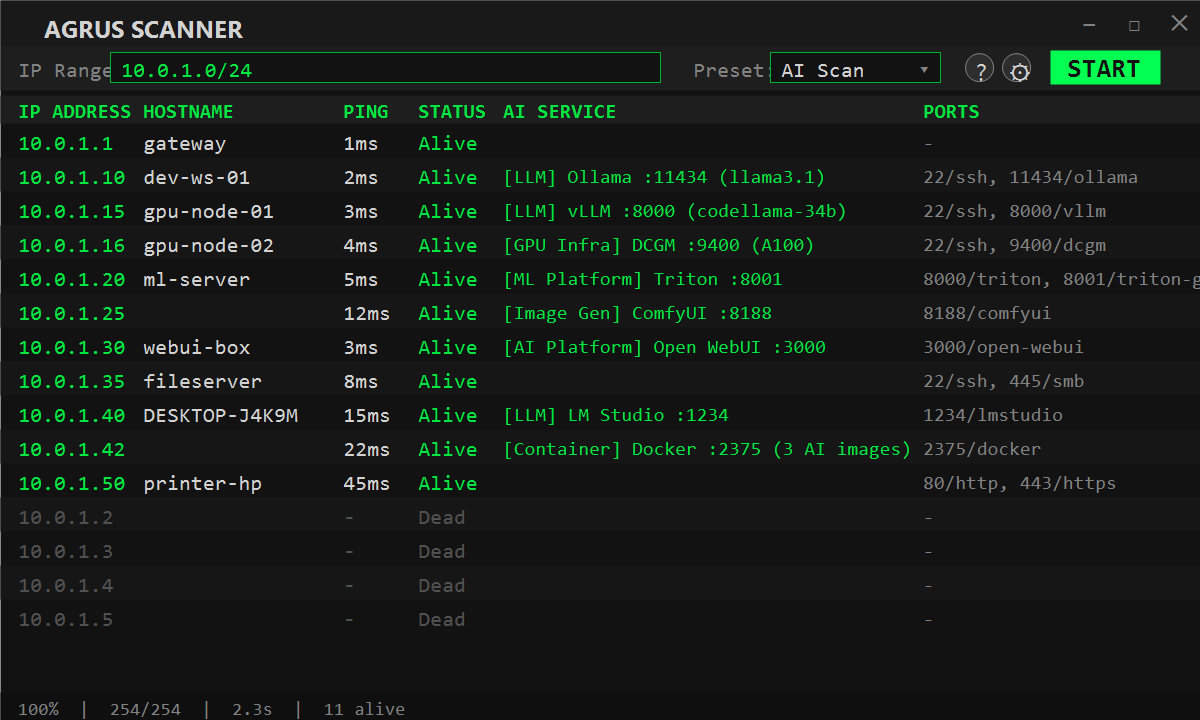 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 malwaretech/cve-2024-47176-scanner
네트워크에서 취약한 cups-browsed 인스턴스를 식별하는 간단한 스캐너
 ivancabrera02/r2socks
Cloudflare R2 객체 스토리지를 통해 터널링되는 SOCKS5 프록시로, Python 및 종속성 없는 C++ 에이전트가 암호화된 R2 객체를 통해 TCP 트래픽을 중계하여 은밀한 접근을 제공합니다.
 x-c3ll/sharpntlmrawunhide
C# 버전의 NTLMRawUnHide
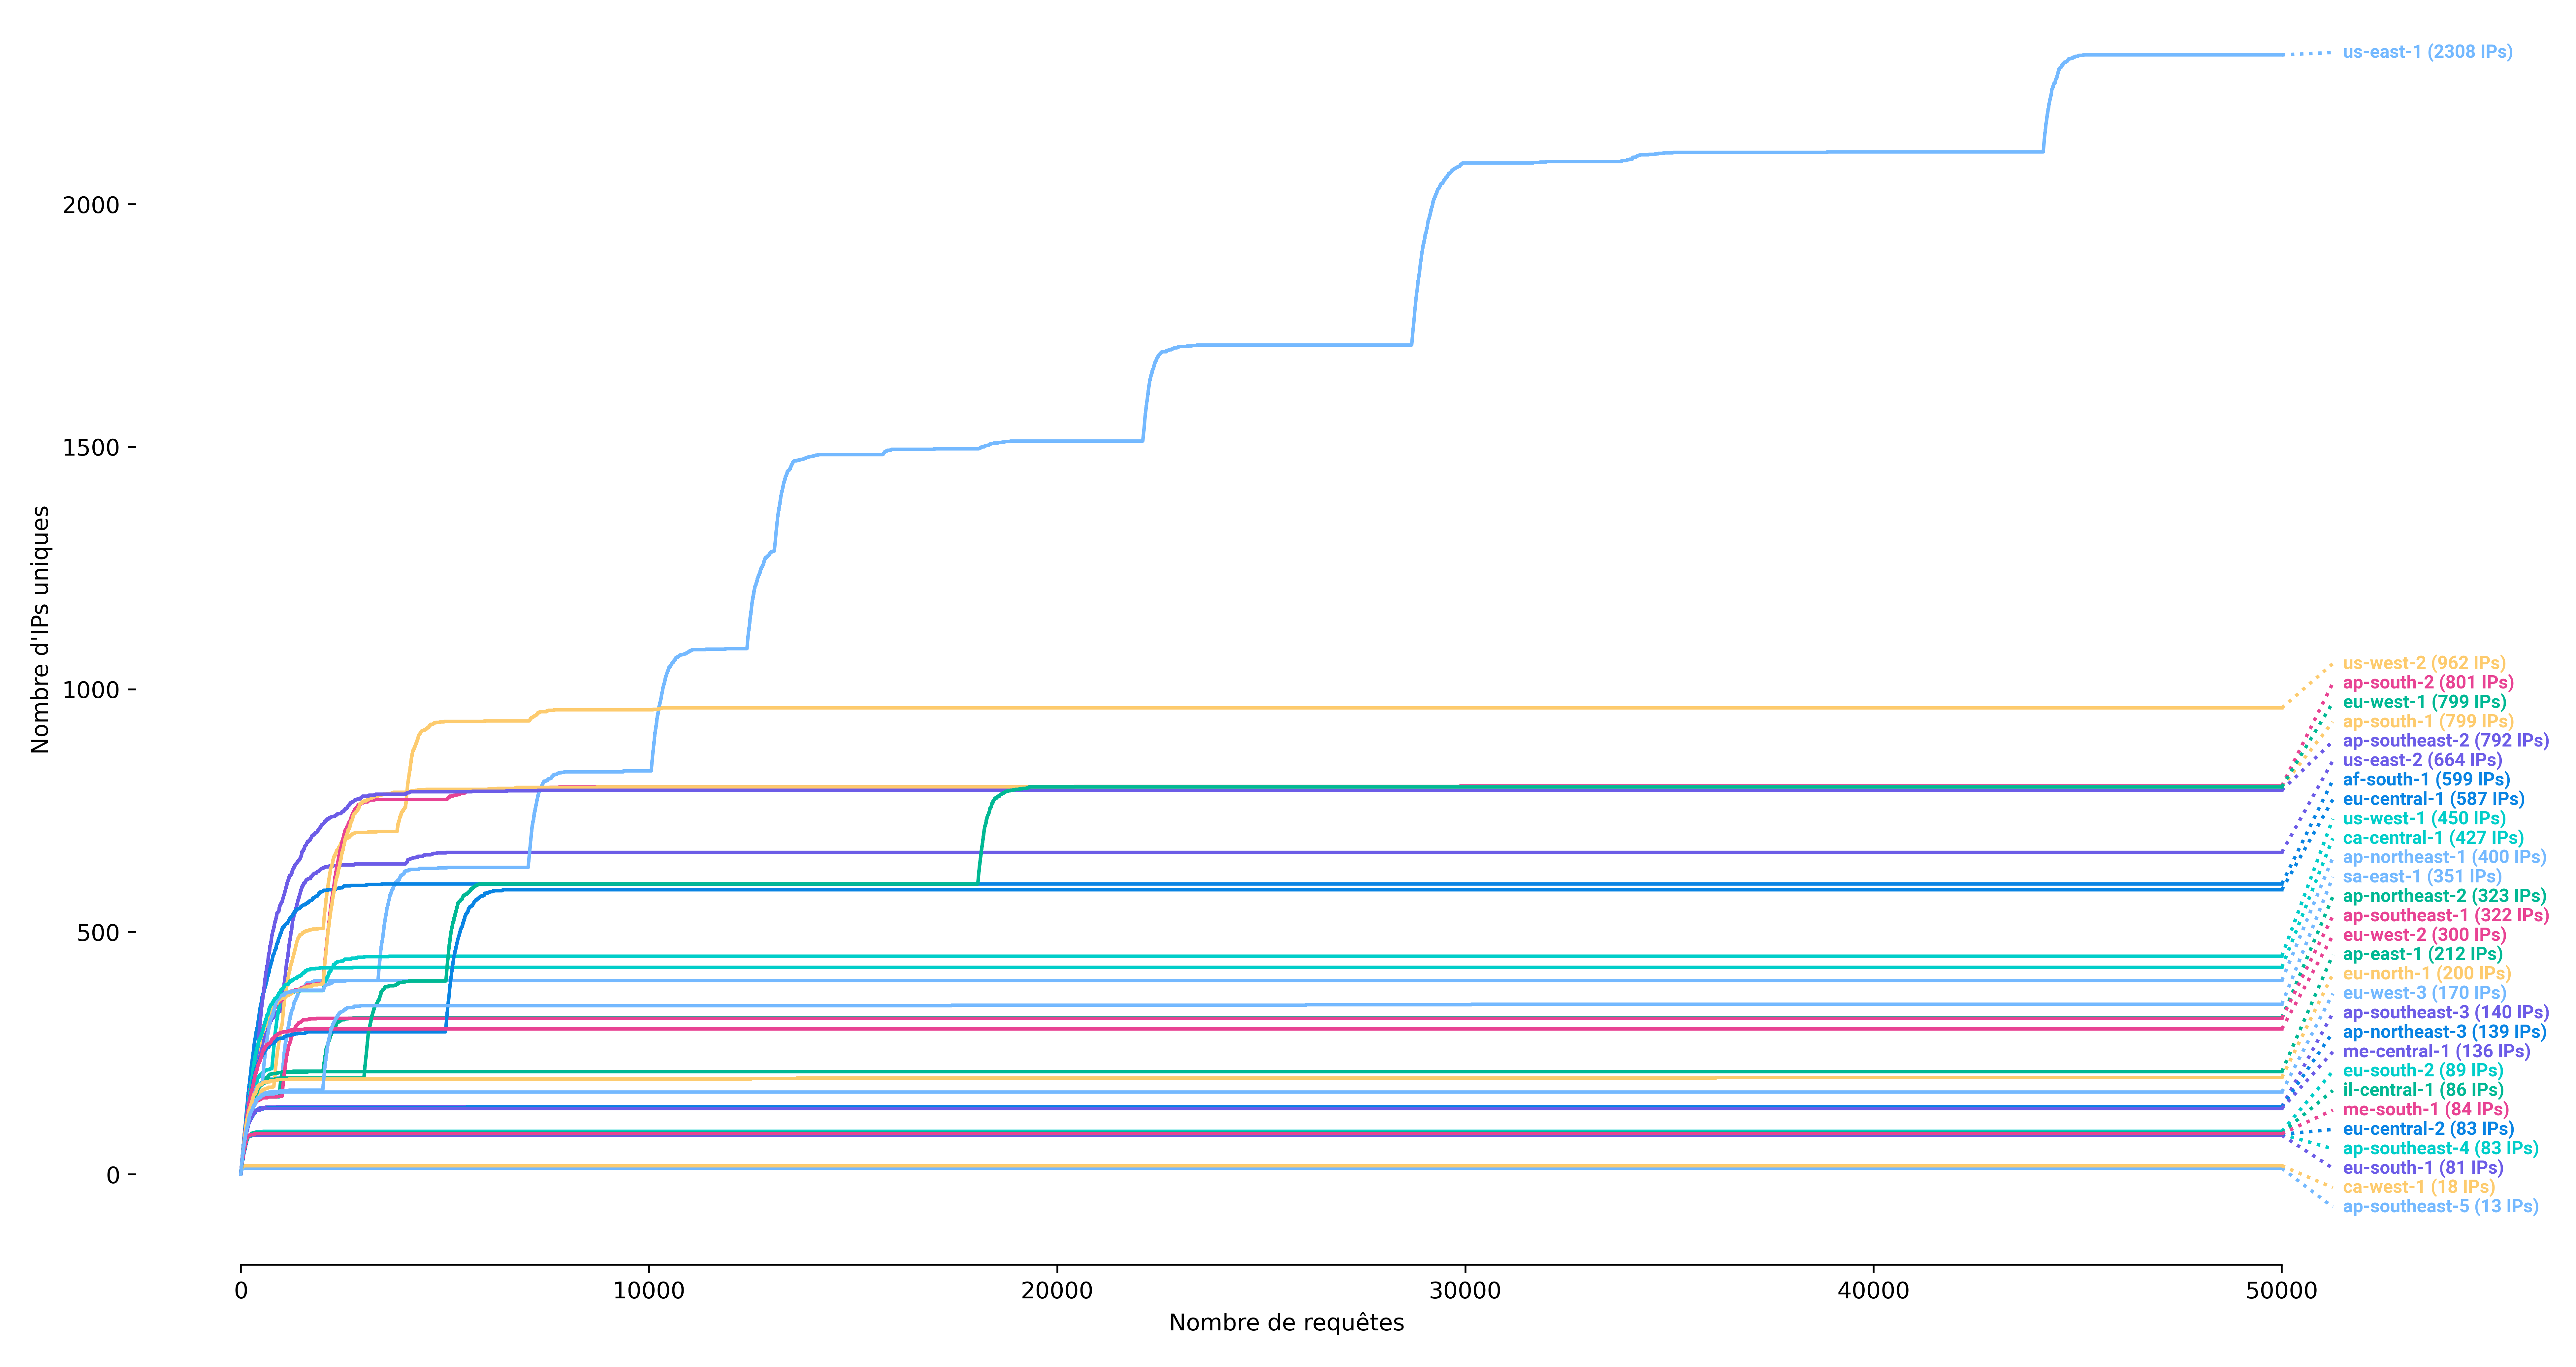 synacktiv/ipspinner
IPSpinner는 로컬 프록시로 작동하여 요청을 외부 서비스를 통해 리디렉션합니다.
 ioncodes/smbghost
CVE-2020-0796 스캐너 - SMBv3.1.1 + SMB 압축 RCE
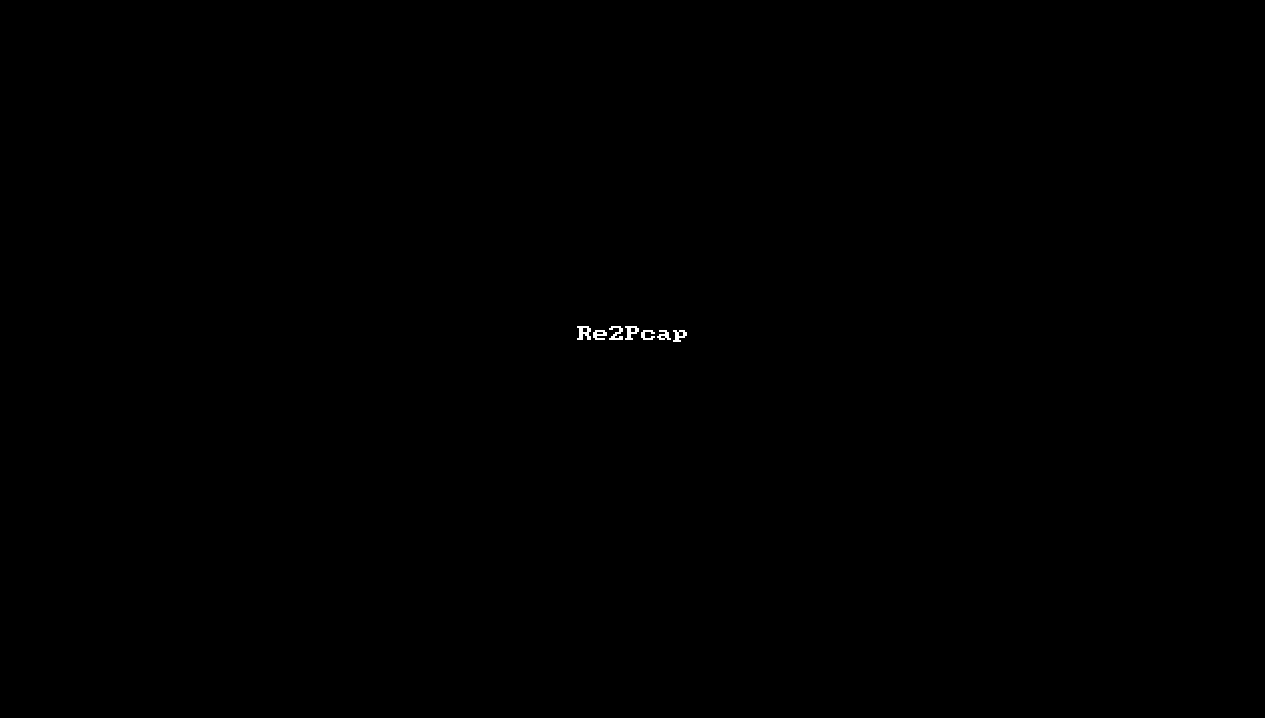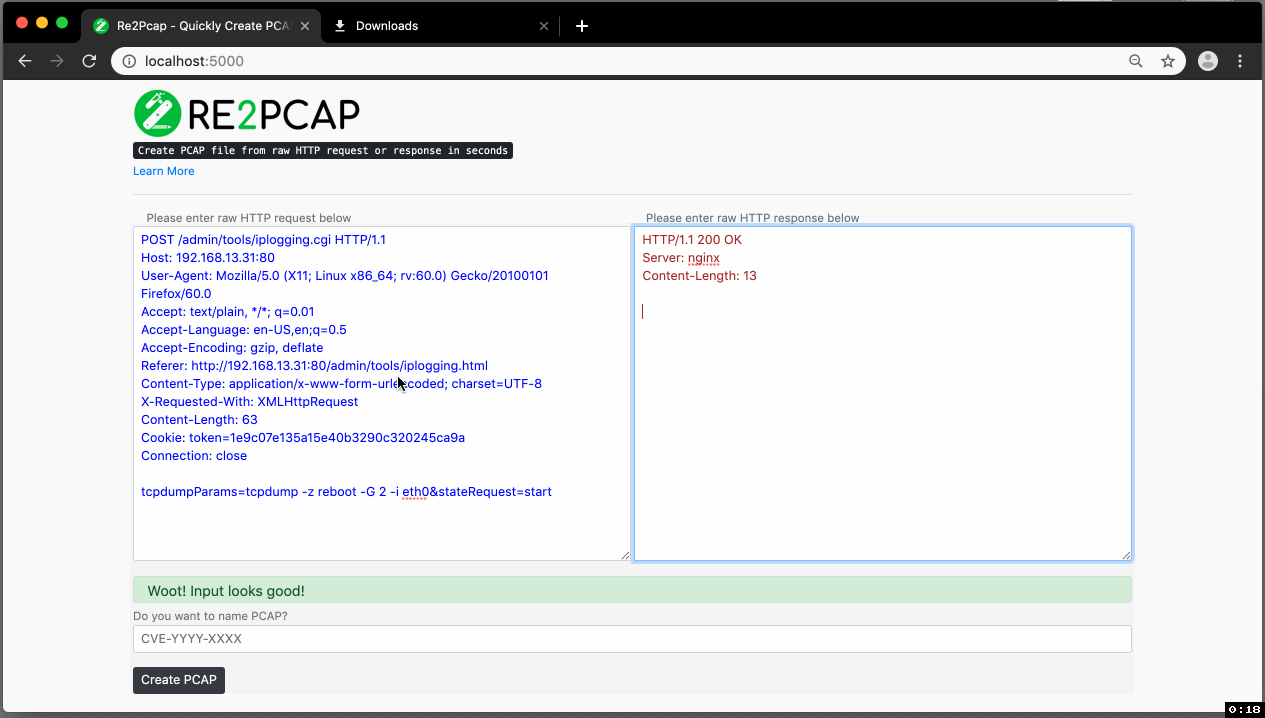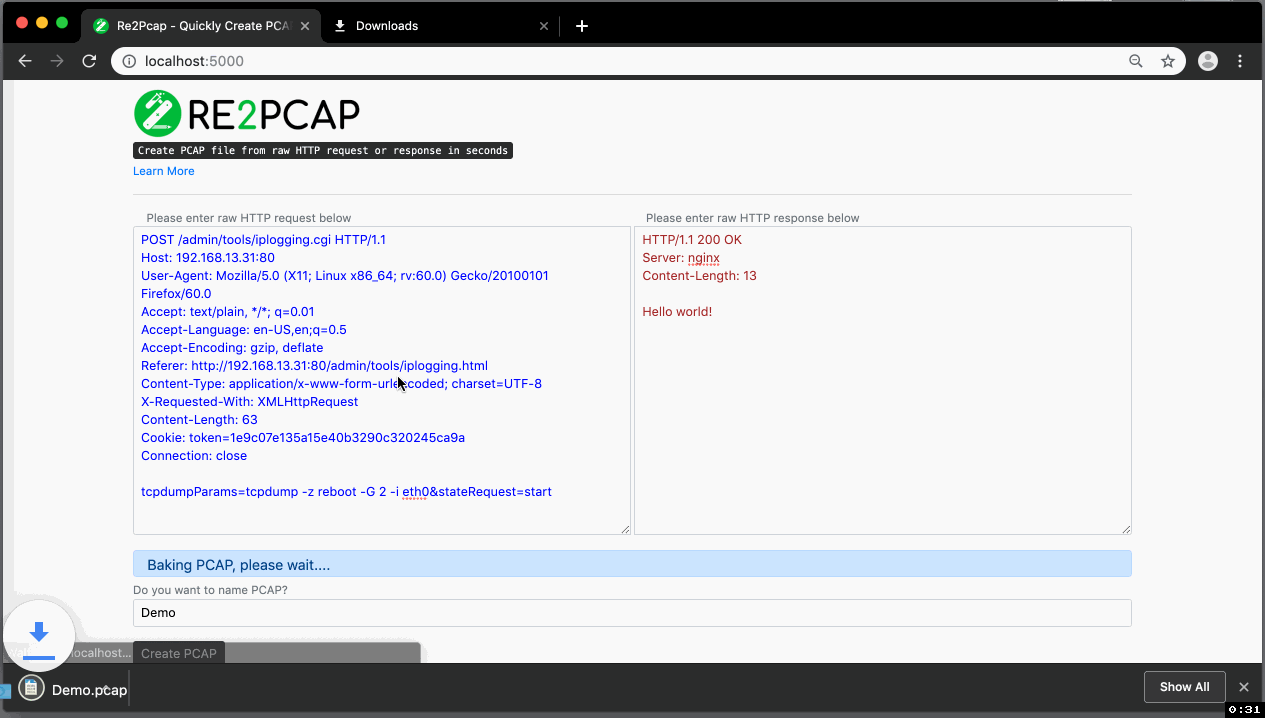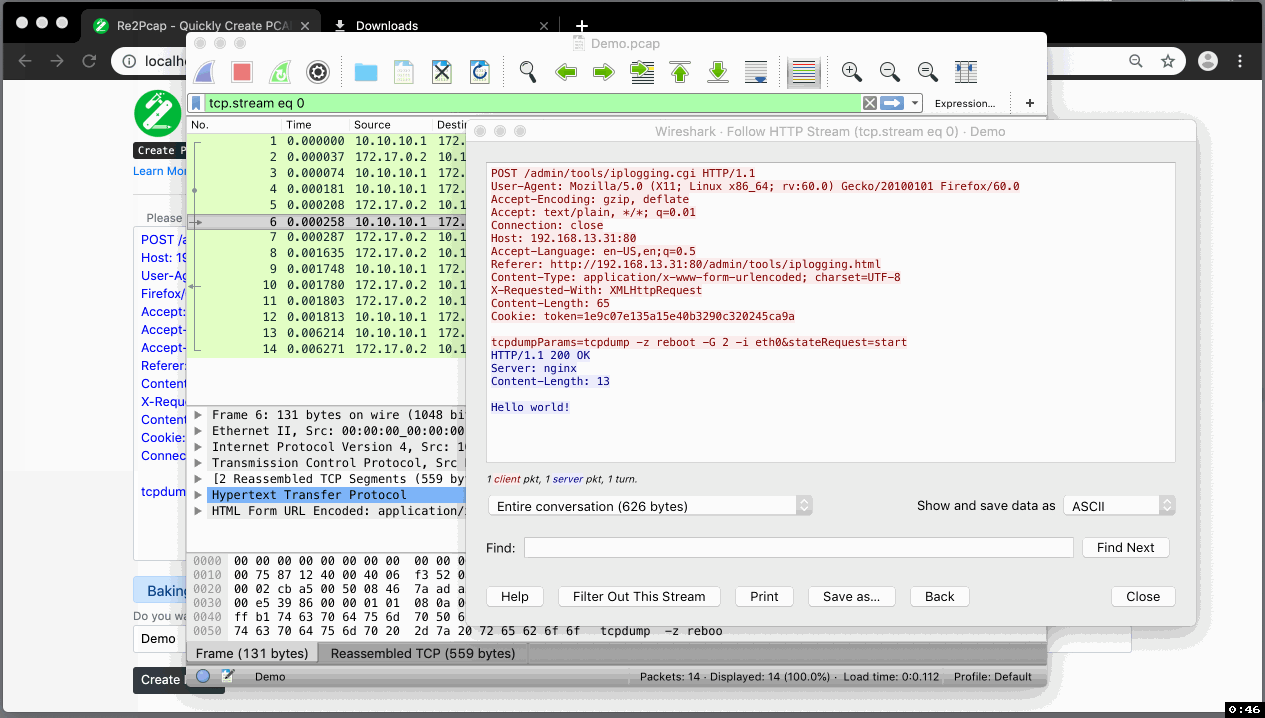 cisco-talos/re2pcap
원시 HTTP 요청/응답을 Snort IDS 규칙 및 네트워크 보안 분석 테스트를 위해 PCAP 파일로 변환합니다. Docker 배포 및 명령줄 사용을 지원합니다.
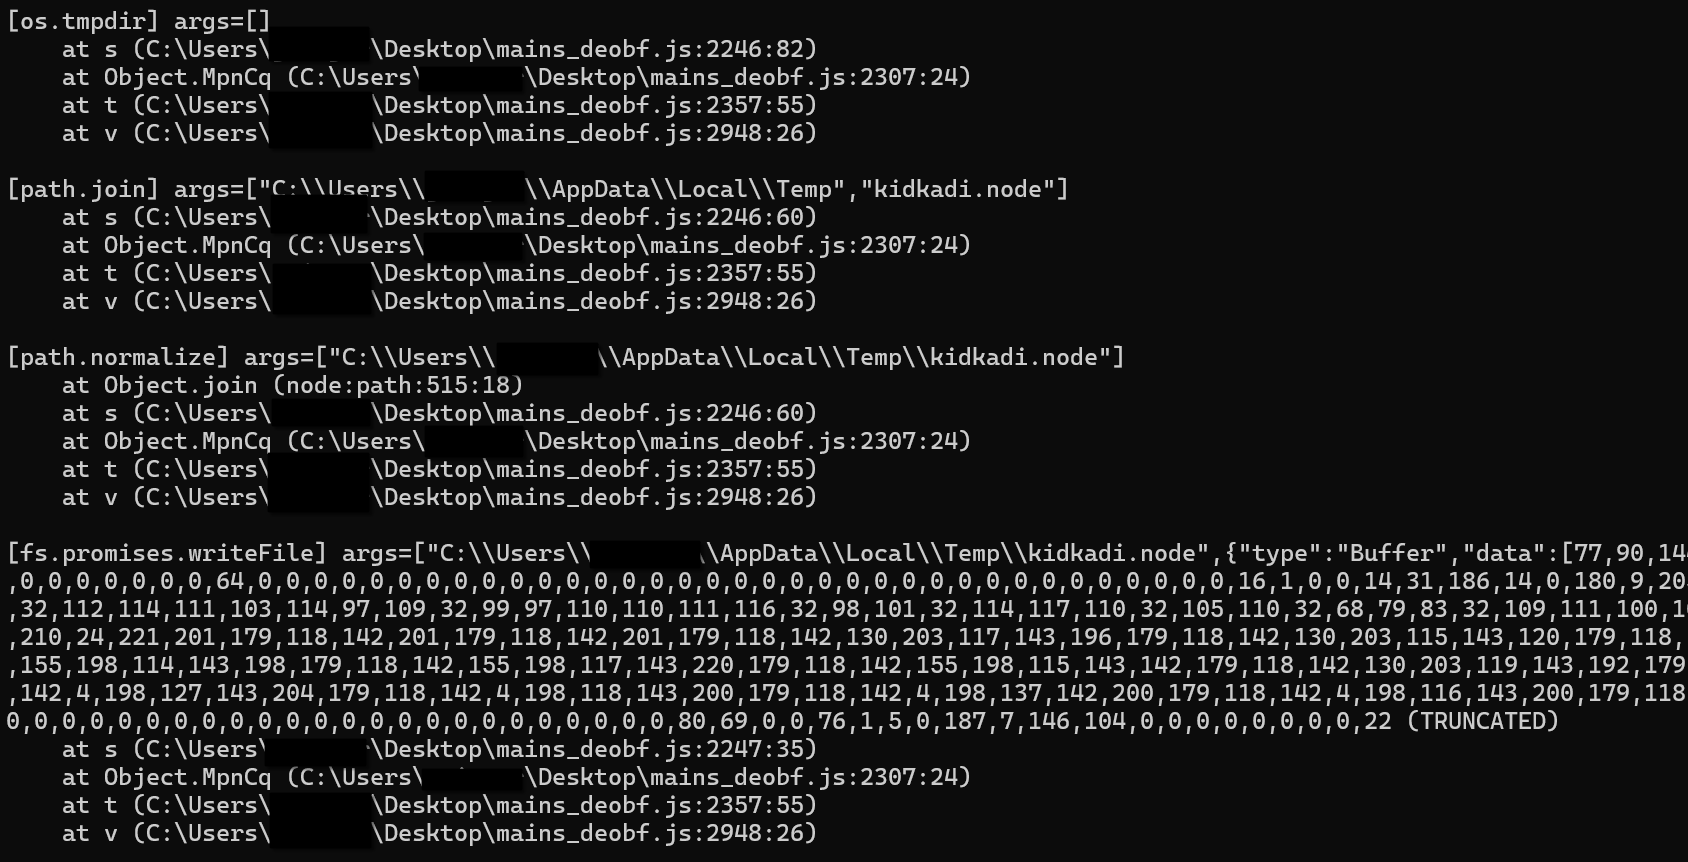 checkpointsw/nodejs-tracer
Node.js 악성코드 분석을 위한 런타임 트레이서로, 핵심 모듈을 후킹하고 호출을 기록하며, 분석 방지 검사를 우회하고 파일 쓰기 및 HTTP 요청을 캡처합니다.
 owasp/owasp-subtractive-hardening-top-10
OWASP Subtractive Security Top 10 프로젝트는 공격 경로 제거를 통해 사이버 위험을 줄일 수 있는 영향력이 가장 큰 기회를 식별, 문서화 및 홍보하기 위한 이니셔티브입니다.









