 ioncodes/smbghost
CVE-2020-0796 스캐너 - SMBv3.1.1 + SMB 압축 RCE

이 저장소에는 서버가 SMBv3.1.1을 사용하고 SMB 압축이 활성화되어 있는지 확인할 수 있는 스캐너 스크립트가 포함되어 있습니다. 즉, CVE-2020-0796에 취약함을 의미합니다. 현재 보안 패치가 출시되었으니 반드시 업데이트하시기 바랍니다!
또한 SMB 프로토콜을 대상으로 한 추가 조사에 활용할 수 있는 완전히 문서화된 패킷 구조를 제공합니다.
이 스캐너는 SMBv3.1.1과 SMB 압축 활성화 여부만 알려준다는 점을 명심하세요. 패치된 시스템도 취약한 것으로 표시합니다!
이 모듈은 광범위한 로깅을 제공하며 hexdump 라이브러리가 필요합니다. 이 라이브러리는 pip3 install --user hexdump 명령어로 설치할 수 있습니다. 로깅이 필요하지 않다면 logless_scanner.py 스크립트를 사용할 수 있습니다.
python3 .\scanner.py 127.0.0.1 445
NetBIOS (4): 000000c0
Header (64): fe534d42400000000000000000001f00000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000
Negotiation (128): 24000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
Packet (196): 000000c0fe534d42400000000000000000001f0000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000024000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
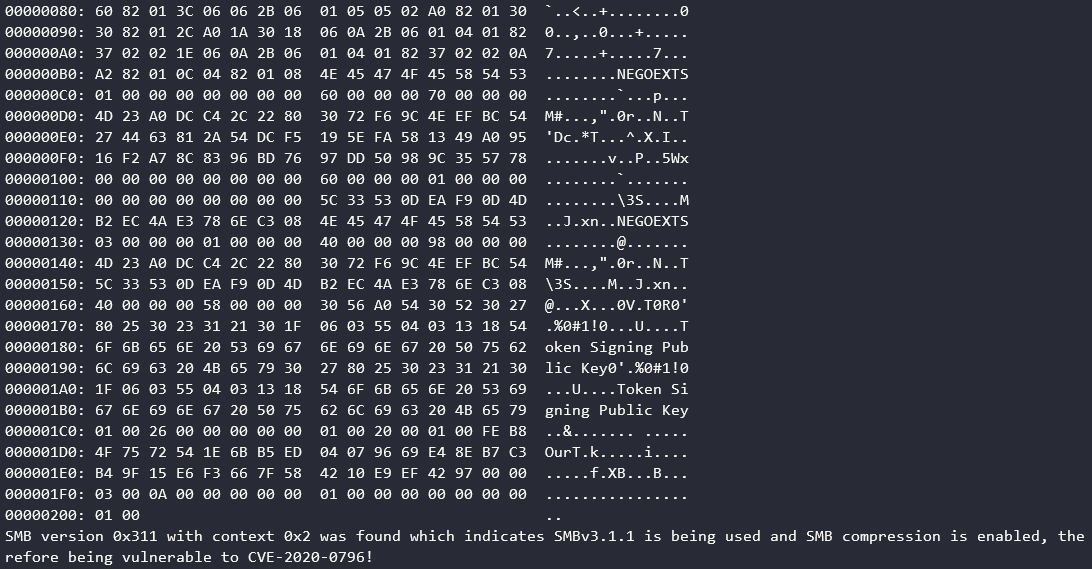
일부 출력은 README를 깔끔하게 유지하기 위해 생략되었습니다. 취약한 경우 스크립트는 다음 텍스트를 출력합니다:
SMB version 0x311 with context 0x2 was found which indicates SMBv3.1.1 is being used and SMB compression is enabled, therefore being vulnerable to CVE-2020-0796!
Microsoft에서 제공하는 보안 패치를 설치할 수 없는 경우 다음 명령을 사용하여 SMB 압축을 비활성화하는 것을 고려하세요:
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters" DisableCompression -Type DWORD -Value 1 -Force
하지만 이 방법은 클라이언트로서 악용된 머신에 연결하는 경우 악용으로부터 보호해주지 않습니다.






