#1
Configuration auditing, compliance scanning, hardening benchmarks, and drift detection tools.
Kitploit 추천
 gravitational/cve-2018-1002105
잘못된 요청을 통한 인증되지 않은 API 액세스 및 권한 상승을 테스트하여 CVE-2018-1002105를 감지하는 Kubernetes 클러스터 취약점 스캐너입니다.
 grails/gssc-cve-2022-41923
Grails Spring Security Core 플러그인의 CVE-2022-41923 권한 관리 취약점에 대한 해결 방법 가이드로, Annotation, InterceptUrlMap 및 Requestmap 구성에 대한 패치된 필터 정의를 제공합니다.
 chef-boneyard/bash-shellshock
사용 중단됨: "Shellshock"(BASH-CVE-2014-7169)를 감사 및 수정하기 위한 Chef cookbook
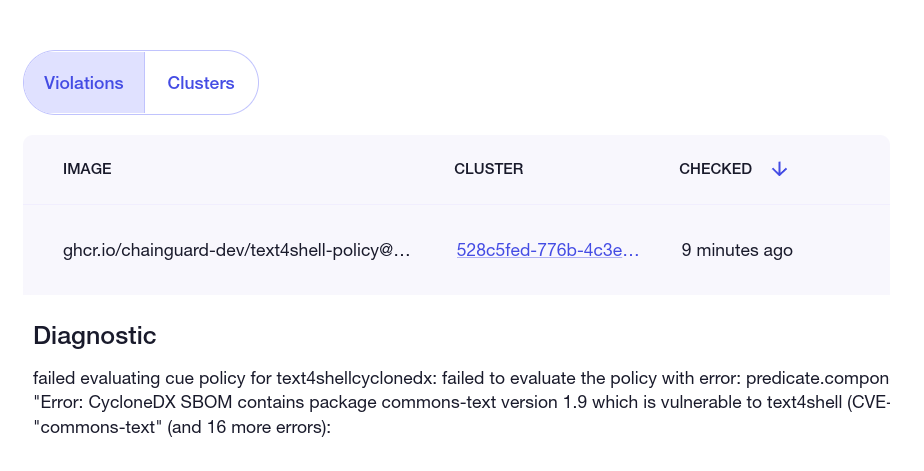 chainguard-dev/text4shell-policy
cve-2022-42889 text4shell에 대한 ClusterImagePolicy 데모
 tazmidev/cve-2026-53571
CVE-2026-53571 `server.fs.deny` Windows 대체 경로 우회 PoC.
 tlwebdesign/joomla-3.10.12-languagehelper-hotfix
Joomla 3.10.12에서 보안 취약점 CVE-2023-40626을 수정하는 플러그인
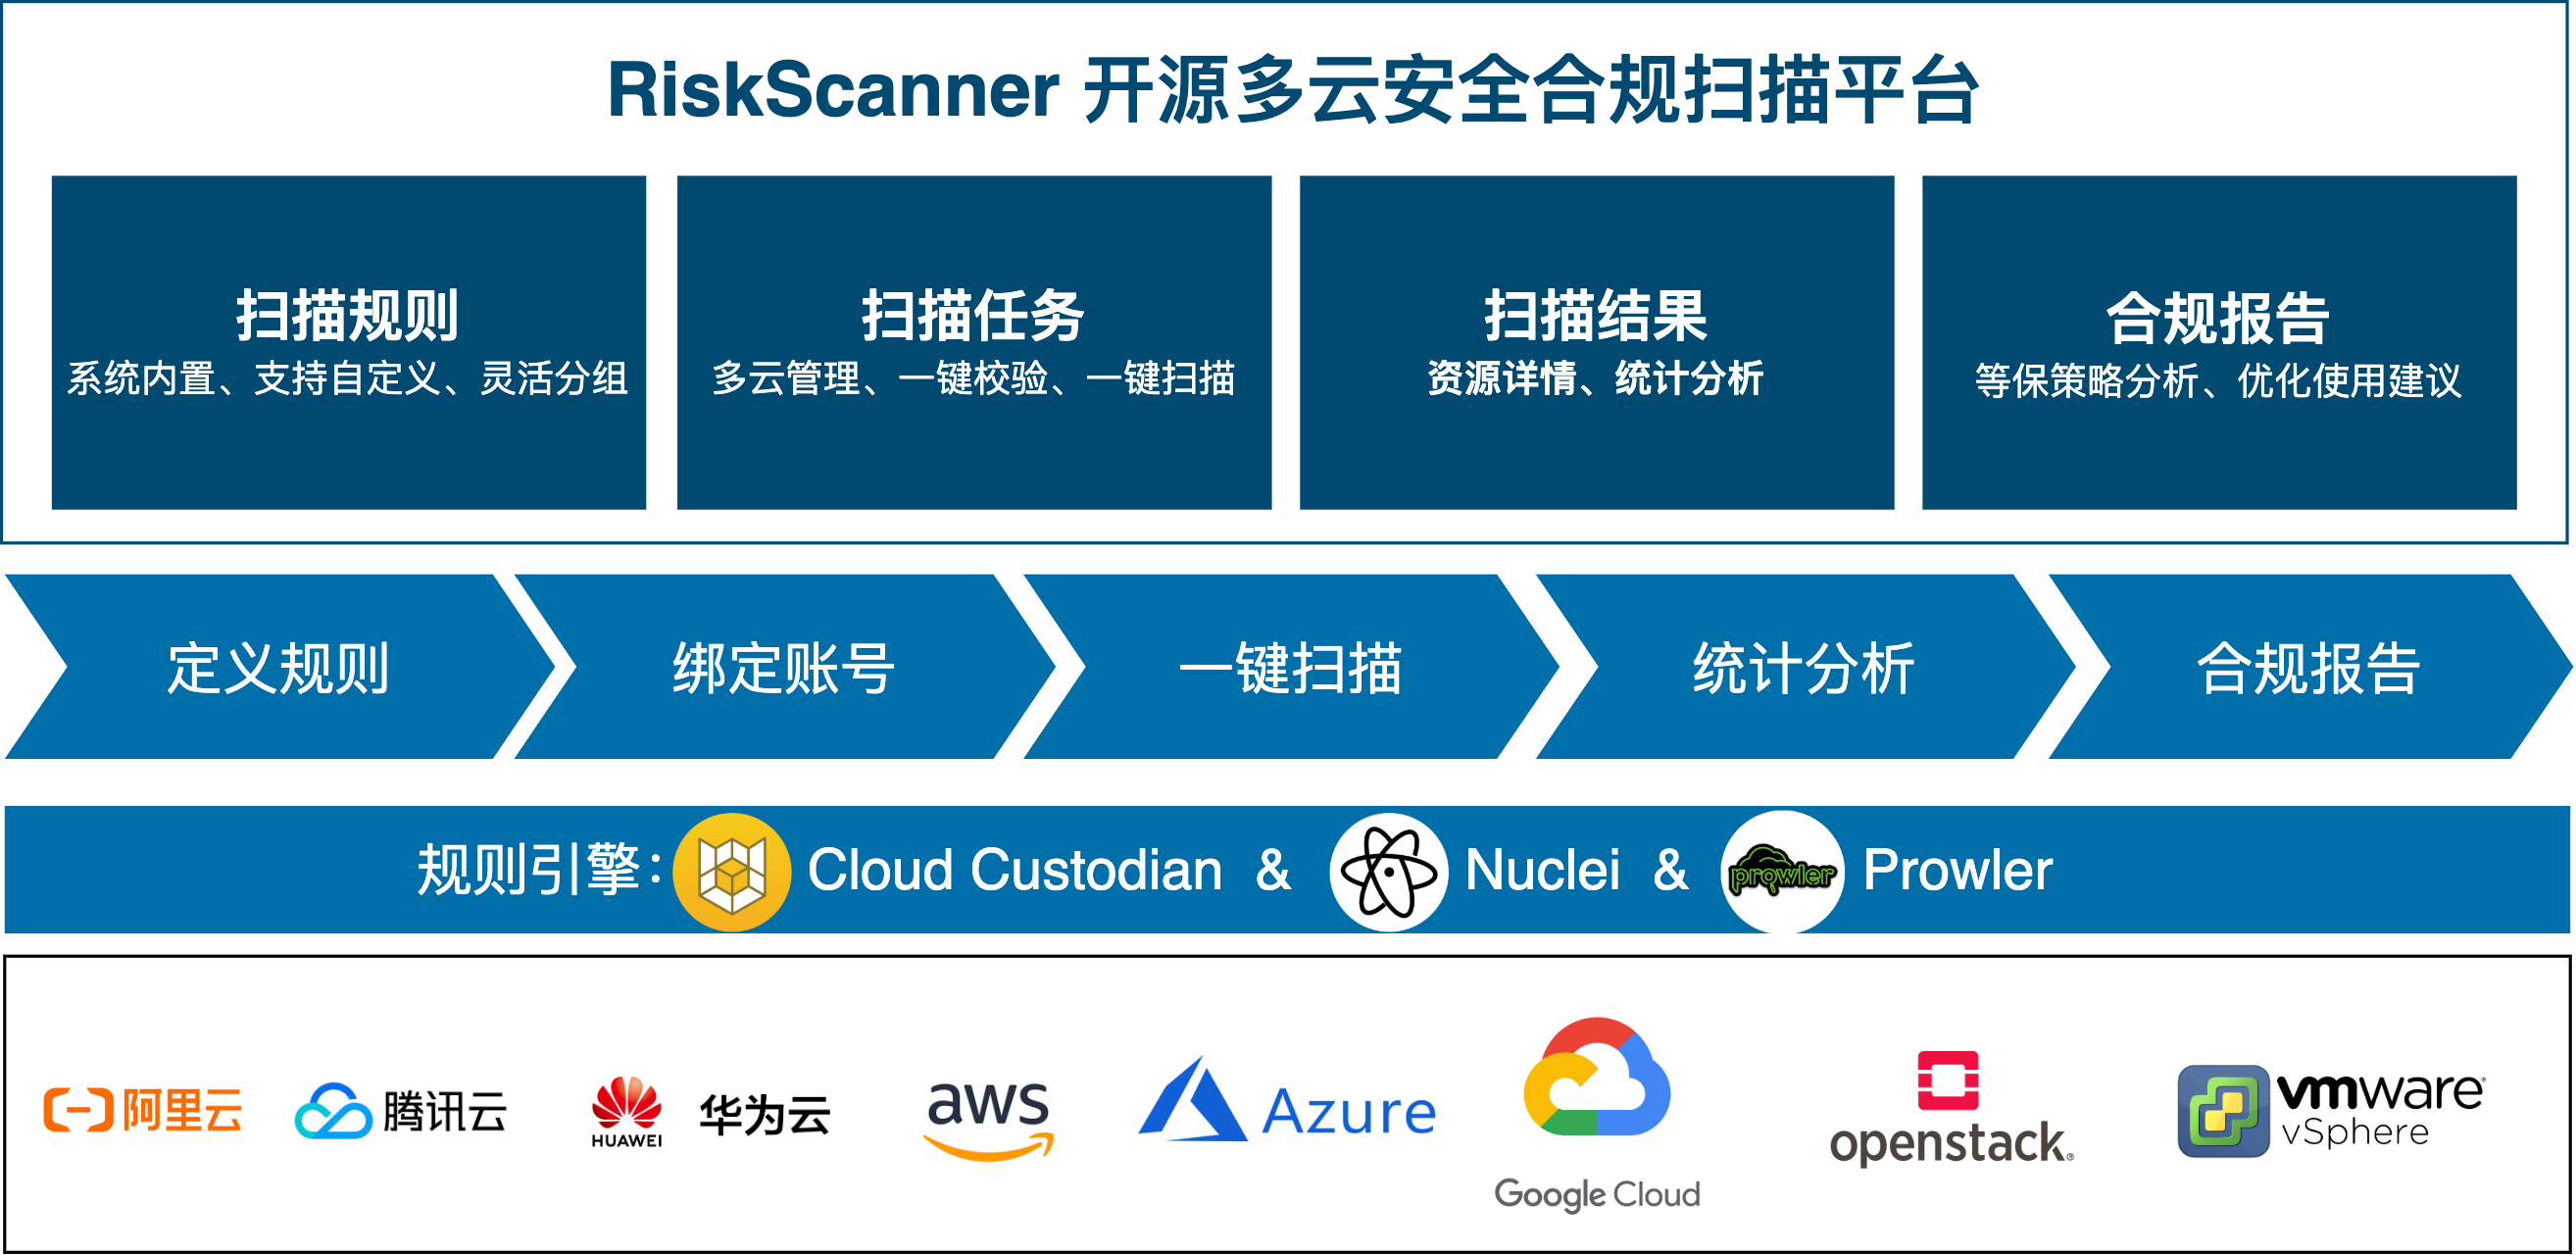 fit2cloud/riskscanner
RiskScanner는 Cloud Custodian 및 Nuclei 엔진을 기반으로 하는 오픈소스 멀티클라우드 보안 규정 준수 스캐닝 플랫폼으로, 주요 공용(사설) 클라우드 리소스에 대한 보안 규정 준수 스캐닝과 취약점 스캐닝을 구현합니다.
 tenable/terrascan
프로비저닝 전 클라우드 네이티브 인프라의 위험을 완화하기 위해 코드형 인프라 전반의 규정 준수 및 보안 위반을 탐지합니다.
 openclarity/openclarity
OpenClarity는 클라우드 네이티브 애플리케이션과 인프라의 보안 및 가시성을 강화하기 위해 구축된 오픈소스 플랫폼입니다.
 domain-protect/domain-protect
OWASP Domain Protect - 서브도메인 탈취 방지
 shopify/kubeaudit
kubeaudit는 일반적인 보안 통제 항목에 대해 Kubernetes 클러스터를 감사하는 데 도움을 줍니다.
 reposaur/reposaur
개발 플랫폼을 위한 오픈 소스 규정 준수 도구.
 francesc-h/firebase
잘못 구성된 Firebase 데이터베이스 악용
 mandiant/mandiant-azure-ad-investigator
Azure AD에서 UNC2452 및 기타 위협 행위자 아티팩트를 탐지하고, 페더레이션 도메인, 서비스 주체, 애플리케이션, 사서함 권한을 감사하여 침해 지표를 찾기 위한 읽기 전용 PowerShell 모듈입니다.
 salesforce/metabadger
AWS EC2에서 SSRF 공격을 방지하기 위해 더 안전한 Instance Metadata Service v2 (IMDSv2)로 자동 업그레이드합니다.
 praetorian-inc/gokart
Go 코드 보안을 위한 정적 분석 도구
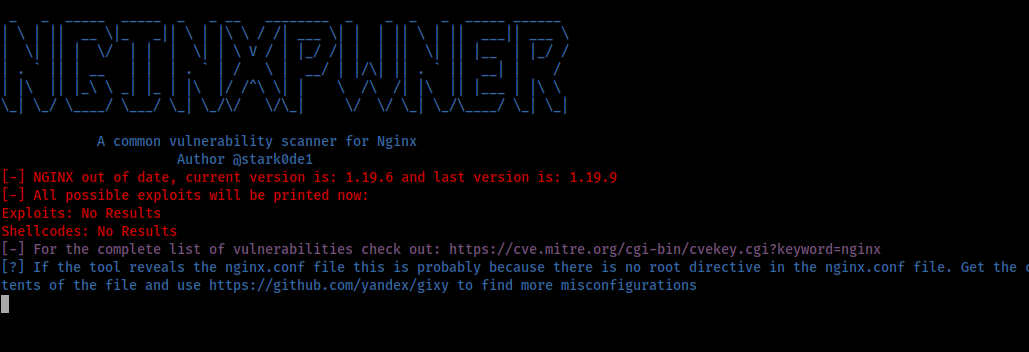 stark0de/nginxpwner
Nginxpwner는 일반적인 Nginx 오설정 및 취약점을 찾는 간단한 도구입니다.