
 #1
Configuration auditing, compliance scanning, hardening benchmarks, and drift detection tools.
Kitploit 추천

 prowler-cloud/prowler
Prowler는 전 세계에서 가장 널리 사용되는 오픈소스 클라우드 보안 플랫폼으로, 모든 클라우드 환경에서 보안 및 규정 준수를 자동화합니다. 지금 에이전트를 연결하고 Agentic Cloud Defender를 기반으로 구축하세요.
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 kyverno/kyverno
승인 제어, 리소스 변형, 백그라운드 스캔 및 컨테이너 이미지 서명 검증을 통해 Kubernetes 클러스터에 보안 및 규정 준수를 적용합니다.
 kubescape/kubescape
오픈 소스 Kubernetes 보안 플랫폼으로, 전체 개발 수명 주기 동안 NSA, MITRE 및 CIS 벤치마크에 따라 클러스터, 매니페스트 및 이미지를 스캔하여 잘못된 구성, 취약성 및 규정 준수를 확인합니다.
 snyk/cli
Snyk CLI는 프로젝트의 보안 취약점을 스캔하고 모니터링합니다.
 aquasecurity/trivy
컨테이너, Kubernetes, 코드 리포지토리, 클라우드 등에서 취약점, 잘못된 구성, 비밀, SBOM을 찾습니다.
 nightwatchcybersecurity/truegaze
Android/iOS 앱을 위한 정적 분석 도구로, 소스 코드 외부의 보안 문제에 초점을 맞춥니다.
cisofy/lynisLinux, macOS 및 UNIX 시스템을 위한 에이전트 없는 보안 감사 도구입니다. 취약점, 구성 문제, HIPAA, ISO27001 및 PCI DSS 규정 준수에 대한 심층 검사를 수행하며, 실행 가능한 강화 팁을 제공합니다.
 firefart/stunner
STUN/TURN 서버의 잘못된 구성을 테스트하고 악용하여, SOCKS 프록시를 통한 내부 네트워크 피벗, 메모리 누수 공격 및 내부 포트 스캐닝을 가능하게 합니다.
 alessandroz/beroot
권한 상승 프로젝트 - Windows / Linux / Mac
 bridgecrewio/checkov
인프라를 코드로 관리하는 정적 분석 도구로, Terraform, Kubernetes, CloudFormation, 컨테이너 이미지에서 클라우드 구성 오류, 취약점, 시크릿을 빌드 시점에 탐지합니다.
 cloud-custodian/cloud-custodian
클라우드 보안, 비용 최적화 및 거버넌스를 위한 규칙 엔진, 리소스를 조회, 필터링 및 조치하는 정책을 위한 YAML 기반 DSL
 trailofbits/semgrep-rules
여러 언어에 걸친 정적 코드 분석, 보안 취약점 탐지, 안전한 코딩 관행 적용을 위한 Semgrep 규칙 모음입니다.
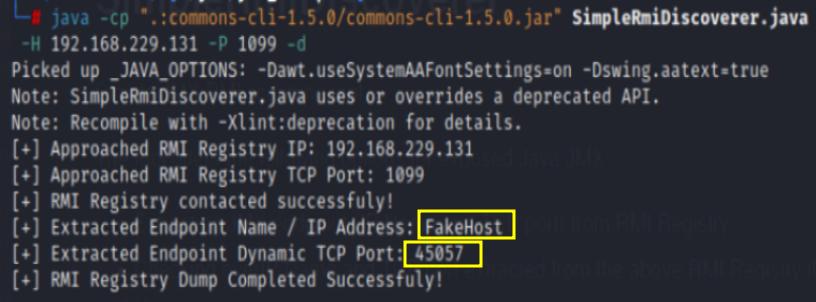 marcin-wolak/simplermidiscoverer
간단한 JMX RMI 스캐닝 도구
 ye-ze-yu/epireal-bench
상용 이미지 생성기의 시각적 허위정보 위험을 평가하기 위한 레드팀 벤치마크 및 블랙박스 공격 프레임워크로, 10k개의 허위 주장 프롬프트와 채점 스크립트를 포함합니다.
 gopasteverything/gpewebdefender
경량 웹 공격 모니터. Go 바이너리 하나 + SQLite. OSSEC도, WAF도 아니다.
 mondoohq/cnspec
빌드부터 런타임까지 모든 것을 보호하는 오픈 소스 클라우드 네이티브 보안
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty



