 mahgal/nginx-http2-rce-check
'나는 Nginx HTTP/2 RCE에 노출되어 있나?'라는 질문에 명령 하나로 답하세요 — nginx 버전과 HTTP/2 설정을 CVE-2026-123007 / CVE-2026-123633(2026-11-18 공개, CVSS 9.2)과 대조하여 확인합니다.

"내 nginx가 HTTP/2 RCE 쌍에 노출되어 있는가?"를 0.06초 만에 답합니다 — 명령 하나, 네트워크 호출 없음, 의존성 없음.
호스트가 CVE-2026-123007과 CVE-2026-123633에 노출되어 있는지를 결정하는 두 가지, 즉 nginx 버전과 설정에서 HTTP/2가 활성화되어 있는지 여부를 확인하는 표준 라이브러리만 사용하는 Python CLI입니다. 실제 검사는 중앙값 0.062초가 걸립니다(7회 실행, 이 머신에서 2026-11-19 측정) — 권고 페이지를 여는 것보다 빠릅니다. 페이로드 없음, 네트워크 스캔 없음, 익스플로잇 코드 없음: 방어적 검사기일 뿐입니다.
2026-11-18, Wiz, Ikotas Labs, Metnir, Rapid7, Xint는 nginx의 HTTP/2 처리에서 인증 없이 원격 코드 실행이 가능한 두 가지 취약점을 공개했습니다 — CVE-2026-123007(HTTP/2 흐름 제어의 정수 언더플로)과 CVE-2026-123633(프록시 연결에서의 HTTP/2 use-after-free)입니다. 둘 다 CVSS 4.0 9.2(CVSS 3.1 8.1)이며, nginx.org는 123007을 "major", 123633을 "medium"으로 평가합니다. 이 사건은 **2026-11-19 Hacker News 1위(~1,152 포인트)**에 올랐고, nginx는 2억 2,500만 개 이상의 웹사이트를 구동하므로 패치 기간은 주 단위가 아니라 시간 단위로 측정됩니다.
아래 출처에서 확인된 내용:
http2 off는 이 둘에 대한 임시 방편일 뿐 업그레이드를 대체하지 않습니다.출처: Wiz 분석 글 · deploybase 해설 · IFIN 권고 요약 · nginx.org 보안 권고
git clone https://github.com/Mahgal/nginx-http2-rce-check.git
cd nginx-http2-rce-check
python3 nginx_http2_check.py              # check this machine
pip 설치도, 의존성도 없습니다 — Python 3만 있으면 됩니다. nginx를 설치하지 않은 상태에서 시도해 보세요:
python3 nginx_http2_check.py --demo      # labelled fixtures: 1 vulnerable, 1 patched
python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --nginx-path examples/fake-nginx-vulnerable.sh --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --json      # machine-readable output for CI
클린 복사본(/tmp의 새 체크아웃, 2026-11-19)에서 검증됨: --demo가 실행되고 전체 테스트 스위트가 40/40 통과, 종료 코드 0.
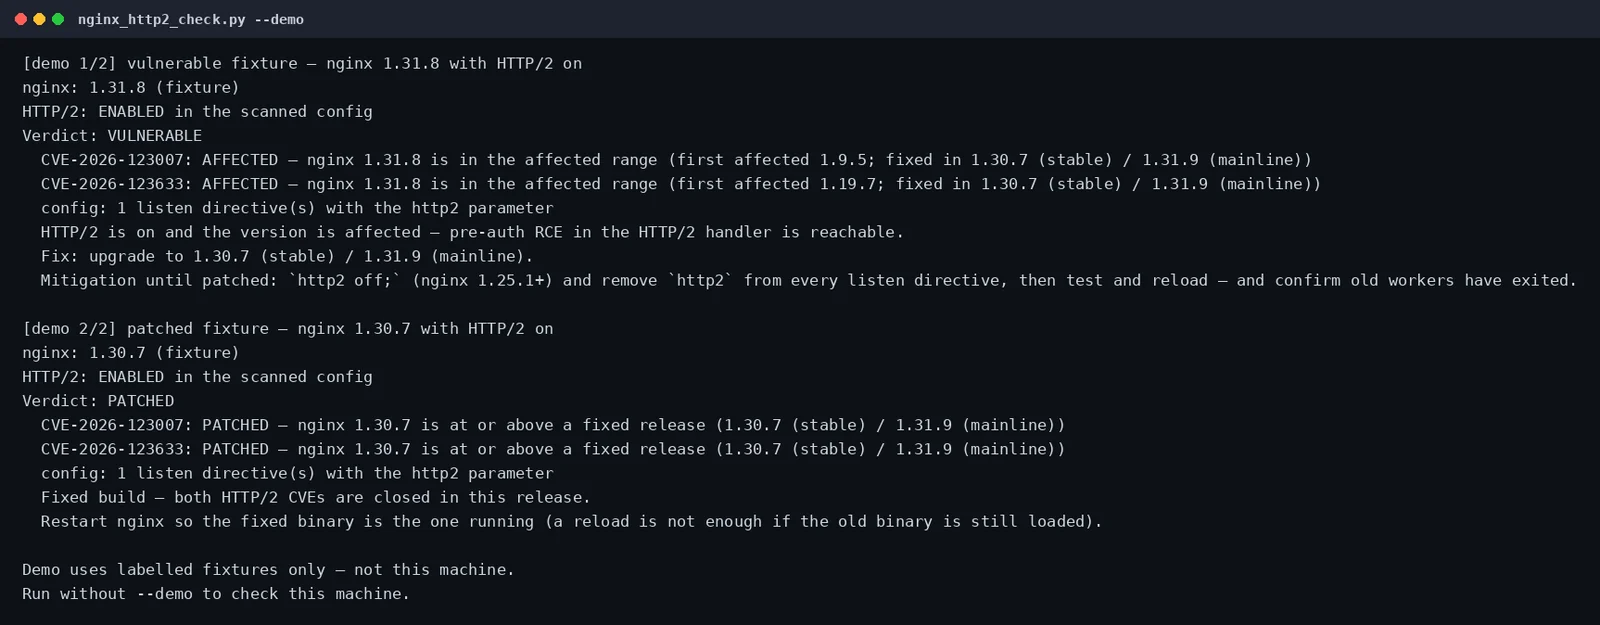
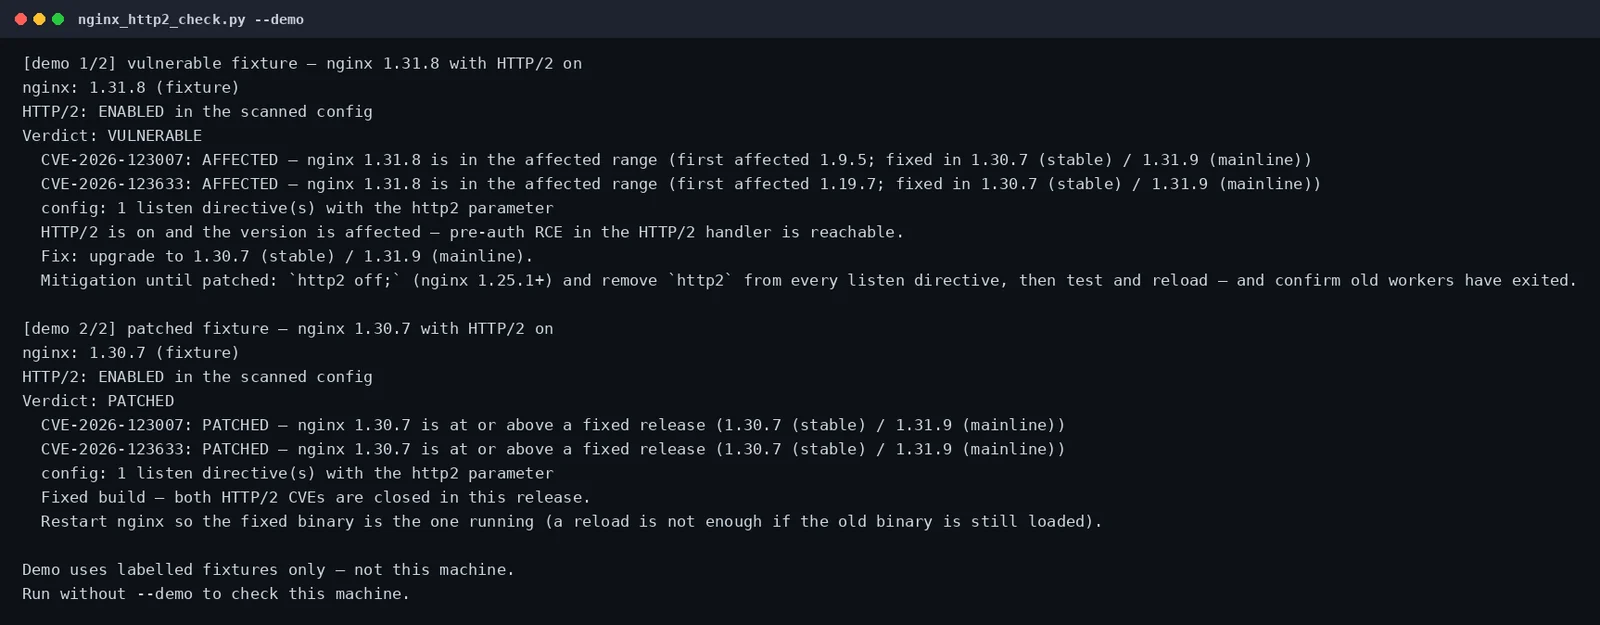
python3 nginx_http2_check.py --demo의 실제 출력(demo.txt에 그대로 캡처됨, 재실행 시 바이트 단위로 동일하게 재현됨, sha256 e6a50babb87a98a704b802b3bbab6d5db6da256b45a45b9628ab1a930eae7f27):
[demo 1/2] vulnerable fixture — nginx 1.31.8 with HTTP/2 on
nginx: 1.31.8 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: VULNERABLE
  CVE-2026-123007: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.9.5; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.19.7; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  HTTP/2 is on and the version is affected — pre-auth RCE in the HTTP/2 handler is reachable.
  Fix: upgrade to 1.30.7 (stable) / 1.31.9 (mainline).
  Mitigation until patched: `http2 off;` (nginx 1.25.1+) and remove `http2` from every listen directive, then test and reload — and confirm old workers have exited.

[demo 2/2] patched fixture — nginx 1.30.7 with HTTP/2 on
nginx: 1.30.7 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: PATCHED
  CVE-2026-123007: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  Fixed build — both HTTP/2 CVEs are closed in this release.
  Restart nginx so the fixed binary is the one running (a reload is not enough if the old binary is still loaded).

Demo uses labelled fixtures only — not this machine.
Run without --demo to check this machine.
실제 플래그에 대한 동일한 케이스:
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
Verdict: VULNERABLE        # exit 1 — HTTP/2 on, version affected
$ python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
Verdict: PATCHED           # exit 0 — same config, fixed build
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-off.conf
Verdict: NOT_AFFECTED      # exit 0 — HTTP/2 off closes both flaws
$ python3 nginx_http2_check.py --version 1.24.0-0ubuntu1 --config examples/nginx-http2-on.conf
Verdict: UNKNOWN           # exit 3 — distro package: version string says nothing
1.30.7은 수정되었지만, 1.31.0–1.31.8은 여전히 취약합니다. 순진한 검사 — "버전 ≥ 1.30.7이면 안전" — 는 1.31.8을 안전하다고 판정할 것입니다. 그렇지 않습니다. 이 도구는 단순한 숫자 임계값이 아니라 브랜치별 명시적 범위와 비교합니다:
| 버전 | CVE-2026-123007 | CVE-2026-123633 |
|---|---|---|
| < 1.9.5 | 영향 없음 | 영향 없음 |
| 1.9.5 – 1.19.6 | 영향 받음 | 영향 없음 |
| 1.19.7 – 1.30.6 | 영향 받음 | 영향 받음 |
| 1.30.7 (stable 수정) | 패치됨 | 패치됨 |
| 1.31.0 – 1.31.8 | 영향 받음 | 영향 받음 |
| 1.31.9+ / 1.32.0+ (mainline 수정) | 패치됨 | 패치됨 |
| 판정 | 의미 |
|---|---|
VULNERABLE | 버전이 영향 받는 범위에 있고 스캔한 설정에서 HTTP/2가 활성화되어 있음. 지금 업그레이드하십시오. |
PATCHED | 버전이 수정 릴리스 이상임. 수정된 바이너리가 실행되도록 nginx를 재시작하십시오. |
NOT_AFFECTED | 버전이 두 결함 모두보다 이전이거나, 스캔한 설정에서 HTTP/2가 꺼져 있음. |
UNKNOWN | nginx를 찾지 못했거나, 버전 문자열을 파싱할 수 없었거나, 빌드가 배포판 패키지이거나(아래 참조), Plus 트레인에 공개된 수정이 없거나, 버전이 영향 받는 상태에서 HTTP/2 상태를 확인할 수 없었음. 안전하다고 가정하지 마십시오. |
| 코드 | 의미 |
|---|---|
0 | PATCHED 또는 NOT_AFFECTED |
1 | VULNERABLE — 설계상, CI 게이트로 동작하도록 |
2 | 사용 오류 (잘못된 플래그, 읽을 수 없는 --nginx-path / --config 경로) |
3 | UNKNOWN (이 도구 자체의 코드 — 판정 참조) |
| 제품 | CVE-2026-123007 | CVE-2026-123633 |
|---|---|---|
| NGINX OSS | 1.9.5 – 1.31.8 | 1.19.7 – 1.31.8 |
| 수정됨 (OSS) | 1.30.7 stable / 1.31.9 mainline | 1.30.7 stable / 1.31.9 mainline |
| NGINX Plus | R33+ | R33+ |
| 수정됨 (Plus) | 37.0.8.1 / 37.3.0.1 | 37.0.7.1 / 37.2.0.1 |
| Plus, 수정 없음 | R33–R36 (37.x 트레인으로 이동) | R33–R36 (37.x 트레인으로 이동) |
37.0.8.1과 37.3.0.1은 두 CVE를 모두 해결합니다; 37.0.7.1과 37.2.0.1은 123633만 해결하며 여전히 123007에 취약합니다. 37.1 트레인은 두 CVE 모두에 대해 공개된 수정이 없으며 UNKNOWN으로 보고됩니다.
1.24.0 같은 버전 문자열은 배포판 패키지에서 온 것이라면 어느 쪽으로도 아무것도 말해주지 않습니다. Debian, Ubuntu, Alpine 등은 보안 수정을 오래된 버전 번호로 백포트하므로, nginx/1.24.0-0ubuntu1은 이미 패치되었을 수도 있고 — 아닐 수도 있습니다. 이 도구는 추측을 거부합니다: 패키지 접미사(-0ubuntu1, ~deb12u1, -1, (Ubuntu))가 붙은 모든 버전 문자열은 설명과 함께 배포판의 CVE 트래커를 가리키는 안내와 함께 UNKNOWN으로 보고됩니다. 트래커를 확인하거나, 업스트림 빌드(1.30.7 / 1.31.9)를 설치하고 다시 실행하십시오.
http2 off; (nginx 1.25.1+) 그리고 모든 listen 지시문에서 http2를 제거한 뒤, 테스트하고, reload하고, 이전 워커들이 종료되었는지 확인하십시오.표준 라이브러리 unittest만 사용 — pytest 없음, 네트워크 없음:






