#1
 dave_m/clamtk
사용하기 쉽고 가벼운 Linux 시스템용 온디맨드 바이러스 스캐너입니다. 추가 도움이 필요하면 <a href="https://gitlab.com/dave_m/clamtk/wikis/home">위키</a>를 참조하세요.
 nccgroup/ghostrings
Go 바이너리에서 문자열 정의를 복구하기 위한 Ghidra 스크립트
 watchdogsecurity/ring3-kit
NT API 후킹(NtQuerySystemInformation)을 사용하여 작업 관리자에서 프로세스를 숨깁니다.
 ctrlaltint3l/intelligence
악성 샘플, 위협 인텔리전스, IOCs 및 보안 도구 로그를 위한 중앙 집중식 저장소로, 위협 연구 및 사고 대응 워크플로를 지원합니다.
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 airbus-cert/vbsparkle
부분 평가를 지원하는 VBScript 및 VBA 소스 간 디난독화 도구
 kernullist/windbg-decompile-ext
실시간 함수를 디스어셈블하고 LLM을 사용하여 검증된 의사 코드를 생성하는 WinDbg x64 확장 프로그램.
 sh1n0g1/z9
이벤트 로그에서 PowerShell 기반 악성코드 아티팩트를 탐지하고, PowerShell 스크립트에 대한 정적 분석을 수행하여 악성 활동을 식별합니다.
 0xdad0/papimonitor
Android 앱용 Frida 기반 런타임 API 모니터로, 사전 정의된 또는 사용자 정의 카테고리에서 호출된 API, 매개변수, 반환 값 및 호출 출처를 기록합니다.
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS 가로채기 프록시)
 robertdfrench/ifuncd-up
GNU IFUNC는 CVE-2024-3094의 진짜 원인입니다.
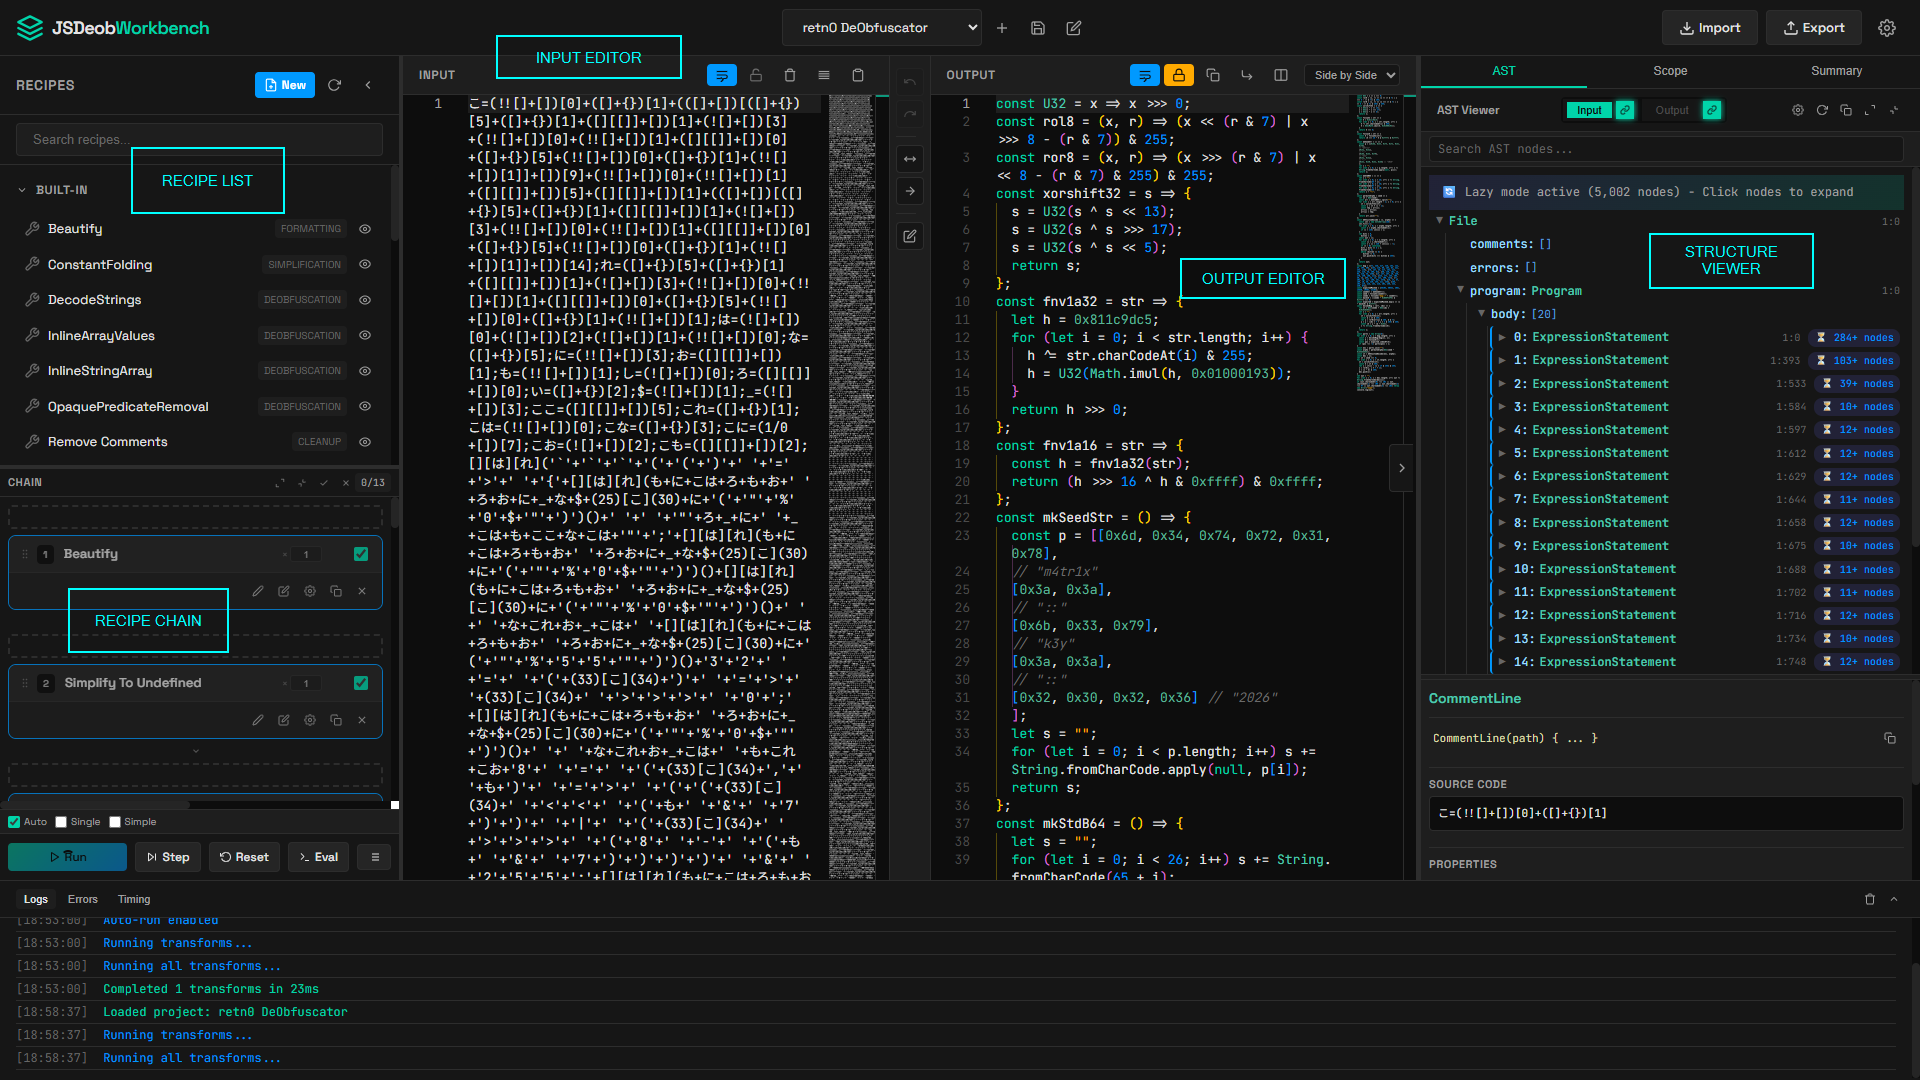 owl4444/jsdeob-workbench
난독화된 JavaScript를 시각적으로 리버스 엔지니어링합니다. 변환을 연결하고, AST 변경을 검사하며, 재사용 가능한 디난독화 플러그인을 작성합니다.
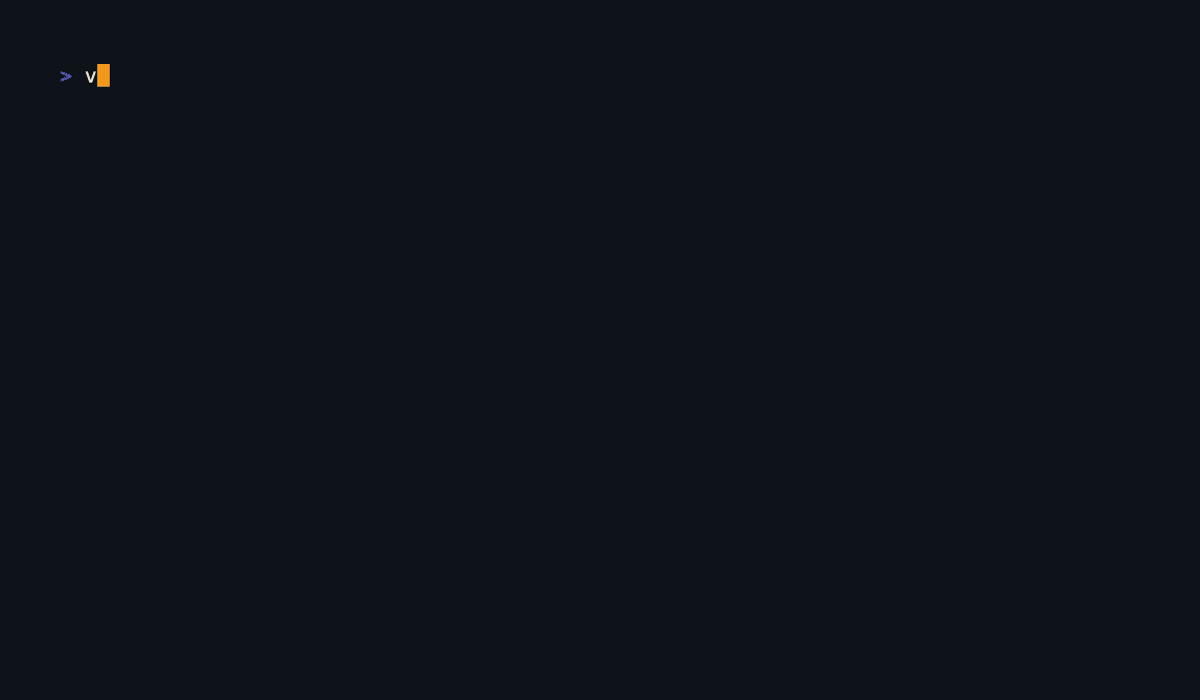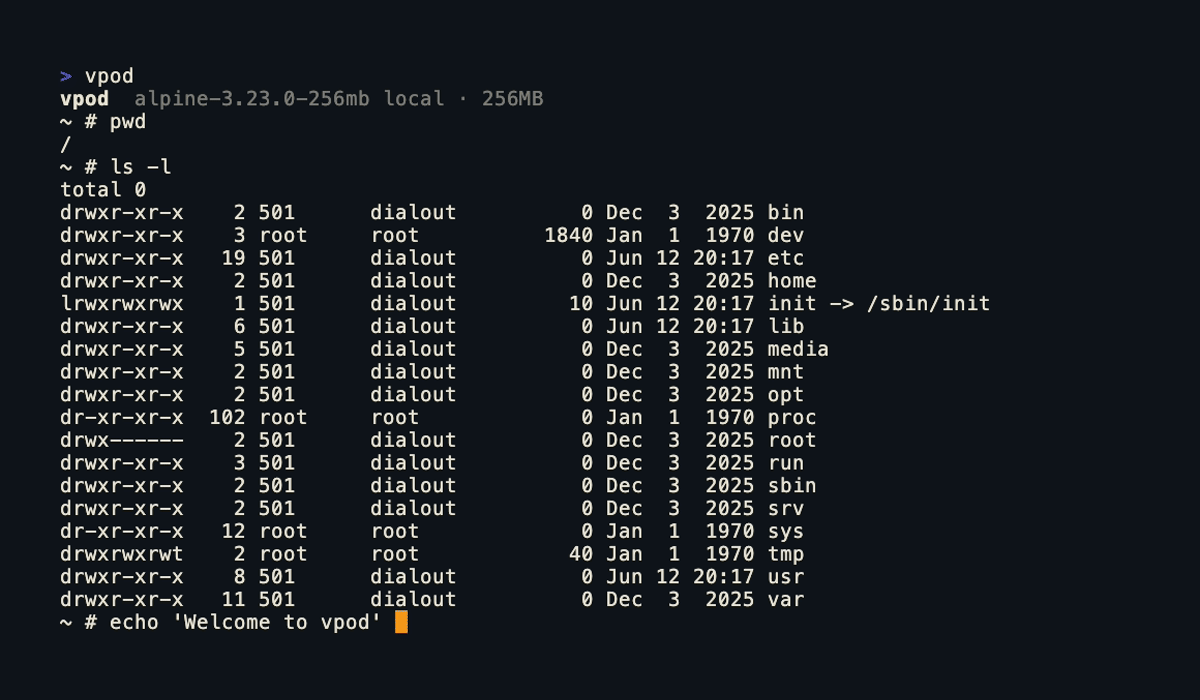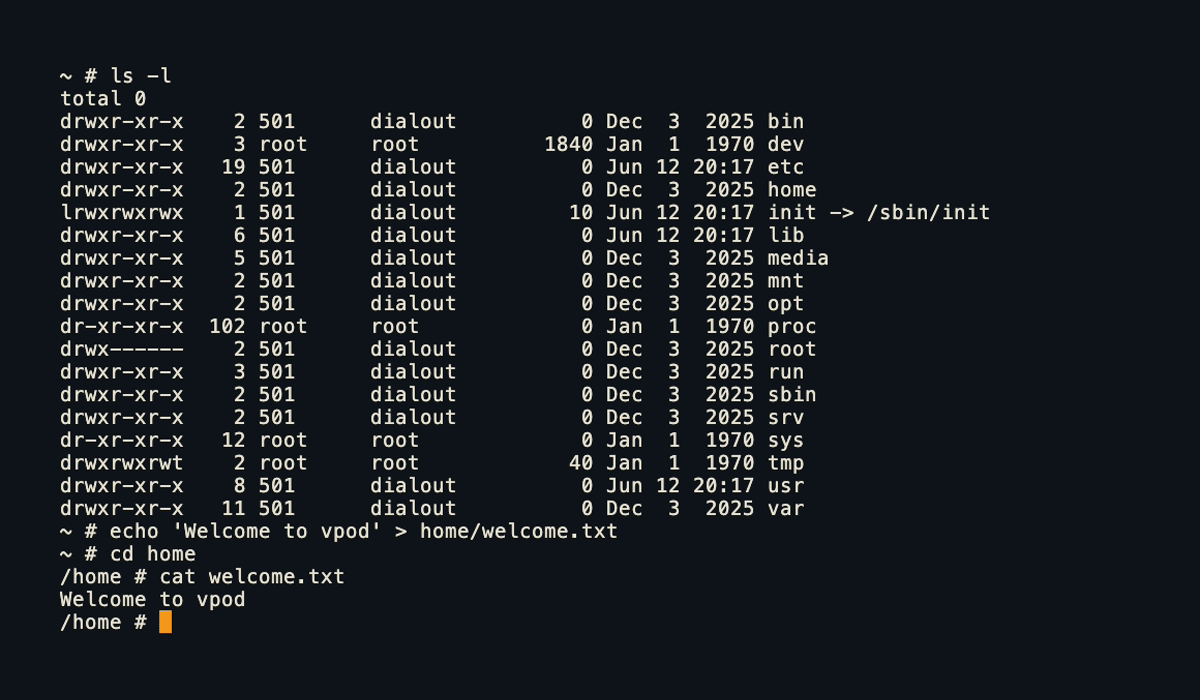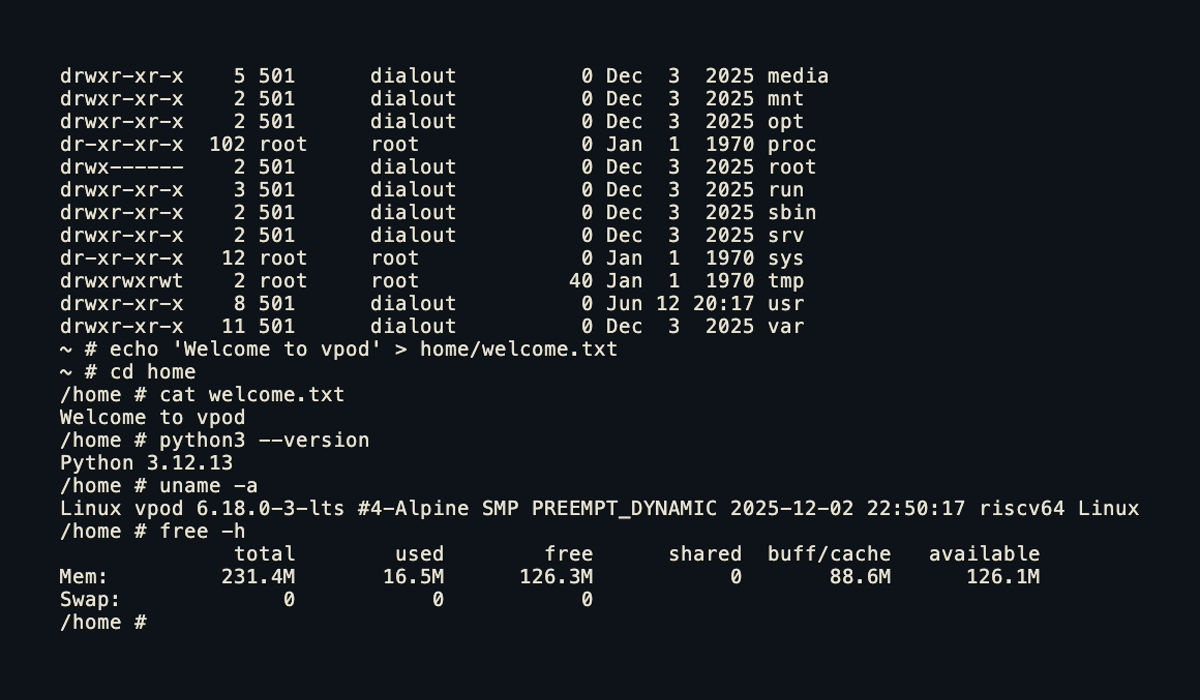 capsulerun/vpod
신뢰할 수 없는 프로세스를 위한 가볍고 안전한 Linux 샌드박스. 브라우저와 서버에서 실행됩니다.
 tandasat/hello-vt-rp
인텔 VT-rp(리다이렉트 보호) 기술의 사용을 보여주는 간단한 하이퍼바이저입니다.
 lfi-project/lfi
LFI를 위한 최상위 저장소: 실용적이고 효율적이며 안전한 소프트웨어 기반 샌드박싱
 cert-polska/hfinger
Tshark를 사용하여 pcap 파일에서 악성코드 HTTP 요청의 고유한 지문을 생성하며, 요청 구조, 헤더 및 페이로드 특성 분석을 통해 악성코드 패밀리를 식별 및 그룹화할 수 있습니다.
 google/kernel-research
Linux 커널 익스플로잇 툴킷으로, 익스플로잇 구축 라이브러리, ROP 체인 및 스택 피벗 생성기, 커널 이미지 러너, 그리고 커널 익스플로잇 개발을 위한 타깃 데이터베이스를 제공합니다.