
 #1
Tools for dissecting, understanding, and reverse engineering malicious software behavior.
Kitploit 추천
 imnot-ye/cve-2019-17147
CVE-2019-17147에 대한 종합적인 리버스 엔지니어링 및 익스플로잇으로, TP-Link TL-WR841N 라우터의 스택 버퍼 오버플로우 취약점입니다. 펌웨어 분석, 하드웨어 디버깅, 인증되지 않은 RCE를 위한 단계적 쉘코드 주입 익스플로잇을 포함합니다.
 theflink/hunt-sleeping-beacons
언패킹되거나 인젝션된 C2 에이전트의 IOC를 식별하는 콜스택 스캐너로, 스레드 유휴 동작, 백업되지 않은 메모리, 모듈 스톰핑, APC, 타이머 및 반환 주소 스푸핑을 분석합니다.
 ethanedits/iqvw64e-privilege-escalation
CVE-2015-2291 로컬 권한 상승을 위한 교육용 개념 증명으로, Intel 이더넷 드라이버 IOCTL 남용을 통해 임의 커널 메모리 읽기/쓰기 및 Windows 10 x64에서 EPROCESS 토큰 탈취를 시연합니다.
 d3ckx1/omniscan
다중 엔진 취약점 스캐너로, 내장된 Nuclei Lite, Afrog, XRay 엔진을 포함합니다. FOFA/Shodan을 통한 자산 탐색, OOB 상호작용 탐지, Python 플러그인 시스템, 레드 팀 작전을 위한 실시간 결과 관리 기능을 제공합니다.
 adrihd/shiningappmask-reverseengineering
Shining App Mask의 리버스 엔지니어링
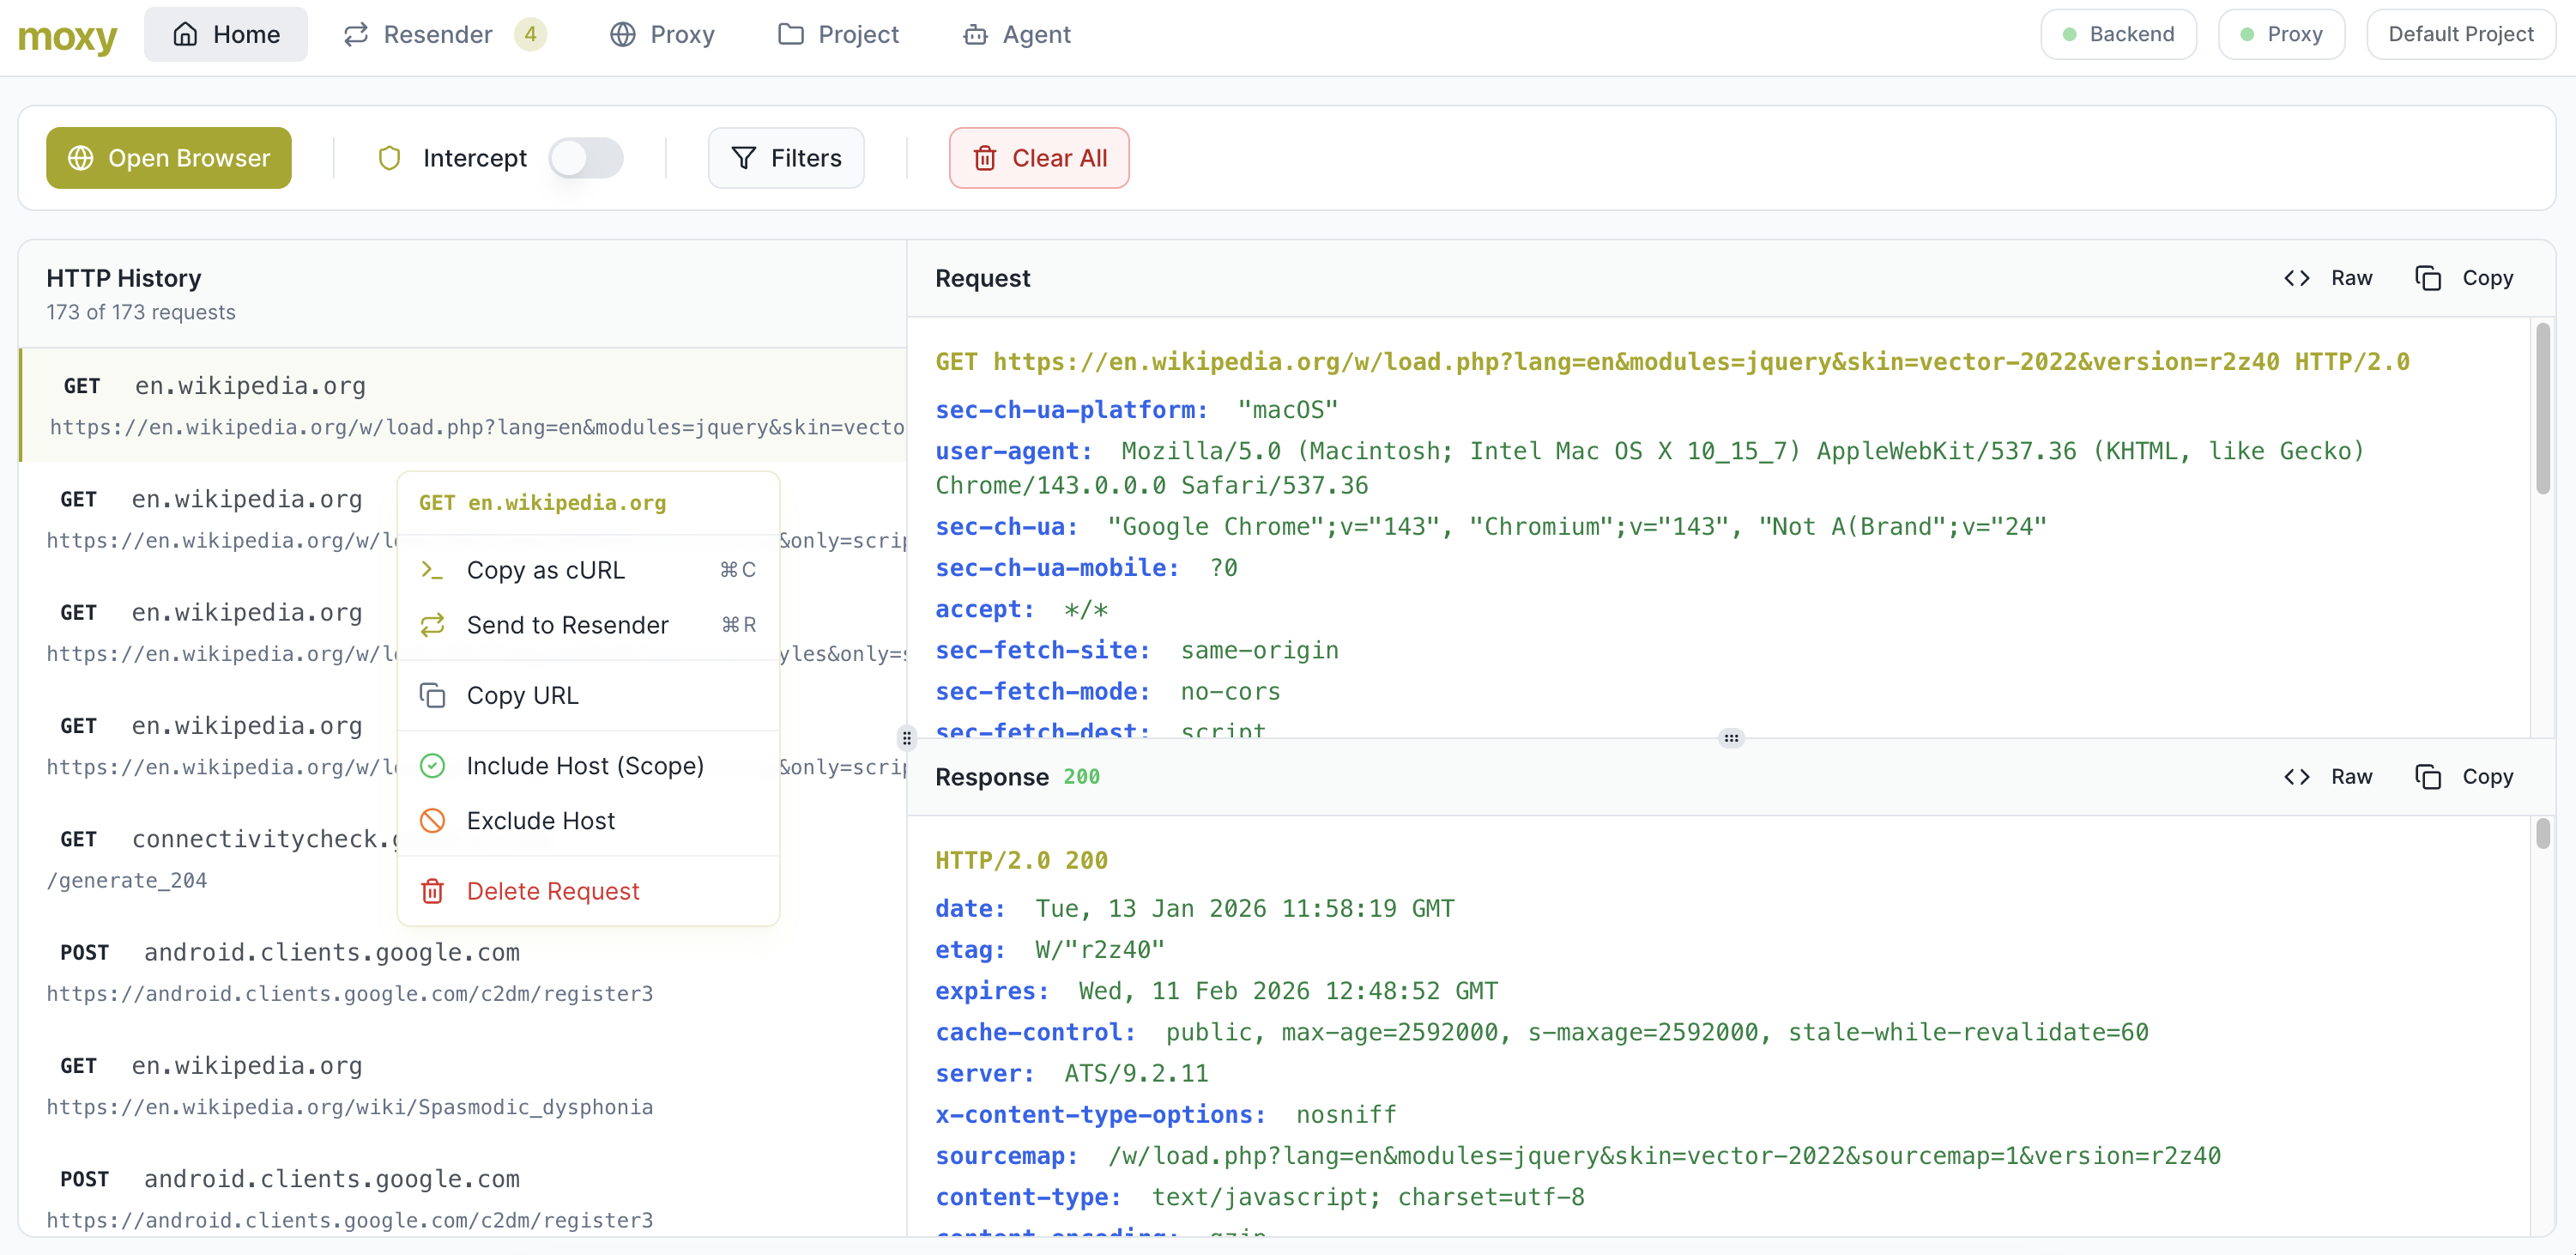 matank001/moxy
Moxy는 최신 웹 애플리케이션 보안 테스팅을 위해 설계된 오픈소스 DAST 도구입니다. 사용하기 쉬운 인터페이스와 에이전트적 기능을 제공하여 침투 테스트 워크플로우를 지원하고 자동화합니다.
 mishra0230/cve-2023-38831
CVE-2023-38831 - WinRAR
 lzty/cve-2025-7771
# CVE-2025-7771용 Rust 기반 PoC 익스플로잇 취약한 드라이버를 통한 임의 읽기/쓰기 프리미티브를 제공하며, 가상-물리 주소 변환 및 Win32 서비스 관리 래퍼를 포함합니다.
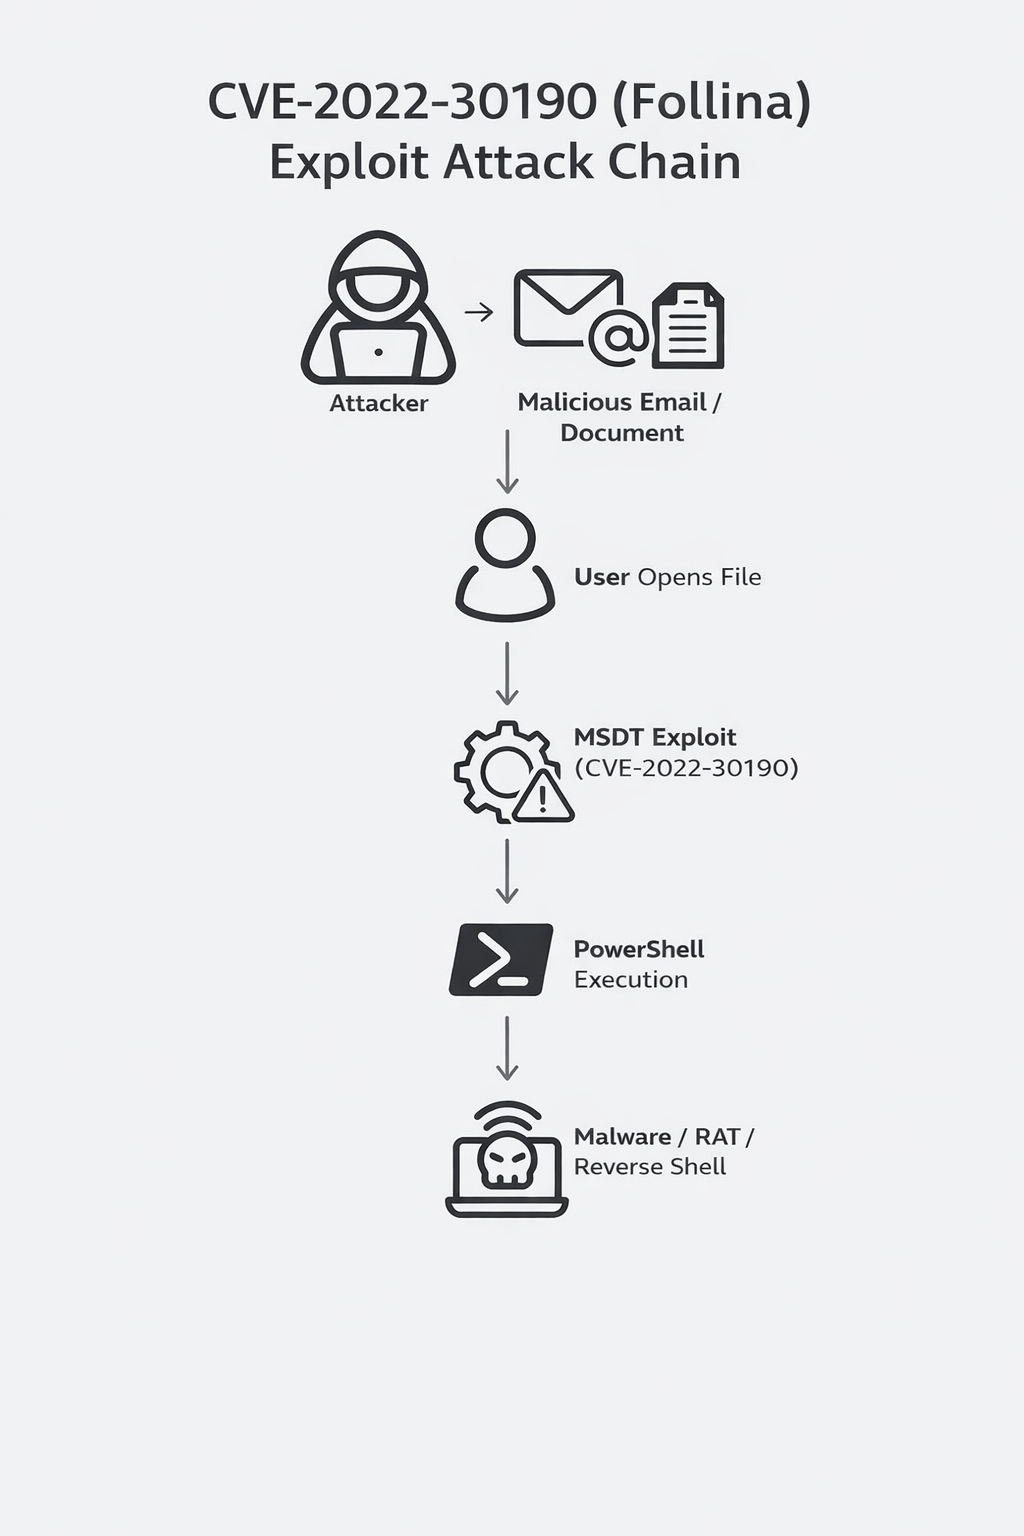 nimesh895/malware-analysis-follina-cve-2022-30190
Follina(CVE-2022-30190) 악용 문서에 대한 단계별 정적 악성코드 분석으로, 파일 추출, VirusTotal 연관 분석, MITRE ATT&CK 매핑, 그리고 지표 식별을 다룹니다.
 thannikudam/topazterminator
C 기반 도구로, 취약한 wsftprm.sys 커널 드라이버를 악용하여 역공학된 IOCTL 디스패치 로직을 통해 Windows에서 보호된 EDR/AV 프로세스(PPL 프로세스 포함)를 종료합니다.
 vladjrfhfg/react-site-cve-2025-55182
CVE-2025-55182를 시연하는 의도적으로 취약한 Next.js 기업 랜딩 페이지: React Server Components의 안전하지 않은 역직렬화를 통한 RCE/SSRF로 이어지는 JSON 주입.
 jwalker/frida-ios-dump-modern
최신 Frida 17.5.2 API를 지원하는 업데이트된 Frida iOS 덤프 도구
 airineiandrei/tarmageddon-cve-2025-62518-
CVE-2025-62518에 대한 PoC로, tokio-tar PAX 헤더 구문 분석을 통한 tar 아카이브 스머글링을 시연하며, 악성 페이로드와 취약한 추출기를 생성하여 공급망 주입을 보여줍니다.
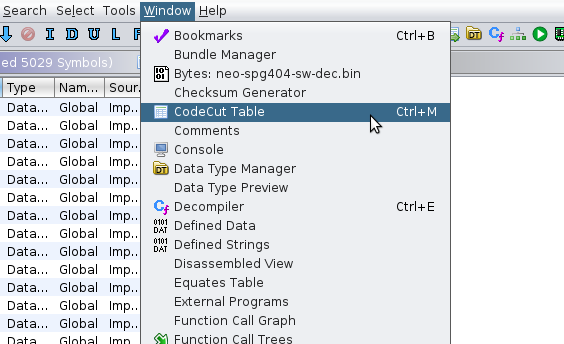 jhuapl/codecut
객체 파일 경계를 찾기 위한 Ghidra 플러그인입니다.
 zx0cf1/shredder-rs
고충실도 x86_64 폴리모픽 변이 엔진으로, 명령어 수준의 조각화와 컨텍스트 보존에 중점을 둡니다.
 ashizzz/cve-2026-22610
Angular 프로젝트에서 SVG 요소 및 안전하지 않은 바인딩의 XSS 취약점을 스캔하여, 줄 번호와 권장 사항이 포함된 취약점 보고서를 생성합니다.
 sastraadiwiguna-purpleeliteteaming/cisco-ios-exploitation-jaguar_tooth-cve-2017-6742-reconstruction
JAGUAR_TOOTH 악성코드(APT28)에 대한 포괄적이고 100% 무제한 기술 분석. Cisco IOS SNMP 익스플로잇, ROP 체이닝, 메모리 상주 스파이 활동 전술의 고정밀 재구성 (SASTRA_ADI_WIGUNA 작성).








