
 #1
Tools for dissecting, understanding, and reverse engineering malicious software behavior.
Kitploit 추천
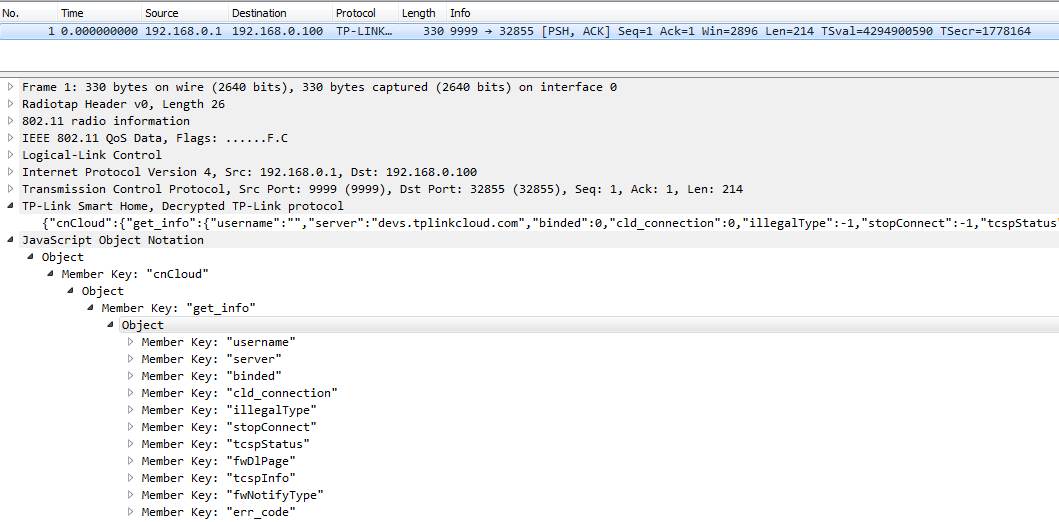
 softscheck/tplink-smartplug
TP-Link WiFi 스마트 플러그 클라이언트 및 Wireshark 디섹터
 xpcmdshell/cve-2022-26711
Apple ImageIO WebP 파싱에서의 정수 오버플로우 (macOS/iOS)
 ma1am/cve-2022-26134-exploit-detection
이 저장소에는 보안 조사관이 Linux Confluence 서버에서 CVE-2022-26134 위협 헌팅을 위해 사용하고자 할 수 있는 Yara 규칙과 방법이 포함되어 있습니다.
 renat0z3r0/notepadpp-supply-chain-iocs
Notepad++ 공급망 공격(CVE-2025-15556) — Lotus Blossom APT, 2025년 6월~12월에 대한 IoC 및 탐지 규칙. Falcon LogScale 쿼리, YARA/Sigma 규칙 및 MITRE ATT&CK 매핑을 포함합니다.
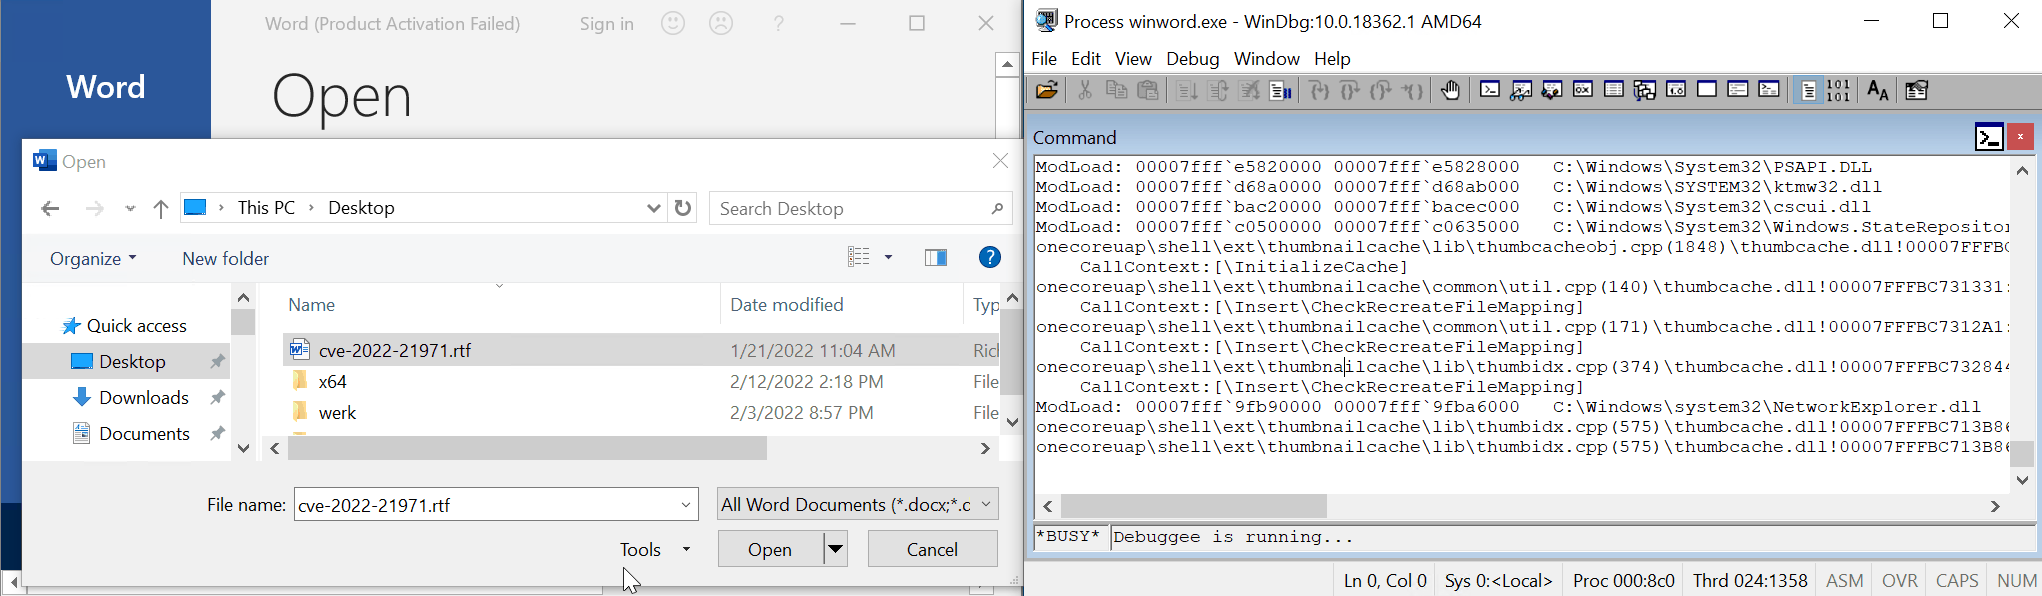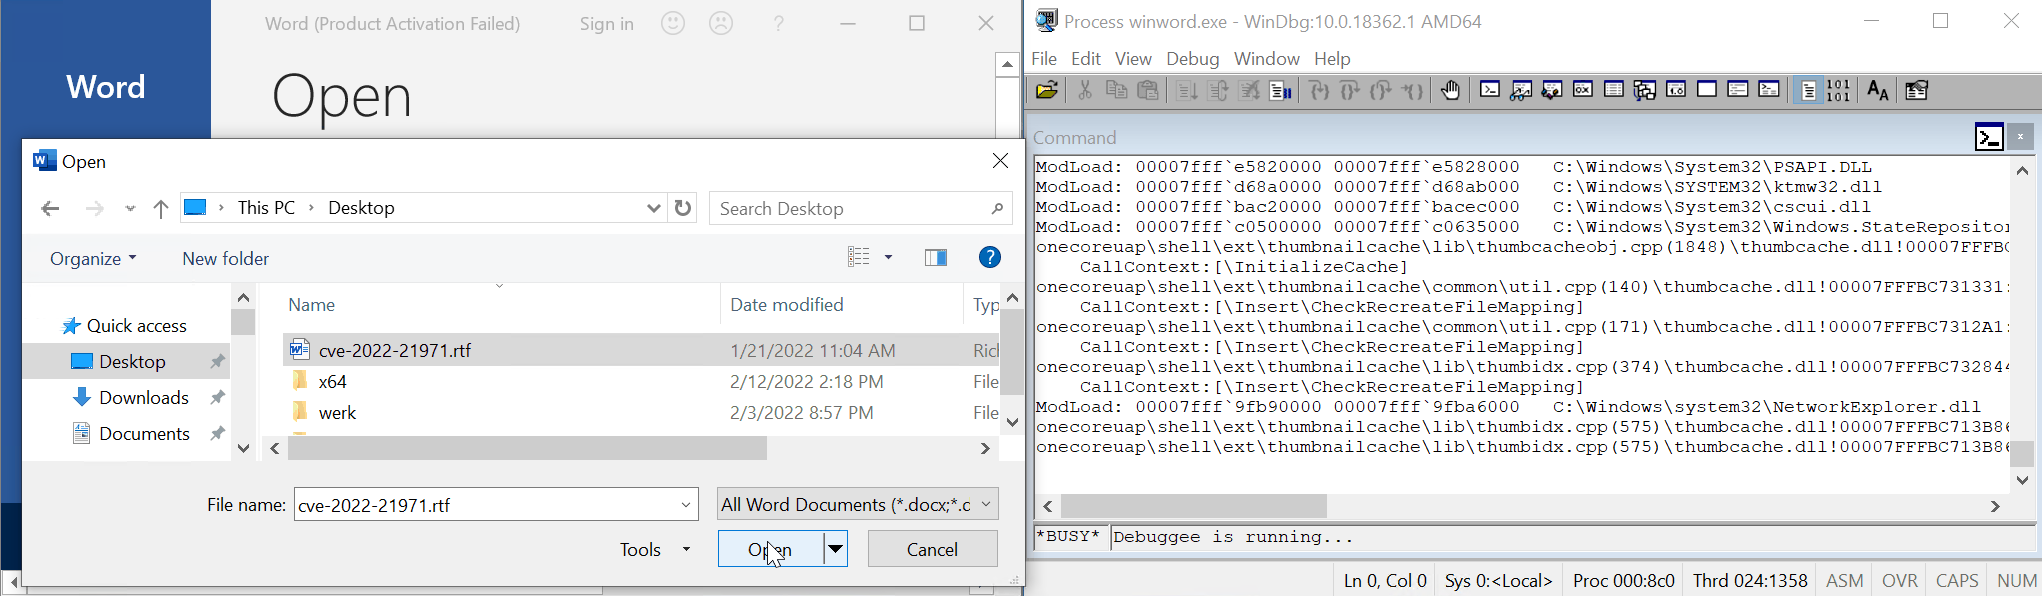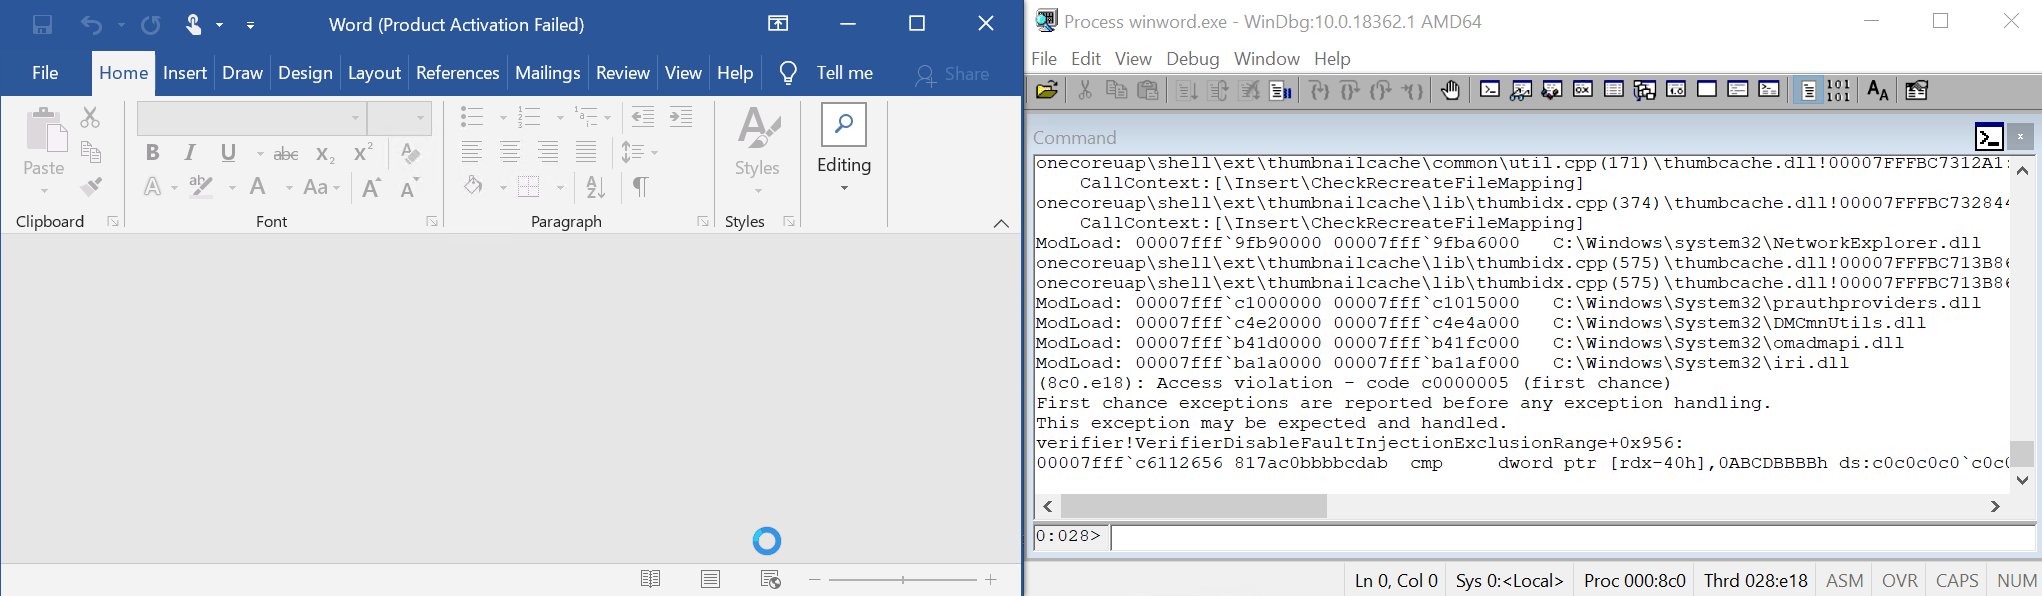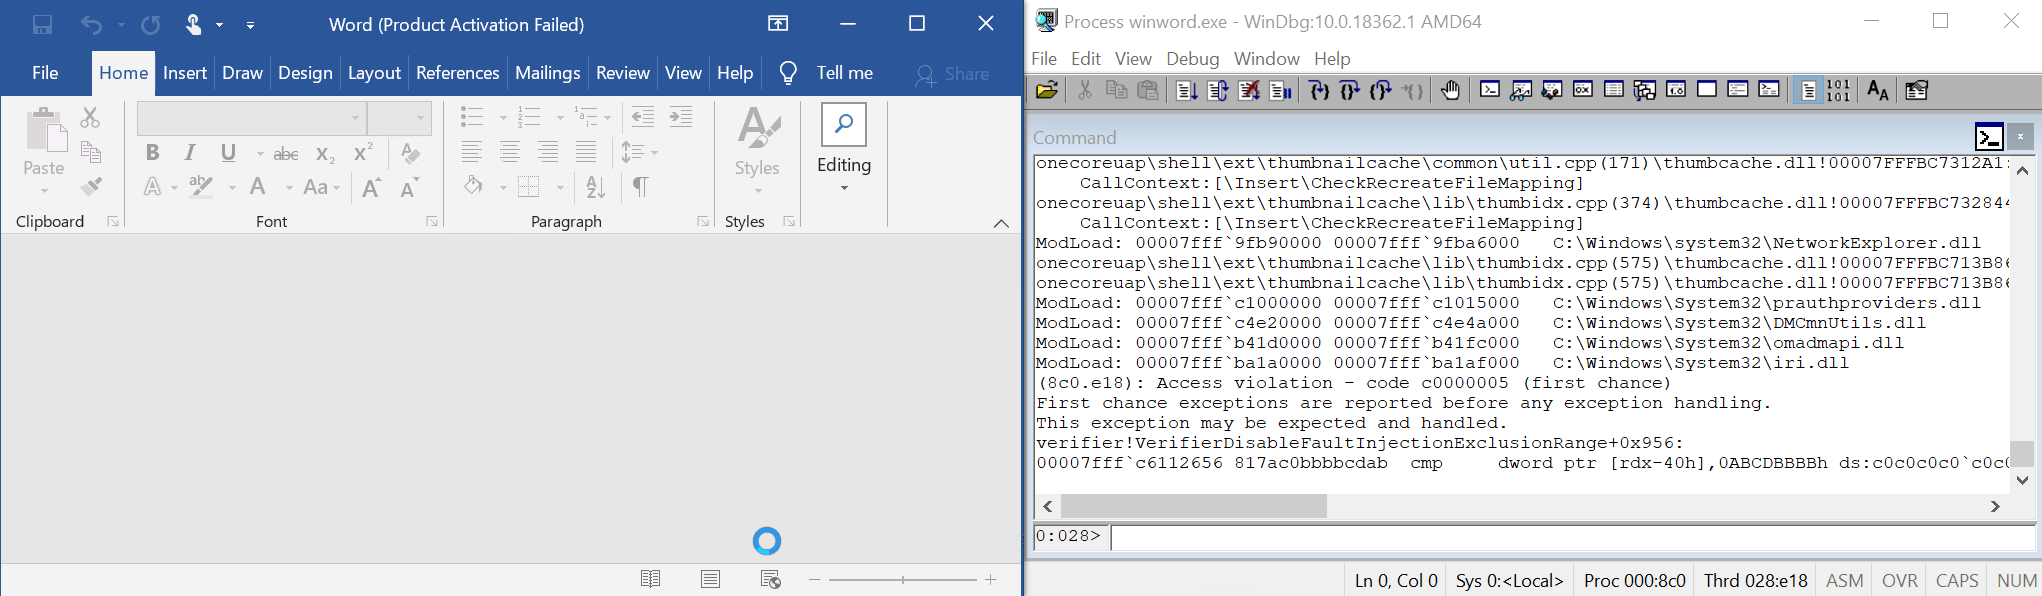 tufanturhan/cve-2022-21971-windows-runtime-rce
CVE-2022-21971에 대한 개념 증명 익스플로잇으로, Windows Runtime의 prauthproviders.dll에서 발생하는 초기화되지 않은 포인터 해제 취약점이며, Word 또는 Wordpad에서 조작된 RTF 문서를 통해 트리거됩니다.
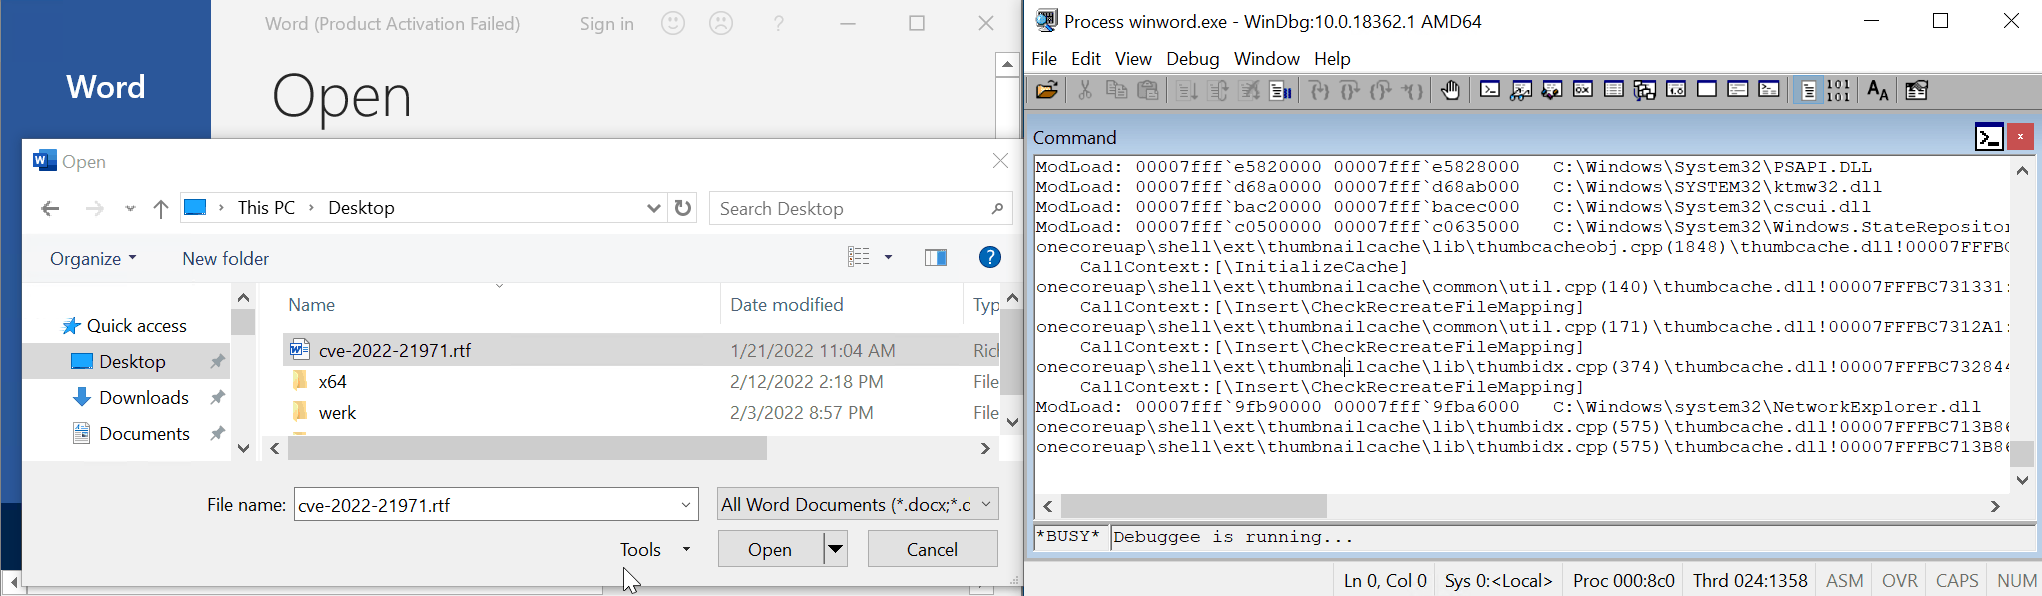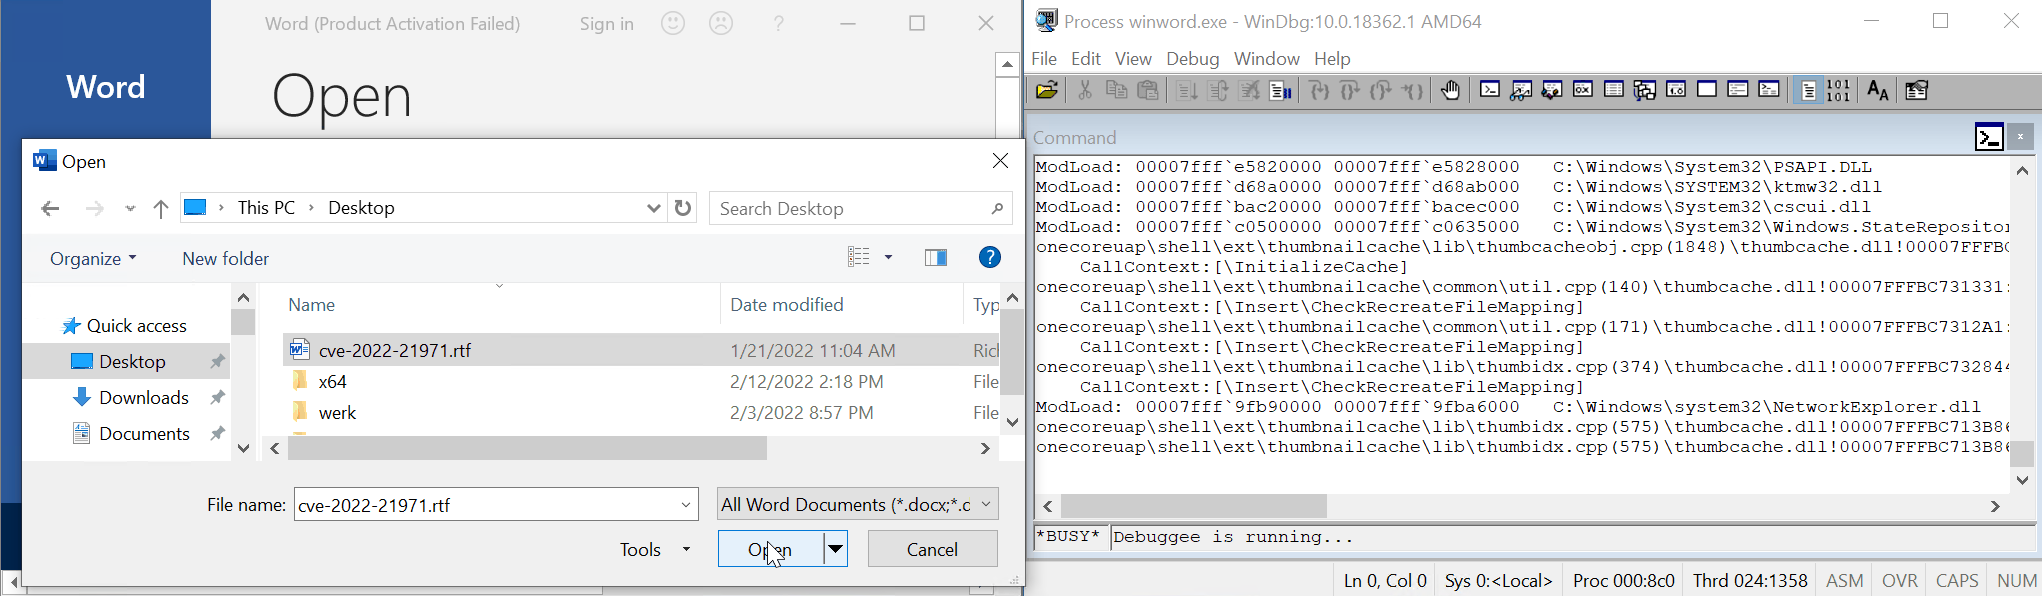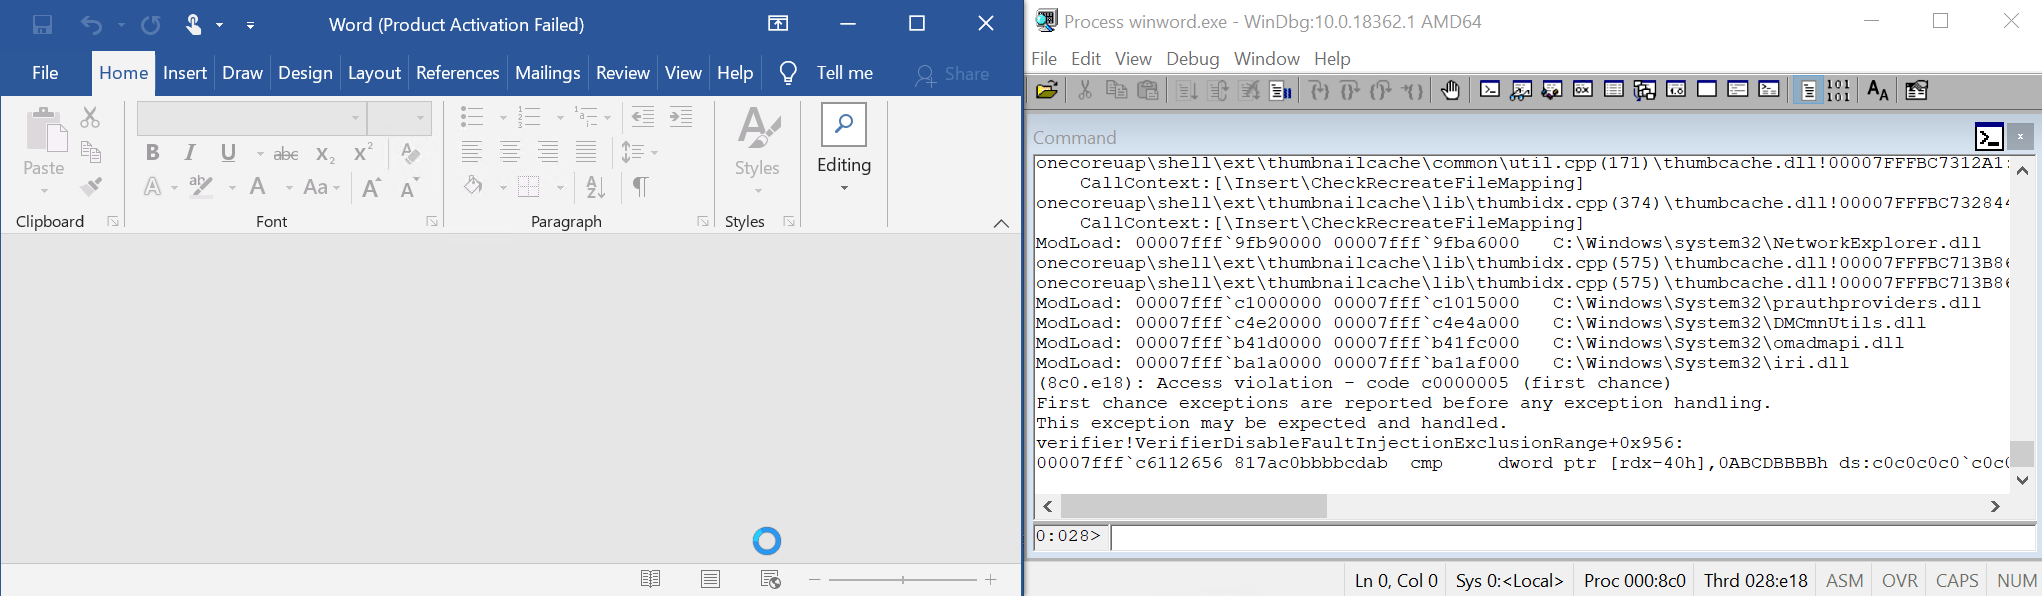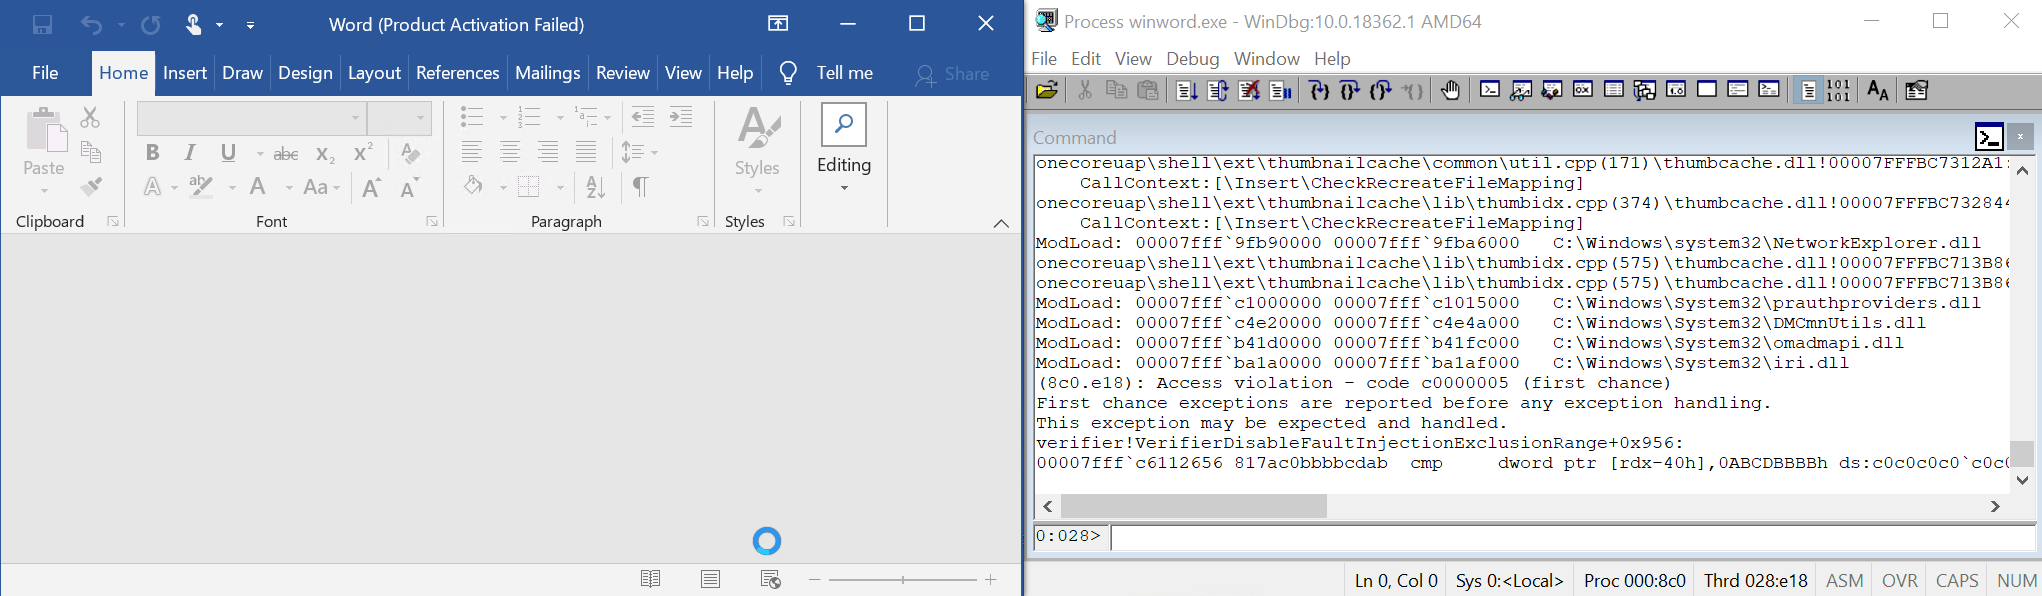 malwareman007/cve-2022-21971
CVE-2022-21971의 POC
 rfxn/cpanel-sessionscribe
CVE-2026-41940 (SessionScribe)에 대한 탐지, 완화 및 리버스 엔지니어링 도구: 2026-04-28에 공개된 cPanel/WHM 인증되지 않은 세션 위조 취약점. 심층 방어 능동 완화 심, ModSec 규칙 팩, 원격 프로브, 호스트 내 IOC…
 robertdfrench/ifuncd-up
GNU IFUNC는 CVE-2024-3094의 진짜 원인입니다.
 haxatron/cve-2022-0219
CVE-2022-0219에 대한 개념 증명 익스플로잇, CLI를 통해 악성 APK 파일을 내보낼 때 로컬 파일 노출을 허용하는 Jadx의 XXE 취약점.
 mbadanoiu/cve-2021-46364
CVE-2021-46364: Magnolia CMS의 YAML 역직렬화
 secunnix/cve-2024-27398
CVE-2024-27398 POC
 sentinel-aidefense/cve-2026-21509
CVE-2026-21509 연구 분석 자료
 sf0rzin/cve-2025-61155
CVE-2025-61155 — GameDriverX64.sys(Tower of Fantasy 안티치트)의 임의 프로세스 종료. 원본 IDA Pro 분석, PoC, YARA, IOCs, 완화 조치.
 dave_m/clamtk
사용하기 쉽고 가벼운 Linux 시스템용 온디맨드 바이러스 스캐너입니다. 추가 도움이 필요하면 <a href="https://gitlab.com/dave_m/clamtk/wikis/home">위키</a>를 참조하세요.
 immersive-labs-sec/cve-2021-40444-analysis
CVE-2021-40444에 대한 난독화 해제된 익스플로잇 코드로, 공격 벡터 및 복구 프로세스를 문서화하는 자세한 분석 및 지원 블로그 기사가 포함되어 있습니다.
 mracumen/cve-2021-40444
Microsoft-Office-Word-MSHTML-Remote-Code-Execution-Exploit
 wechicken456/cve-2021-4034-ctf-writeup
CTF pwn 챌린지 writeup: CVE-2021-4034(pkexec)를 힙 조작을 통해 익스플로잇하며, Ghidra 기반 리버스 엔지니어링과 커스텀 shelly.so 헬퍼 바이너리를 사용한 분석.








