
 #1
ML-based security tools, adversarial machine learning, and AI-powered cyber defense.
Kitploit 추천
 hydradragonantivirus/hydradragonav-mobile
루트 권한, adb, CA 인증서 설치 및 클라우드가 필요 없는 Android 안티바이러스로, 더 많은 제로데이 악성코드를 탐지할 수 있는 다양한 기능과 방법을 제공합니다.
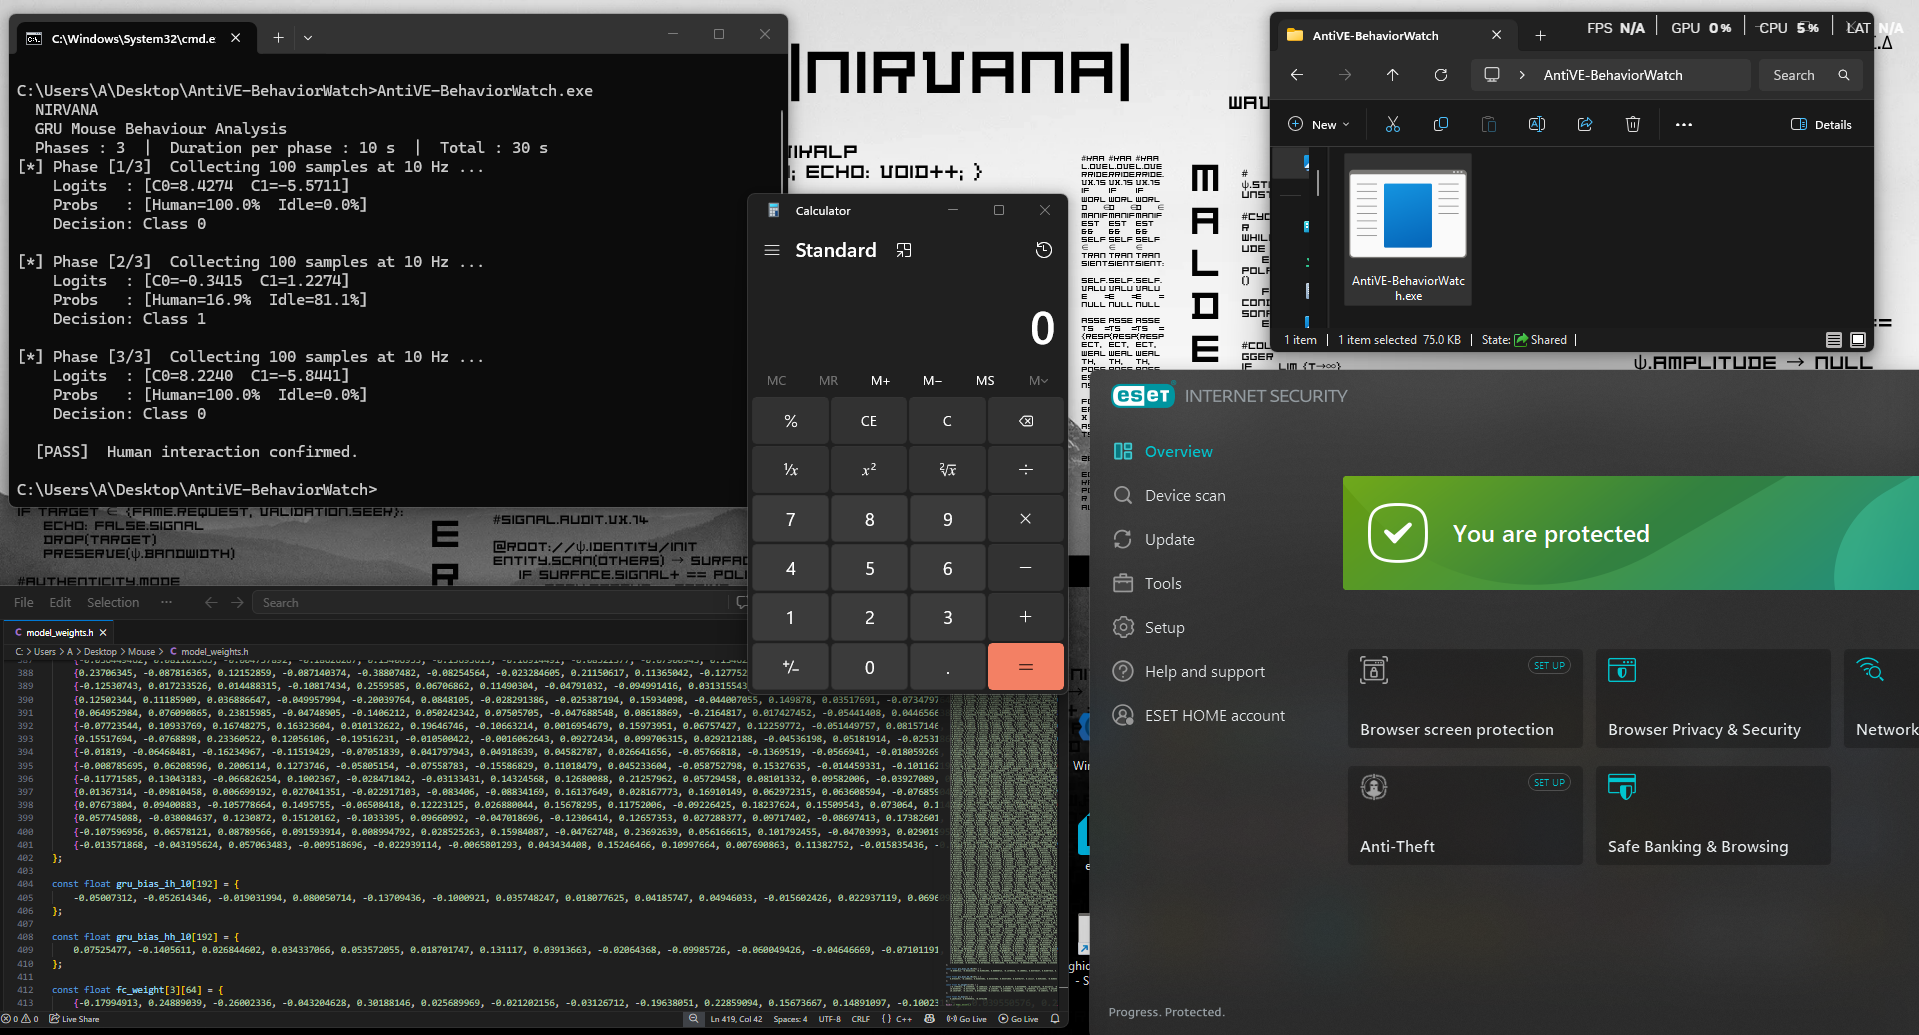 nirvanaon/antive-behaviorwatch
마우스 움직임 분석을 통한 실시간 인간 행동 검증을 위해 내장된 GRU 신경망으로, Windows에서 자동화된 분석 시스템, 샌드박스 및 에뮬레이션 환경을 탐지합니다.
 krxi/asmsense
스트립된 x86-64 바이너리에서 함수의 이름을 지정하고 설명하는 소형 언어 모델로, 공개 데이터셋, 베이스라인, LoRA 파인튜닝 실험을 포함합니다.
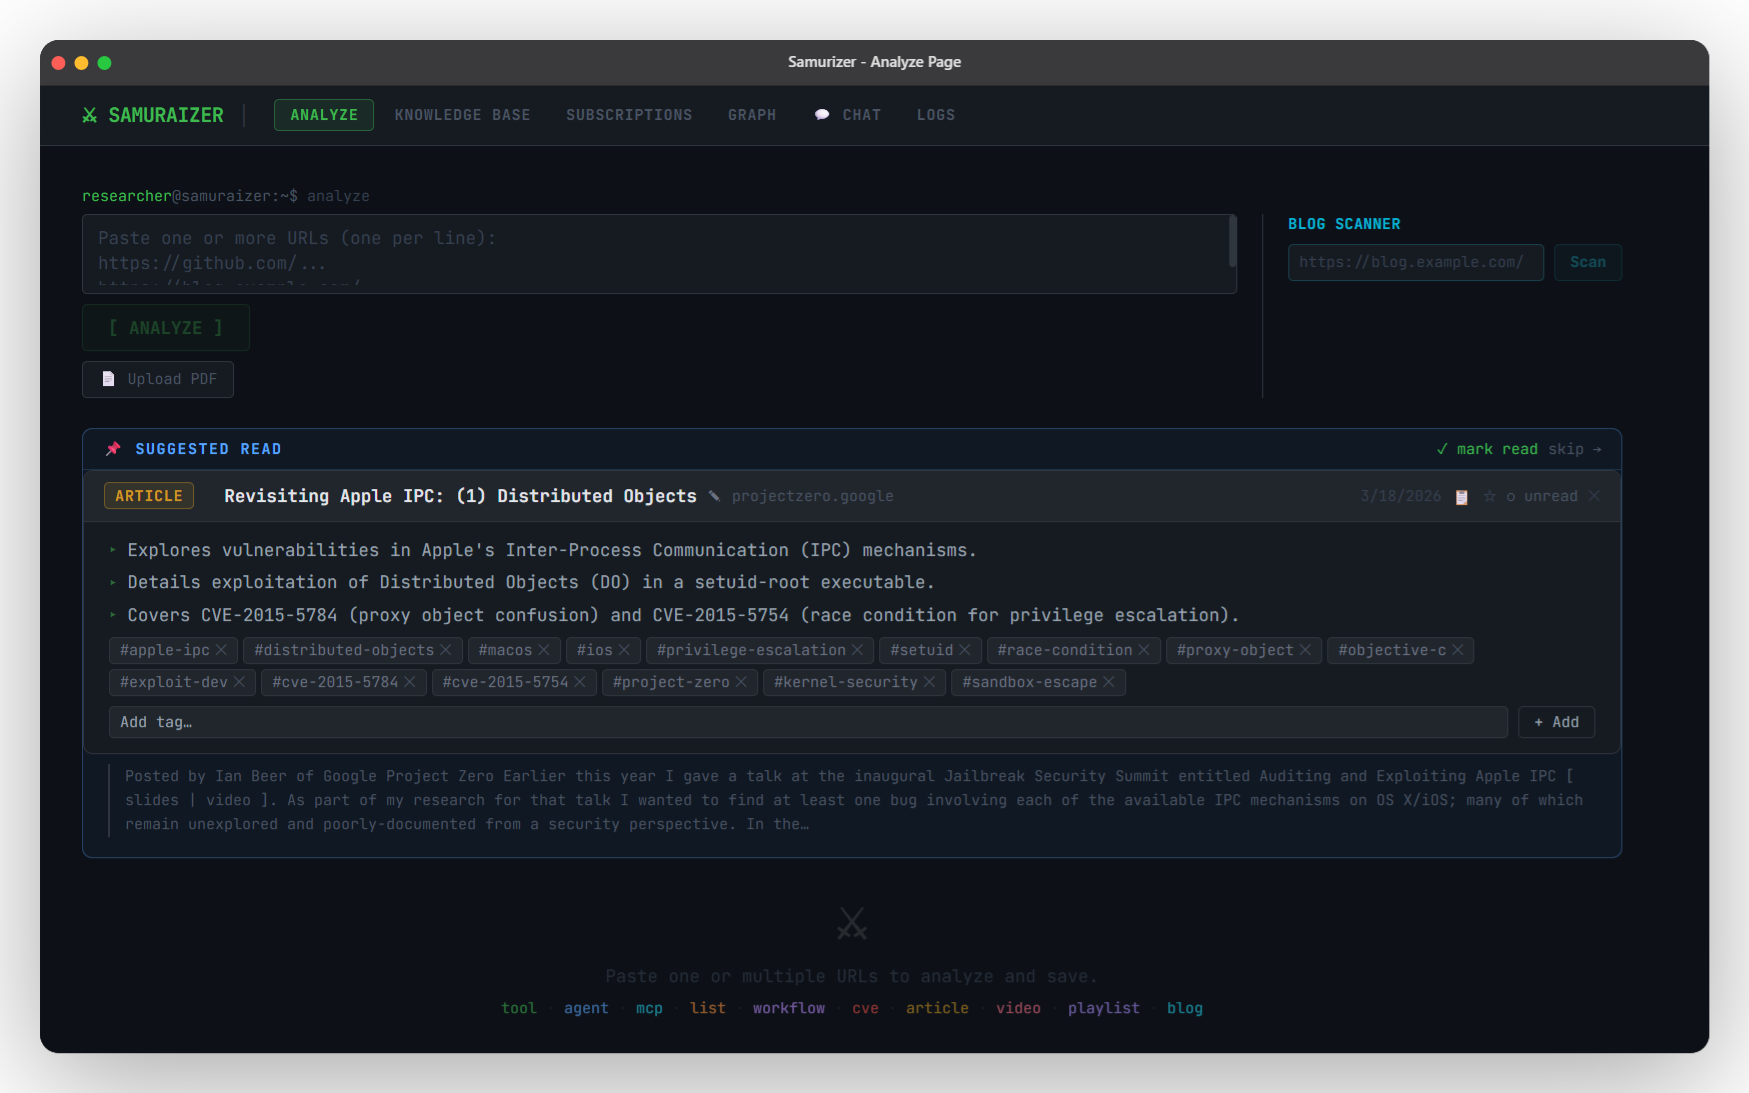 zomry1/samuraizer
NotebookLM을 강화한 버전 — 보안 연구자를 위해 특별히 설계됨.
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 tracebyte8/systrace
ptrace를 사용하여 파일, 프로세스, 네트워크 및 메모리 활동을 추적하는 Linux 시스템 호출 모니터로, 네임스페이스 격리와 머신러닝 분류를 통한 행동 기반 보안 분석을 제공합니다.
 guettaf-hossam/superdiagnostictool
Google Gemini를 활용한 AI 기반 Windows 진단 및 자동 복구 도구. 충돌 감지, 성능 최적화, 맬웨어 스캔 및 PowerShell 복구 스크립트 생성. 모든 하드웨어 지원 (1-128+ 코어). 무료 및 오픈소스.
 norrrrrrr-lyn/wainjectbench
웹 에이전트를 위한 프롬프트 인젝션 탐지 벤치마킹.
 thegamestopsnow/power-tracks-research
시장 미시구조에서 발견된 Power Tracks 관련 연구.
 telefonica/omlasp
머신러닝 알고리즘을 적대적 공격과 편향으로부터 감사하는 프레임워크로, 교육 도구와 학술 논문을 제공하여 사이버보안 전문가를 위한 ML 보안 지식 격차를 해소합니다.
 c0oki3s/veilgate
적대적 AI 에이전트에 대한 비대칭 방어. VeilGate는 각 수신 요청을 평가하고, 의심되는 에이전트를 IP별 일관된 허니팟 환경으로 리디렉션하며, 공격자에게 부과된 계산 비용을 정량화합니다.
 hoodoer/colonelclustered
서버 응답의 실제 내용을 기반으로, 예를 들어 Intruder 실행에서 나온 응답에 대해 텍스트 클러스터링을 수행하여 이상치/그룹을 식별하는 Java Burp 플러그인입니다.
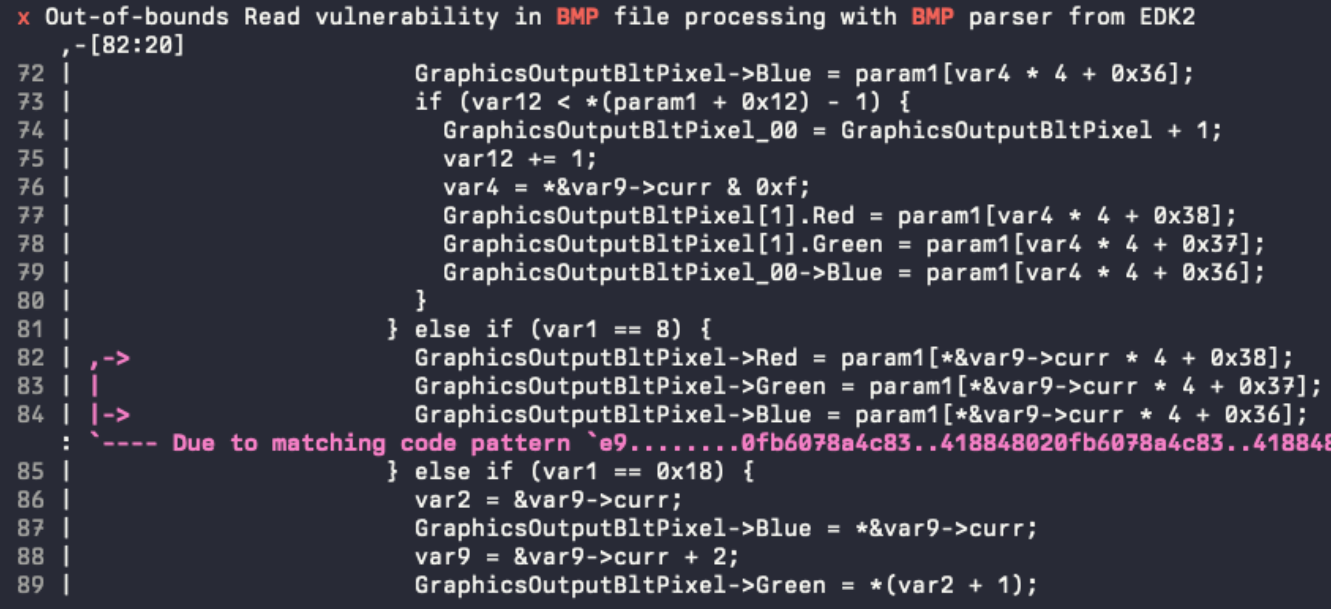 pr0me/xtride
바이너리용 N-gram 기반 타입 복구 도구로, 디컴파일된 코드에서 구조체와 함수 시그니처를 높은 처리량과 자동화 파이프라인에 활용 가능한 신뢰도 점수로 복구합니다.
 jiamingzhang94/unlearnable-clusters
CVPR2023: 학습 불가능한 클러스터: 레이블 비의존적 학습 불가능 예제를 향하여
 zju-llm-safety/ascent
1차 최적 안전 캘리브레이션과 주기적 재캘리브레이션을 LLM에 적용하여, 안전 호환 업데이트를 유지하면서 다운스트림 작업 유용성을 향상시키는 파인튜닝 프레임워크입니다.
 ryehr/rrc_steganography
# 증명 가능한 보안 언어 스테가노그래피 회전 범위 코딩을 통해 LLM 생성 텍스트에 비밀 메시지를 은닉하는 증명 가능한 보안 언어 스테가노그래피. 임베드, 추출, 왕복 검증 스크립트를 포함합니다.
 c2dc/anomaly-flow
연합 학습(Federated Learning) 모델을 기반으로 네트워크 플로우의 이상을 탐지하는 네트워크 침입 탐지 시스템(NIDS) 구현 프레임워크.








