Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
SuperDiagnosticTool — Google Gemini를 활용한 AI 기반 Windows 진단 및 자동 복구 도구. 충돌 감지, 성능 최적화, 맬웨어 스캔 및 PowerShell 복구 스크립트 생성. 모든 하드웨어 지원 (1-128+ 코어). 무료 및 오픈소스. | Kitploit
도구/GitHubGitHub/guettaf-hossam/superdiagnostictool
General Purpose UtilitiesVulnerability AnalysisScripting & AutomationConfiguration AuditingForensicsMalware AnalysisMachine LearningIncident ResponseAI Security

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
Log Analysis
GitHubguettaf-hossam/superdiagnostictool

SuperDiagnosticTool

Google Gemini를 활용한 AI 기반 Windows 진단 및 자동 복구 도구. 충돌 감지, 성능 최적화, 맬웨어 스캔 및 PowerShell 복구 스크립트 생성. 모든 하드웨어 지원 (1-128+ 코어). 무료 및 오픈소스.

저장소 보기웹사이트
192864일 전아직 검토되지 않음
공유

SuperDiagnosticTool

SuperDiagnosticTool 아이콘

AI 기반 Windows 진단 및 복구 도구

Release License Stars

SuperDiagnosticTool은 실시간 하드웨어 텔레메트리를 수집하여 Google Gemini API로 전송해 분석하고, 감지된 문제를 해결하기 위한 PowerShell 복구 스크립트를 생성합니다. 생성된 스크립트는 사용자에게 실행 승인을 요청하기 전에 반드시 통과해야 하는 여러 검증 계층을 포함합니다.
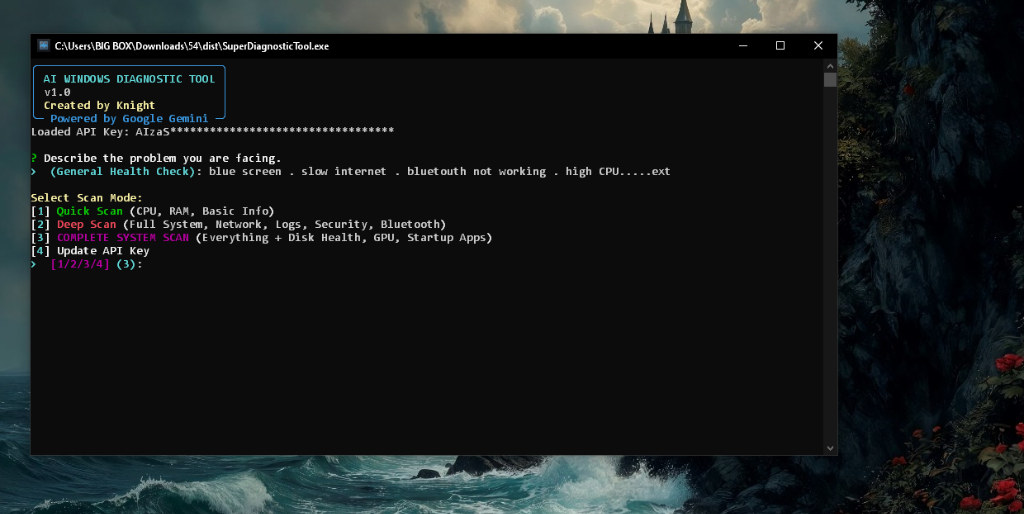

스크린샷

메인 인터페이스

스캔 모드 선택과 문제 설명 입력을 보여주는 메인 인터페이스


주요 기능

범용 하드웨어 지원

  • 동적 확장: 모든 CPU 구성(1~128개 이상의 코어)에 자동으로 적응
  • 하드웨어 독립적 로직: 레거시 시스템(Intel Pentium)부터 고성능 워크스테이션(AMD Threadripper, Intel Xeon)까지 동작
  • 안전한 폴백: 지원되지 않는 하드웨어 쿼리(CPU 주파수, 배터리, 스왑 메모리)를 안전하게 처리
  • 저사양 최적화: 자원이 제한된 하드웨어에서 부하를 피하도록 경량 실행

지능형 AI 분석

  • Google Gemini 통합: Gemini API를 통한 AI 기반 시스템 분석 및 진단
  • 상황 인식 권장 사항: 사용자가 보고한 문제와 수집된 시스템 텔레메트리를 연관 분석
  • 보안 감사: 의심스러운 프로세스, 리소스 누수, 잠재적 악성코드 지표를 스캔
  • 수정 후 검증: 자동 수정과 수동 조치가 필요한 항목을 구분하는 완료 보고서 생성

다계층 안전 아키텍처

Gemini가 생성한 스크립트는 사용자에게 실행 승인을 요청하기 전에 네 가지 순차적 검사를 통과합니다:

검증 파이프라인

  • 지식 기반 매칭: AI 솔루션을 검증된 정상 복구 패턴 집합과 대조
  • 드라이런 시뮬레이션: 변경이 발생하기 전에 모든 예정된 변경 사항(서비스, 파일, 레지스트리)을 미리 확인
  • 스크립트 검증(ScriptValidator): 3단계 검사 — 블랙리스트(파괴적 패턴에 대한 강제 차단), 의심스러운 패턴 감지(별칭 및 난독화 인식), 0~100 척도의 위험 점수 산정
  • 중요 경로 차단(CriticalPathInterceptor): HKLM/HKCU 레지스트리 키나 System32 경로를 건드리는 모든 스크립트를 사용자가 명시적으로 확인할 때까지 중단하는 제로 트러스트 게이트

안전 제한

  • 시스템 복원 지점: 변경 전에 자동으로 생성
  • 실행 전/후 스냅샷: 모든 변경 사항을 감지하고 기록하기 위한 전체 시스템 상태 캡처
  • 롤백 생성: 실행 실패 시 선택적 롤백 스크립트를 자동 생성
  • 실행 로깅: 모든 작업을 타임스탬프와 함께 %TEMP%\superdiagnostic_execution_*.log에 기록

PowerShell 실행

  • 관리자 권한 확인: 스크립트는 진행 전에 권한 상승 여부를 확인합니다
  • 변수 정리: 정규식 기반 이스케이프 처리는 구문 오류 없이 $env: 변수를 보존합니다
  • 서비스 안전 검사: Start/Stop/Set 작업 전에 서비스 존재 여부를 확인합니다
  • 모니터링된 실행: 스크립트는 subprocess.run을 통해 실행되며, 5분의 하드 타임아웃, 전체 stdout/stderr 캡처, 자동 임시 파일 정리를 포함합니다. 이는 VM이나 컨테이너 격리가 아닌 호스트 수준의 직접 실행입니다. 위의 검증 계층이 주요 안전 경계입니다.
  • 오류 처리: PowerShell 래퍼는 줄별 오류 보고와 함께 try/catch/finally 블록을 포함합니다

종합적인 시스템 스캔

  • 성능 지표: CPU 사용량(전체 + 코어별), 메모리 분석, 리소스 최다 소비 항목
  • 네트워크 인텔리전스: 활성 인터페이스, DNS 구성, Wi-Fi 신호 강도, 연결 테스트
  • 보안 무결성: 바이러스 백신 상태, 방화벽 프로필, Windows 업데이트 기록
  • 하드웨어 상태: 디스크 SMART 상태, GPU 정보, 배터리 상태(노트북)
  • 시스템 서비스: 시작 프로그램, 실패한 서비스, 중요 이벤트 로그
  • 프로세스 감사: 비정상적인 리소스 사용량 또는 파일 위치를 가진 프로세스를 식별합니다

사용자 중심 보고

  • 전문적인 HTML 보고서: 시각적 지표를 갖춘 다크 테마의 반응형 진단 보고서
  • 과거형 완료 표현: 보고서는 완료된 작업을 반영하기 위해 [FIXED], [CLEANED], [DISABLED] 태그를 사용합니다
  • 수동 조치 섹션: 자동 수정과 사용자 개입이 필요한 항목을 명확히 구분합니다
  • 타임스탬프 아카이브: 모든 보고서는 이력 추적을 위해 AI_Reports/에 저장됩니다

빠른 시작

다운로드

SuperDiagnosticTool.exe 다운로드 — 독립 실행형 실행 파일(Python 불필요)

이 실행 파일은 서명되지 않았습니다. Windows SmartScreen은 첫 실행 시 경고를 표시합니다. 진행 방법은 TRUST_GUIDE.md를 참조하세요. 실행 전에 검증하는 것을 선호한다면 대신 소스에서 빌드하세요.

요구 사항

  • Windows 10 또는 Windows 11
  • 관리자 권한(시스템 텔레메트리 및 교정에 필요)
  • Google Gemini API 키(무료 키 받기)

첫 실행

  1. SuperDiagnosticTool.exe를 다운로드하고 실행합니다
  2. 메시지가 표시되면 Google Gemini API 키를 입력합니다
  3. 시스템 문제를 설명합니다
  4. 스캔 모드(Quick / Deep / Complete)를 선택합니다
  5. AI 분석과 생성된 교정 스크립트를 검토합니다
  6. 실행을 승인하거나 상세 HTML 보고서를 확인합니다

설치(개발자용)

사전 요구 사항

  • Python 3.8 이상
  • pip 패키지 관리자

종속성 설치

도구의 종속성이 다른 Python 프로젝트와 격리되도록 가상 환경을 생성하세요:

python -m venv .venv

Windows 명령 프롬프트에서 활성화한 다음, 저장소에 나열된 종속성을 설치하세요:

.venv\Scripts\activate
pip install -r requirements.txt

PowerShell에서는 다음 명령으로 환경을 활성화합니다:

.\.venv\Scripts\Activate.ps1

PowerShell이 활성화 스크립트를 차단하는 경우, 사용자 권한으로 PowerShell을 열고 Set-ExecutionPolicy -Scope CurrentUser RemoteSigned를 한 번 실행한 다음, 활성화 명령을 다시 시도하세요.

소스에서 실행

python super_diagnose_v2.py

소스 트리와 종속성이 스캔을 시작하기 전에 준비되었는지 확인하려면 다음을 실행하세요:

python -m compileall src super_diagnose_v2.py

명령은 오류 없이 완료되어야 합니다. 이 도구는 실행 시 여전히 Windows와 관리자 권한이 필요합니다. 여러 진단이 PowerShell과 보호된 시스템 정보를 사용하기 때문입니다.


사용법

API 키 설정

옵션 A: 대화형 입력 (처음 사용 시 권장)

  • 도구는 첫 실행 시 API 키를 요청합니다
  • 키는 사용 가능한 경우 Windows DPAPI(keyring)를 통해 안전하게 저장됩니다

옵션 B: 환경 변수 명령 프롬프트:

set GEMINI_API_KEY=your_api_key_here

PowerShell:

$env:GEMINI_API_KEY = "your_api_key_here"

옵션 C: 수동 키 파일 도구 디렉터리에 gemini.key를 생성합니다:

your_api_key_here

스캔 모드

모드스캔 항목사용 사례
빠른 스캔CPU, RAM, 기본 정보빠른 성능 점검
심층 스캔시스템, 네트워크, 보안, 로그, 블루투스, 프로세스종합적인 문제 해결
전체 스캔위의 모든 항목 + 디스크 상태, GPU, 시작 프로그램전체 시스템 감사

워크플로 예시

1. Run the tool
   > SuperDiagnosticTool.exe

2. Describe your issue
   > High CPU usage and slow performance

3. Select scan mode
   > 3 (Complete System Scan)

4. Wait for AI analysis
   [Scanning system layers...]
   [Processing telemetry...]

5. Review the generated remediation script
   > Execute? (y/n)

6. View the HTML report
   > Open detailed report? (y/n)

기술 세부 사항

코드 아키텍처

  • 모듈식 설계 — 각 진단 카테고리는 독립된 함수로 분리됨
  • 전체에 걸친 try/except 블록을 통한 포괄적인 오류 처리
  • 지원되지 않는 기능에 대한 우아한 폴백을 갖춘 하드웨어 독립적 쿼리
  • 모든 공개 클래스 및 메서드에 표준 Python docstring 적용

PowerShell 스크립트 생성

  • 실행 전 관리자 권한 검증
  • 구문 오류 방지를 위한 정규식 기반 변수 이스케이프
  • 환경 변수($env:TEMP, $env:PATH)가 올바르게 보존됨
  • 모든 작업 전 존재 여부 확인을 통한 안전한 서비스 관리

Gemini AI 통합

  • 신뢰할 수 있는 출력 파싱을 위한 구분자 섹션([ANALYSIS_START], [FIX_START])이 포함된 구조화된 프롬프트
  • 수집된 시스템 텔레메트리 스냅샷을 활용한 컨텍스트 인식 분석
  • 완료된 교정 작업에 대한 과거 시제 보고 관례

보안 및 개인정보 보호

사용자 컴퓨터에 남는 항목

  • 모든 시스템 스캔 및 분석은 로컬에서 실행됩니다.
  • 이 도구는 외부 서버에 텔레메트리를 저장하지 않습니다.

외부로 전송되는 항목

  • AI 권장 사항을 생성하기 위해 텔레메트리 스냅샷(CPU 부하, 메모리, 프로세스 이름, 이벤트 로그 항목, 네트워크 상태)이 Google의 Gemini API로 전송됩니다.
  • API 키는 Google로 전송되는 모든 요청에 포함됩니다.
  • 해당 데이터가 Google 측에서 어떻게 처리되는지는 Google의 개인정보처리방침을 참조하십시오.

기타 보안 속성

  • API 키 저장: 사용 가능한 경우 Windows DPAPI(keyring)를 통해 저장됩니다. 버전 관리에 커밋되지 않습니다.
  • 관리자 투명성: 모든 교정 스크립트는 전체가 표시되며 실행 전 명시적인 사용자 승인이 필요합니다.
  • 기본적으로 비파괴적: 레지스트리 및 파일 수정은 CriticalPathInterceptor를 통과하고 명시적인 사용자 확인을 받아야 합니다.
  • 오픈 소스: 전체 소스 코드는 GPL v3.0에 따라 독립적인 검토를 위해 제공됩니다.

추가 보안 문서는 SECURITY.md를 참조하십시오.


문제 해결

"API Key Invalid" 오류

  • Google AI Studio에서 키가 올바르고 활성 상태인지 확인하십시오
  • 키에 숨겨진 공백이나 줄바꿈 문자가 있는지 확인하십시오
  • 키에 Gemini API 액세스가 활성화되어 있는지 확인하십시오

"Not Running as Administrator"

  • 실행 파일을 마우스 오른쪽 버튼으로 클릭하고 "관리자 권한으로 실행"을 선택하십시오
  • 또는 도구가 권한 상승을 요청할 때 UAC 프롬프트를 허용하십시오

"Module Not Found" 오류 (Python 버전)

pip install --upgrade psutil google-generativeai rich

PowerShell 스크립트 실패

  • Windows PowerShell 5.1 이상이 설치되어 있는지 확인하세요
  • 생성된 스크립트는 AI_Reports/remediation.ps1에 저장됩니다 — 오류가 있는지 직접 검토하세요

소스에서 빌드하기

자동화된 빌드 (권장)

이 프로젝트는 버전 태그 푸시 시 GitHub Actions를 사용하여 Windows 실행 파일을 빌드합니다:

도구 다운로드