#1
 corelight/suricata_exporter
A Prometheus Exporter for Suricata
 sonitbahl/sshintel
자체 포함형 SSH 허니팟으로, 공격자의 상호작용을 포착하여 구조화된 보안 인텔리전스로 전환합니다.
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 0xmfbk/ebpf-container-escape-framework
Linux 5.15+ LTS용 eBPF EDR 전용 감사: 14개 커널 훅, 15개 액션(13개 MITRE 기법), 프로세스 계보, SIEM 내보내기, K8s/Docker 지원.
 telekom-security/tpotce
🍯 T-Pot - 올인원 멀티 허니팟 플랫폼 🐝
 hasamba/dfir-companion
DFIR 포렌식 컴패니언 서버 + 캡처 확장 프로그램
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
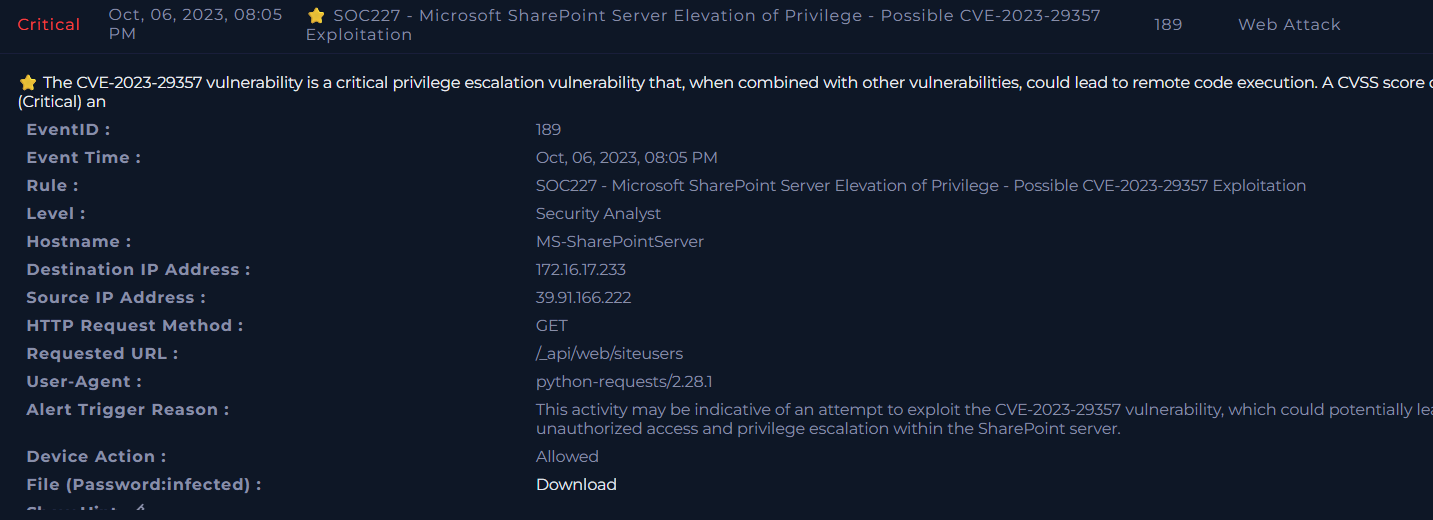 zedocun/sharepoint-cve-2023-29375-incident-response
Microsoft SharePoint 권한 상승(CVE-2023-29357)을 대상으로 SIEM 로그, 방화벽 데이터, 위협 인텔리전스를 활용한 엔드투엔드 SOC 사고 분석 및 위협 헌팅 플레이북. LetsDefend 랩 시나리오(SOC227).
 cyb3rmik3/kql-threat-hunting-queries
Microsoft Sentinel 및 Microsoft XDR(구 Microsoft 365 Defender)을 위한 위협 헌팅 및 위협 탐지에 초점을 맞춘 KQL 쿼리 저장소입니다.
 oisf/suricata
실시간 트래픽 검사, 침입 탐지 및 차단, 프로토콜 분석, 규칙 기반 위협 헌팅을 위한 오픈소스 네트워크 IDS/IPS/NSM 엔진입니다.
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 msuhanov/easy_triage
Linux, ESXi, FreeBSD/NetScaler 침해 시스템을 분류하기 위한 스크립트
 guettaf-hossam/superdiagnostictool
Google Gemini를 활용한 AI 기반 Windows 진단 및 자동 복구 도구. 충돌 감지, 성능 최적화, 맬웨어 스캔 및 PowerShell 복구 스크립트 생성. 모든 하드웨어 지원 (1-128+ 코어). 무료 및 오픈소스.
 oyesanyf/oshoosiclaw
링-0 Windows 드라이버와 Linux eBPF 사전 실행 차단, YARA 탐지, MITRE ATT&CK 매핑, P2P 메시 위협 공유를 결합한 자율 Rust 엔드포인트 보안 에이전트.
 g4bri-3l3/hostbadger
Read-only Windows host hardening auditor in PowerShell with optional AI analysis