
 #1
Tools for testing and securing Internet of Things (IoT) devices, protocols, and platforms.
Kitploit 추천
 ethancunt/cve-2022-45600
Aztech WMB250AC 라우터의 명령 주입 취약점에 대한 개념 증명 익스플로잇으로, 검증되지 않은 GET 파라미터를 통해 인증된 권한 상승을 루트 셸로 가능하게 합니다.
 db44k/cve-2020-12124
Wavlink WN530H4 라우터의 /cgi-bin/live_api.cgi 엔드포인트를 통한 명령 인젝션 취약점인 CVE-2020-12124에 대한 개념 증명 익스플로잇으로, 원격 코드 실행을 가능하게 합니다.
 redfox-security/digisol-dg-gr1321-s-improper-access-control-cve-2024-4231
CVE-2024-4231에 대한 익스플로잇으로, Digisol DG-GR1321 라우터의 부적절한 접근 제어 취약점으로 인해 민감한 기능에 대한 무단 접근이 가능합니다.
 amirasaiyad/ble-tpms
CVE-2024-39081. 블루투스 통신을 통한 BLE TPMS 데이터 조작.
 g-rubert/cve-2020-14965
TP-LINK 다중 HTML 인젝션 취약점
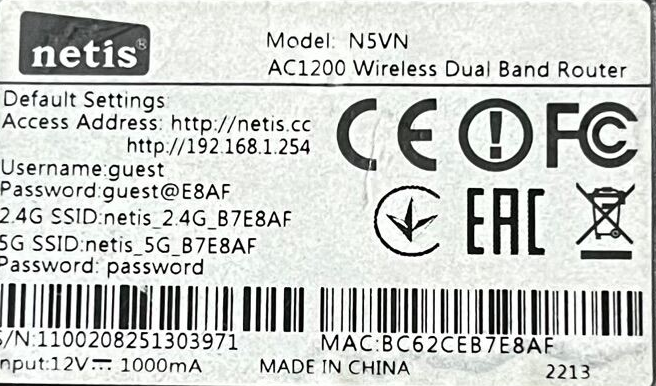 vanlam2001/netis-n5vn-ac1200-dos
Netis N5VN AC1200 라우터의 버퍼 오버플로 취약점(CVE-2024-44596)에 대한 개념 증명 익스플로잇으로, 조작된 POST 요청을 통해 웹 서버를 충돌시켜 서비스 거부를 유발합니다.
 hamza0x/cve-2023-37073
Telnet 기본 자격 증명은 정보 공개 및 서비스 거부(DoS) 공격으로 이어질 수 있습니다.
 robintrigon/cve-2023-36143
Maxprint Maxlink 1200G v3.4.11E는 장치의 "Diagnostic tool" 기능에 OS 명령 주입 취약점이 있습니다.
 miguelhamal/cve-2019-19393
Rittal CMC PU III 웹 관리 인터페이스의 저장형 XSS 취약점에 대한 개념 증명으로, 로그인 전후에 지속적인 클라이언트 측 스크립트 삽입을 가능하게 합니다.
 abhijithaj/dorset_smartlock_vulnerability
이 저장소는 Dorset_SmartLock_vulnerability에 대한 것입니다. CVE-2025-25650은 MITRE가 제안한 것으로, 아직 확인되지 않았습니다.
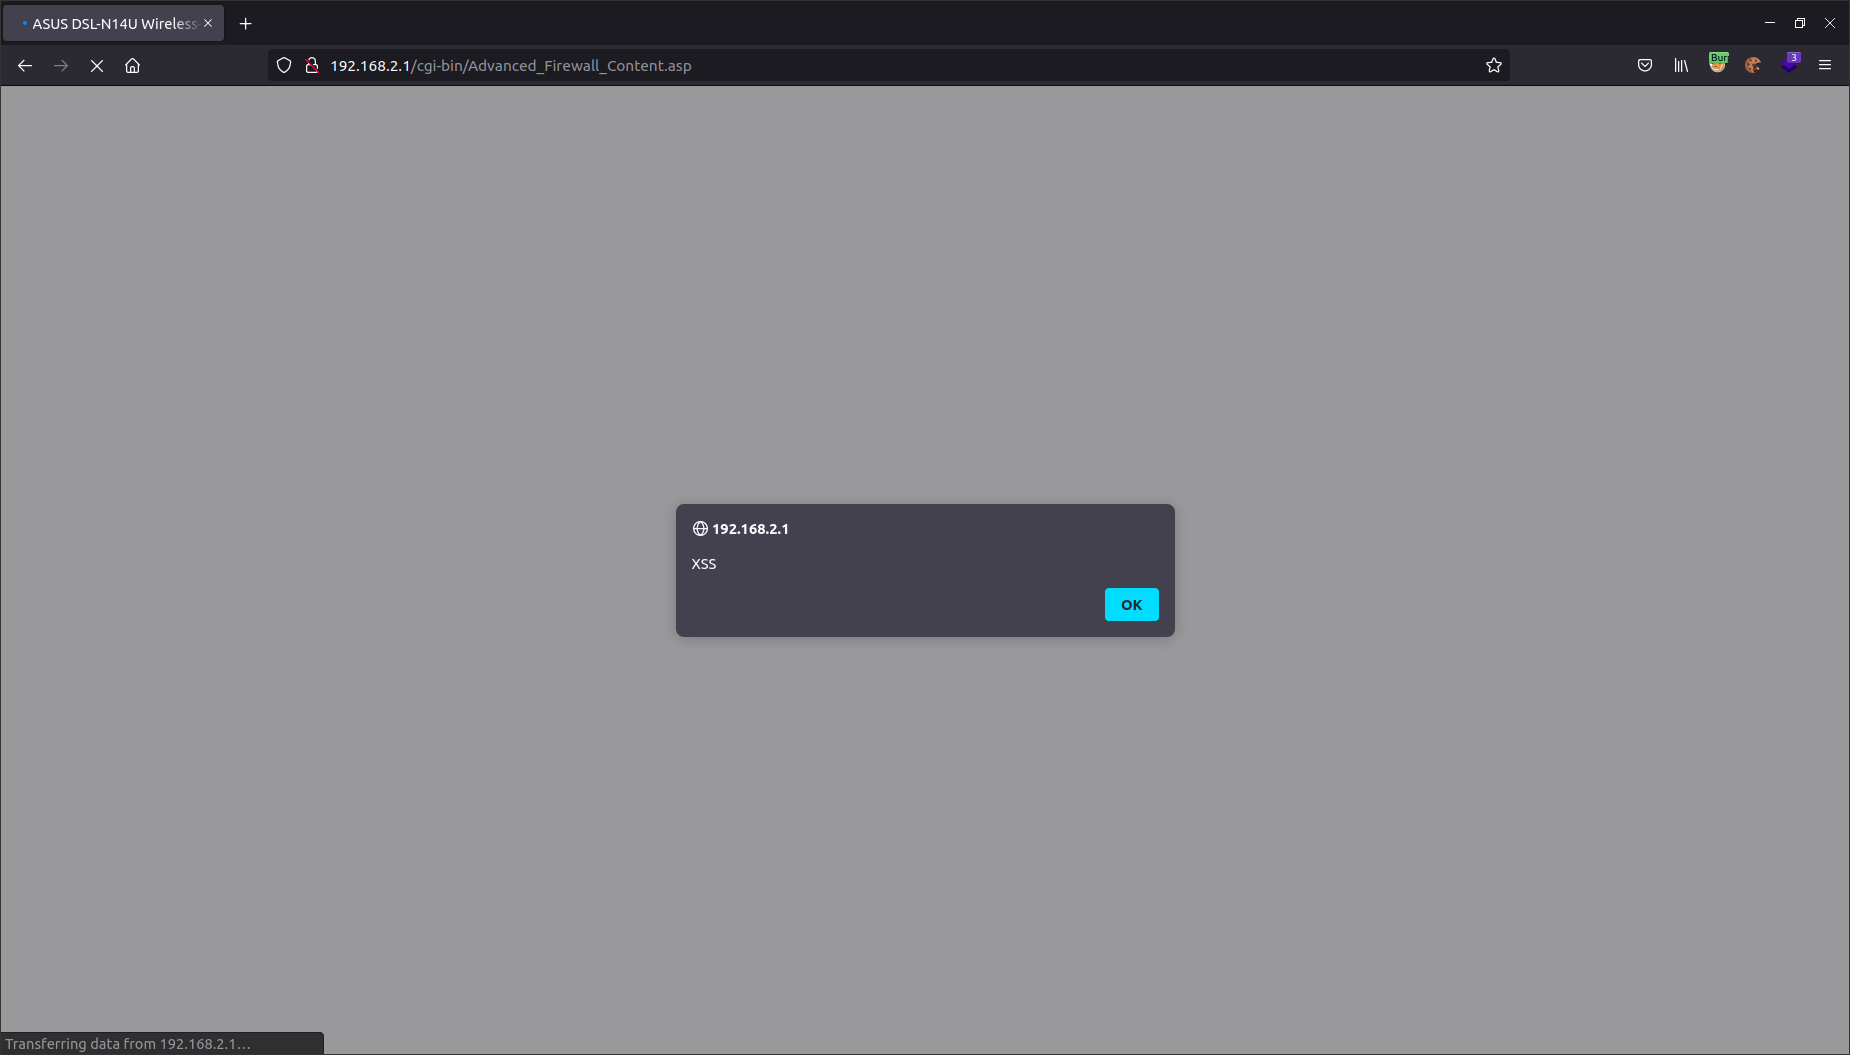 federicoheichou/cve-2022-32988
Asus DSL-N14U 라우터 펌웨어의 저장형 XSS 취약점에 대한 개념 증명(PoC)으로, 익스플로잇 페이로드 및 보안 테스트를 위한 70개 이상의 취약한 ASP 페이지 목록을 포함합니다.
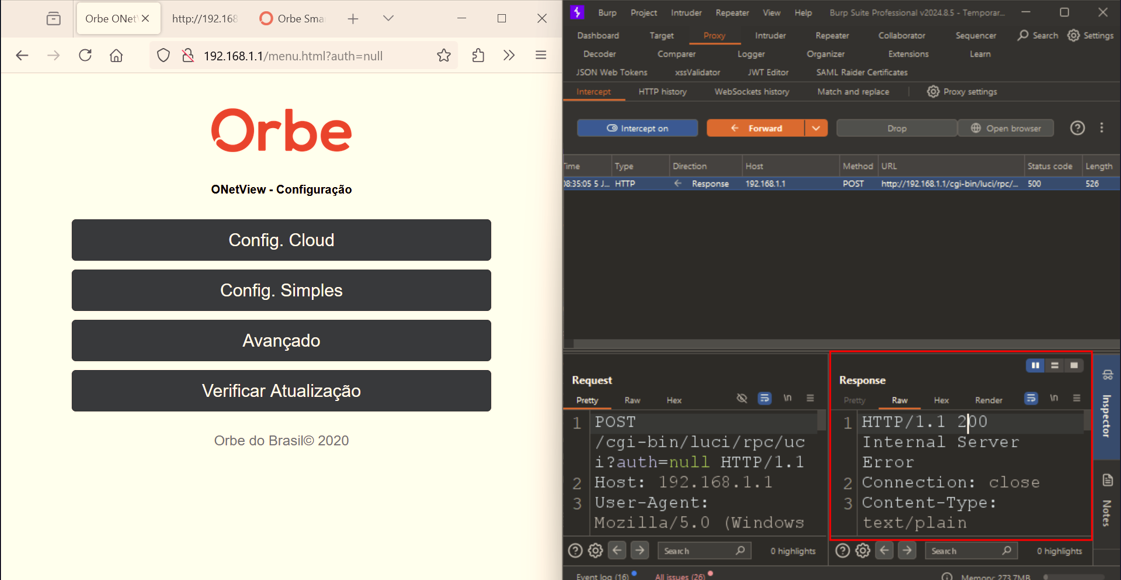 kuk3n4n/cve-2024-57778
Orbe ONetView Roteador Onet-1200 Orbe 1680210096의 문제로 인해 원격 공격자가 서버 응답(상태 코드 500에서 상태 코드 200으로의 변경)을 통해 권한을 상승시킬 수 있습니다.
 tpdlshdmlrkfmcla/backdoor.mirai.helloworld
backdoor.mirai.helloworld cve2018-20561, cve-2018-10562 해킹
 jianchun-ding/cve-poc-update
CVE-2023-46371 및 CVE-2023-46527 업데이트
 redfox-security/digisol-dg--gr1321-s-password-storage-in-plaintext--cve-2024-4232
CVE-2024-4232를 대상으로 하는 개념 증명 익스플로잇으로, Digisol DG-GR1321 라우터의 평문 비밀번호 저장을 공격합니다. 웹 인터페이스에서 자격 증명 추출을 시연합니다.
 badboycxcc/cve-2021-41822
개인 CVE








