 ethancunt/cve-2022-45600
Aztech WMB250AC 라우터의 명령 주입 취약점에 대한 개념 증명 익스플로잇으로, 검증되지 않은 GET 파라미터를 통해 인증된 권한 상승을 루트 셸로 가능하게 합니다.

| CVE URL: | https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45600 |
|---|---|
| Reported by: | TanYeeTat |
| Product: | Aztech WMB250AC 무선 메시 라우터 |
| Affected Firmware: | 2020 릴리스 (topaz-linux.lzma.img) |
| Firmware download: | 비공개 소스 |
취약점은 2022년 6월 7일 [email protected]으로 Aztech 보안팀에 보고되었으나, 2023년 2월 21일 기준으로 답변이 없었습니다.
명령 주입 취약점(권한 상승으로 이어짐)이 여러 웹페이지(아래 목록)에 존재하며, 웹 인증을 받은 사용자가 기기에서 root 사용자로 임의의 셸 명령을 실행할 수 있습니다. root 사용자 계정은 일반적인 다른 방법(예: Telnet)으로는 접근할 수 없었으며, 펌웨어 구성에 의해 잠겨 있었습니다. 이 취약점은 해당 구성을 우회하여 공격자의 권한을 root로 상승시킵니다.
영향받는 웹페이지 목록
status_wireless.php의 283번 라인config_wps.php의 54번 라인assoc_table.php의 81번 라인config_macfilter.php의 55번 라인config_wps.php의 54번 라인위 웹페이지 목록에서는 GET 매개변수 id의 처리에 입력 검증 및 정화가 부족하여, 이 매개변수가 root 사용자로 실행되는 셸 명령에 전달됩니다. 명령 주입은 앞의 정당한 셸 명령을 세미콜론 ;으로 종료하고 임의의 셸 명령을 주입하는 방식으로 수행됩니다.
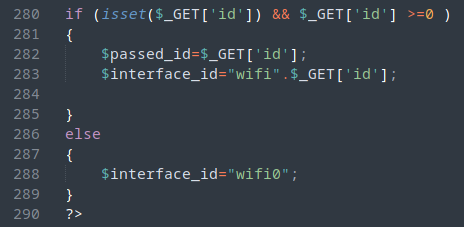
GET매개변수id를 검색하는 코드 조각
id의 값은interface_id변수에 저장됩니다
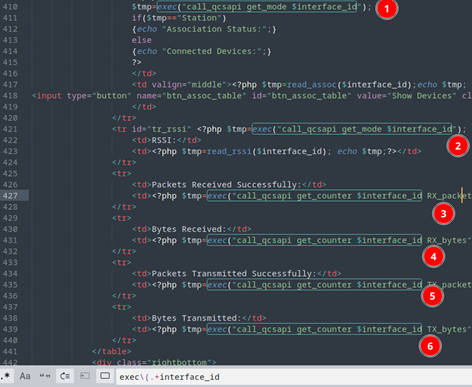
PHP 코드 아래쪽에서
interface_id는 검증이나 정화 없이 여러exec()호출에 전달됩니다
다음 단계는 이 취약점을 재현하는 방법을 설명합니다.
root 셸을 획득합니다.