#1
 p4tq/hikvision_cve-2017-7921_auth_bypass_config_decryptor
CVE-2017-7921 인증 우회를 통해 추출된 Hikvision IP 카메라 구성 파일을 해독하여 사용자 자격 증명과 장치 설정을 드러냅니다.
 g-rubert/cve-2021-46108
D-Link DSL-2730E 라우터의 유지 관리 비밀번호 페이지에서 사용자 이름 매개변수를 통한 저장형 XSS(교차 사이트 스크립팅) 취약점에 대한 개념 증명.
 cxaqhq/cve-2021-43471
CVE-2021-43471
 chinayozz/cve-2020-25078
CVE-2020-25078을 대상으로 하는 일괄 익스플로잇 스크립트로, D-Link DCS 시리즈 카메라에서 정보 노출 취약점을 통해 계정 자격 증명을 추출합니다.
 oiivr/turvan6rkus-cve-2024-3273
취약점 CVE 2024 3273 분석: D-Link 장치의 명령 주입
 redfox-security/digisol-dg-gr1321-s-password-storage-in-plaintext-cve-2024-4232
개념 증명(PoC)으로, Digisol DG-GR1321 라우터의 평문 비밀번호 저장 취약점을 시연하여 자격 증명 노출 및 무단 접근을 가능하게 합니다.
 huzaifahussain98/cve-2020-23590
CSRF로 "WLAN SSID"의 비밀번호를 변경할 수 있음
 batmoshka55/cve-2018-9995_dvr_credentials
CVE-2018-9995용 익스플로잇 도구로, 조작된 HTTP 요청을 통해 DVR 자격 증명을 검색하며, 보안 테스트를 위해 여러 DVR 공급업체를 대상으로 합니다.
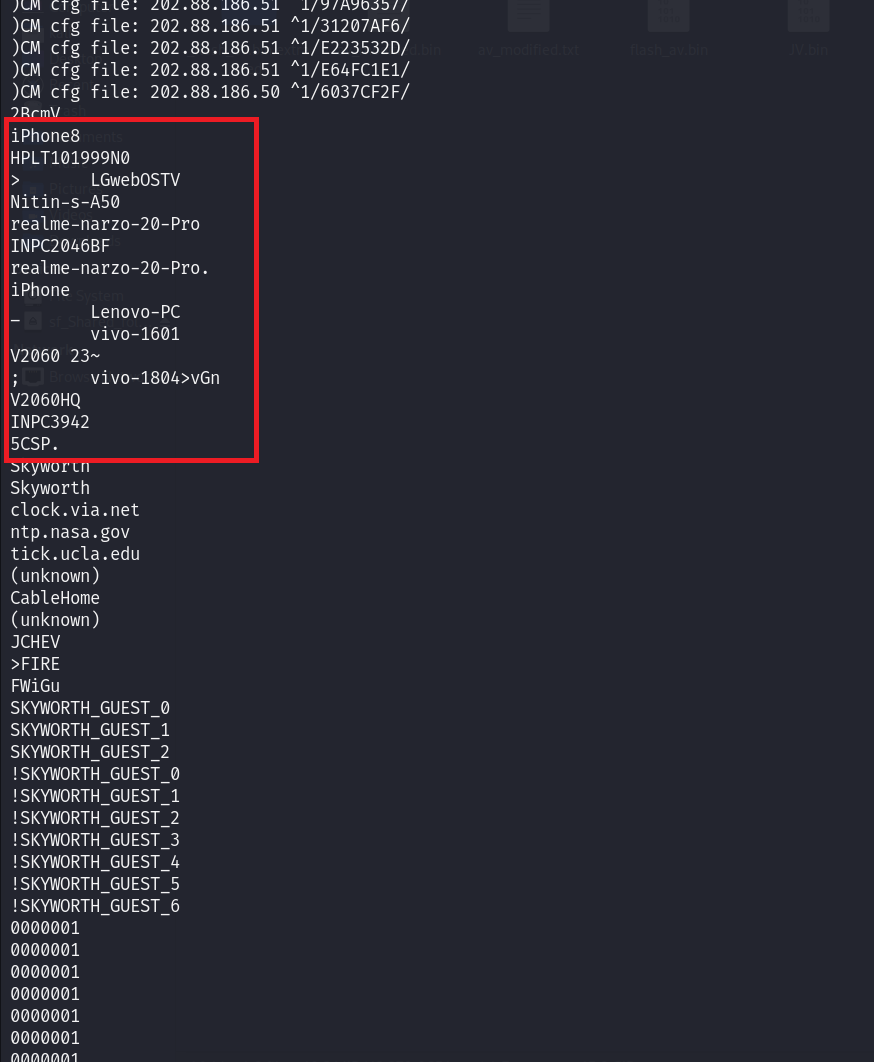 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 nevercodecorrect/lede-17.01.3
Version-contains-cve-2019-12272
 jet-pentest/cve-2020-25748
CVE-2020-25748 문서: Rubetek IP 카메라의 평문 전송 취약점으로, 비디오 데이터, NTP 및 RTSP 응답의 MITM 가로채기 및 수정을 허용합니다.
 yarienkiva/honeypot-dlink-cve-2024-3273
CVE-2024-3273용 빠르고 간단한 허니팟
 yashodhanvivek/cp-xr-de21-s--4g-router-vulnerabilities
이 보고서는 발견자 Yashodhan Vivek Mandke에게 할당된 라우터 UART 취약점 CVE-2025-44039에 대한 것입니다. 이 저장소에서 보고서 PDF를 다운로드해 주세요.
 trinadh465/device_renesas_kernel_aosp10_r33_cve-2021-33034
Renesas AOSP10 R33용 커널 소스 트리로, Bluetooth HCI 이벤트 처리의 use-after-free 취약점을 해결하는 CVE-2021-33034 패치가 포함되어 있습니다.
 mselbrede/gardyn
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 fzbacon/cve-2022-34527_d-link_dsl-3782_router_command_injection
CVE-2022-34527에 대한 개념 증명 익스플로잇으로, D-Link DSL-3782 라우터의 명령 주입 취약점을 이용하여 조작된 HTTP 요청을 통해 원격 코드 실행을 가능하게 합니다.
 ajaymt6/ultramangaia
샤오미 라우터 R3G의 특정 버전까지 존재하는 로그인 우회(CVE-2019-18371) 및 명령 주입 취약점(CVE-2019-18370)