
 #1
Tools for managing, sharing, and integrating Indicators of Compromise (IOCs) into security defenses.
Kitploit 추천
 fabianch20/soc335---cve-2024-49138-exploitation-detected
CVE-2024-49138 CLFS 권한 상승에 대한 SOC335 사고 대응 워크스루로, 경보 분류, 위협 인텔리전스 강화, 프로세스 트리 분석, 격리를 다룹니다.
 0xblackash/cve-2026-73570
CVE-2026-73570에 대한 권고 및 탐지 지침으로, Zimbra SNMP 알림 처리 과정에서 발생하는 인증되지 않은 OS 명령어 주입 취약점으로 원격 코드 실행으로 이어질 수 있습니다.
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 cybershujin/prompt-injection-in-the-wild
공개적으로 보고된 프롬프트 인젝션 기법을 전달 방식, 인코딩, 전파 동작별로 분류하고, 확인된 모델, 출처, MITRE ATLAS 태그와 함께 정리한 추적기입니다.
 svtagan/wp-cve-2026-87902
WordPress 버전, 코어 체크섬, 추가 PHP 파일, 알려진 플러그인 경로를 검사하여 CVE-2026-87902 노출 및 침해 지표를 확인하는 읽기 전용 PHP 진단 스크립트입니다.
 itskill-jp/wordpress-upgrade-check
서버에 있는 모든 WordPress 코어 버전에 대한 읽기 전용 점검. CVE-2026-87902(7.1.2 및 백포트에서 수정됨), 자동 업데이트 비활성화, 공개된 공격 지표를 표시합니다.
 emrekybs/osintcase
OSINT 조사 사례 매핑 도구로, 엔터티, 관계, 증거 및 정보를 정리합니다.
 asmitdesai/ubuntils
Ubuntu 시스템의 포렌식 트리아지를 위한 Python CLI/TUI — 아티팩트 수집, 타임라인 상관 분석, Wazuh 통합을 통해 지속성 메커니즘을 탐지하고 치료합니다.
 dmitry-matvienko/malware-analysis-fake-hwmonitor
HWMonitor로 위장한 DLL Sideloading 캠페인에 대한 기술 분석, 분석 보고서 및 YARA 규칙

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 wadesweaponshed/cve-2026-93616_checks
Check Point 관리 서버에서 CVE-2026-93616과 관련된 침해 지표(악성 Python 스크립트, 로그인 시도, 의심스러운 IP)를 점검하는 Shell 및 SmartDashboard 스크립트입니다.
 magicsword-io/lolrmm
위협 행위자들이 악용하는 원격 모니터링 및 관리 도구의 선별된 카탈로그로, YAML 프로필, Sigma 탐지 규칙, 위협 헌팅 및 예방을 위한 API 액세스를 제공합니다.
 suominen/cve-2025-39682
CVE-2025-39682(Linux 커널 kTLS 수신 경로의 use-after-free)에 대한 배포판별 패치 상태를 기록하는 단일 페이지 트래커입니다.
 suominen/cve-2026-53266
CVE-2026-53266 netfilter ebtables SNAT ARP-rewrite 페이지 캐시 쓰기 취약점에 대한 수정 사항을 어떤 Linux 배포판이 제공했는지 기록하는 단일 페이지 트래커입니다.
 basitsajidsoc/soc-investigation-cve-2024-49138
LetsDefend Alert SOC335(CVE-2024-49138 익스플로잇)에 대한 조사 및 사고 대응 보고서
 capesandbox/capesolo
capemon을 실행하는 독립형 Windows VM 멀웨어 샌드박스로, GUI 트리아지 뷰어, YARA 시그니처, IOC 추출, 네트워크 분석, VirusTotal/MalwareBazaar 샘플 다운로드를 제공합니다.
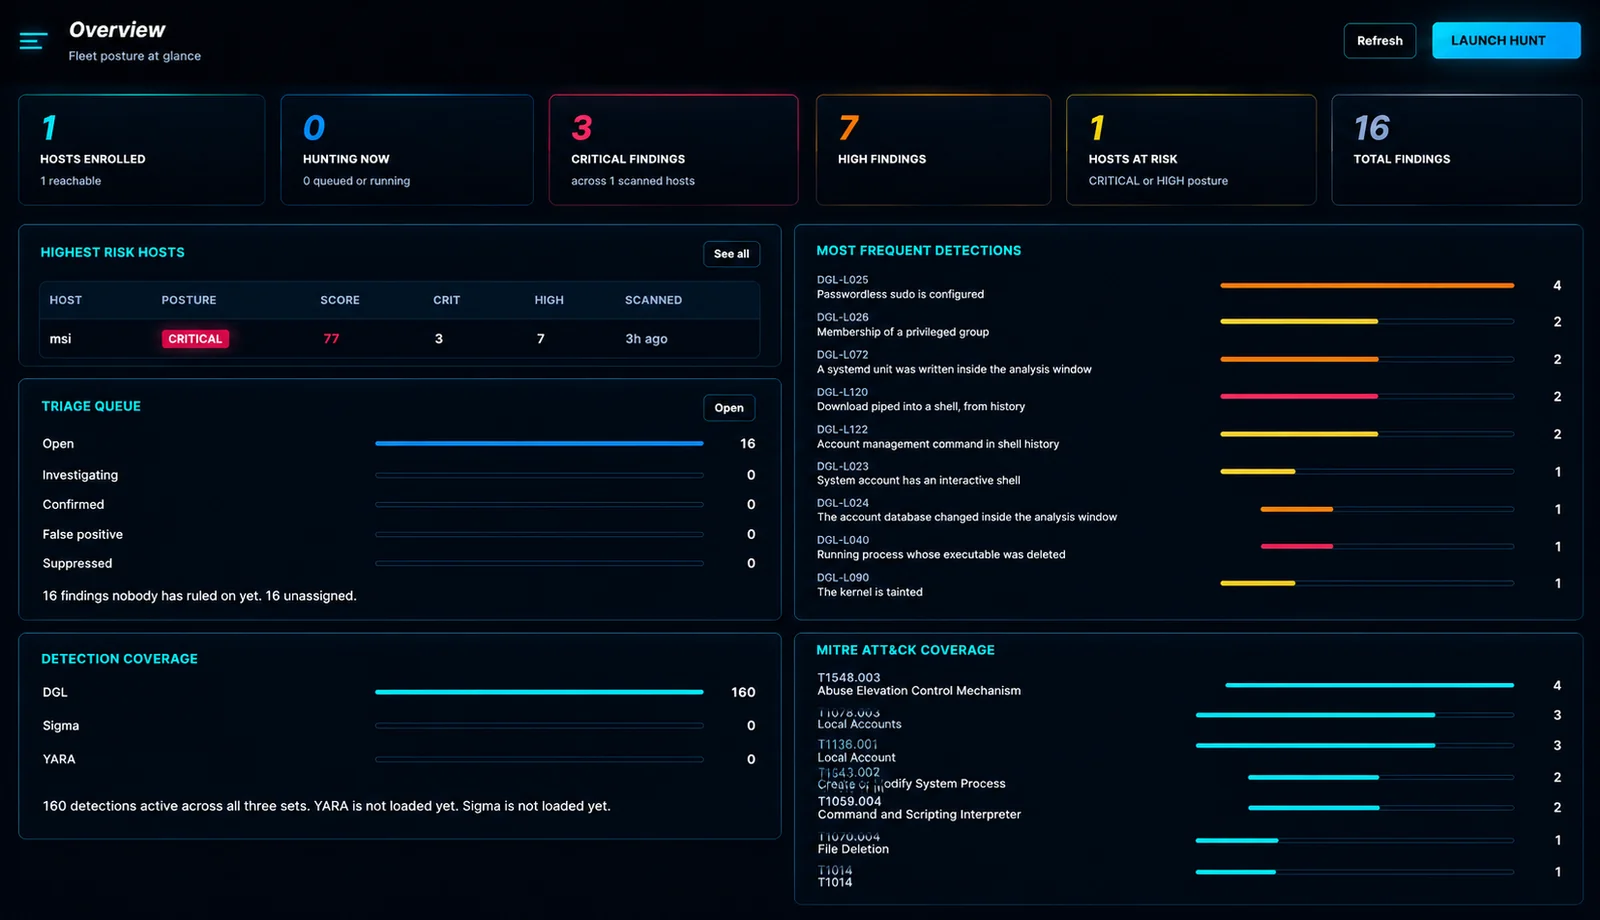 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERS 수집기를 위한 중앙 콘솔. 플릿을 스캔하고, 호스트 간 결과를 상호 연관시키며, IOC 피드와 SIEM 전달을 한 곳에서 관리합니다.








