 #1
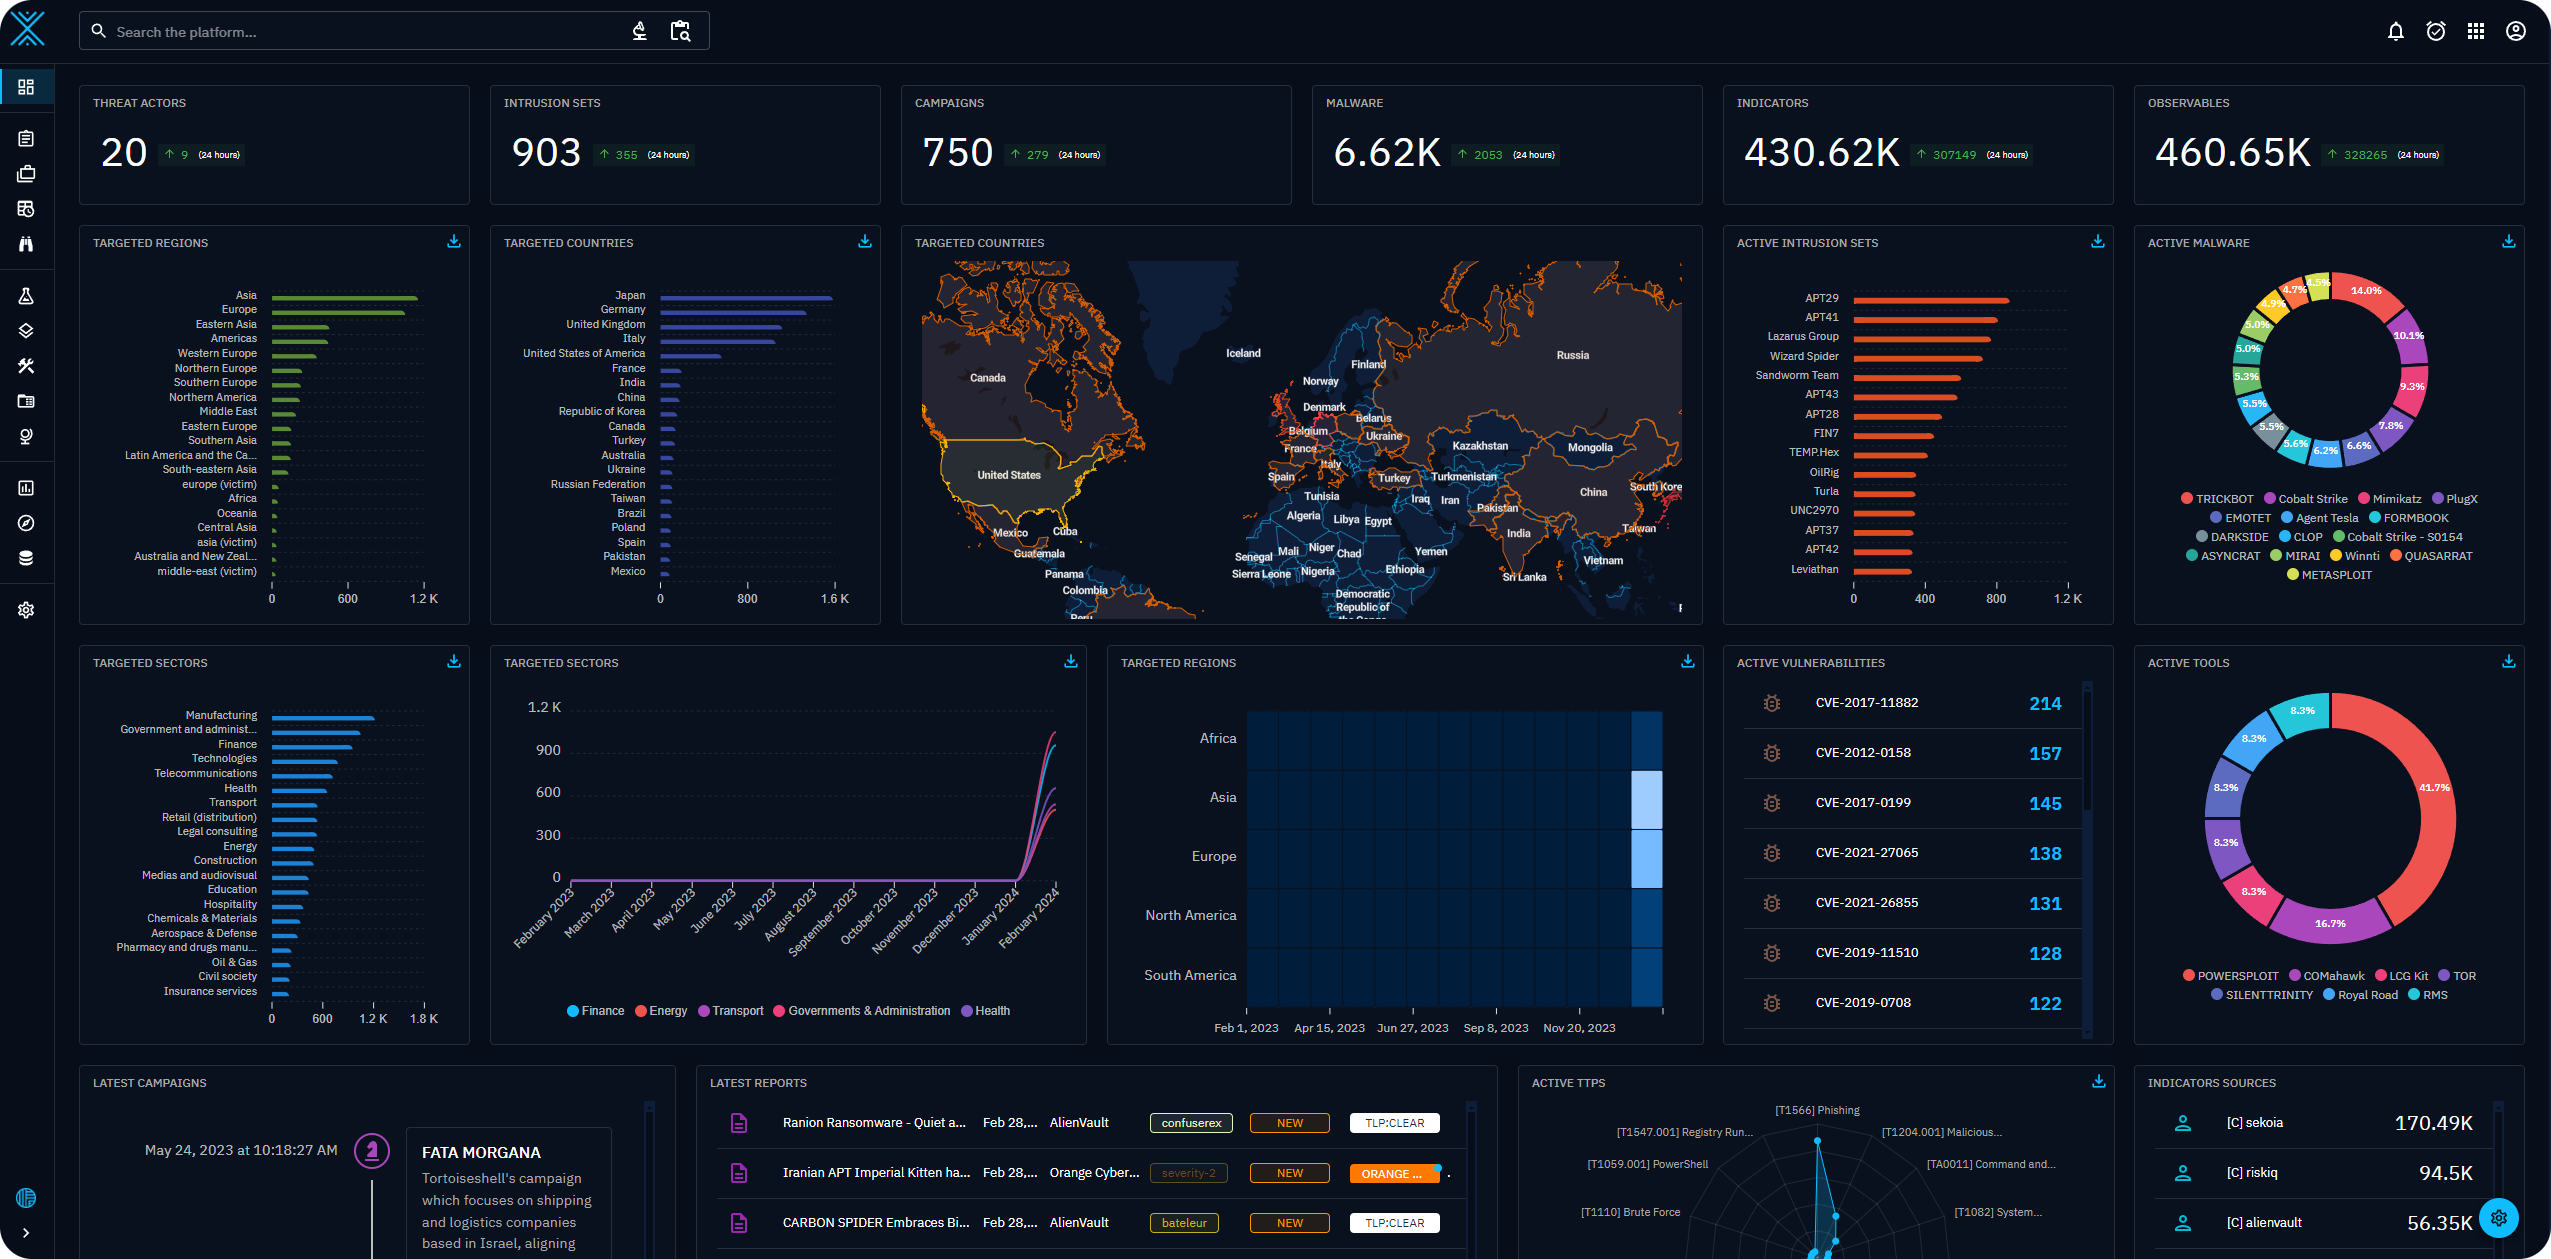
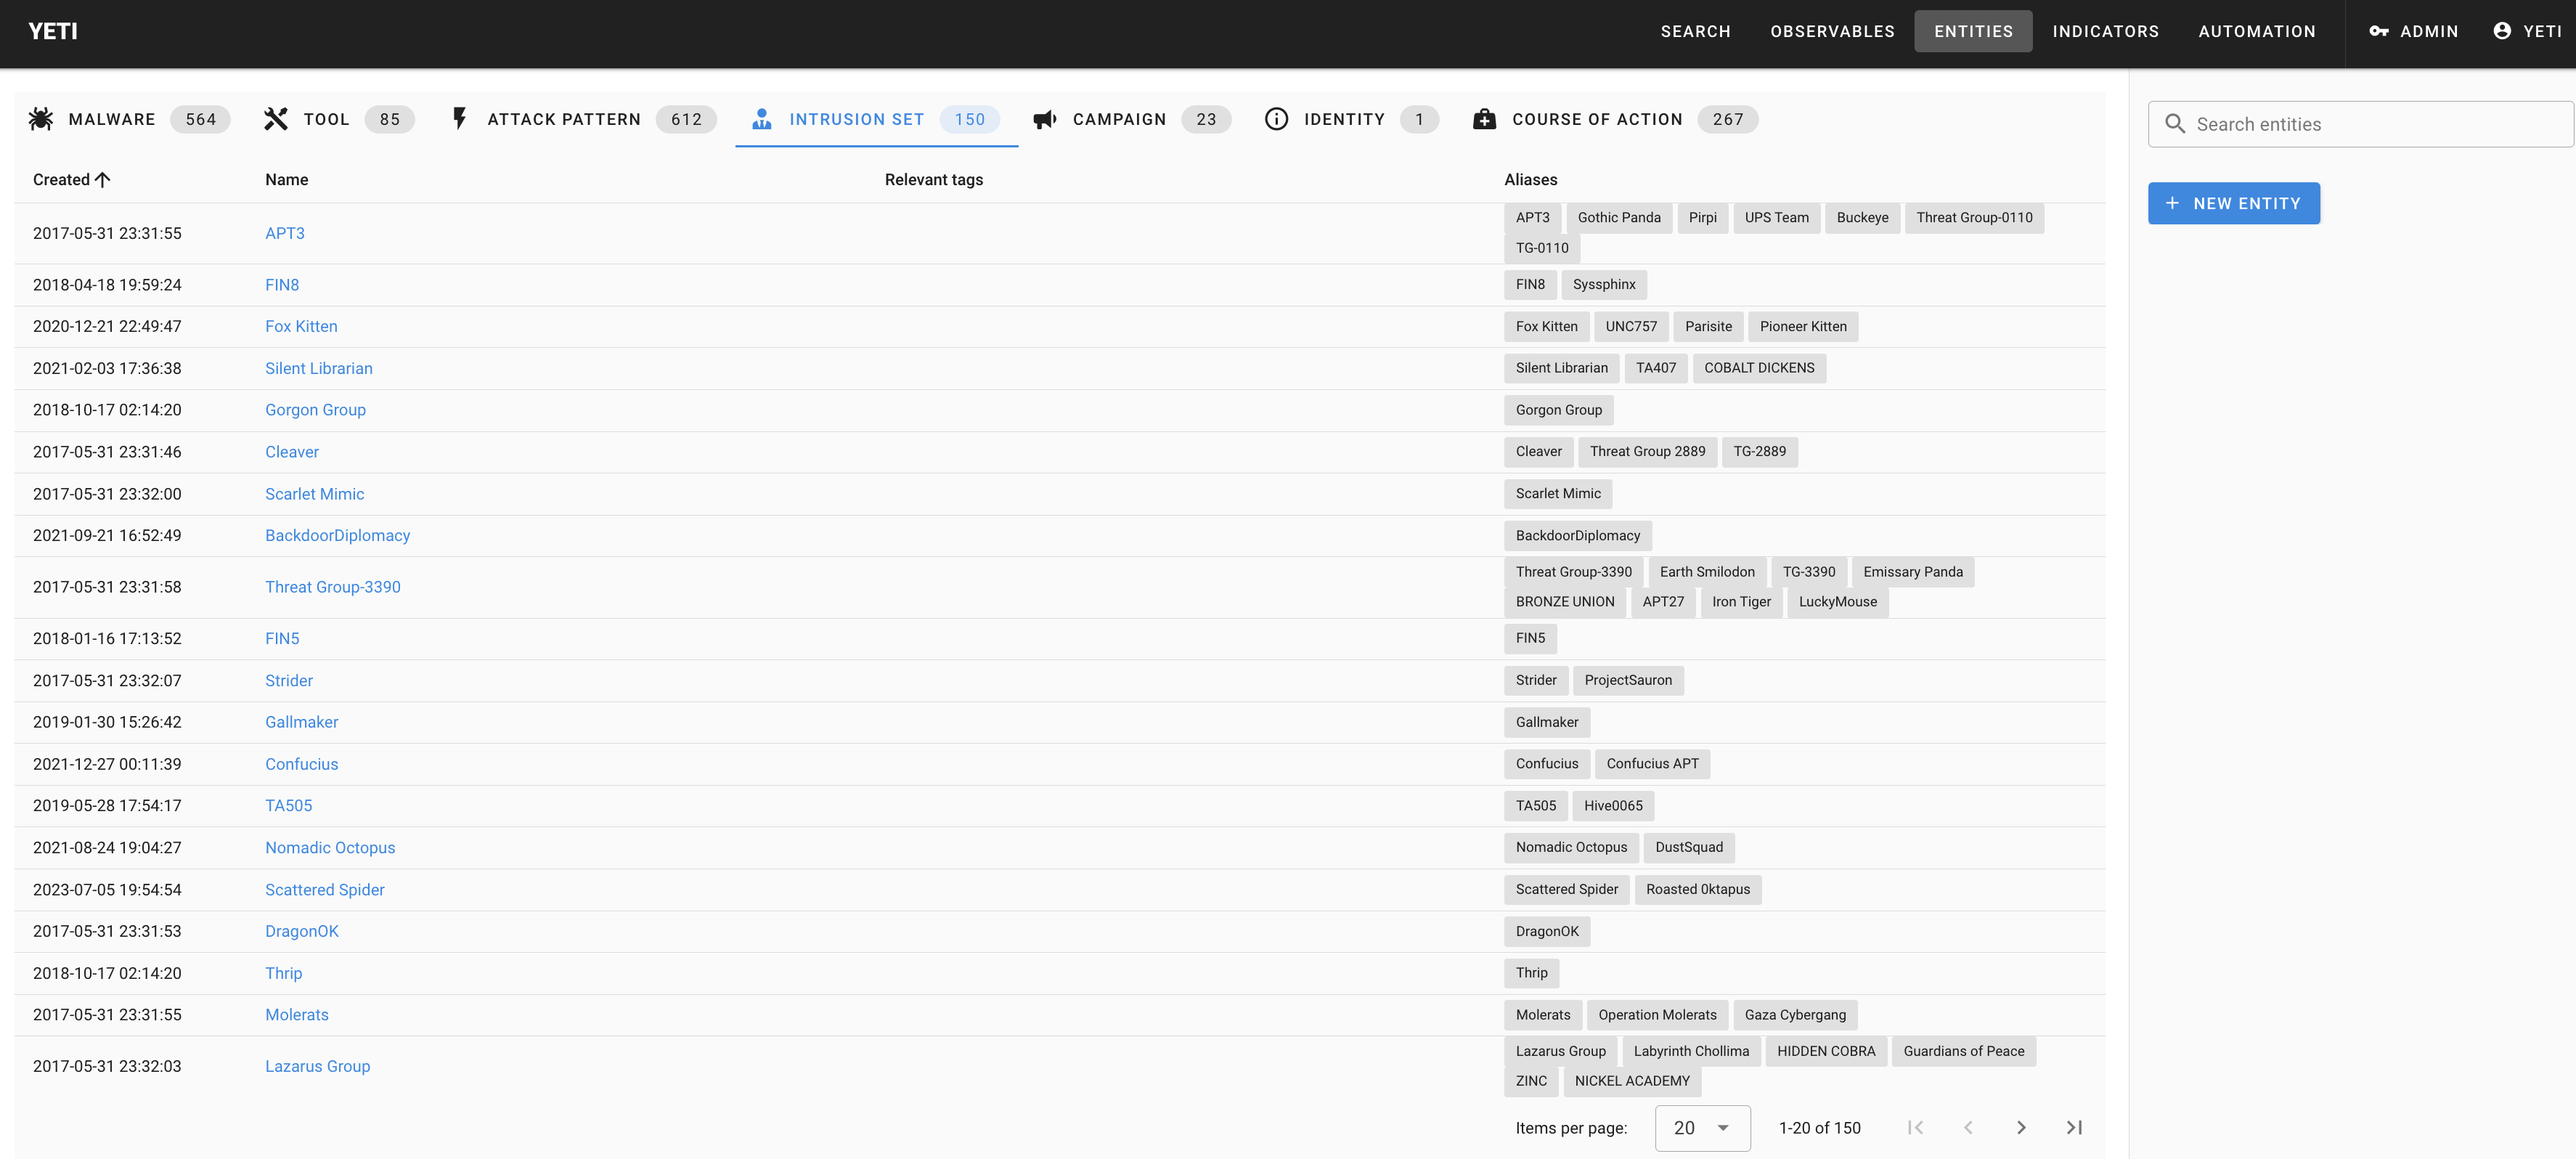
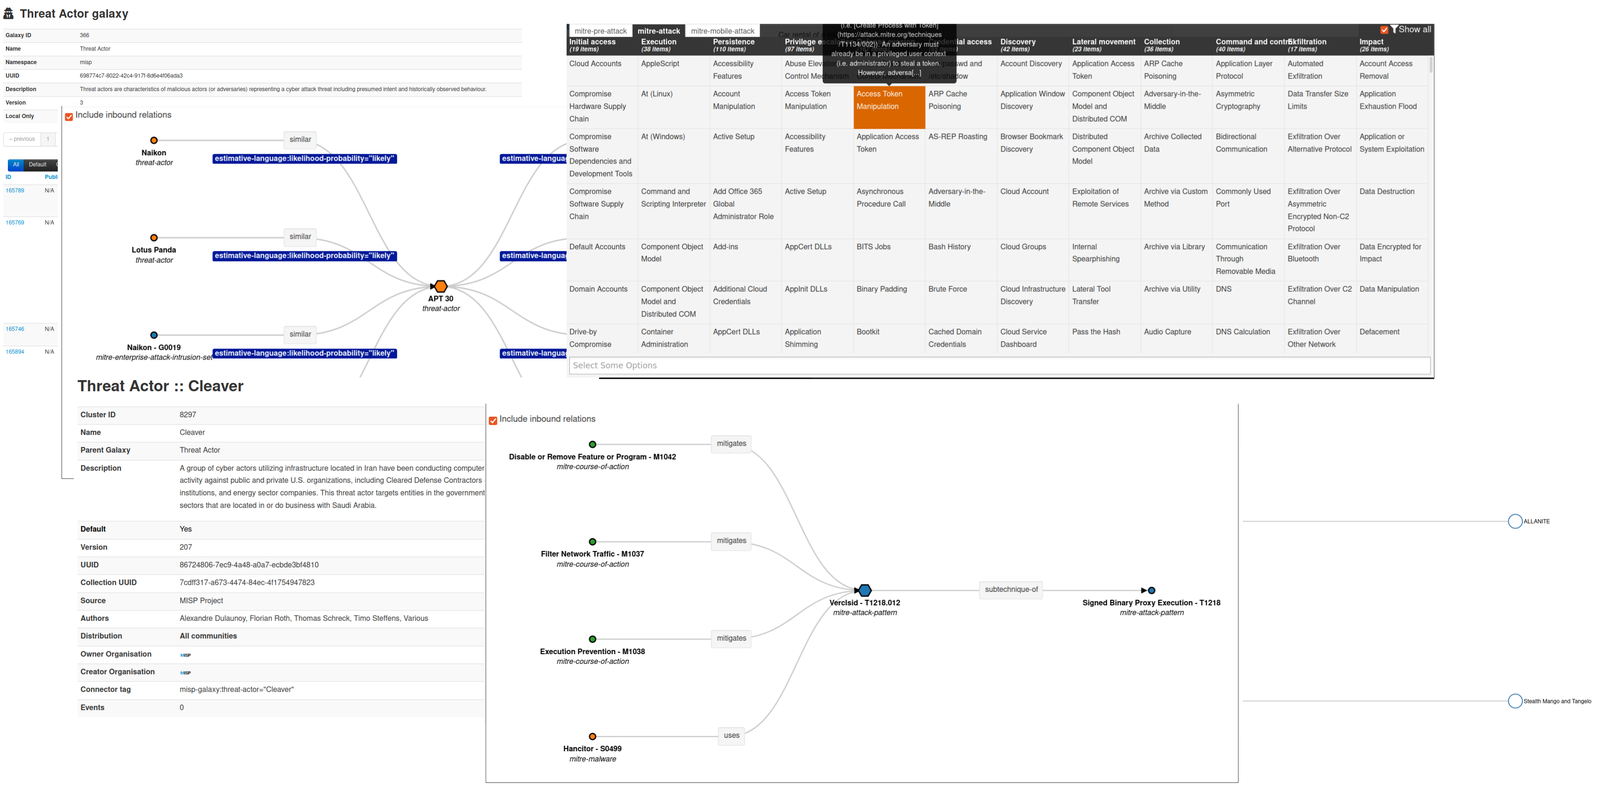
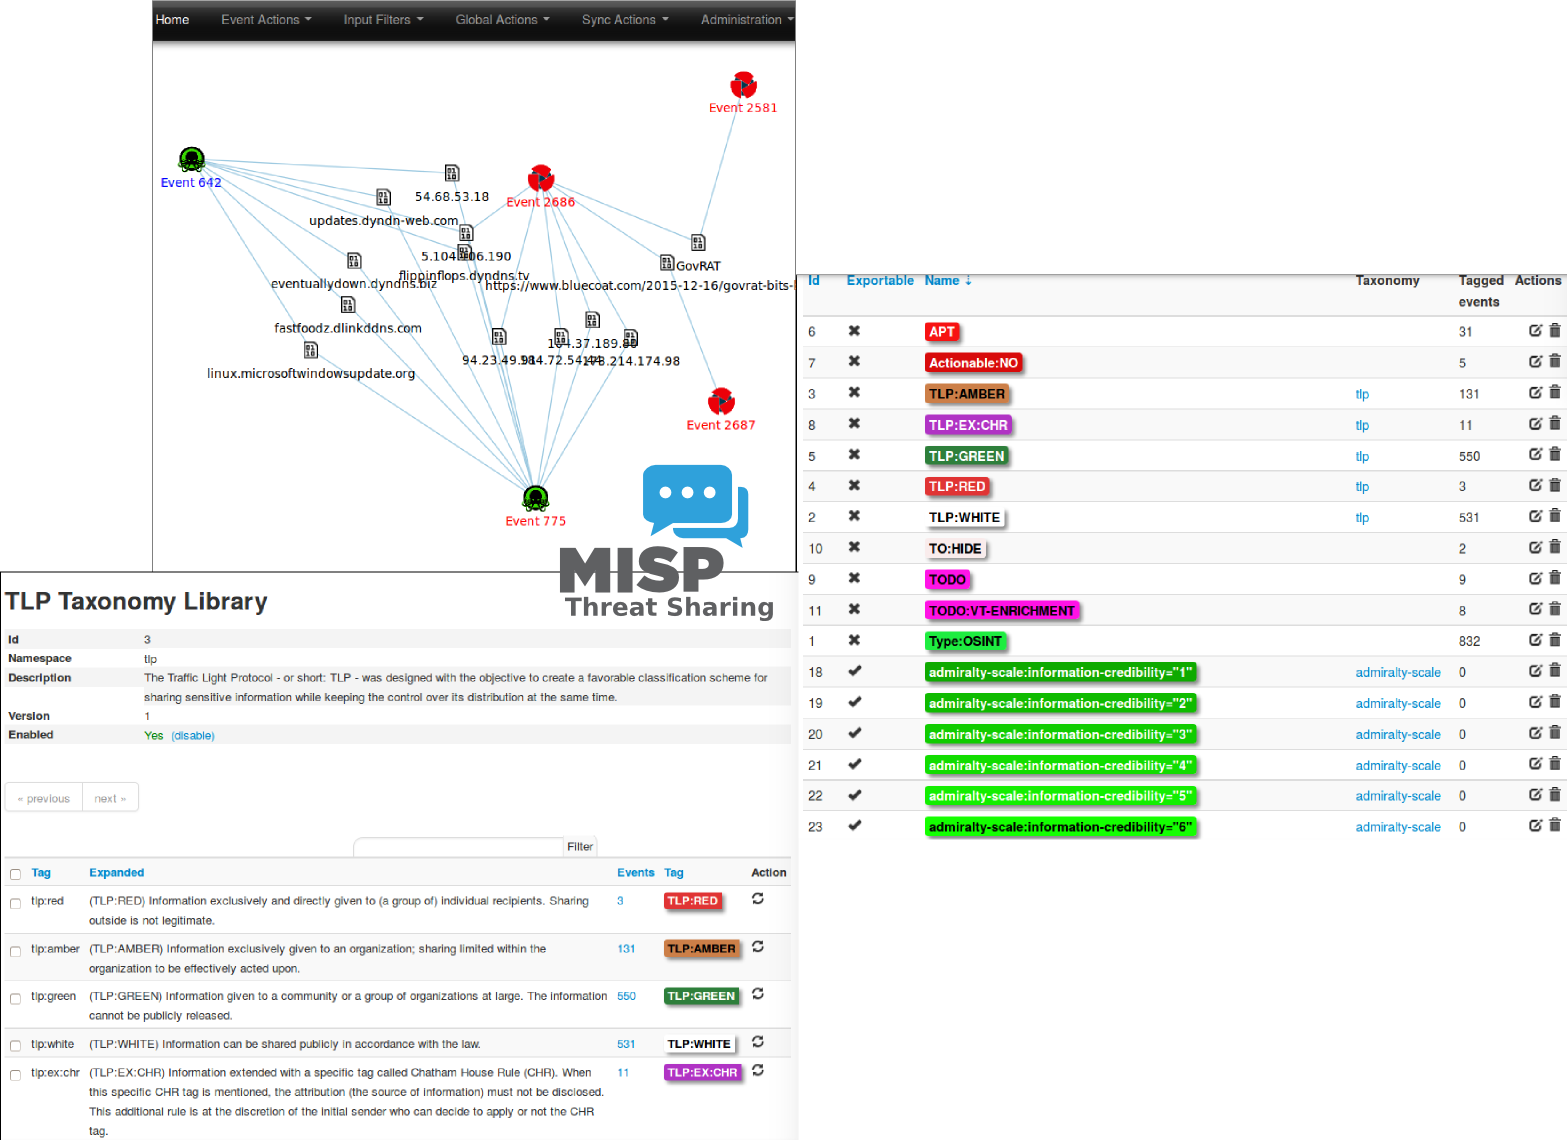
Tools for managing, sharing, and integrating Indicators of Compromise (IOCs) into security defenses.
Kitploit 추천

 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 intelowlproject/intelowl
확장 가능한 위협 인텔리전스 플랫폼으로, 200개 이상의 분석기를 사용하여 관찰 가능 항목과 파일을 강화하며, SOC 분석가 및 DFIR 팀을 위한 내장 GUI, REST API, 자동화된 워크플로를 제공합니다.
 neo23x0/signature-base
내 스캐너 및 도구를 위한 YARA 시그니처 및 IOC 데이터베이스
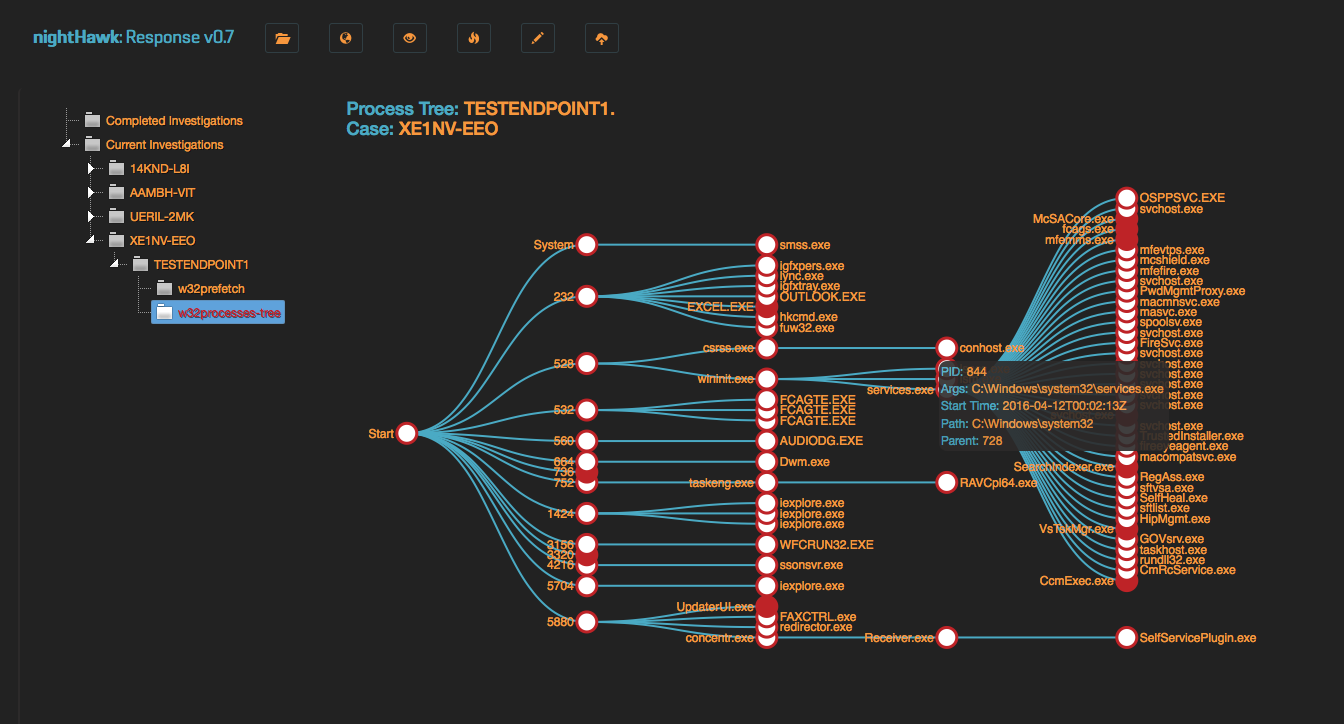 biggiesmallsag/nighthawkresponse
침해 대응 포렌식 프레임워크
 rurik/noriben
파이썬 기반 악성코드 분석 샌드박스로, Sysinternals Procmon과 통합하여 런타임 지표를 자동으로 수집, 분석, 보고하며 YARA 스캐닝 및 IOC 생성을 수행합니다.
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 cve-search/cve-search
검색, 순위 지정, 웹 인터페이스 및 API를 갖춘 로컬 CVE/CPE 취약점 데이터베이스로, 오프라인 취약점 분석 및 관리를 위한 도구입니다.
 neo23x0/loki
IOC 및 YARA 기반 스캐너로, 파일 이름 정규식, YARA 시그니처, 해시 매칭, 그리고 엔드포인트에서의 C2 백커넥트 검사를 통해 침해 지표를 탐지합니다.
 julioliraup/antiphishing
고급 피싱 방지: 오픈 및 무료 Suricata 규칙 세트
 abhinavbom/threat-intelligence-hunter
TIH는 여러 공개 보안 피드와 잘 알려진 API에서 IOC를 검색하는 데 도움을 주는 인텔리전스 도구입니다. 이 도구의 아이디어는 자주 추가되는 IOC를 검색하고 저장하여 자체 로컬 인디케이터 데이터베이스를 구축하는 것을 용이하게 하는 것입니다.
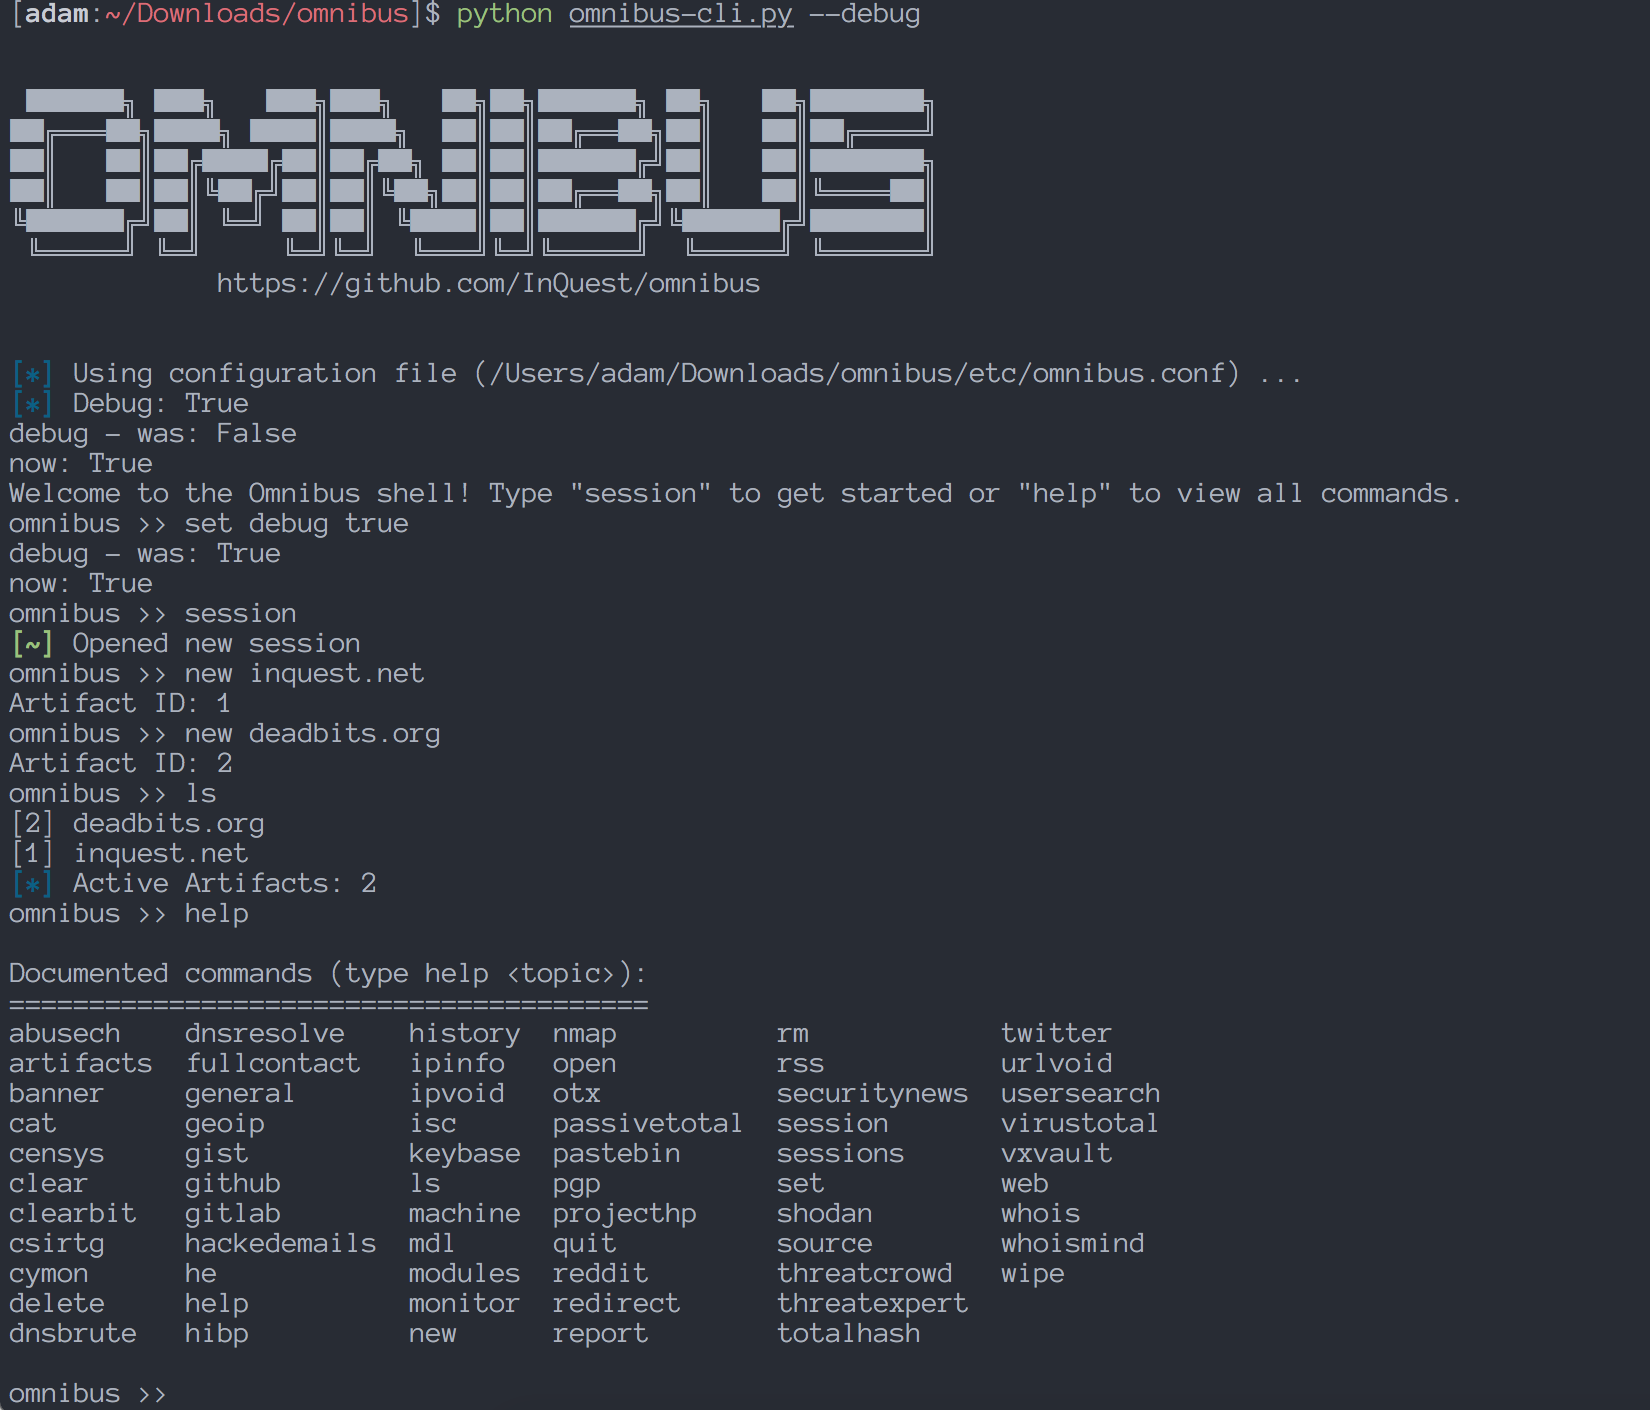
 alexandreborges/malwoverview
Malwoverview는 VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan,…
 circl/ail-framework
AIL 프레임워크 - 분석 정보 유출 프레임워크. 프로젝트가 https://github.com/ail-project 로 이동되었습니다.