
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Indicator of Compromise (IOC) Management — 2페이지 | Kitploit
카테고리

Indicator of Compromise (IOC) Management

Tools for managing, sharing, and integrating Indicators of Compromise (IOCs) into security defenses.

Kitploit 추천

추천 도구

10 선택됨
MISP preview#1

MISP

GitHubmisp/misp
6.5k18일 전
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k7시간 47분 전
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k1개월 전
yeti preview#4

yeti

GitHubyeti-platform/yeti
2.0k21시간 41분 전
AIL-framework preview#5

AIL-framework

GitHubcircl/ail-framework
1.4k2일 전
Loki preview#6

Loki

GitHubneo23x0/loki
3.8k9개월 전
signature-base preview#7

signature-base

GitHubneo23x0/signature-base
3.0k11일 전
sigma preview#8

sigma

GitHubsigmahq/sigma
10.9k7일 전
yara-x preview#9

yara-x

GitHubvirustotal/yara-x
1.2k6시간 53분 전
misp-galaxy preview#10

misp-galaxy

GitHubmisp/misp-galaxy
6501시간 46분 전
최신관련성인기최근 업데이트
388 결과
public-research preview

public-research

GitHubdeepfield/public-research

Nokia Deepfield ERT의 DDoS 봇넷 연구 및 침해 지표
ioc-managementosintnetwork-security+3
643개월 전
Tourmaline preview

Tourmaline

GitHubv-pun215/tourmaline

리버스 엔지니어링 노트, 난독화 해제된 소스, IOC, 그리고 Tourmaline ClickFix Python RAT의 YARA 규칙으로, DNS 터널과 블록체인 데드드롭 C2를 다룹니다.

ioc-managementreverse-engineeringmalware-analysis+7
111개월 전
Android-Projector-C2-Malware preview

Android-Projector-C2-Malware

GitHubkavan00/android-projector-c2-malware

중국 beamers의 C2 네트워크 분석 - SilentSDK-Analysis

android-securityembedded-systems-securityioc-management+9
1825일 전
ThreatLens preview

ThreatLens

GitHubabdaullahag/threatlens

IP, 도메인, CVE에 대한 신속한 IOC 분석을 위해 6개의 무료 위협 인텔리전스 API를 사용하는 Python CLI 도구입니다. 출력: 색상으로 구분된 Excel, JSON, CSV. 사용: VT, Shodan, AbuseIPDB.

defensive-toolsioc-managementosint+7
262일 전
Kage-DFIR-toolkit preview

Kage-DFIR-toolkit

GitHubkarim852/kage-dfir-toolkit

Windows 호스트 DFIR 트리아지 콘솔로, 아티팩트 수집, Sigma 상관 타임라인, YARA 스캔, 소켓 및 계정 검사, 지표 강화, 그리고 보정된 위험 점수를 연쇄적으로 수행합니다.

defensive-toolsioc-managementvulnerability-analysis+8
3919일 전
ThreatIntel-Aggregator preview

ThreatIntel-Aggregator

GitHubethan-andrews/threatintel-aggregator

자체 호스팅 위협 인텔리전스 플랫폼 — 피드 집계, AI 트리아지, MITRE ATT&CK 커버리지, Sentinel 통합 탐지 엔지니어링. 독립 실행형 또는 완전한 Azure 통합으로 실행됩니다.

defensive-toolsioc-managementthreat-feeds-aggregators+7
601개월 전
IntelOwl preview

IntelOwl

GitHubintelowlproject/intelowl

확장 가능한 위협 인텔리전스 플랫폼으로, 200개 이상의 분석기를 사용하여 관찰 가능 항목과 파일을 강화하며, SOC 분석가 및 DFIR 팀을 위한 내장 GUI, REST API, 자동화된 워크플로를 제공합니다.

ioc-managementosintstatic-analysis+14
4.7k1개월 전
malware-iocs preview

malware-iocs

GitHubdoctorwebltd/malware-iocs

Doctor Web 악성코드 조사에서 수집한 선별된 침해 지표(IOC)로, 위협 인텔리전스, 탐지 엔지니어링, 사고 대응 용도로 공개되었습니다.

ioc-managementthreat-feeds-aggregatorsforensics+4
2441개월 전
connectors preview

connectors

GitHubopencti-platform/connectors

MISP 및 MITRE ATT&CK과 같은 외부 소스에서 위협 인텔리전스, IOC 및 CTI 데이터를 수집하여 플랫폼으로 동기화하는 OpenCTI 커넥터 모음입니다.

defensive-toolsioc-managementthreat-feeds-aggregators+5
5906시간 50분 전
ubuntils preview

ubuntils

GitHubasmitdesai/ubuntils

Ubuntu 시스템의 포렌식 트리아지를 위한 Python CLI/TUI — 아티팩트 수집, 타임라인 상관 분석, Wazuh 통합을 통해 지속성 메커니즘을 탐지하고 치료합니다.

defensive-toolsioc-managementpersistence-mechanisms+7
412일 전
cve-intel preview

cve-intel

GitHubfazmin/cve-intel

Local security intelligence for CVE triage - 40 data sources and 41 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…

ioc-managementosintvulnerability-scanners+8
10917시간 57분 전
BlueBox preview

BlueBox

GitHubsvdwi/bluebox

오픈소스 위협 인텔리전스 플랫폼으로, 악성코드 및 관찰 가능 항목(observable) 분석을 위한 도구입니다. IP, 도메인, URL, 해시를 외부 소스로 강화하고, 정적 파일 분석, YARA 탐지, ML 기반 피싱 탐지를 수행합니다.
ioc-managementosintstatic-analysis+4
504년 전
moneta preview

moneta

GitHubforrest-orr/moneta

Moneta는 Windows에서 사용자 모드 메모리 분석을 실시간으로 수행하며, 악성코드 IOCs를 탐지할 수 있는 도구입니다.
ioc-managementmemory-forensicsvulnerability-analysis+3
8392년 전
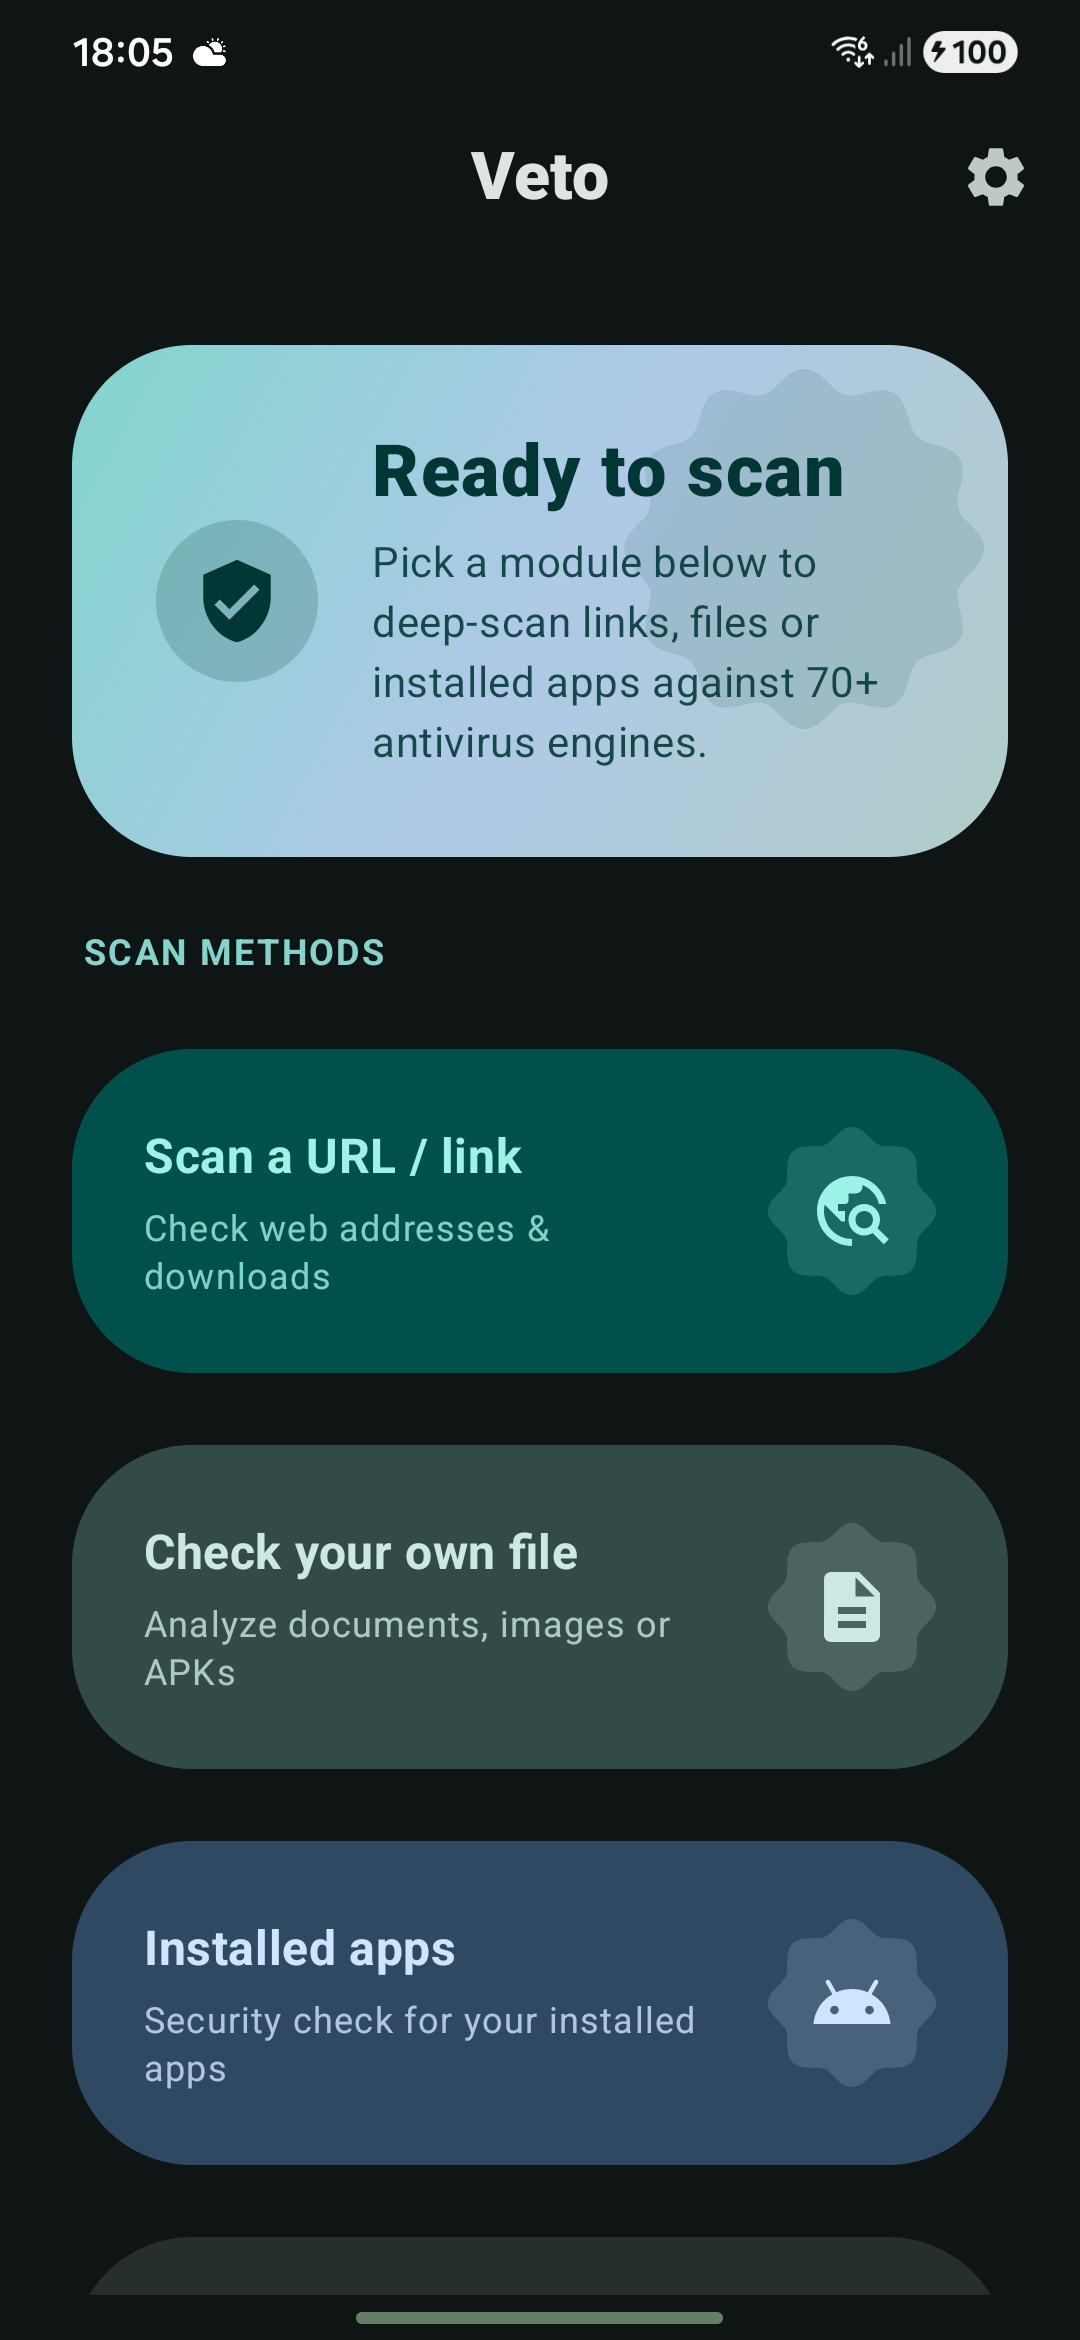
Veto preview

Veto

GitHubprofessorquantumuniverse/veto

VirusTotal용 오픈소스 Android 클라이언트. 70개 이상의 안티바이러스 엔진으로 파일, URL, 설치된 앱을 스캔합니다. 해시, 위협 분류, YARA 일치, 샌드박스 동작이 포함된 상세 보고서를 확인합니다. 추적이나 광고가 없습니다.

android-securityioc-managementstatic-analysis+8
219일 전
C2IntelFeeds preview

C2IntelFeeds

GitHubdrb-ra/c2intelfeeds

인터넷 스캔을 통해 도출된 IP, 도메인, URL 경로 및 임플란트 구성 메타데이터의 자동 생성 C2 위협 인텔리전스 피드로, SIEM, EDR 및 위협 헌팅에 활용됩니다.
defensive-toolsioc-managementreconnaissance+6
7461일 전
HAFNIUM-IOC preview
Archived

HAFNIUM-IOC

GitHubsoteria-security/hafnium-ioc

CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 및 CVE-2021-26865의 악용 징후를 식별하는 PowerShell 스크립트입니다.

ioc-managementvulnerability-analysisforensics+3
225년 전
ndaal_public_SBOM_Auditor preview

ndaal_public_SBOM_Auditor

GitLabvpierre/ndaal_public_sbom_auditor

Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…

defensive-toolsioc-managementstatic-analysis+7
2일 전
awesome-lists preview

awesome-lists

GitHubmthcht/awesome-lists

위협 인텔리전스 피드, IoC 목록, YARA 규칙, 그리고 SOC/CERT/CTI 탐지 및 사고 대응을 위한 DFIR 도구 참조 자료의 선별된 저장소입니다.

ioc-managementthreat-feeds-aggregatorsdigital-forensics+4
1.9k9시간 41분 전
이전123…22다음








