
 #1
IDS/IPS systems, network monitoring, anomaly-based detection, and threat alerting tools.
Kitploit 추천
 owasp/honeypot-project
웹 허니팟을 배포하여 새로운 공격 데이터를 포착하고, ELK를 통해 ModSecurity 감사 로그를 분석하며, MISP와 위협 인텔리전스를 공유하여 커뮤니티 기반 웹 애플리케이션 방어를 수행합니다.
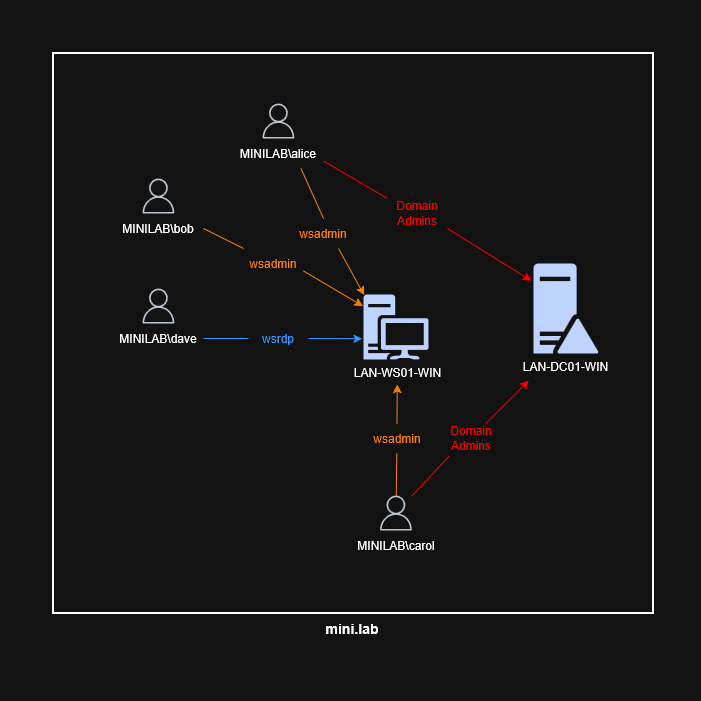 0xmr007/lab4purplesec
Lab4PurpleSec는 모듈식 Purple Team 홈랩으로, 취약한 Active Directory 환경(GOAD), Docker 기반 웹 DMZ, pfSense + Suricata, Wazuh SIEM을 결합합니다. 웹 익스플로잇, 피봇팅, Active…
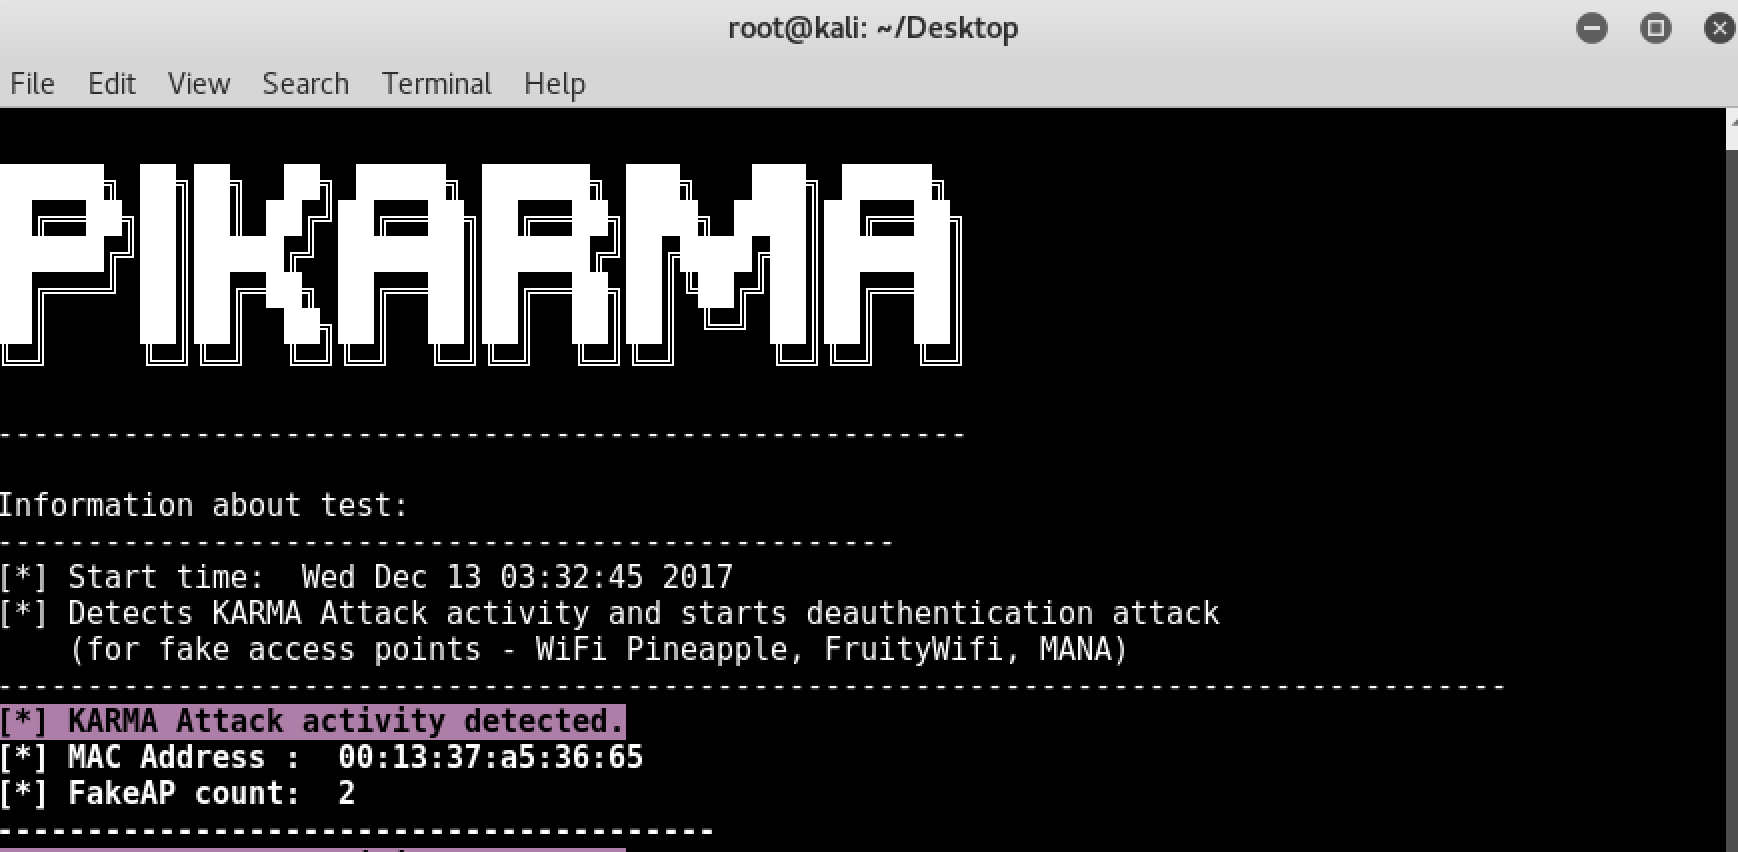 wipi-hunter/pikarma
📡🍓🍍 KARMA 모듈(가짜 AP)이 수행하는 무선 네트워크 공격을 탐지합니다. 디어센티케이션 공격을 시작합니다(가짜 액세스 포인트 대상).
 fankh/vulnerability-poc
CVE 개념 증명 실습, 익스플로잇 스크립트, 그리고 고위험 CVE에 대한 탐지/예방 규칙(Nginx, Apache, Snort, YARA)을 제공합니다. 승인된 보안 테스트 및 연구 목적으로만 사용하세요.
 the-dfir-report/sigma-rules
규칙은 우리의 조사에서 생성되었습니다.
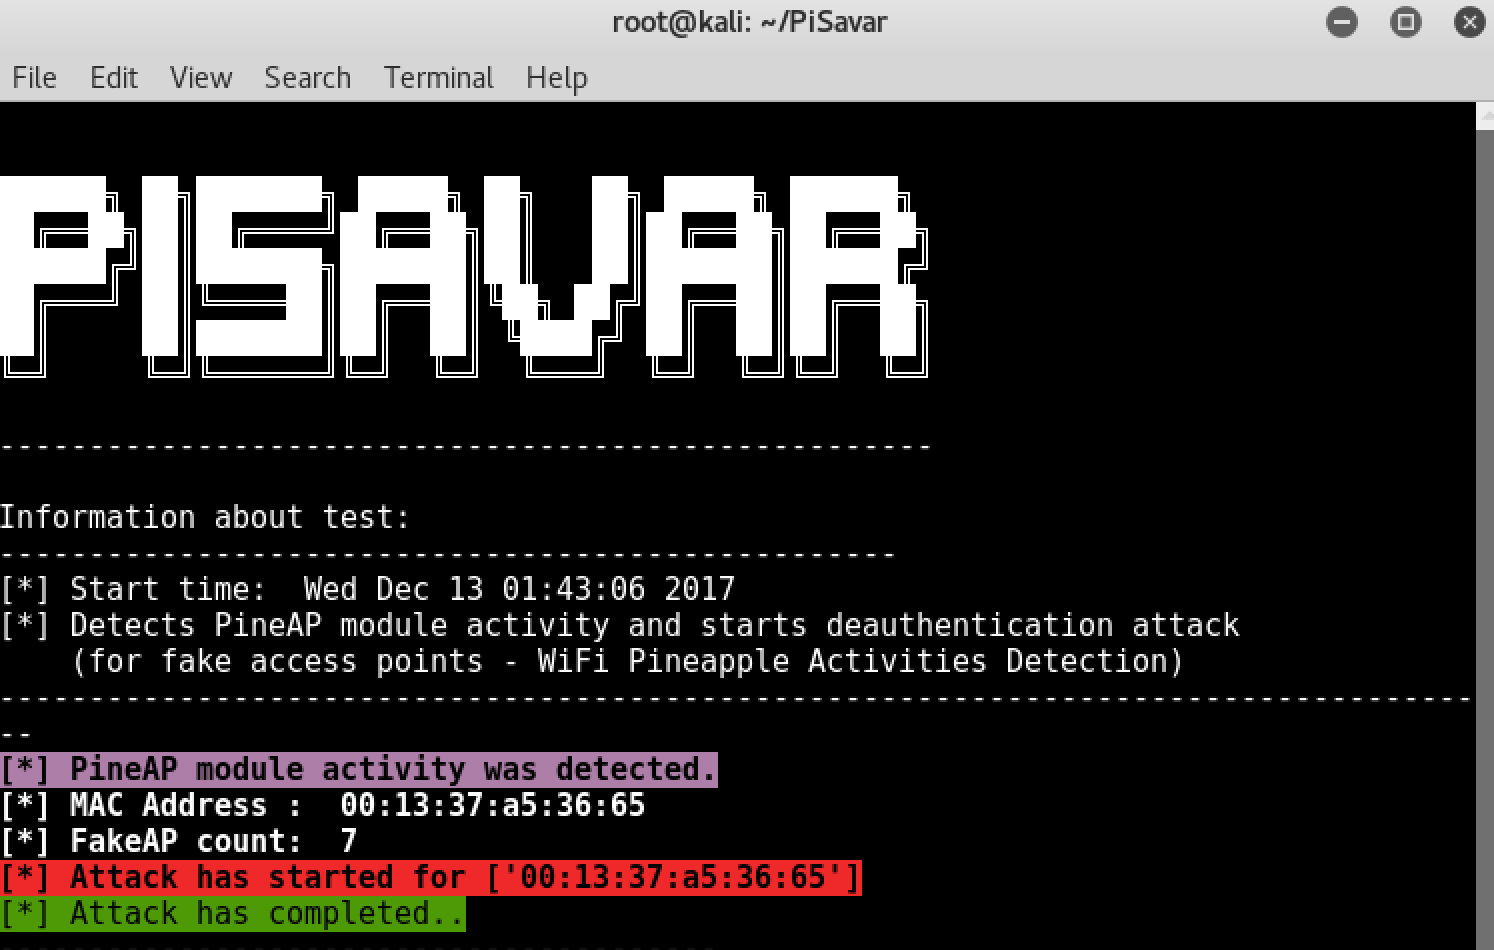 wipi-hunter/pisavar
📡 🍍PineAP 모듈의 활동을 감지하고 인증 해제 공격을 시작합니다 (가짜 액세스 포인트 대상 - WiFi Pineapple 활동 탐지)
 cybermaggedon/cyberprobe
사이버 공격을 캡처, 분석 및 대응
 travisbgreen/hunting-rules
네트워크 이상 탐지를 위한 Suricata 규칙
 benjeems/packetstrider
SSH를 위한 네트워크 패킷 포렌식 도구
 cisco-talos/deceive
DECeption with Evaluative Integrated Validation Engine (DECEIVE): LLM이 모든 어려운 허니팟 작업을 처리하게 하세요!
 joesecurity/sigma-rules
Joe Security의 Sigma 규칙
 pe3zx/crowdstrike-falcon-queries
CrowdStrike Falcon을 사용한 위협 헌팅을 위한 Splunk의 Search Processing Language (SPL) 모음
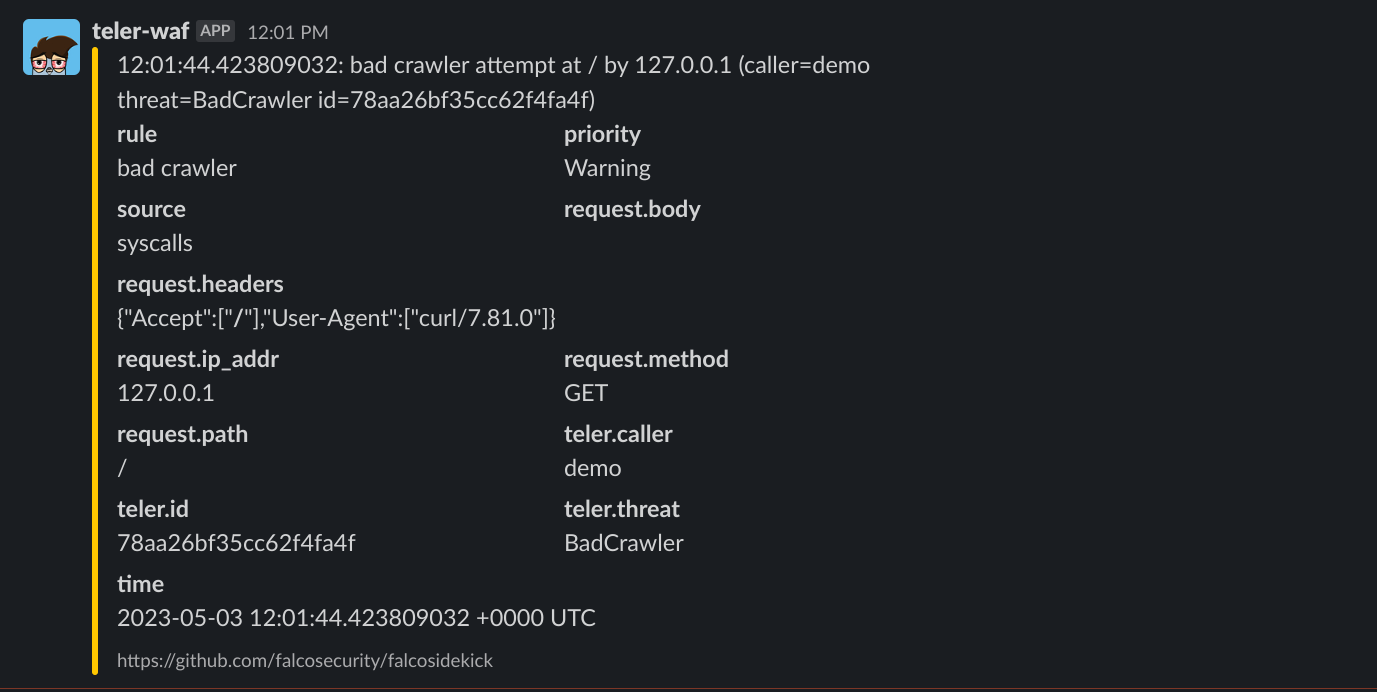 teler-sh/teler-waf
teler-waf는 OWASP Top 10 위협, 알려진 취약점, 악의적인 공격자, 봇넷, 원치 않는 크롤러 및 무차별 대입 공격으로부터 로컬 웹 서비스를 보호하는 Go HTTP 미들웨어입니다.
 hpfeeds/hpfeeds
Honeynet Project 일반 인증 데이터피드 프로토콜
 advanced-threat-research/cve-2020-16898
CVE-2020-16898 (Bad Neighbor) Microsoft Windows TCP/IP 취약점 탐지 로직 및 규칙
 ttlab-research/awesome-wazuh
🛡️Wazuh XDR/SIEM의 모든 흥미로운 주제에 관한 멋진 리스트








