#1
 dowrighttv/dnxfirewall
DNXFIREWALL® 및 DAD'S NEXT-GEN FIREWALL™, 리눅스 위에 구축되고 패킷 제어를 위해 커널/넷필터 훅에 바인딩된 C/CPython 하이브리드 차세대 방화벽.
 a2awais/threat-hunting
엄선된 위협 헌팅 및 탐지 쿼리 모음으로, CrowdStrike Falcon(CQL) 및 Microsoft Defender XDR(KQL)을 대상으로 MITRE ATT&CK 기법에 매핑되어 APT 행동, 지속성, 측면 이동 및 C2 활동을 표면화합니다.
 mushorg/buttinsky
봇넷 모니터링은 위협 분석에서 중요한 부분이지만, 적절한 오픈 소스 도구가 부족하여 종종 간과됩니다. 이 도구는 자동화된 봇넷 모니터링을 위한 오픈 소스 프레임워크를 제공할 것입니다. 모듈식 설계를 통해 사용되는 프로토콜, 모니터링 클라이언트의 동작, 수집된 정보를…
 hardenedvault/ved-ebpf
eBPF 기반의 런타임 커널 보안 모니터로, Linux 시스템에서 제어 흐름 무결성(wCFI)과 권한 상승 탐지(PSD)를 통해 익스플로잇 및 루트킷을 탐지합니다.
 cred-club/artif
IP 평판과 과거 데이터를 기반으로 위협 및 악성 웹 트래픽을 식별하는 고급 실시간 위협 인텔리전스 프레임워크
 op7ic/blueteam.lab
블루팀 탐지 연구소 - Terraform과 Ansible을 사용하여 Azure에서 생성됨.
 mbabinski/sigma-rules
내 Sigma 탐지 규칙 저장소입니다.
 facebook/mcpguard-dynamic
Model Context Protocol (MCP)을 통해 이루어지는 LLM 에이전트 도구 호출을 보호하기 위한 커널 수준 eBPF 샌드박스
 mthbernardes/artlas
Apache 실시간 로그 분석기 시스템
 theflink/hunt-weird-syscalls
직접 및 간접 syscall을 식별하는 ETW 기반 POC
 alperenugurlu/network_assessment
Wireshark 또는 TCPdump를 사용하면, 모니터링하는 네트워크에서 기록한 네트워크 트래픽에 유해한 활동이 있는지 확인할 수 있습니다.
 puniaze/portdog
포트 스캐닝 활동을 실시간으로 식별하기 위해 원시 패킷을 모니터링하는 네트워크 이상 탐지기로, 유연한 스니핑 시간 제어와 라이브 포트 목록 출력을 제공합니다.
 corelight/community-id-spec
네트워크 플로우를 식별자로 해싱하기 위한 개방형 표준, 일명 "Community IDs".
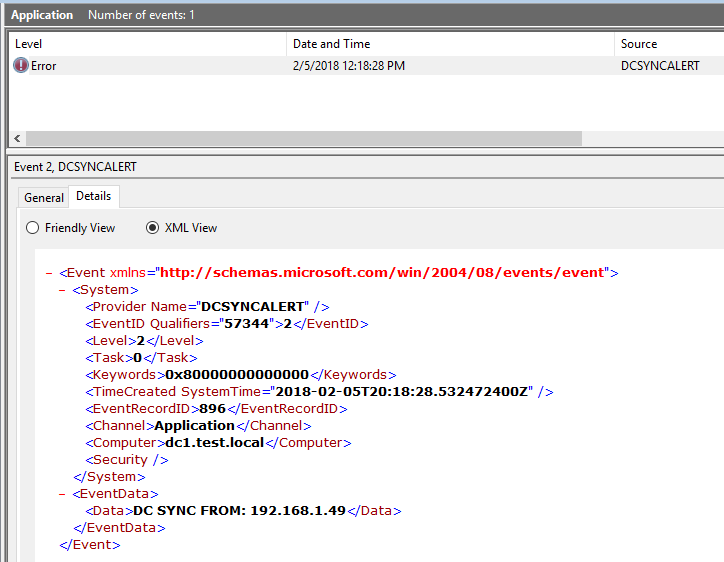 shellster/dcsyncmonitor
DCSYNC 및 DCSHADOW 공격을 모니터링하고 이러한 이벤트에 대한 사용자 지정 Windows 이벤트를 생성합니다.
 binarydefense/log4j-honeypot-flask
내부 네트워크에서 공격자나 내부 위협이 log4j CVE-2021-44228 취약점을 스캔하는지 탐지하는 허니팟
 arthastang/iot-home-guard
IoT 기기에서 악성 행위 탐지를 위한 도구