
 #1

 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : 사이버 보안 리소스를 포함한 침투 테스트 프레임워크
 h4x0r-dz/leaked-credentials
유출된 자격 증명을 찾는 방법!
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾는 수동적 오픈소스 인텔리전스(OSINT) 자동 정찰(프레임워크)입니다.
 w-digital-scanner/w12scan
🚀 사이버 보안을 위한 간단한 자산 발견 엔진. (네트워크 자산 발견 엔진)
 cyberark/skyark
SkyArk는 Azure와 AWS에서 가장 권한이 높은 엔티티를 발견, 평가 및 보호하는 데 도움을 줍니다.
 ahmedkhlief/ninja
오픈 소스 C2 서버로, 스텔스 레드 팀 작전을 위해 제작되었습니다.
 entropy1337/infernal-twin
무선 해킹 - 이것은 자동화된 무선 해킹 도구입니다.
 spinkham/skipfish
lcamtuf가 Google을 위해 만든 웹 애플리케이션 보안 스캐너 - 비공식 미러
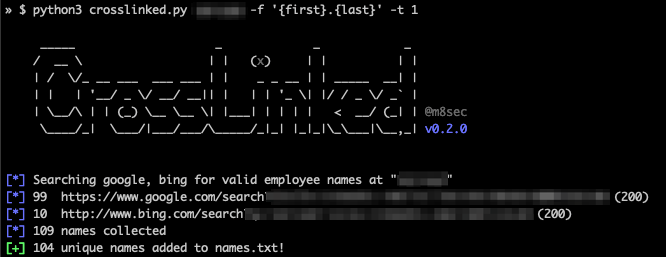 m8sec/crosslinked
LinkedIn 열거 도구 - 검색 엔진 스크래핑을 통해 조직에서 유효한 직원 이름을 추출합니다.
 samjoan/droopescan
보안 연구원이 여러 CMS(주로 Drupal 및 Silverstripe)의 문제를 식별하는 데 도움을 주는 플러그인 기반 스캐너입니다.
 securing/gattacker
BLE(Bluetooth Low Energy) 보안 평가를 위해 Man-in-the-Middle 및 기타 공격을 사용하는 Node.js 패키지
 netspi/powerhuntshares
Active Directory SMB 공유를 감사하여 과도한 권한을 인벤토리, 분석 및 보고합니다. 접근 가능한 시스템을 발견하고, 공유 ACL을 열거하며, 고위험 구성을 식별하고, 수정 우선순위를 위한 HTML/CSV 보고서를 생성합니다.
 malfunkt/hyperfox
HTTP/HTTPS MITM 프록시 및 레코더.
 soxoj/telegram-bot-dumper
Telegram 봇을 덤프합니다. Telegram Web처럼 탐색합니다. 웹 인터페이스를 갖춘 포렌식 CLI 도구
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 screetsec/dracnmap
Dracnmap은 nmap의 도움으로 네트워크를 공격하고 정보를 수집하는 데 사용되는 오픈 소스 프로그램입니다. Nmap 명령에는 유틸리티를 더욱 강력하게 만들지만 새 사용자가 따라가기 어려운 많은 옵션이 포함되어 있습니다. 따라서 Dracnmap은 nmap의…
 repplus/rep-chrome
rep+ — 요청을 설명하고 공격을 제안하는 내장 AI를 갖춘 Chrome DevTools용 Burp 스타일 HTTP Repeater









