#1
 s12cybersecurity/windefenderkiller
Windows Defender Killer | 레지스트리 기반 비활성화 + BYOVD 프로세스 종료 (C++)
 aetsu/offensivepipeline
OfensivePipeline은 C# 도구를 다운로드 및 빌드하고, 레드 팀 연습을 위한 탐지 회피를 개선하기 위해 특정 수정을 적용할 수 있게 해줍니다.
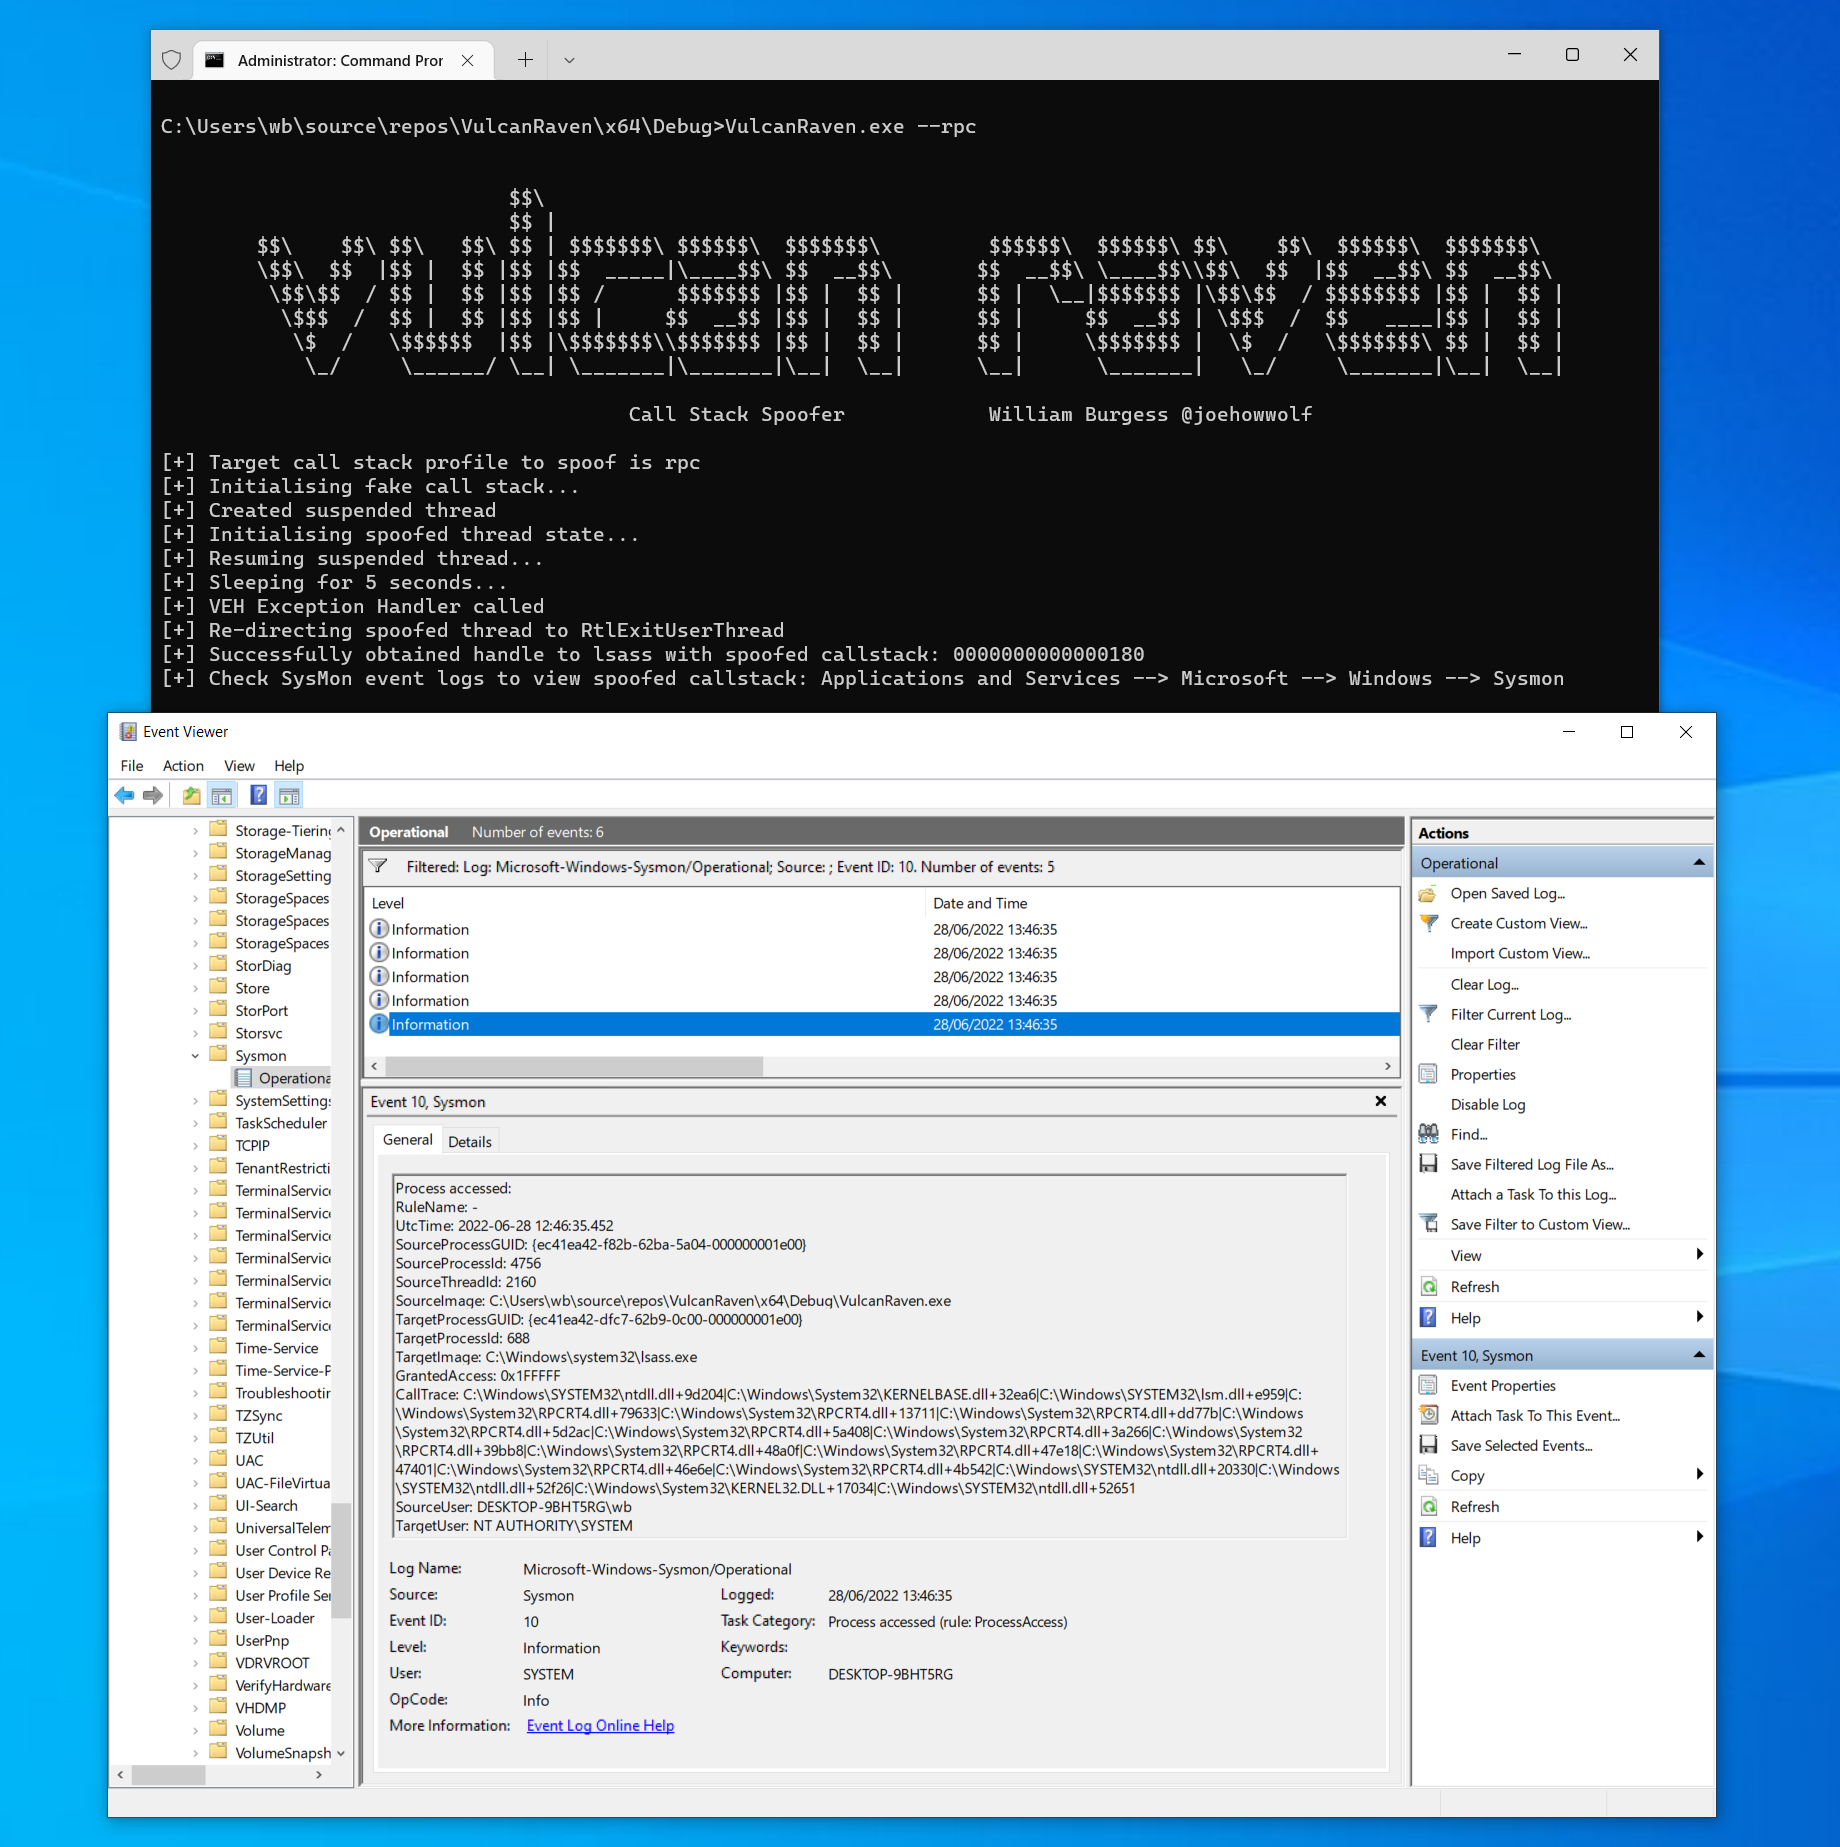 withsecurelabs/callstackspoofer
시스템 콜을 수행할 때 임의의 콜 스택을 스푸핑하기 위한 PoC 구현 (예: NtOpenProcess를 통한 핸들 획득)
 malwaretech/edr-preloader
AppVerifier 레이어를 하이재킹하여 EDR이 우리 프로세스에 DLL을 후킹하거나 로드하지 못하도록 방지하는 EDR 우회 기법
 s4vitar/eviltrust
템플릿 선택 및 2FA 기능을 갖춘 Rogue AP 자동 배포에 이상적인 도구입니다. 유선 연결이 필요하지 않습니다.

 idov31/cronos
대기 가능한 타이머를 활용하여 메모리 스캐너를 회피하는 슬립 난독화 기법의 PoC.
 flangvik/amsi.fail
현재 프로세스에 대해 난독화된 PowerShell 스니펫을 생성하여 AMSI를 차단하거나 비활성화하는 HTTP 트리거가 포함된 C# Azure Function
 pushpenderindia/thorse
THorse는 Python 3로 작성된 Windows/Linux 시스템용 RAT(원격 관리 트로이 목마) 생성기입니다.
 bluscreenofjeff/malleable-c2-randomizer
코발트 스트라이크의 Malleable C2 프로필을 무작위화하고 시그니처 기반 탐지 통제에 감지될 가능성을 줄여주는 스크립트입니다.
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 waelmas/frameless-bitb
iframe를 사용하지 않고 전통적인 framebuster(예: Microsoft 로그인 페이지)를 우회하고 Evilginx와 함께 사용할 수 있는 새로운 브라우저 내 브라우저(BITB) 접근 방식입니다.
 rad9800/tamperingsyscalls
하드웨어 중단점과 예외 처리기를 사용하여 Windows syscall 인자를 검색하고 스푸핑함으로써 EDR 텔레메트리를 우회하는 C++ 라이브러리.
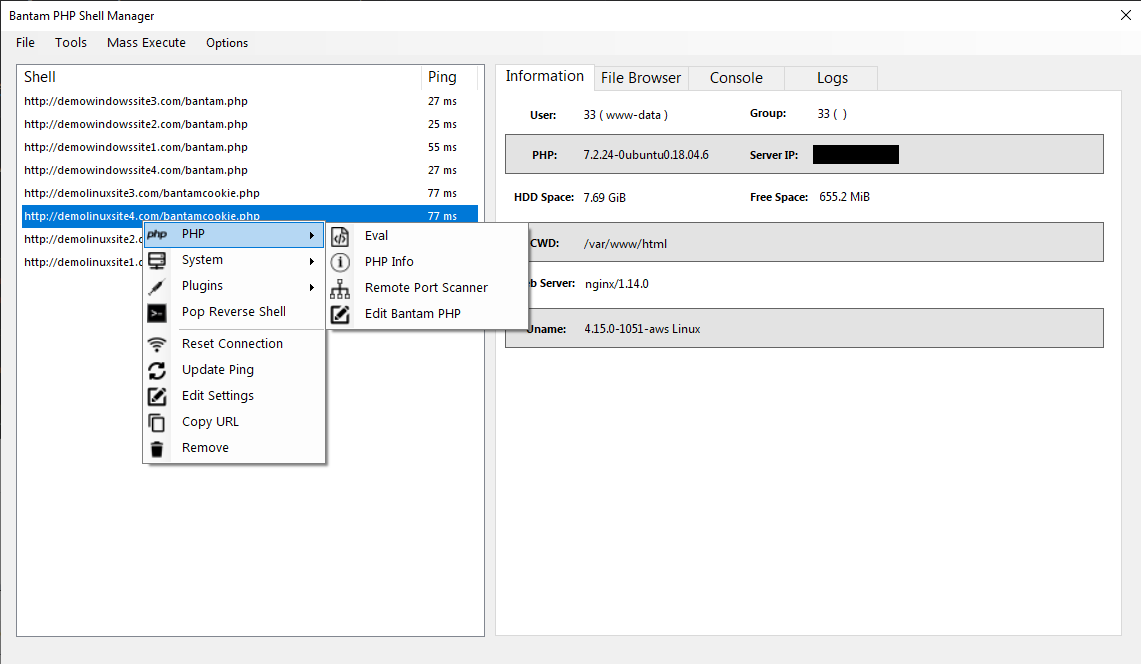 gellin/bantam
WAF, IDS, SIEM 시스템을 우회하도록 설계된 종단 간 암호화된 페이로드 스트리밍을 특징으로 하는 PHP 백도어 관리 및 생성 도구/C2
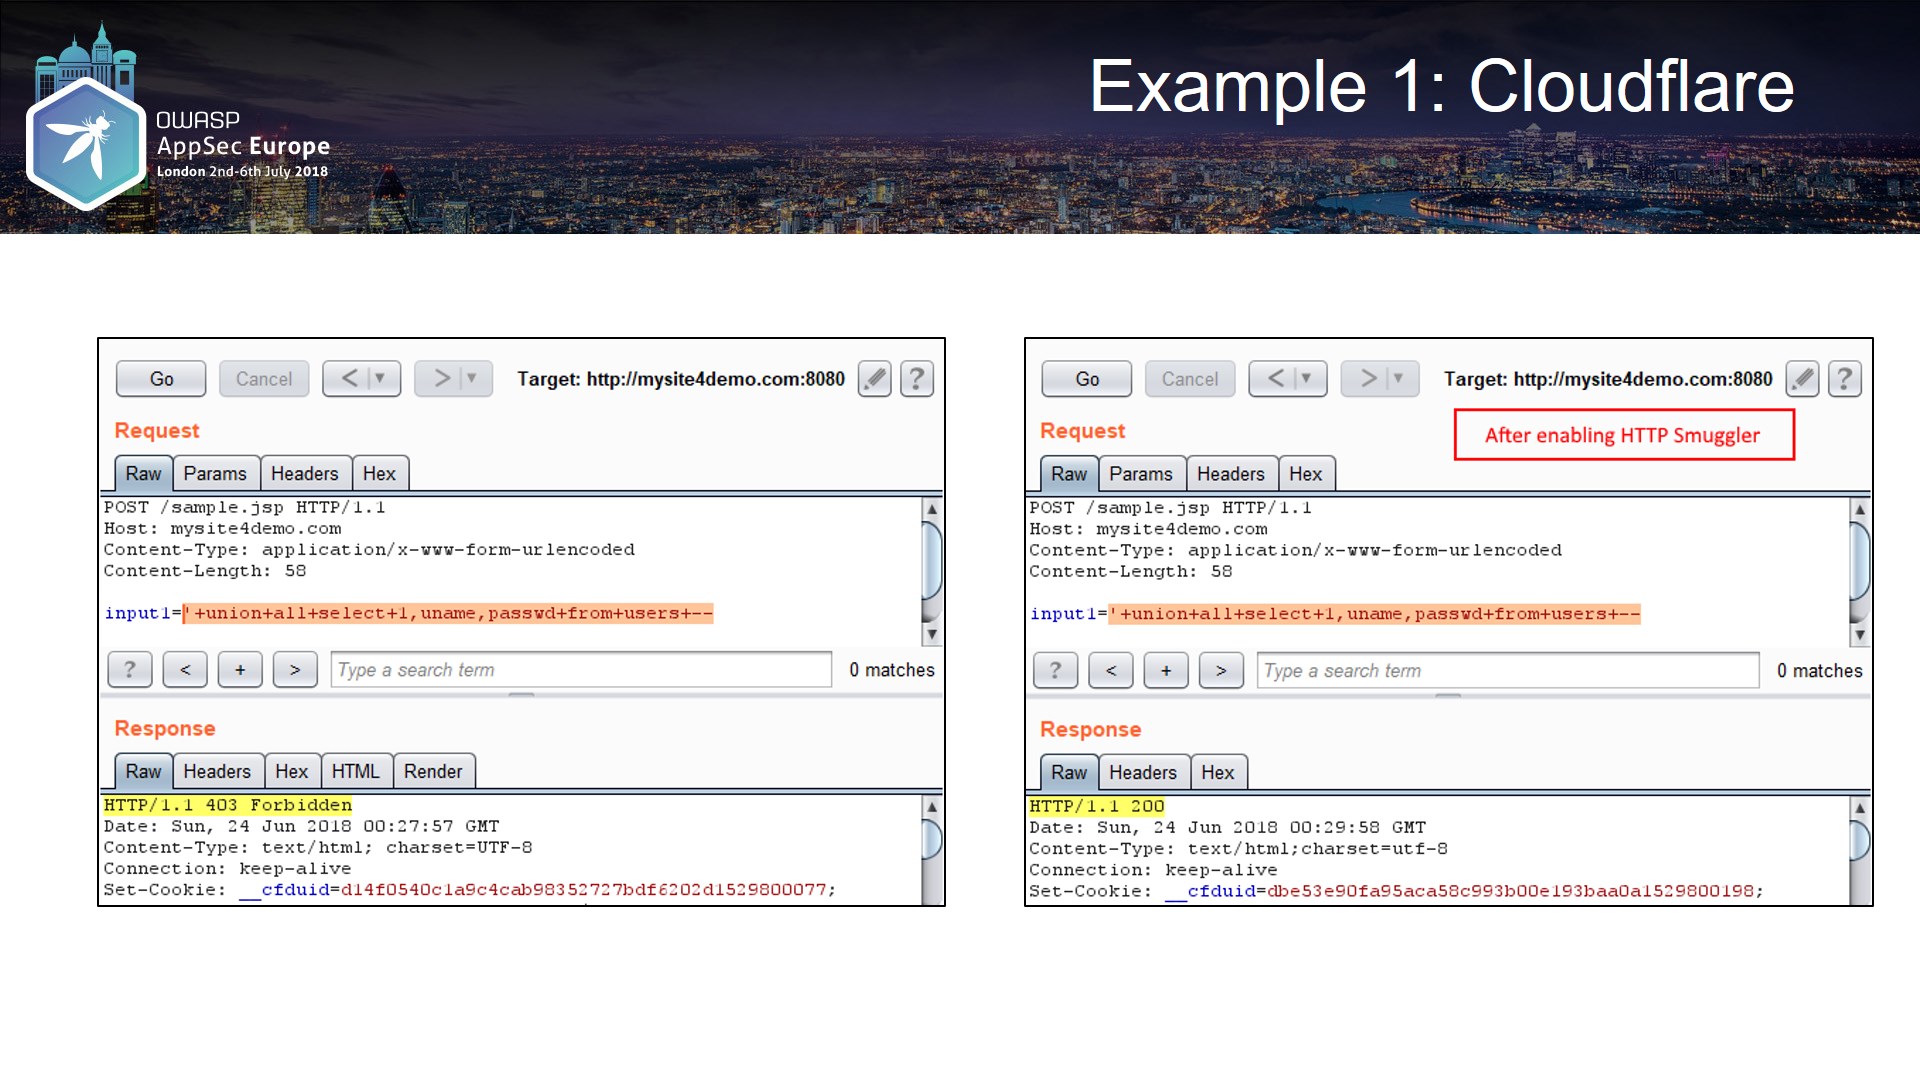 nccgroup/burpsuitehttpsmuggler
침투 테스터가 다양한 기법을 사용하여 WAF를 우회하거나 그 효과를 테스트할 수 있도록 돕는 Burp Suite 확장 프로그램
 sh4hin/gopurple
또 다른 셸코드 실행기로, 엔드포인트 보안 솔루션의 탐지 능력을 평가하기 위한 다양한 기술들로 구성되어 있습니다.