#1
 0xcucumbersalad/cve-2025-29927
# CVE-2025-29927 개념 증명 Next.js 미들웨어 인증을 우회하는 CVE-2025-29927에 대한 개념 증명으로, 보호된 API 엔드포인트에 조작된 `x-middleware-subrequest` 헤더를 전송하여 인증을 우회합니다.
 jra89/cve-2019-19633
lib/G/functions.php (Chevereto 1.0.0 ~ 1.1.4 Free, 및 3.13.5 Core)에서 요청의 X-Forwarded-For 헤더를 조작하여 구현된 보호 메커니즘을 트리거하지 않고 공격자가 무차별 대입 공격을 수행할 수 있습니다.
 initconf/cve-2021-1675-printnightmare
CVE-2021-1675(PrintNightmare)을 탐지하기 위해 named pipes와 RPC 작업을 모니터링하여 spoolss 악용 시도를 감지하는 Zeek 패키지.
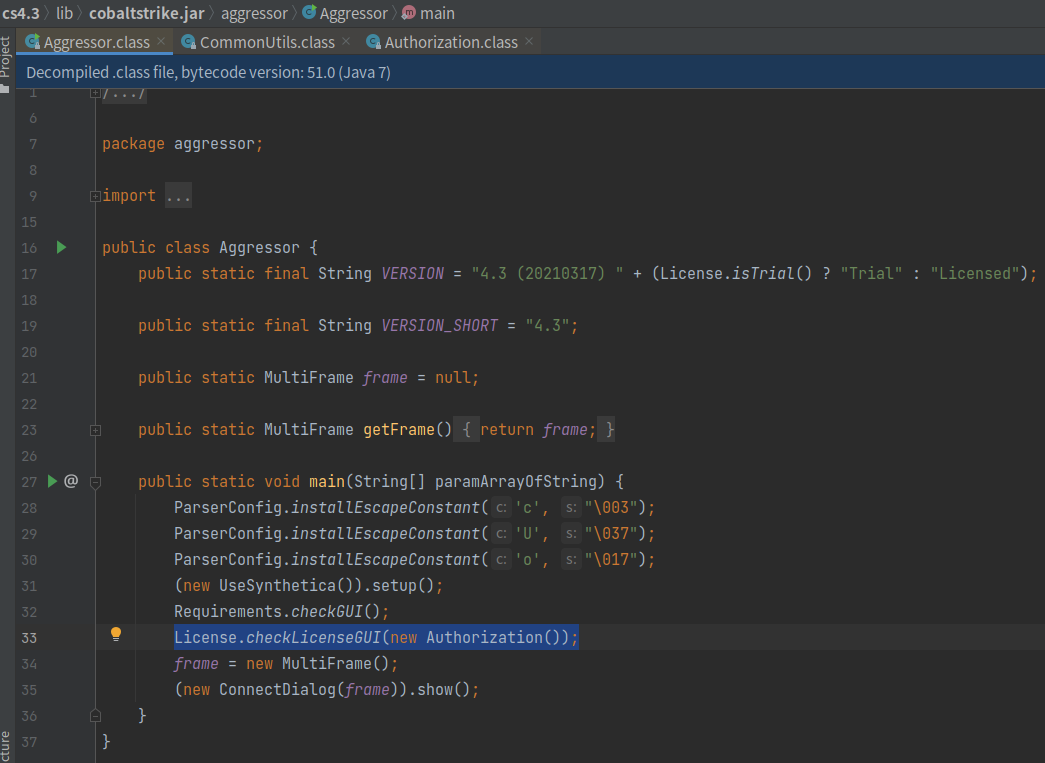 zeoday/cobaltstrike4.5_cdf-1
cobaltstrike4.5 버전 크랙, checksum8 특성 제거, BeaconEye 우회, 오류 경로로 인한 stage 유출 수정, totp 2단계 인증 추가, CVE-2022-39197 수정 등
 gar-re/cve-2022-27438
CVE-2022-27438에 대한 개념 증명 익스플로잇으로, Advanced Installer 19.3에서 스푸핑된 업데이트 서버를 통한 원격 코드 실행을 시연합니다. DNS 스푸핑 및 인증서 생성 단계를 포함합니다.
 ianxtianxt/malleable-c2-profiles
IDS/IPS를 우회하고 현실적인 공격자 통신을 모의할 수 있도록 비콘 트래픽을 사용자 지정하는 Malleable C2 프로필.
 fabdotnet/cve-2023-27100
CVE-2023-27100 익스플로잇: 조작된 X-Forwarded-For 헤더와 anti-CSRF 토큰을 통해 pfSense의 무차별 대입 방지 보호를 우회하여 sshguard IP 차단을 회피합니다.
 0xpthree/next.js_cve-2025-29927
Next.js 14.2.24에서 CVE-2025-29927 미들웨어 권한 부여 우회를 재현하고, curl을 사용하여 인증 및 미들웨어 제한을 우회하는 악용을 시연합니다.
 bgsilvait/win-cve-2021-31166
AWS에 Terraform 배포가 포함된 CVE-2021-31166(http.sys RCE)용 개념 증명으로, 테스트 스크립트와 익스플로잇을 차단하는 WAFv2 규칙이 포함되어 있습니다.
 abdurahmon3236/-cve-2024-6095
난독화된 CVE-2024-6095 익스플로잇 스크립트로, 무작위 문자열, 고급 페이로드, 사용자 지정 헤더 및 무작위 지연을 사용하여 승인된 침투 테스트 중 탐지를 회피합니다.
 b0marek/cve-2023-4631
CVE-2023-4631 취약점용 저장소입니다.
 b0marek/cve-2023-4281
CVE-2023-4281 취약점을 위한 저장소.
 abdurahmon3236/cve-2022-4539
X-Forwarded-For 헤더를 스푸핑하여 WordPress WAF IP 기반 로그인 및 로깅 제한을 우회하는 CVE-2022-4539용 익스플로잇입니다. 확장 가능한 페이로드와 IP 생성 로직을 포함하여 표적 보안 테스트를 수행합니다.
 pinpinsec/cve-2023-0400
trellix DLP 우회
 b0marek/cve-2023-4279
CVE-2023-4279 취약점을 위한 저장소입니다.
 cucadili/cve-2018-11776
CVE-2018-11776 취약점 조사 - 이 취약점은 공격자가 원격으로 코드를 실행하고 Apache Struts 기반 애플리케이션을 제어할 수 있게 합니다.
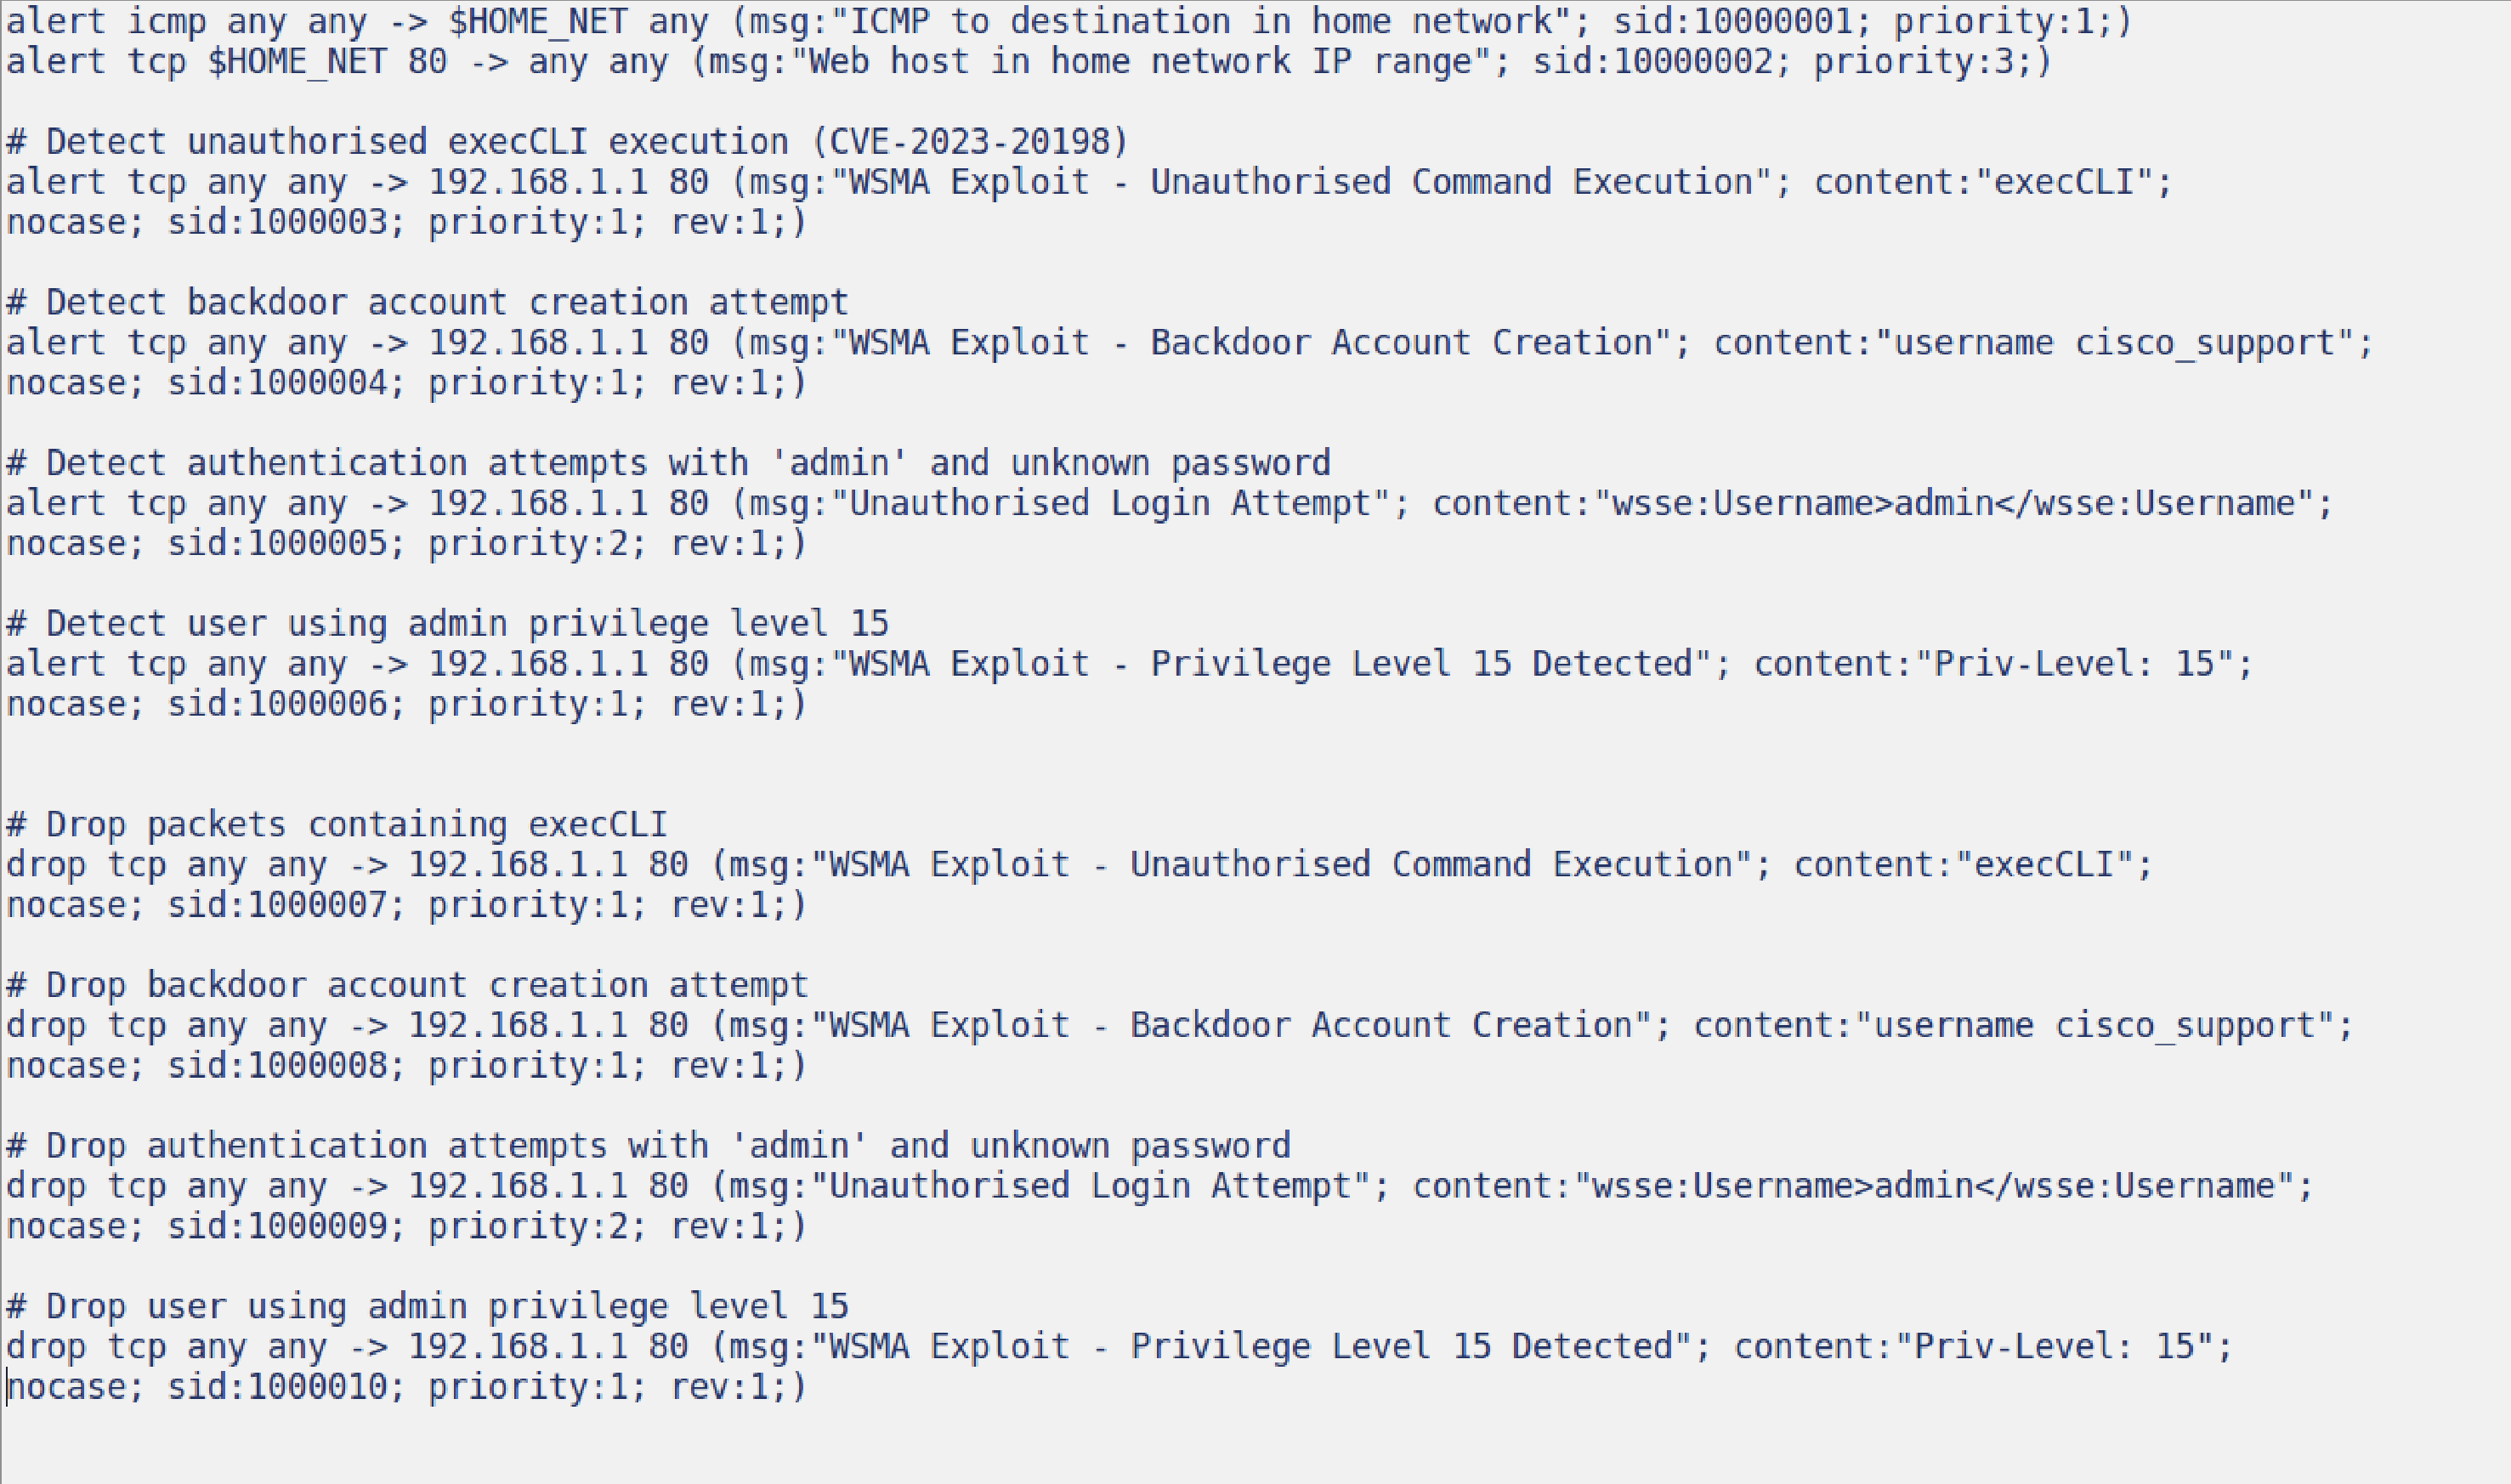 dominic471/qub-network-security-cve-2023-20198
분석, 탐지 및 완화: Cisco IOS XE에서 CVE-2023-20198 악용 – QUB CSC3064 네트워크 보안 평가