
 #1
Tools for bypassing Intrusion Detection and Prevention Systems (IDS/IPS) and network security controls.
Kitploit 추천

 antisurveillanceagency/shadownet
ShadowNet은 모든 연결(시스템 전체)이 Tor를 통하도록 강제하면서 Mixnet과 유사한 기술/운영 체제 강화를 구현하는 익명 라우팅 프로토콜입니다.
 nicocha30/ligolo-ng
TUN 인터페이스를 사용하는 고급스럽지만 간단한 터널링/피보팅 도구입니다.
 weedhashpeddler/rc4decryption
Microsoft 서명된 tlscsp.dll LOLBin을 악용하여 LsCsp_EncryptHwid를 통해 RC4 암호화/복호화를 실행하고, BYOK 트레이드크래프트를 위해 메모리 내 하드코딩된 키를 패치합니다.
 ymsniper/kto
대상 SSID에서 클라이언트를 지속적으로 스캔하고 화이트리스트에 없는 장치의 연결을 강제로 해제하는 자동화된 Wi-Fi deauthentication 도구입니다. 화이트리스트 지원, 메시/멀티 AP 대응, PMF 탐지, EAPOL 추출을 통한 실험적 WPA2 PMF…
 danthegoodman1/netfence
Envoy xDS처럼, 하지만 eBPF 필터를 위한
 shadowy-pycoder/go-http-proxy-to-socks
SOCKS4/SOCKS5를 HTTP/HTTPS/HTTP2/HTTP3 프록시로 변환하고 투명 TCP/UDP 리디렉션, ARP/NDP/DNS 스푸핑, 트래픽 스니핑 및 패킷 캡처를 지원하는 CLI MITM 프록시입니다. 순수 Go로 작성되었으며 libpcap이 필요하지…
 4n4s4zi/tfo-connect-bypass
TCP Fast Open을 사용하여 syscall 기반 네트워킹 규칙 우회 (CVE-2026-63828/CVE-2026-72243 PoC)
 davidsonrafaelk/evillimiter
로컬 네트워크의 장치 대역폭을 관리자 권한 없이 모니터링, 분석 및 제한하는 도구
 cifertech/esp32-div
ESP32DIV는 ESP32로 구동되는 다목적 무선 공격 및 방어 도구 키트입니다.
 iamsopotatoe-coder/tinyload
오픈소스 Windows x64 PE 패커 및 크립터. 커스텀 가상 머신으로 실행 파일을 압축·암호화하여 자체 추출 스텁(self-extracting stub)으로 만듭니다.
 drk1wi/portspoof
모든 65535 TCP 포트에 걸쳐 열린 포트와 서비스 시그니처를 에뮬레이션하여 정찰을 지연시키고, 스캐너를 혼란시키며, 설득력 있는 가짜 서비스와 트래피팅으로 공격자의 자원을 낭비하게 합니다.
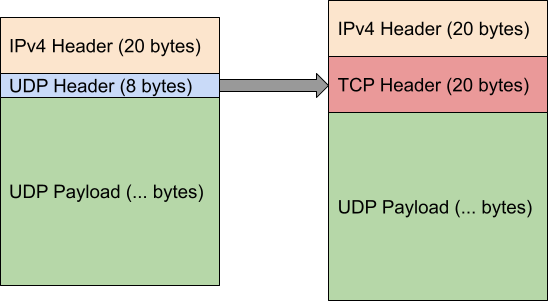 dndx/phantun
UDP stream을 Layer 3 및 Layer 4 (NAPT) 방화벽/NAT를 통과할 수 있는 (가짜) TCP 스트림으로 변환합니다.

 jvoisin/snuffleupagus
php7 및 php8용 보안 모듈 - 버그클래스를 제거하고 나머지는 가상 패치! https://snuffleupagus.rtfd.io
 whispergate/lldp
Mythic용 C2 프로파일로, 암호화된 피어 투 피어 에이전트 트래픽을 IEEE 802.1AB LLDP 조직별 TLV를 통해 터널링하여 은밀한 Layer 2 명령 및 제어를 수행합니다.
 blacksnufkin/byovd
BYOVD 연구 사용 사례: 취약한 드라이버 탐지 및 리버스 엔지니어링 방법론을 다룹니다. (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609, CVE-2026-8501)
 1neptune/shieldbreak
Windows 11 25H2 및 Server 2025를 대상으로 엔드포인트 보호를 우회하는, CVE-2026-69414 패치 우회를 시연하는 Windows Defender 0day 개념 증명(PoC)
 cenobyte-vincit/dyen
기본 macOS Python용 인메모리 Mach-O dylib 로더; dlopen 또는 디스크에 쓰기 없이 페이로드를 복호화, 매핑, 실행하며, 선택적으로 암호화된 커버 파일 임베딩을 지원합니다.
 cenobyte-vincit/memdumper
macOS 디버거 entitlements와 DYLD_INSERT_LIBRARIES를 악용하여 실행 중인 프로세스의 메모리를 덤프하거나 검색하면서 EDR 귀속을 서명된 헬퍼 바이너리로 전환합니다.







