
 #1
Tools for bypassing Intrusion Detection and Prevention Systems (IDS/IPS) and network security controls.
Kitploit 추천

 0xhossam/killer
Killer는 AV/EDR 보안 도구를 다양한 회피 기법을 사용하여 우회하도록 설계된 매우 간단한 도구이며, Patchwork 그룹에 의해 사용됩니다.

 jkornev/hidden
프로세스, 파일 시스템 및 레지스트리 객체를 숨기고 프로세스를 보호하는 등의 기능을 제공하는 사용자 모드 인터페이스를 갖춘 Windows 드라이버
 alperenugurlu/nac_bypass_agent
이 함수는 위의 모든 기능을 결합하며, 사용자로부터 필요한 정보를 받아 IP 및 MAC 주소를 변경하고, responder 및 tcpdump 도구를 시작하며, nbtscan 도구를 실행합니다.
 emrekybs/nim-shell
Windows Defender 탐지를 우회할 수 있는 리버스 셸
 bashfuscator/bashfuscator
완전히 구성 가능하고 확장 가능한 Bash 난독화 프레임워크입니다. 이 도구는 레드 팀과 블루 팀 모두를 돕기 위해 설계되었습니다.
 netero1010/schedulerunner
레드 팀 운영에서 지속성과 측면 이동을 위해 예약된 작업을 더 유연하게 사용자 지정할 수 있는 C# 도구
 cbeuw/cloak
권위주의 국가의 적들에 의한 탐지를 회피하기 위한 검열 우회 도구
 pushpenderindia/crypter
AES-256 및 Base64로 소스 코드를 암호화하고, 레지스트리, 프로세스, MAC 검사를 통해 VM 탐지를 우회하며, 무차별 대입 키 런타임을 통해 복호화된 페이로드를 실행하는 파이썬 기반 크립터.
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR 회피를 위한 직접 시스템 호출.
 0xsp-srd/mortar
회피 기술로, 보안 제품(AV/EDR/XDR)의 탐지 및 차단을 무력화하고 우회합니다.
 cytopia/pwncat
pwncat - 강화된 netcat, 방화벽, IDS/IPS 우회, 바인드 및 리버스 셸, 자가 주입 셸, 포트 포워딩 마법 - 또한 Python(PSE)으로 완전히 스크립팅 가능


 telefonica/ibombshell
언제든지 포스트 익스플로잇 프롬프트를 배포하는 도구
 s4vitar/eviltrust
템플릿 선택 및 2FA 기능을 갖춘 Rogue AP 자동 배포에 이상적인 도구입니다. 유선 연결이 필요하지 않습니다.
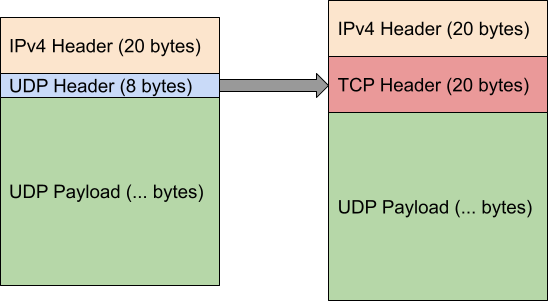 dndx/phantun
UDP stream을 Layer 3 및 Layer 4 (NAPT) 방화벽/NAT를 통과할 수 있는 (가짜) TCP 스트림으로 변환합니다.
 ivan-sincek/forbidden
4xx HTTP 응답 상태 코드 및 그 이상을 우회합니다. 이 도구는 Python Requests, PycURL 및 HTTP Client를 기반으로 합니다.








