
 #1

 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY 및 AV bypass, AMSI patched
 yojiwatanabe/networkalarm
로컬 네트워크 트래픽을 모니터링하여 가능한 보안 취약점을 탐지하는 도구입니다. 사용자에게 가능한 nmap 스캔, Nikto 스캔, 평문으로 전송되는 자격 증명, 셸쇼크 공격에 대해 경고합니다. 현재 실시간 모니터링 및 네트워크 캡처(pcap) 스캔을 지원합니다.
 iagox86/dnscat2
DNS 프로토콜을 통한 암호화된 명령 및 제어 터널. 침투 테스트를 위한 은밀한 C&C 채널을 생성하며, DNS 쿼리를 통해 파일 전송, 셸 액세스 및 포트 포워딩 기능을 제공합니다.
 flangvik/azurec2relay
Azure Function that validates and relays Cobalt Strike beacon traffic using malleable C2 profiles, redirecting invalid requests to a decoy site and…
 codepr/creak
포이즈닝, 리셋, 스푸핑, 리다이렉트 MITM 스크립트
 0xflux/vectored-exception-handling-squared
벡터 예외 처리 제곱

 ymsniper/kto
대상 SSID에서 클라이언트를 지속적으로 스캔하고 화이트리스트에 없는 장치의 연결을 강제로 해제하는 자동화된 Wi-Fi deauthentication 도구입니다. 화이트리스트 지원, 메시/멀티 AP 대응, PMF 탐지, EAPOL 추출을 통한 실험적 WPA2 PMF…
 sinologicnet/sipcheck
Asterisk 인증 로그를 모니터링하고, iptables를 사용하여 반복된 로그인 실패 시도가 있는 IP를 자동으로 차단하며, 구성 가능한 임계값과 영구 블랙리스트 기능을 제공합니다.
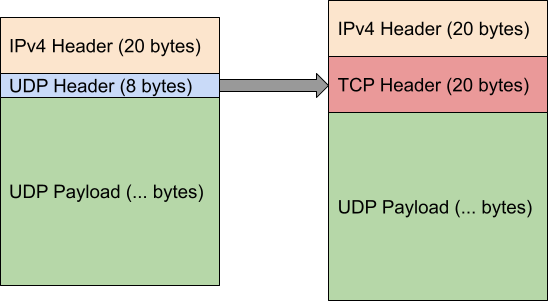 dndx/phantun
UDP stream을 Layer 3 및 Layer 4 (NAPT) 방화벽/NAT를 통과할 수 있는 (가짜) TCP 스트림으로 변환합니다.
 daem0nc0re/tangledwinexec
Windows 프로세스 실행 기법 조사를 위한 PoC 및 도구
 depthsecurity/relayking-depth
도메인을 장악하세요. 최상위로 중계하세요.
 solomonsklash/sleepycrypt
실행 중인 프로세스 이미지를 슬립(sleep) 상태일 때 암호화하는 셸코드 함수
 coreruleset/coreruleset
OWASP Top Ten 및 일반적인 취약점으로부터 최소한의 오탐으로 보호하는 웹 애플리케이션 방화벽을 위한 일반적인 공격 탐지 규칙 세트입니다.
 hasherezade/pe_to_shellcode
PE를 셸코드로 변환합니다.
 tihanyin/pssw100avb
게시 시점 기준 100% AV 우회가 가능한 유용한 Powershell 스크립트 목록입니다.
 blacksnufkin/byovd
BYOVD 연구 사용 사례: 취약한 드라이버 탐지 및 리버스 엔지니어링 방법론을 다룹니다. (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609, CVE-2026-8501)
 xsanflip/nyawit
DuckyScript 및 Bash Bunny 페이로드를 키보드 레이아웃 선택, AV 난독화, 다양한 실행 전략을 갖춘 최적화된 Flipper Zero BadUSB 주입 스크립트로 변환합니다.







