
 #1
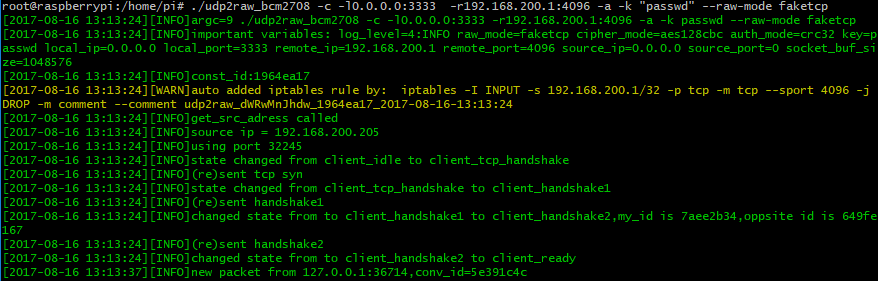
 wangyu-/udp2raw
Raw Socket을 사용하여 UDP 트래픽을 암호화된 UDP/FakeTCP/ICMP 트래픽으로 변환하는 터널입니다. UDP 방화벽(또는 불안정한 UDP 환경)을 우회하는 데 도움을 줍니다.
 petabi/sniffles
Sniffles: IDS 및 정규 표현식 평가를 위한 패킷 캡처 생성기
 keowu/badrentdrv2
내가 악용한 취약한 드라이버(BYOVD)로, 시장에 있는 여러 EDR 및 안티바이러스 소프트웨어를 종료하여 무력화시킬 수 있으며, x32 및 x64에서 모두 작동합니다(CVE-2023-44976).
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - 모든 fake-AP 요구를 위한 도구!
 didierstevens/falsepositives
거짓 양성 AV 경고를 유발하는 도구
 zeronetworks/rpcfirewall
악성 원격 프로시저 호출을 감사, 탐지 및 차단하여 DCSync 및 ZeroLogon과 같은 RPC 기반 공격의 측면 이동, 정찰 및 악용을 방지하는 Windows RPC 방화벽입니다.
 checkpointsw/nodejs-tracer
Node.js 악성코드 분석을 위한 런타임 트레이서로, 핵심 모듈을 후킹하고 호출을 기록하며, 분석 방지 검사를 우회하고 파일 쓰기 및 HTTP 요청을 캡처합니다.
 jkornev/hidden
프로세스, 파일 시스템 및 레지스트리 객체를 숨기고 프로세스를 보호하는 등의 기능을 제공하는 사용자 모드 인터페이스를 갖춘 Windows 드라이버
 r00t-3xp10it/trojanizer
페이로드를 트로이 목마화 - WinRAR (SFX) 자동화 - Linux 배포판에서
 lleon1435/kernel_vadinjector
VAD를 활용하고 로드된 드라이버를 숨기는 드라이버 기반 Windows 10 DLL 인젝터
 umidguluzada/cyberdefense-lab
pfSense, Suricata 및 ELK Stack을 활용한 네트워크 모니터링 및 위협 탐지를 위한 완벽한 블루팀 사이버보안 랩입니다.
 dovecoteescapee/byedpiandroid
Android VPN 기반 로컬 프록시로, 암호화나 원격 서버 없이 모든 트래픽을 SOCKS5 터널을 통해 리디렉션하여 심층 패킷 검사(DPI) 및 검열을 우회합니다.
 s3cur3th1ssh1t/offensivevba
이 레포지토리는 Office 문서의 매크로에 대한 코드 실행 및 AV 우회 방법을 다룹니다.

 duhirsch/moveedr
로컬 관리자 권한으로 EDR을 영구적으로 비활성화
 tdevworks/cve-2020-1472-zerologon-demo-detection-mitigation
CVE-2020-1472(ZeroLogon) 탐지를 Windows 이벤트 로그와 Suricata IDS를 사용하여 시연하는 교육용 데모로, Windows 업데이트를 통한 완화 방법도 포함합니다. 취약점 테스트 스크립트와 사용자 정의 Suricata 규칙이 포함되어…
 rsmudge/malleable-c2-profiles
Malleable C2는 Beacon 통신의 지표를 재정의하기 위한 도메인 특화 언어입니다. 이 저장소는 사용할 수 있는 Malleable C2 프로파일 모음입니다. 이 프로파일들은 Cobalt Strike 3.x에서 작동합니다.









