
 #1
Tools for managing user identities, authentication, authorization, and access controls within systems and networks.
Kitploit 추천
 fa1c0n35/vmware_vcenter_cve_2020_3952
vCenter 6.7용 CVE-2020-3952 익스플로잇 https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 hackspeak/cve-2026-16232
CVE-2026-16232 (Check Point SmartConsole 인증 우회) PoC - 인증되지 않은 상태에서 관리자로; 승인된 보안 테스트용
 jenderal92/cve-2026-8732
WP Maps Pro <= 6.1.0 - 인증되지 않은 권한 상승: wpgmp_temp_access_ajax AJAX 액션을 통한 관리자 계정 생성
 dcollaoa/cve-2024-0012-gui-poc
CVE-2024-0012 / CVE-2024-9474 익스플로잇을 위한 파이썬 스크립트
 0xrlawrence/pribado
기밀 API 키 관리, 암호화된 볼트, 보안 채팅을 위한 제로 지식 프라이버시 플랫폼. Oasis Sapphire TEEs 기반.
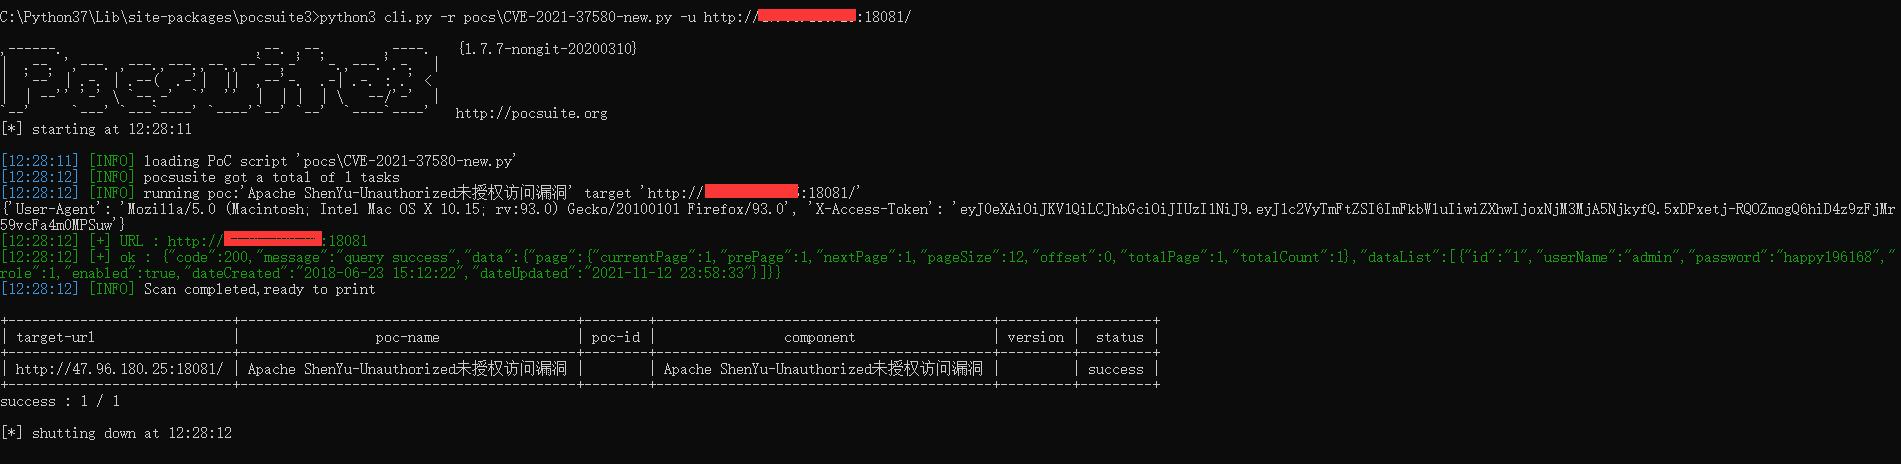 rabbitsafe/cve-2021-37580
Proof-of-concept exploit for Apache ShenYu Admin JWT authentication bypass (CVE-2021-37580). Includes a scanning script to detect vulnerable…
 renich/pared
Linux firewalld 및 NetworkManager 호스트 보안을 위한 Crystal 기반의 경량·보안 컨트롤 플레인 및 실시간 웹 대시보드
 renich/genclave
TPM 2.0 하드웨어 기반 암호화 신원 보안 영역(enclave)과 Linux용 다중 프로토콜 브리지로, 중앙 집중식으로 제공됩니다 (FIDO2/CTAP2 WebAuthn 패스키, OpenSSH Agent, GnuPG LibAssuan, age-plugin,…
 aancw/polkit-auto-exploit
Polkit CVE-2021-3560 자동 익스플로잇 PoC
 csuribird/cve-2025-2304
이 Python 스크립트는 Camaleon CMS 버전 2.9.0의 심각한 대량 할당 취약점을 악용하여, 등록된 모든 사용자가 자신의 권한을 관리자로 승격시킬 수 있도록 합니다.
 ozcanpng/cve-2026-73673
CVE-2026-73673(Netis NC63 라우터의 인증되지 않은 펌웨어 업데이트 취약점)에 대한 비파괴적 PoC 및 기술 문서로, 재현 및 증거 아티팩트를 포함합니다.
 0xterror/cve-2026-82329-jfrog-artifactory-
CVE-2026-82329에 대한 익스플로잇 PoC로, JFrog Artifactory의 인증 우회 취약점입니다. JWT 토큰을 위조하여 관리자 액세스 권한을 얻고 영구 백도어 사용자를 생성하는 방법을 시연합니다.
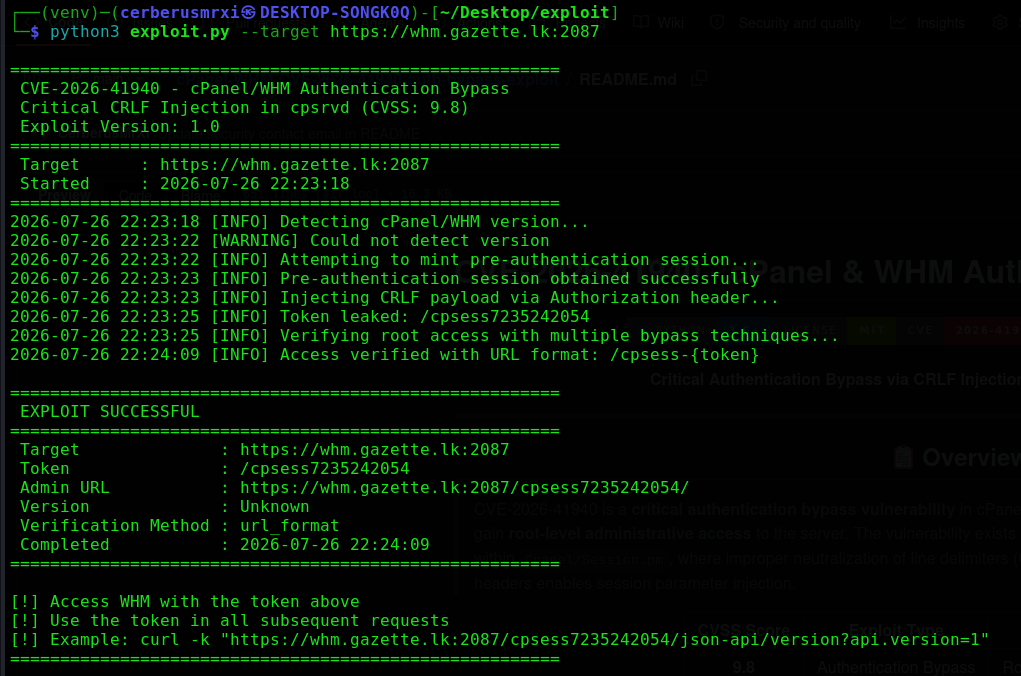 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
cPanel/WHM CVE-2026-41940에 대한 치명적인 인증 우회 익스플로잇. cpsrvd 데몬의 CRLF 주입을 활용해 자격 증명 없이 루트 WHM 액세스를 획득합니다. 버전 감지, 상세 로깅, 프록시 지원, JSON 보고, 사후 익스플로잇 계정 열거 기능을…
 projectdiscovery/ldapserver
ldapserver 패키지는 LDAP 서버를 구현합니다.
 aramosf/cve-2026-24031
Dovecot SQL 인증 우회를 위한 독립형 Python PoC: 실제 비밀번호 없이 임의의 사용자로 로그인하고, 취약한 2.4.0/3.1.0 IMAP/POP3 서버에서 사용자 이름을 열거합니다.
 dumitory-dev/cve-2020-35391-poc
Tenda N300 변조된 HTTP 요청 헤더를 통한 인증 우회
 zz-socmap/cve-2023-27524
Apache Superset 인증 우회 취약점 CVE-2023-27524.
 10toothhtoot01/hiya
지문 모듈, Linux에 passkeys 지원도 추가합니다.








