
 #1
Tools for managing user identities, authentication, authorization, and access controls within systems and networks.
Kitploit 추천
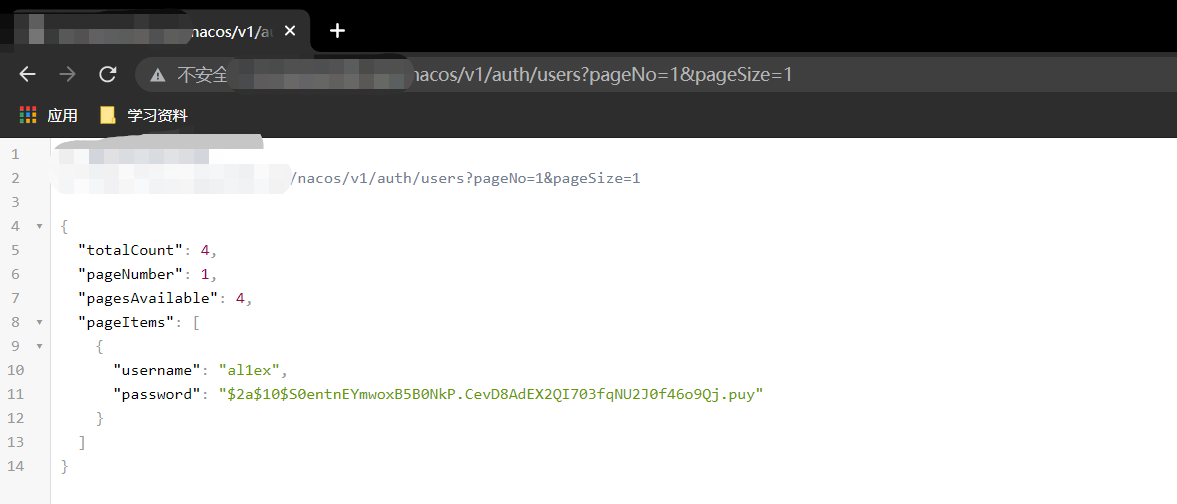
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 henry4e36/cve-2022-33174
Powertek PDU 인증 우회
 hakaioffsec/cve-2026-16764
CVE-2026-16764에 대한 Python 익스플로잇으로, OWASP DefectDojo의 권한 상승 취약점입니다. is_staff REST API 우회를 통해 낮은 권한의 사용자가 슈퍼유저 접근 권한을 얻을 수 있습니다.
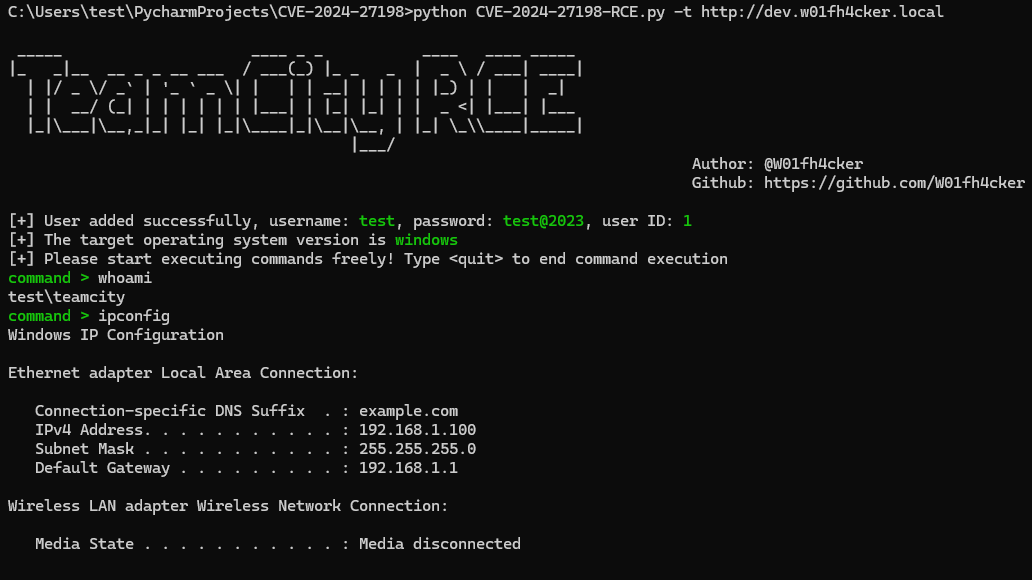 passwa11/cve-2024-27198-rce
JetBrains TeamCity 인증 우회(CVE-2024-27198/27199)를 통한 원격 코드 실행을 가능하게 하는 익스플로잇입니다. Fofa, ZoomEye, Hunter, Shodan을 통한 자산 검색용 dork 쿼리를 포함합니다.
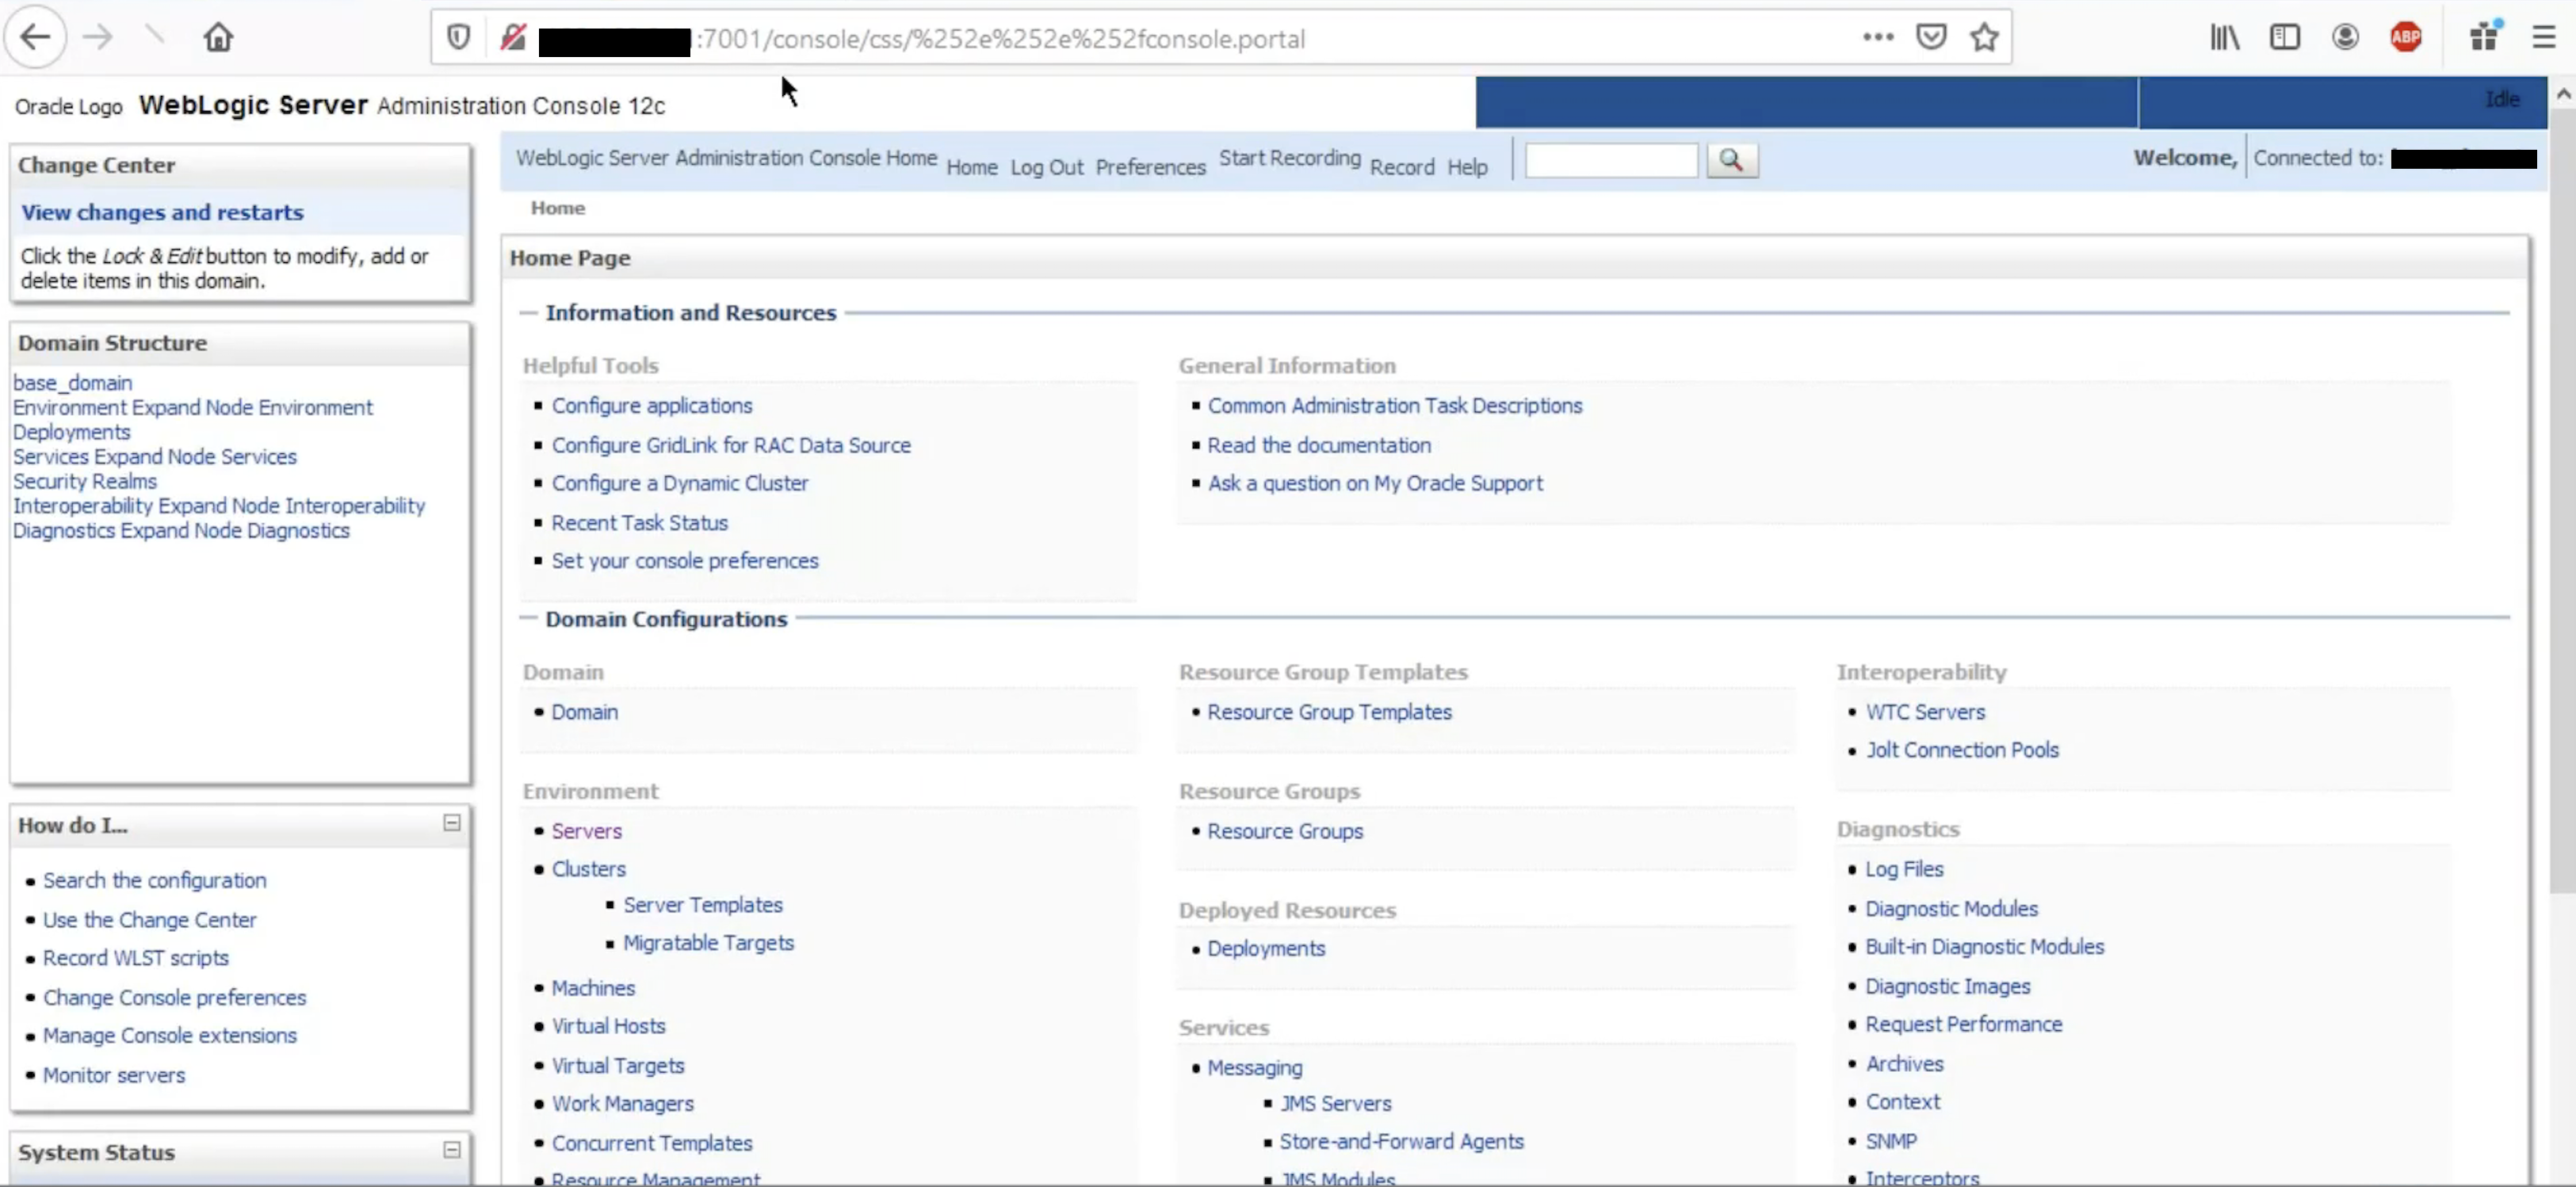 murataydemir/cve-2020-14882
[CVE-2020-14882] Oracle WebLogic Server 인증 우회
 himash/cve-2018-19410-poc
취약점 CVE-2018-19410에 대한 개념 증명
 gotr00t0day/cve-2022-1388
F5의 BIG-IP 제품의 iControl REST API 기능에 원격 코드 실행 취약점이 존재합니다. 인증되지 않은 원격 공격자가 이를 악용하여 인증을 우회하고 루트 권한으로 임의의 명령을 실행할 수 있습니다.
 fork-bombed/cve-2022-23131
CVE-2022-23131 Zabbix Server SAML 인증 익스플로잇
 abraxas/hyperswitch-payout-confirm-secret
Hyperswitch payout confirm 결함에 대한 Proof-of-concept 및 lab: POST /payouts/{id}/confirm에 더미 client_secret과 amount를 함께 전달하면 저장된 payout amount가 증가한다.
 jackson5sec/cve-2022-1040
이 취약점으로 인해 공격자는 인증을 우회하여 방화벽 관리 공간에 무단 액세스할 수 있습니다.
 artemy-ccrsky/cve-2024-41276
Kaiten의 PIN 기반 인증 우회 취약점
 ricardojoserf/cve-2019-19033
CVE-2019-19033 설명 및 Jalios JCMS 10의 취약점 점검 스크립트 (인증 우회)
 abraxas/superset-g3-v0-import-sql-plant
Apache Superset 6.1.0의 권한 부여 결함에 대한 개념 증명(PoC) 실습 환경으로, Gamma 대시보드 편집자가 버전 관리되지 않는 v0 대시보드 가져오기를 통해 데이터셋 SQL을 심어 차트 새로고침 시 실행되도록 하는 취약점입니다.
 abdurahmon3236/cve-2024-38473
Apache HTTP Server mod_proxy의 인코딩 결함을 입증하는 개념 증명으로, 조작된 인코딩 URL을 통해 인증을 우회할 수 있습니다.
 boreas37/cve-2026-44848-poc
CVE-2026-44848용 PoC: Portainer의 Docker 플러그인 엔드포인트에서의 인가 누락 -> 호스트 RCE (GHSA-rrmm-9v76-h3p4). 표준 라이브러리만 사용하는 Python.
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC
 bridgeralderson/cve-2026-58424
Gitea 오픈소스 Git 서버의 승인 게이트 로직에 존재하는 결함으로 인해 퍼머넌트 포크에서 시작된 풀 리퀘스트가 저장소에 설정된 승인 게이트를 충족하지 않아도 병합될 수 있습니다.
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: pac4j-jwt PlainJWT-in-JWE 인증 우회.








