
 #1
Digital forensics, evidence collection, timeline analysis, and incident investigation tools.
Kitploit 추천
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 취약점 및 침해 평가 도구
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Static analysis of 2 suspicious Office documents on REMnux using oletools; one matched CVE-2017-11882, the other was inconclusive.
 snapattack/damn-vulnerable-log4j-app
CVE-2021-44228 / log4shell을 테스트하기 위한 취약한 웹 애플리케이션과 예제 공격에서 생성된 포렌식 아티팩트
 navytitanium/eitest-tools-scripts-iocs
EITest 캠페인을 위한 IOC 피드 및 분석 도구 키트로, C2 데이터 복호화, 피해자 페이로드 디코딩, 위협 인텔리전스 및 포렌식 조사를 위한 싱크홀 로그 처리를 특징으로 합니다.
 seclog-open/seclog
Collects multi-source security logs from reproducible Docker attack scenarios, builds attack chains, and provides the SecLog-Bench-216 benchmark for…
 quaerendir/cve-2026-46331-audit
cve-2026-46331-audit 스크립트
 instawp/wp2shell-scan
wp2shell (CVE-2026-63030) WordPress 침해 탐지 및 정리 — 대량 실행 가능, 기본적으로 읽기 전용
 habibkaratas/sorry-ransomware-analysis
죄송 랜섬웨어(.sorry) IOCs, YARA 규칙 및 포렌식 분석 - CVE-2026-41940 cPanel 캠페인
 owasp/agentic-evidence
에이전틱 AI 보안 증거를 위한 OWASP 참조 프로젝트: 에이전트 실행, 신원, 도구 호출, 권한 부여 결정을 조사 타임라인과 내보낼 수 있는 증거 번들로 상호 연관시킵니다.
 harshavmb/fim-ebpf
Linux에서 파일 생성 및 수정 이벤트를 모니터링하는 경량 eBPF 프로그램입니다. 이 도구는 eBPF(Extended Berkeley Packet Filter)를 활용하여 커널에서 직접 파일 작업을 추적하며, 최소한의 오버헤드로 고성능 모니터링을 제공합니다.
 jgoyd/fourteen_endpoints
Apple의 Privacy Relay 내부의 셸 회사
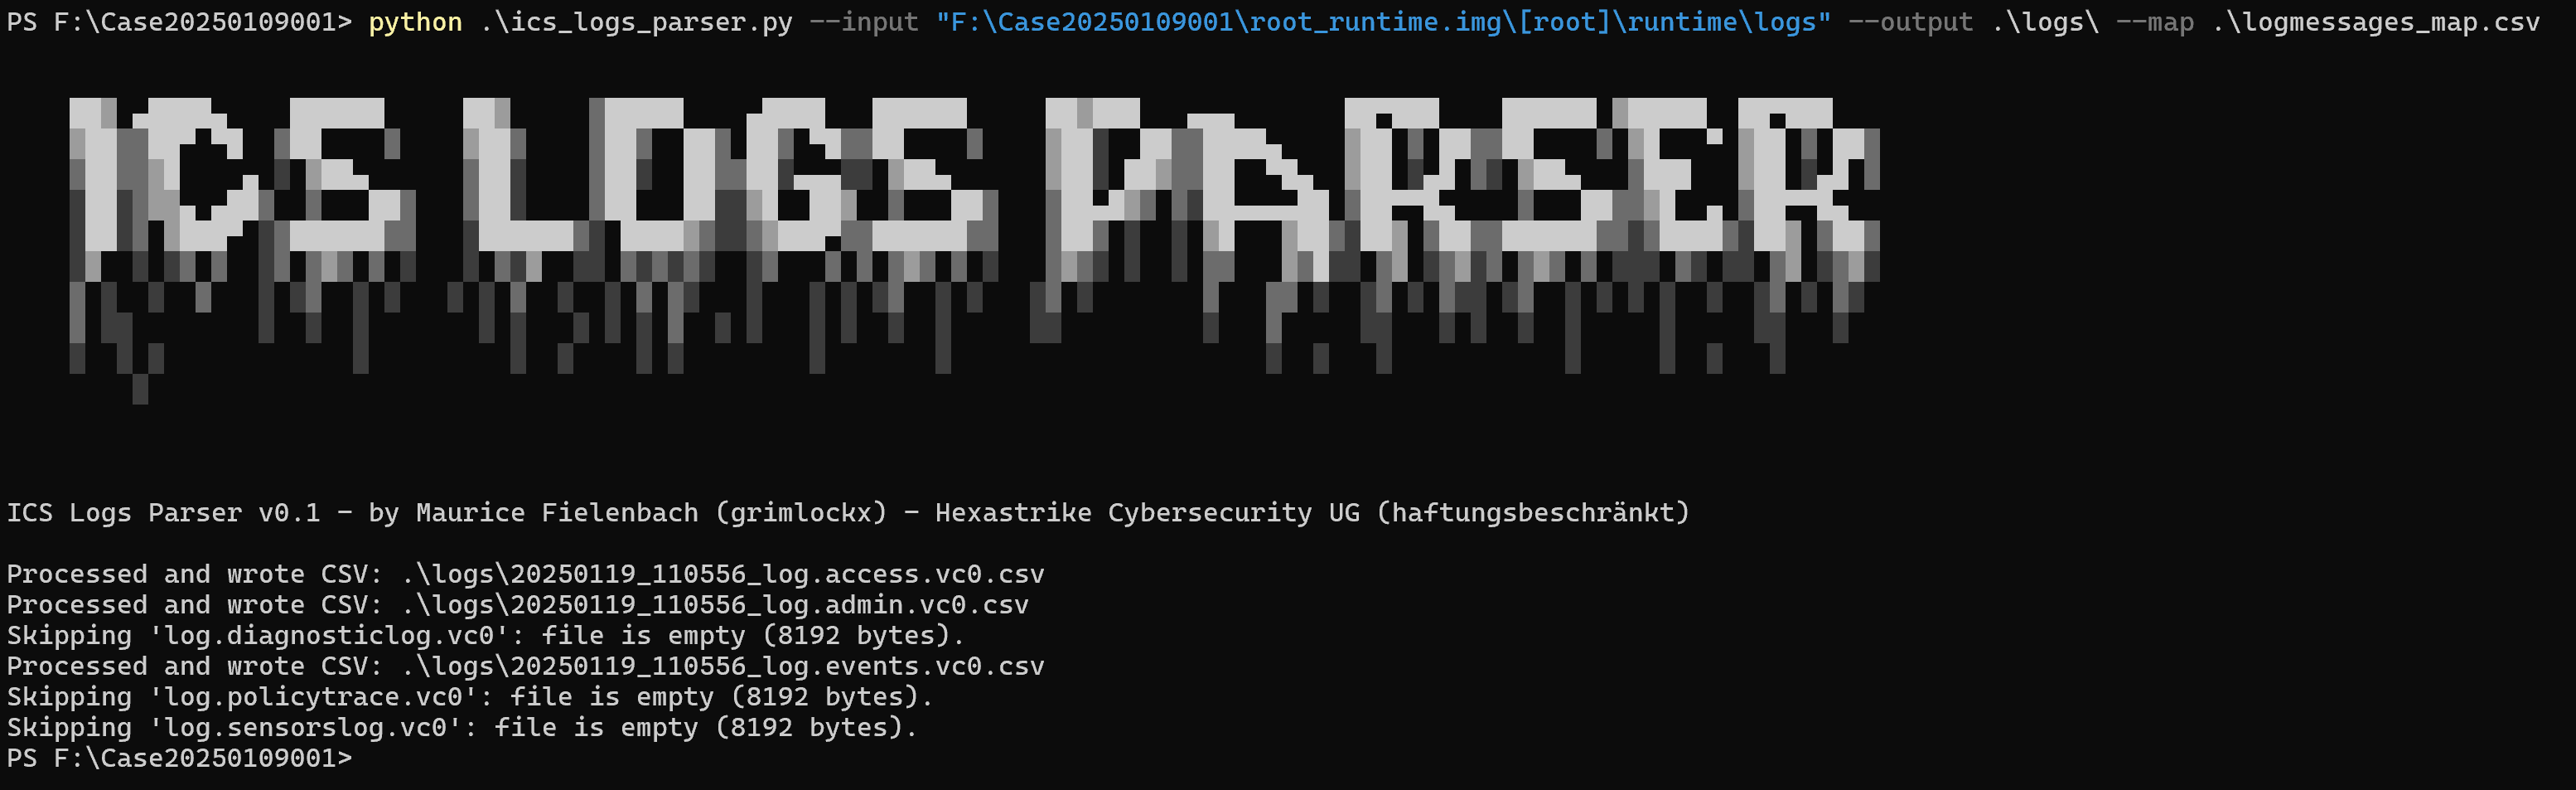 hexastrike/ivanti-connect-secure-logs-parser
Ivanti Secure Connect (ICS) 이벤트 로그를 검사하기 위한 Python 스크립트로, 취약점 CVE-2025-0282, CVE-2023-46805 및 CVE-2024-21887에 대한 조사를 지원하도록 설계되었습니다.
 nao-sec/ramnit_traffic_parser
Ramnit 트래픽 파싱
 jnschaeffer/cve-2022-44268-detector
CVE-2022-44268을 악용할 가능성이 있는 이미지를 탐지합니다.
 joshatticus/ztewaste
CVE-2022-38694를 사용하여 Unisoc ZTE 기기에서 사용자의 상당한 양의 정보를 추출합니다.
 sobri3195/pegasus-malware-scan
해시 기반 검증, 행동 분석, 샌드박스 실행을 결합하여 Windows, macOS, Linux 전반에서 위협 탐지, 사고 대응, 디지털 포렌식을 수행하는 다계층 멀웨어 스캐너입니다.
 neorai/vt-py-scanner
VirusTotal API를 사용하여 폴더를 재귀적으로 스캔하여 악성코드를 탐지합니다. 주요 기능으로 해시 조회, CSV 내보내기, 실시간 진행률 및 자동화된 파일 분석을 위한 속도 제한 처리가 포함됩니다.








