#1
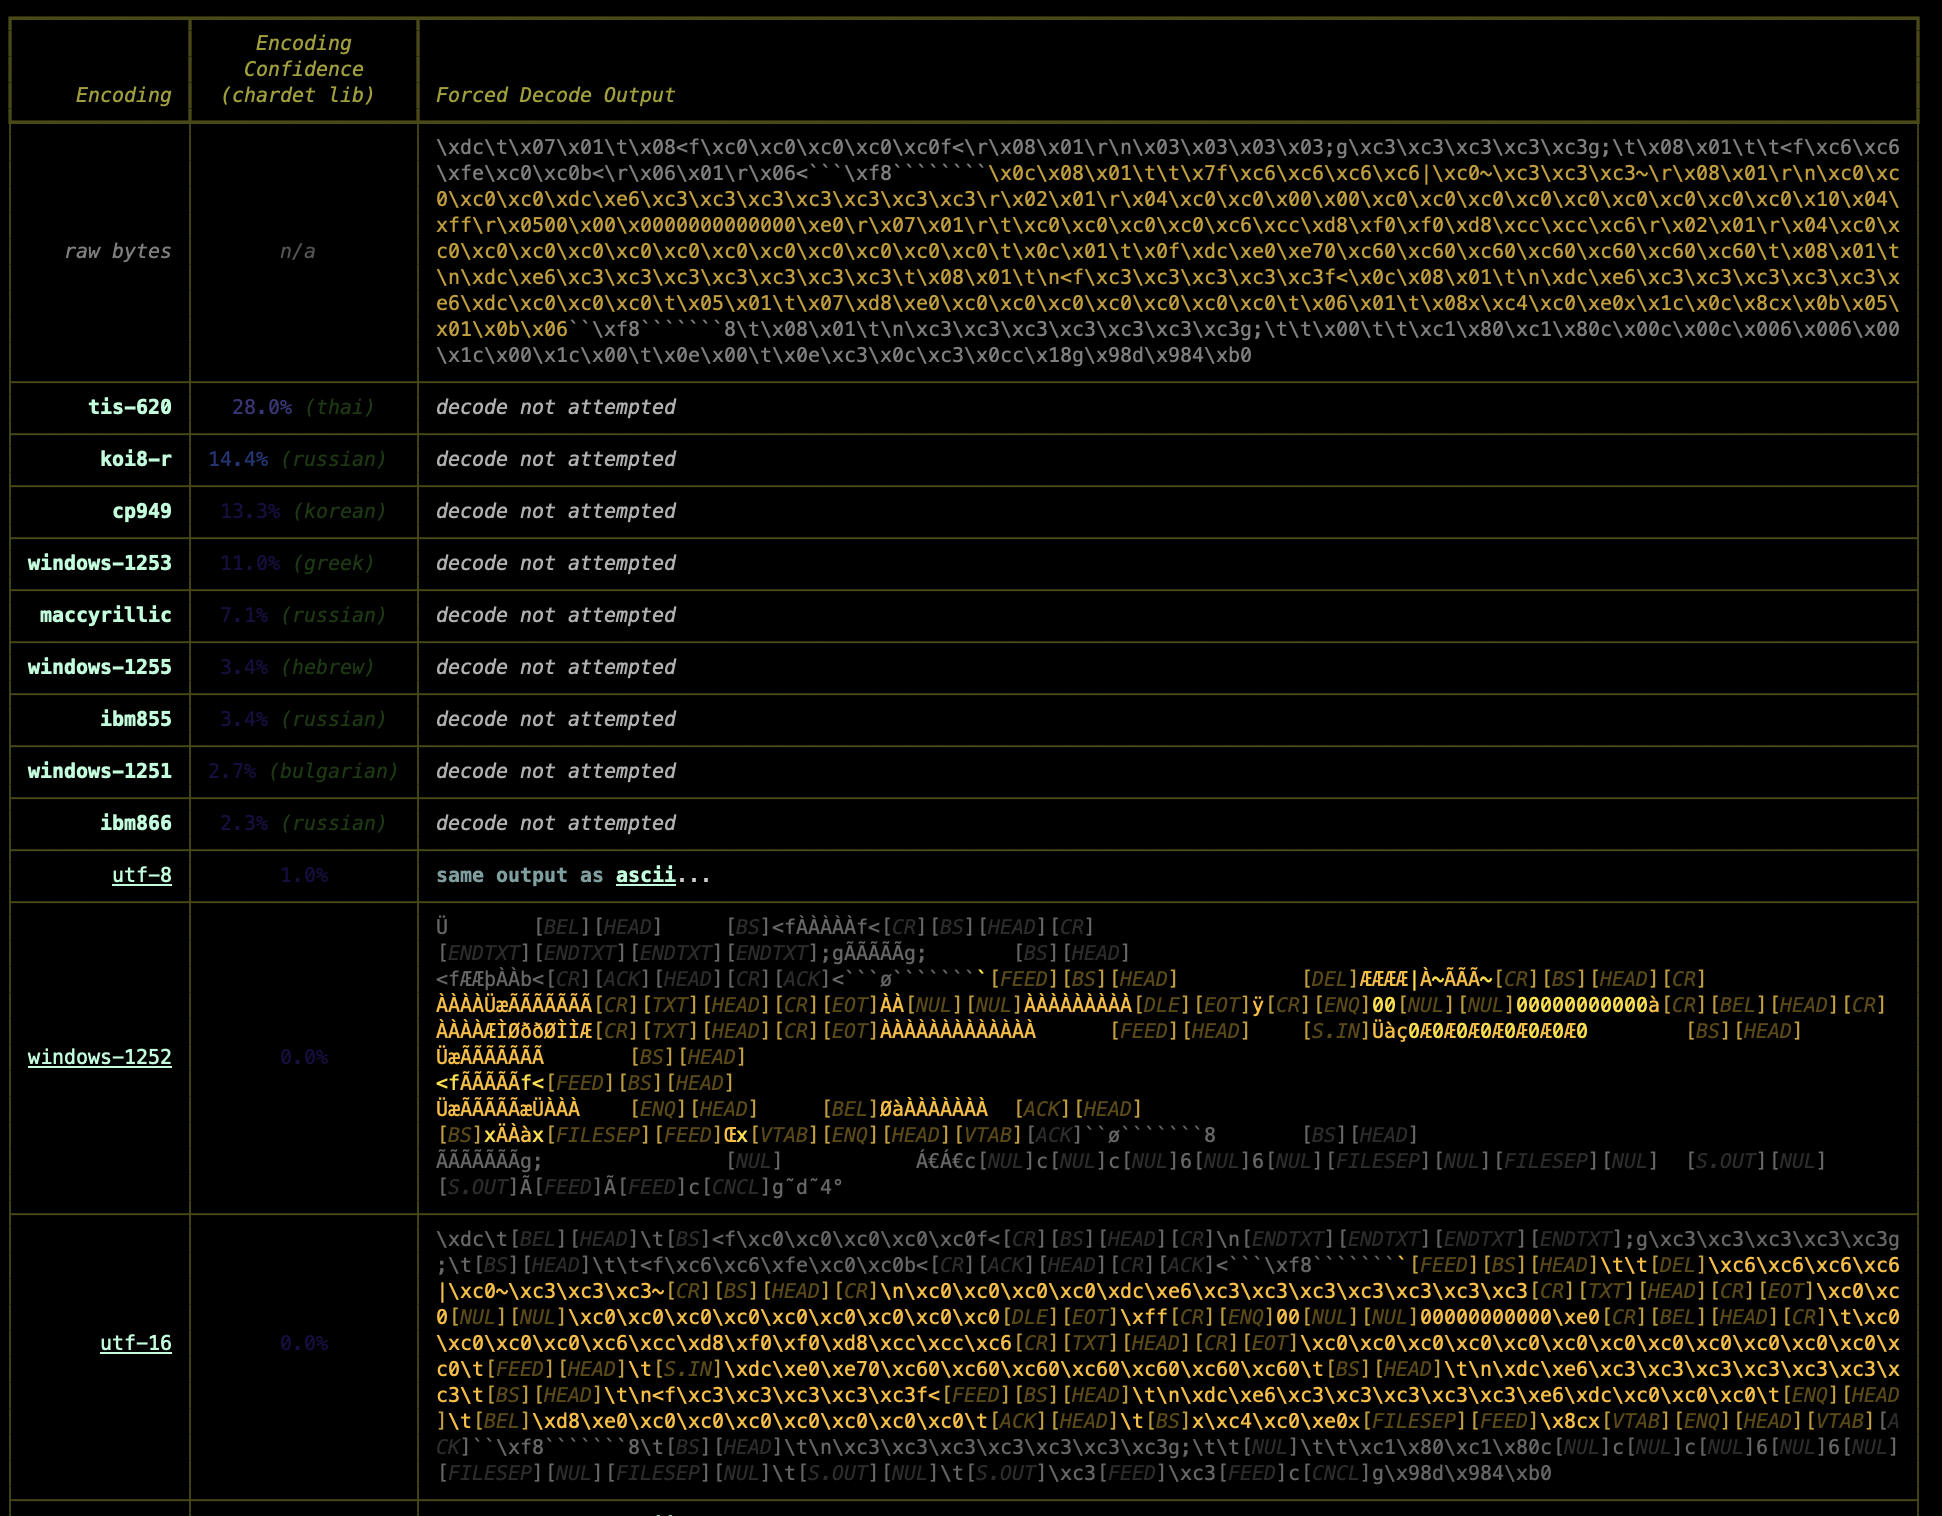
 michelcrypt4d4mus/yaralyzer
YARA 및 정규식 매치를 바이너리와 텍스트 데이터 모두에서 시각적으로 검사하고 강제 디코딩하며, 색상으로 표시합니다. 많은 색상.
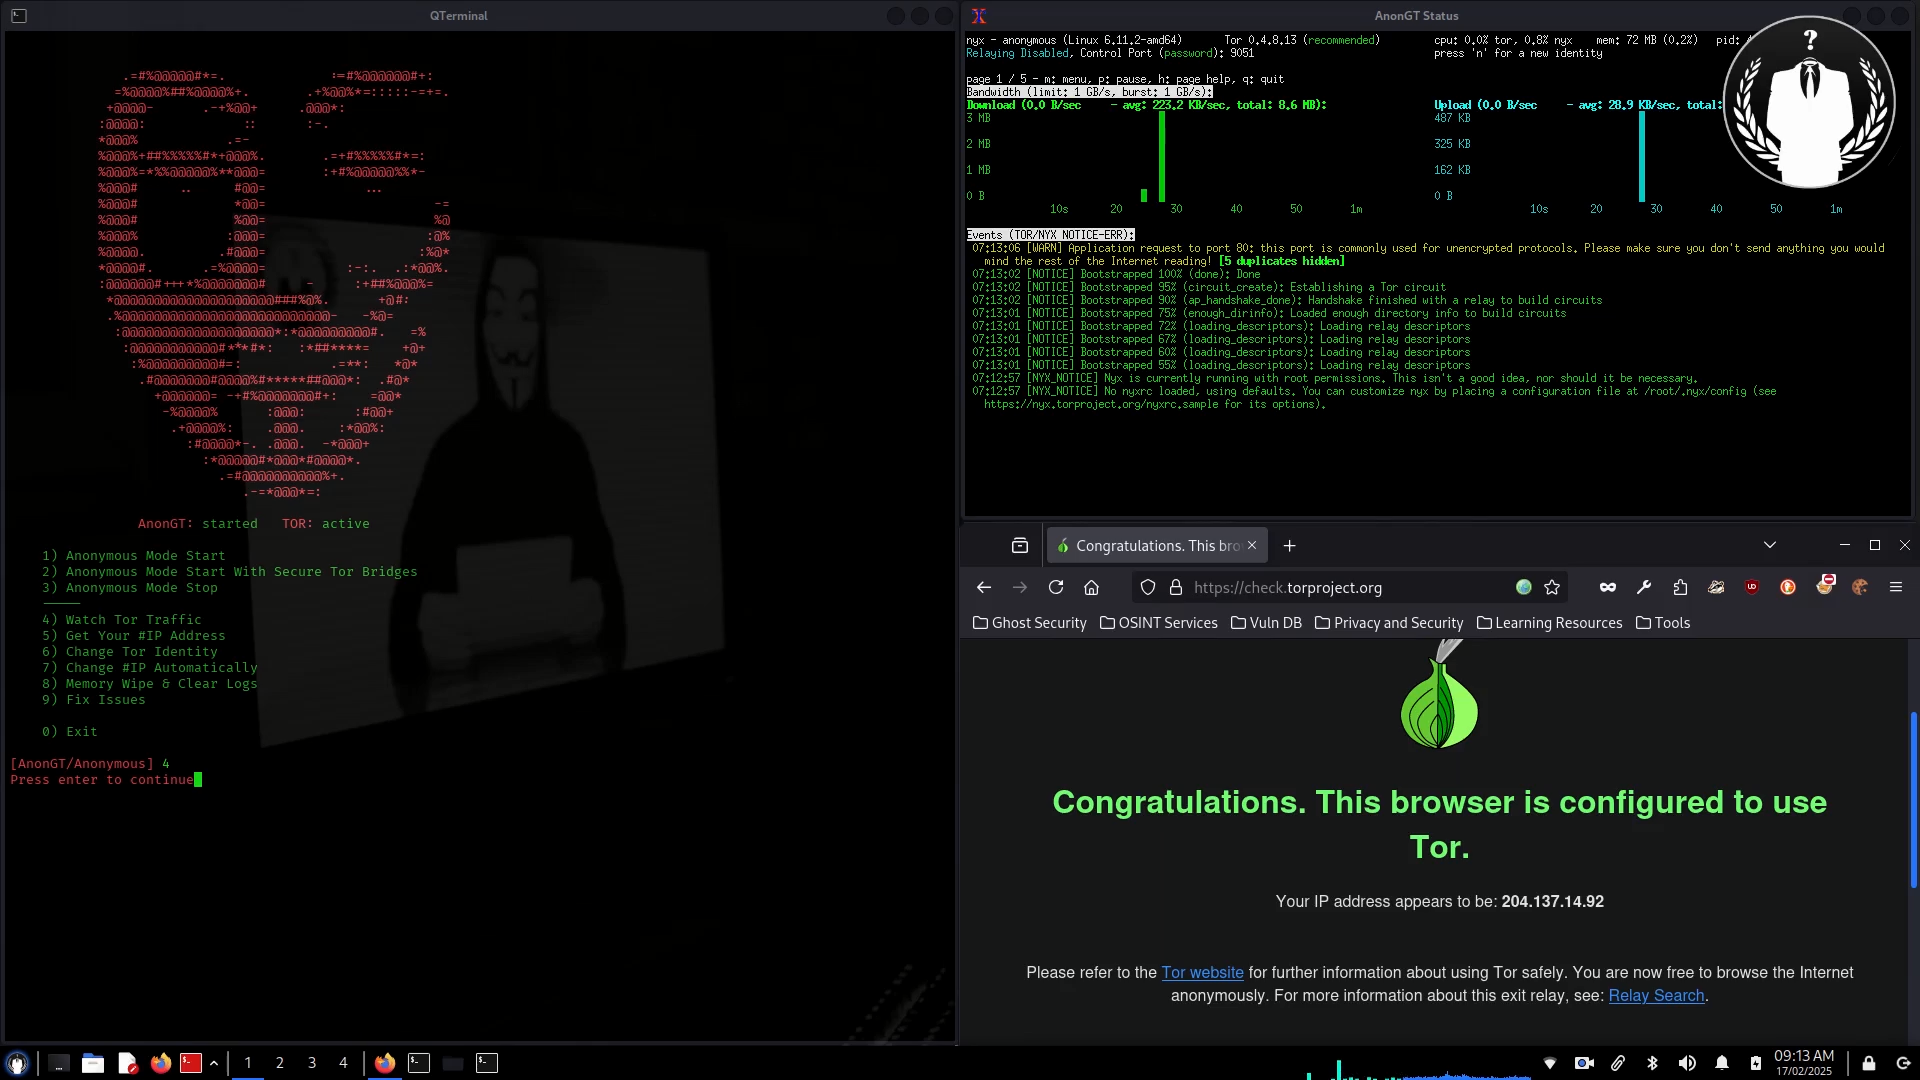 gt0day/anongt
Kali Linux용 Tor 네트워크를 통한 모든 트래픽 리디렉션
 idiom/pftriage
Python 도구 및 라이브러리로, 맬웨어 분류 및 분석 중 파일 분석을 지원합니다.
 pbnj/infosec-interview-questions
🗒️ [작업 진행 중] 정보 보안 직무 면접 질문 모음집
 kd8bny/limeaide
원격으로 Linux 클라이언트의 RAM을 덤프하고 추후 로컬 호스트에서 분석할 수 있도록 Volatility 프로파일을 생성하도록 설계된 Python 애플리케이션입니다.
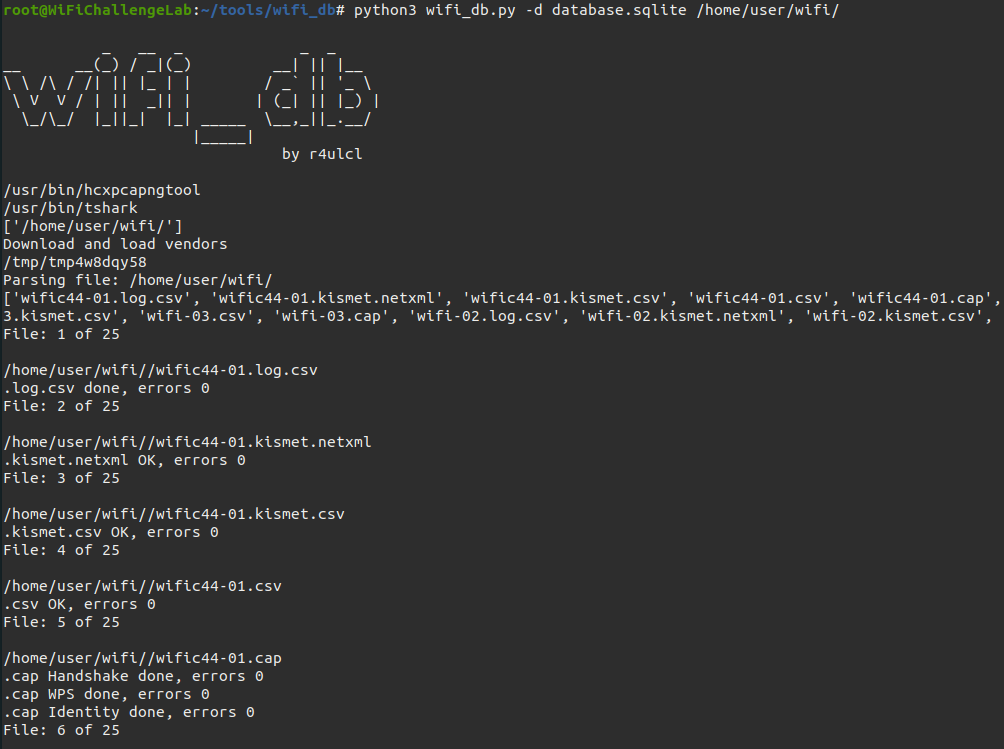 r4ulcl/wifi_db
Aircrack-ng 캡처를 SQLite 데이터베이스로 파싱하고, 핸드셰이크, MGT ID, AP와 클라이언트 및 해당 프로브 간의 흥미로운 관계, WPS 정보, 그리고 관찰된 모든 AP에 대한 전체적인 뷰와 같은 유용한 정보를 추출하는 스크립트.
 cado-security/dfir_resources_revil_kaseya
REvil 랜섬웨어 Kaseya 공급망 공격에 대응하는 DFIR 전문가를 위한 리소스
 patrickdw123/paranoidf
ParanoiDF - Jose Miguel Esparza (http://peepdf.eternal-todo.com/)의 PeePDF를 기반으로 한 PDF 분석 제품군. 추가 도구: 비밀번호 크래킹, redaction 복구, DRM 제거, 악성 JavaScript 추출…
 adulau/the-art-of-pivoting
피보팅의 기술 - 복잡한 세상에서 정보 분석가들이 새로운 관계를 발견하는 기법들
 cristianzsh/amcache-evilhunter
Windows Amcache.hve 레지스트리 하이브를 파싱 및 분석하고, VirusTotal 통합을 지원합니다.
 abdulrhmanalfaifi/fennec
*nix 시스템을 위한 아티팩트 수집 도구
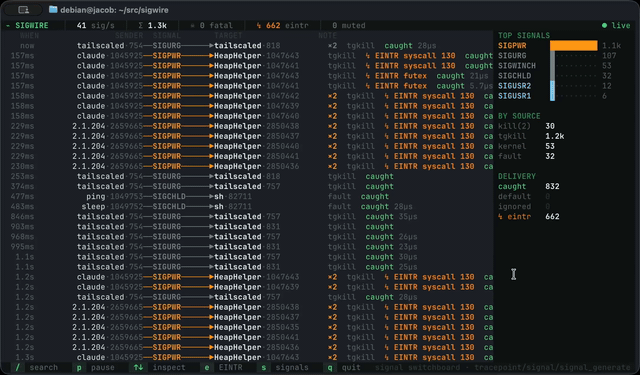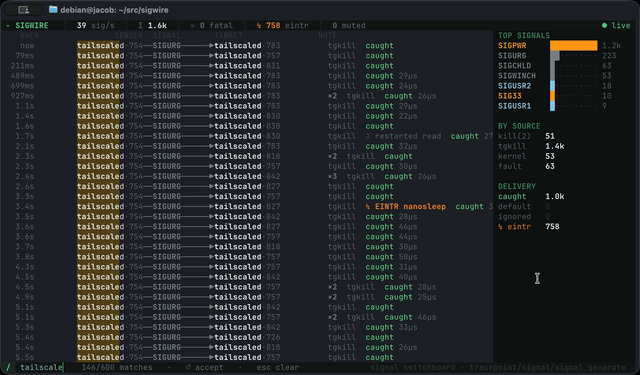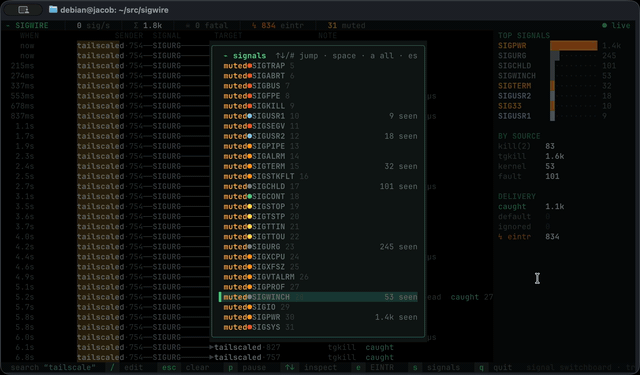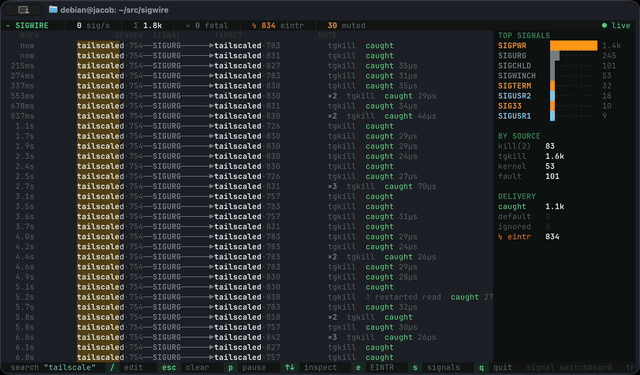 yeet-src/sigwire
eBPF tracepoint를 사용하여 Linux 호스트에서 발생하는 모든 시그널을 실시간으로 스트리밍하여 송신자, 대상, 처리 방식, 핸들러 지연 시간 및 시스템 콜 중단을 보여주는 실시간 커널 시그널 관찰 도구입니다.
 dmtrkovalenko/ffs
F*ck file system - OS 커널을 우회하고 디스크를 직접 읽는 CLI 파일 검색 도구