
 yeet-src/sigwire
eBPF tracepoint를 사용하여 Linux 호스트에서 발생하는 모든 시그널을 실시간으로 스트리밍하여 송신자, 대상, 처리 방식, 핸들러 지연 시간 및 시스템 콜 중단을 보여주는 실시간 커널 시그널 관찰 도구입니다.

sigwire시그널을 위한
tail -f. 시스템의 모든 프로세스가 발생시키는 모든 시그널 — 누가 보냈는지, 누가 받았는지, 어떤 시그널인지, 어떻게 발생되었는지(kill(2), 커널, POSIX 타이머), 대상이 시그널을 잡았는지(caught)와 핸들러가 얼마나 실행되었는지, 블록된 시스템 콜을EINTR로 중단시켰는지 — 커널의 시그널 트레이스포인트에서 디코딩하여 터미널에 실시간으로 스트리밍합니다. 하나의 pid에 대한strace -f도,ptrace도, 관련 프로세스의 협력도 필요 없습니다.


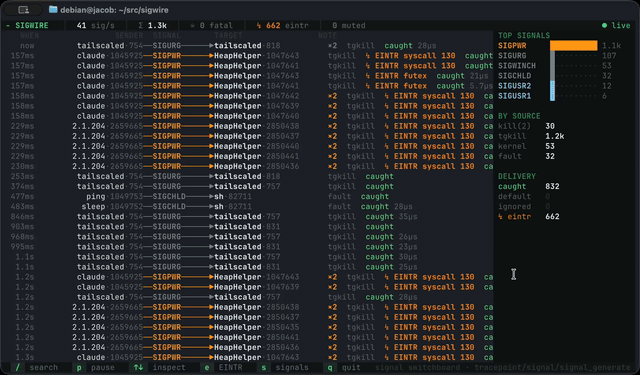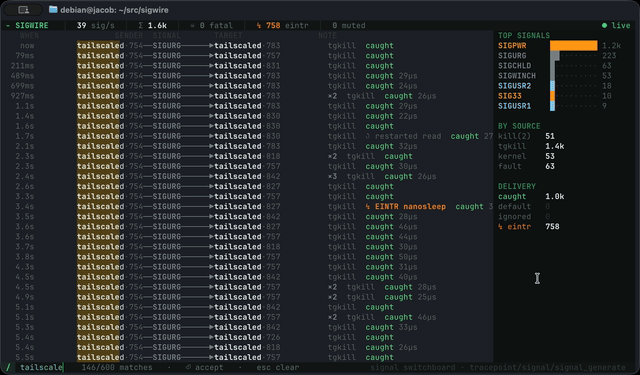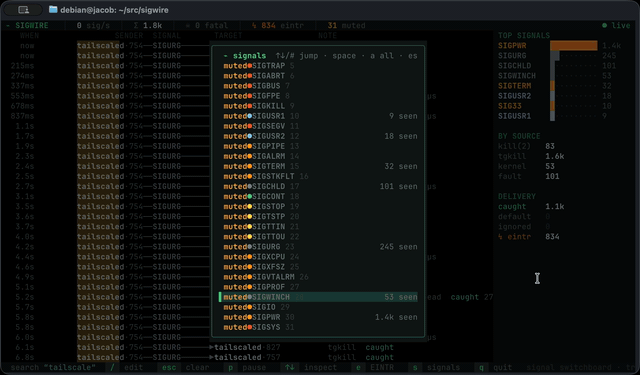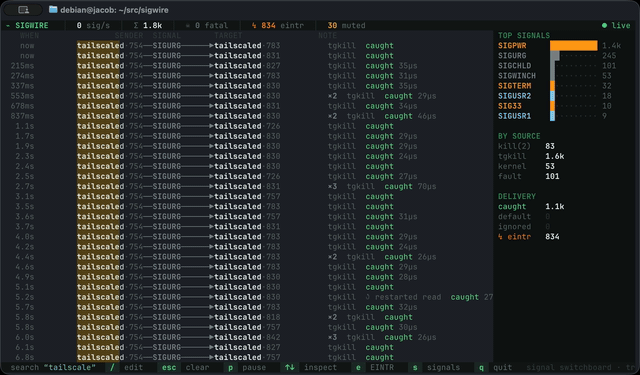
sigwire는 커널의 시그널 메커니즘을 실시간 패치베이로 바꿉니다: 각 라인은 sender ──SIGNAL──▶ target 형태로, 심각도에 따라 색상이 지정되고, 어떻게 발생되었는지, 대상이 시그널을 잡았는지(caught)(그리고 핸들러가 얼마나 실행되었는지), 블록된 시스템 콜을 중단시켰는지(↯ EINTR read), 스팸이 발생하면 ×N으로 접히고, 진정한 킬링 블로우일 때 ☠로 표시됩니다. 사이드 레일은 현재 전송 중인 시그널의 개수를 집계합니다; 일시 중지하고 행을 선택하면 전체 그림을 검사할 수 있습니다 — disposition, 핸들러 주소, sigaction 플래그, 그리고 그 순간 대상이 블록하고 있던 시그널.
커널의 트레이스포인트를 후킹하기 때문에, 특정 프로세스가 아니라 단일 실행으로 호스트의 모든 시그널을 한 번에 감시합니다 — 당신의 앱, 슈퍼바이저, 커널 자체의 오류 메커니즘 — 그들 중 누구도 추적되고 있음을 알지 못합니다.
[!TIP] 모든 시그널의 두 측면. sigwire는
signal:signal_generate(발신자 관점 — 누가 무엇을 발생시켰는지, 스위치보드 라인)와signal:signal_deliver(수신자 관점 — 시그널을 잡았는지, 어떤 핸들러와 플래그로, 무엇을 블록하고 있었는지, 시스템 콜을 중단시켰는지)를 모두 감시합니다. 두 개의 추가 후크 —rt_sigreturn(2)와 syscall-exit 트레이스포인트 — 핸들러 시간을 측정하고 EINTR를 포착합니다. 이 모든 것이 하나의 행으로 상호 연관됩니다. 이러한 분할 때문에☠ fatal카운트가 의도적으로 보수적입니다(What counts as fatal 참조): 시그널 생성은 전달 전에 발생하므로, 발신자 측에서는 시그널의 운명을 알 수 없습니다 — 오직 수신자 측만이, 그리고 관찰된 경우에만 알 수 있습니다.
curl -fsSL https://yeet.cx | sh # install the yeet daemon (one time) yeet run github:yeet-src/sigwire # run the dashboard (the daemon does the privileged BPF load)
[수동 설치 가이드](https://yeet.cx/docs/manual-installation) | Linux 전용

구성할 것이 없습니다 — 신호는 모든 박스에서 지속적인 백그라운드 트래픽이므로 행이 즉시 상단에 나타나기 시작합니다. 직접 만들어 보고 싶으신가요? `kill -USR1 <pid>`, 포그라운드 작업에서 `Ctrl-C`, 또는 관리형 런타임을 시작하고 해당 런타임의 GC/스케줄러가 자체 스레드에 ping을 보내는 것을 확인하세요 (`↯ EINTR futex` 스크롤되는).

## 컨트롤

피드는 기본적으로 최신 신호를 따라갑니다. 행을 선택하거나 일시 중지하면 데이터가 아래에서 계속 흐르는 동안 정지 상태를 유지합니다.

| 키 | 동작 |
| --- | ------ |
| `p` · `Space` | 피드 일시 중지 / 재개 (읽기 위해 고정) |
| `↑`/`↓`, `k`/`j` | 행을 일시 중지하고 검사 — 세부 패널 열기 |
| `/` | 퍼지 필터 — 프로세스, PID, 신호, 소스 및 처분과 일치; 일치하는 문자는 실시간으로 강조 표시 |
| `e` | **중단된 시스템 호출만** 필터링 (`↯ EINTR` / `↺ 재시작됨`) |
| `s` | **신호 선택기** 열기 — 모든 신호를 음소거 또는 표시, 실시간 |
| `Esc` | 한 단계 뒤로 — 필터 지우기 / 선택기 닫기 / 선택 해제, 그런 다음 종료 |
| `q` | 종료 |

## 보고 있는 것

각 행은 하나의 생성된 신호이며, 최신 신호가 상단에 있습니다:```
 WHEN            SENDER  SIGNAL        TARGET               NOTE
  now       bash·4402──SIGINT───▶  node·8813        kill(2)  ↯ EINTR read  caught 41µs
 1.2s    systemd·1──────SIGTERM──▶  nginx·1291       kill(2)  caught 1.2ms
 3.4s     kernel·8813──SIGSEGV──▶  chrome·8813       fault    default  ☠
 4.1s   postgres·507──SIGUSR1───▶  postgres·509 ×6  kill(2)  caught 9µs
각 행은 하나의 블록입니다. 송신자 → 대상은 comm·pid (송신자는 신호를 발생시킨 프로세스/스레드, current; 대상은 신호가 전달되는 프로세스), 가운데 와이어에는 심각도별로 색칠된 신호 이름이 표시되고, ×N은 동일한 신호의 버스트를 한 줄로 접으며, 오른쪽의 노트는 소스, 시스템 콜 중단, 처리(disposition) 순서로 제공됩니다.
각 행은 전달이 완료되는 순간 고정되며 이후 절대 변경되지 않습니다. 따라서 버스트는 깜빡이는 집계가 아닌 안정적인 로그처럼 스크롤됩니다.
와이어는 심각도에 따라 색칠되며, UI의 나머지 부분과 동일한 256색 팔레트를 사용합니다:
| severity | signals | colour |
|---|---|---|
| kill | SIGKILL | hot red |
| fatal (core-dumping) | SEGV BUS ABRT ILL FPE TRAP SYS QUIT | red |
| terminating | TERM INT HUP PIPE ALRM … | amber |
| job control | STOP TSTP TTIN TTOU | yellow |
| continue | CONT | green |
| user | USR1 USR2 | cyan |
| real-time | SIGRTMIN+n | violet |
| housekeeping | CHLD URG WINCH … | grey |
노트는 소스입니다 (kill(2), tgkill, sigqueue, timer, kernel, fault); 그 다음, 블록된 시스템 콜을 방해한 경우 ↯ EINTR read (또는 SA_RESTART가 자동 재개한 경우 ↺ restarted read); 그 다음 처리(disposition) — caught 41µs (핸들러가 실행되었으며, 소요 시간), default (핸들러 없음, 기본 동작 적용), 또는 ⊘ ignored. ☠는 실제 치명적인 신호를 표시합니다 (치명적 기준 참조).
[!NOTE]
↯ EINTR는 주목할 가치가 있습니다. 스레드가 느린 시스템 콜(read,poll,accept,futex,nanosleep, …)에 대기 중일 때 신호가 도착하면 스레드가 빠져나옵니다: 시스템 콜은-1/EINTR을 반환하며, 핸들러가SA_RESTART를 설정하지 않은 경우 재개되지 않습니다 — 앱이 재시도해야 합니다. 이를 간과하는 것은 고전적이고 짜증나는 타이밍 의존 버그입니다 ("내read()가 왜 한 번 실패했을까?"). sigwire는 이를 실시간으로 보여주며, 어떤 시스템 콜이 영향을 받았는지도 표시합니다. **e**를 누르면 다른 모든 것을 숨기고 인터럽트만 볼 수 있습니다.
오른쪽 레일은 집계 뷰입니다: 볼륨 기준 상위 신호, 소스별 분석, 전달 집계 — 잡힌 신호 대 기본 처리된 신호 대 무시된 신호의 개수입니다.
↑/↓ (또는 p)를 눌러 피드를 고정하고 행을 선택하면, 레일이 해당 특정 신호에 대한 전달 측이 알고 있는 모든 정보를 표시하는 세부 패널로 전환됩니다:```
SIGNAL
SIGUSR1 (10) user
from ctarget·3980913
to ctarget·3980913
RAISED
via tgkill
code SI_TKILL
scope thread
result delivered
DELIVERY
handled caught
syscall EINTR ← read
handler 0x55f0a1c3
ran 3.0ms
flags SA_SIGINFO
TARGET BLOCKS
SIGINT SIGQUIT SIGTERM
- **handled** — `caught` (사용자 공간 핸들러 실행), `default` (→ 기본 동작: 종료 / 코어 덤프 / 중단 / 무시), 또는 `ignored`.
- **syscall** — 이 시그널이 블록된 시스템 콜을 중단시킨 경우: `EINTR ← read` (사용자 공간에서 `EINTR` 수신) 또는 `restarted read` (`SA_RESTART`로 투명하게 재개됨).
- **ran** — 핸들러 실행 시간. 전달부터 이를 종료하는 `rt_sigreturn(2)`까지 측정. (CPython, Go와 같이 C 핸들러에서 플래그만 설정하고 실제 작업은 나중에 수행하는 런타임은 여기서 매우 짧은 시간을 보여줌; 이는 런타임의 특성이며 sigwire의 문제가 아님)
- **flags** — 핸들러에 설정된 `sigaction` 플래그 (`SA_RESTART`, `SA_SIGINFO`, `SA_NODEFER`, …).
- **TARGET BLOCKS** — 전달 시점에 대상이 블록한 시그널(`sigprocmask`)이며, `task_struct`에서 직접 가져옴.

`Esc`는 검사기를 닫고, `p`는 실시간 피드를 재개합니다.

## 치명적인 것으로 간주하는 기준

`☠ fatal` 카운터와 `☠` 행 배지는 의도적으로 엄격합니다. `signal_generate`는 시그널이 *생성될* 때 발생하므로, sigwire는 대상이 핸들러를 설치했는지 알 수 없습니다. `SIGTERM`이 잡혀서 정상 종료되거나 완전히 무시될 수 있기 때문입니다. 따라서 명확하게 치명적일 때만 사망으로 계산합니다:

- **`SIGKILL`** 전달 — 잡을 수 없고, 무시할 수 없으며, 항상 치명적임; **또는**
- **코어 덤프 시그널**(`SEGV`/`BUS`/`ABRT`/`ILL`/`FPE`/`TRAP`/`SYS`/`QUIT`)이 **커널 자체에 의해 발생**된 경우 (동기적 결함, 사용자 공간의 `kill`이 아님).

그 외의 모든 것 — `systemd`의 `SIGTERM`, `Ctrl-C`의 `SIGINT`, 런타임이 자신의 스레드에 보낸 `SIGPWR` — 은 표시되고 색상이 지정되지만, 사망으로 계산되지 않습니다. 왜냐하면 그렇지 않을 가능성이 높기 때문입니다.

## 시그널 선택기 (실시간 커널 노브)

세 가지 시그널은 바쁜 시스템에서 순수한 백그라운드 잡음입니다: `SIGCHLD` (모든 자식 수거), `SIGURG` (Go의 비동기 선점 하트비트), `SIGWINCH` (터미널 크기 변경, 모든 포그라운드 프로세스에 브로드캐스트). sigwire는 기본적으로 이 세 가지를 **커널에서** 음소거하여 피드가 흥미로운 트래픽만 표시하도록 합니다. 그러나 어떤 시그널이 잡음인지는 사용자가 결정할 수 있습니다.

`p`를 누르면 **시그널 선택기**가 열립니다: 각 시그널의 실시간 심각도 색상과 지금까지 본 횟수가 표시된 모달 목록으로, 각각 `shown`과 `muted` 사이를 전환할 수 있습니다. 화살표로 이동하거나 (**숫자를 입력** — `1`, `5` → 15로 점프) 스페이스바를 누르면 해당 시그널이 즉시 전환됩니다. `a`를 누르면 **모든** 시그널을 한 번에 전환합니다. 제목 표시줄의 `muted` 개수는 숨겨진 시그널 수를 추적합니다.

이것은 데모의 양방향 부분입니다: 음소거 마스크는 실행 중인 BPF 프로그램의 `.data` 섹션에 있는 `__u64` 전역 변수이며, 행을 전환하면 프로그램이 계속 실행되는 동안 `DataSec.patch()`를 통해 해당 비트가 패치됩니다. 커널은 시그널이 링 버퍼에 도달하기 전에 음소거된 시그널을 버리므로, 음소거는 비용이 들지 않습니다. 그리고 음소거 해제는 리로드 없이 중간 스트림에서 시그널을 다시 가져옵니다.

## 작동 방식

핵심은 [`src/bpf/sigwire.bpf.c`](https://github.com/yeet-src/sigwire/blob/master/src/bpf/sigwire.bpf.c) + [`src/bpf/deliver.bpf.c`](https://github.com/yeet-src/sigwire/blob/master/src/bpf/deliver.bpf.c) (커널, 하나의 객체로 링크됨)와 [`src/probes/sigwire.js`](https://github.com/yeet-src/sigwire/blob/master/src/probes/sigwire.js) (사용자 공간)입니다. 모든 것은 `(target tid, signal)`로 상관 관계가 있습니다.

### BPF 측

두 소스 파일은 하나의 로드 가능한 객체 `bin/probe.bpf.o`로 링크되며, 4개의 tracepoint 프로그램이 있습니다:






