Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Forensics — 44페이지 | Kitploit
카테고리

Forensics

Digital forensics, evidence collection, timeline analysis, and incident investigation tools.

Kitploit 추천

추천 도구

10 선택됨
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5개월 전
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k3일 전
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k19일 전
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k4시간 20분 전
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k19일 전
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k1일 전
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k5일 전
mvt preview#8

mvt

GitHubmvt-project/mvt
15.7k2일 전
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23011일 전
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7일 전
최신관련성인기최근 업데이트
940 결과
creddump7 preview

creddump7

GitHubciscocxsecurity/creddump7

오프라인 Windows 자격 증명 추출기로, 시스템 상호 작용 없이 레지스트리 하이브에서 LM/NT 해시, 캐시된 도메인 암호 및 LSA 비밀을 덤프합니다.

password-crackingforensics
4106년 전
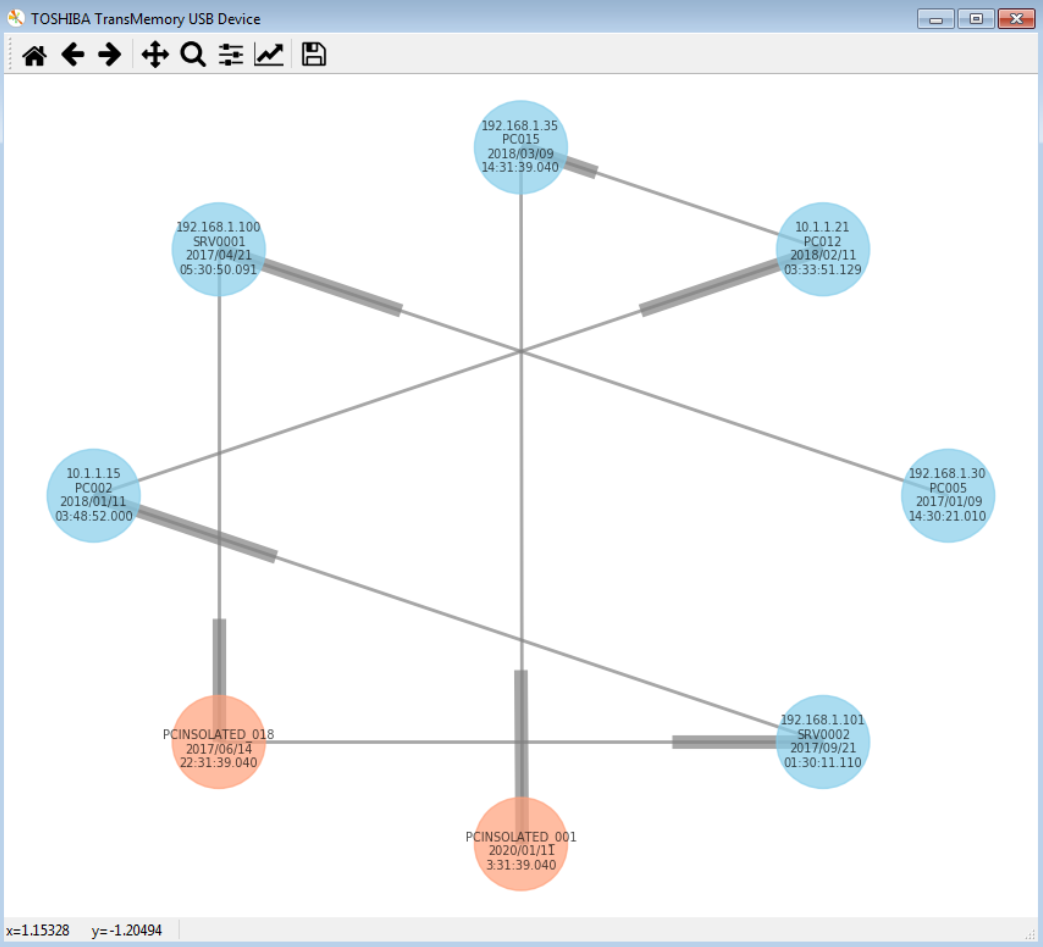
HiddenNetworks-Python preview

HiddenNetworks-Python

GitHubtelefonica/hiddennetworks-python

USB 장치 연결 포렌식 도구로, 로컬 및 도메인 네트워크에서 물리적 장치-컴퓨터 관계를 추적하여 시각적 그래프와 CSV/JSON 보고서를 생성하며, 침해 대응 및 디지털 수사에 활용됩니다.
reconnaissancenetwork-forensicsforensics+2
386년 전
ios_triage preview

ios_triage

GitHubrealitynet/ios_triage

Bash 스크립트로 'chekcra1ned' iOS 기기에서 데이터를 추출합니다.
ios-securityforensicsmobile-forensics+1
1666년 전
Simple-Live-Data-Collection preview

Simple-Live-Data-Collection

GitHubletsdefendio/simple-live-data-collection

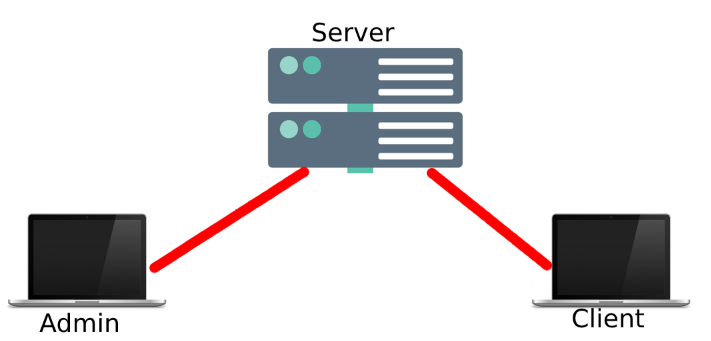
사고 대응 중 실시간 데이터 수집을 위한 클라이언트-서버 도구입니다. 관리자가 클라이언트에 요청을 보내 포렌식 분석을 위한 시스템 정보를 수집합니다.
forensicsinformation-gatheringdigital-forensics+1
226년 전
witchcraft preview

witchcraft

GitHubcosmic-zip/witchcraft

WITCHCRAFT는 메시 속 깊이 잠수하는 러너들을 위해 제작된 사이버덱 툴킷입니다. 데이터 유령 작업, ICE 파괴, 기업 시스템 침투를 위한 올인원 장비입니다. 포렌식 추적, OSINT 피드 스크래핑, 방화벽 관통까지, WITCHCRAFT가 당신을 뒷받침합니다.
osintphishing-toolsreconnaissance+8
521년 전
CyberPipe preview

CyberPipe

GitHubdwmetz/cyberpipe

DFIR 조사를 위해 메모리 및 디스크 포렌식을 수집하는 사용하기 쉬운 PowerShell 스크립트입니다.
disk-forensicsmemory-forensicsforensics+2
34311개월 전
LinuxCatScale preview

LinuxCatScale

GitHubwithsecurelabs/linuxcatscale

사고 대응 수집 및 처리 스크립트와 자동화된 보고 스크립트
scripting-automationforensicsdigital-forensics+2
3382년 전
xpid preview

xpid

GitHubkrisnova/xpid

리눅스 프로세스 발견. C 라이브러리, Go 바인딩, 런타임.

forensicsinformation-gathering
2244년 전
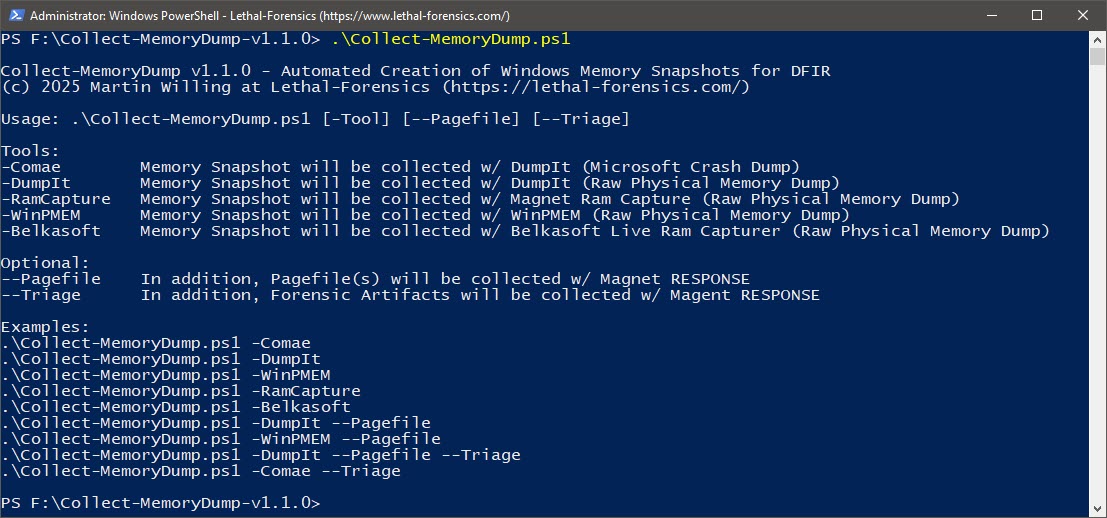
Collect-MemoryDump preview

Collect-MemoryDump

GitHublethal-forensics/collect-memorydump

자동화된 PowerShell 스크립트로, 포렌식적으로 건전한 Windows 메모리 수집을 위해 크래시/원시 덤프, 페이지 파일 수집, 트라이어지 아티팩트, 암호화된 디스크 탐지를 포함합니다.
memory-forensicsforensicsdigital-forensics+1
2651년 전
exif-gps-tracer preview

exif-gps-tracer

GitHubm0n1x90/exif-gps-tracer

데이터셋에 저장된 이미지 파일에서 GeoLocation 데이터를 추출할 수 있는 Python 스크립트입니다. 또한 CSV 파일과 HTML Google Maps 형식으로 출력을 생성합니다.

osintreconnaissanceforensics+2
445년 전
DraculaOS preview

DraculaOS

GitHubemrekybs/draculaos

Dracula OS는 OSINT(오픈 소스 인텔리전스) 및 사이버 인텔리전스 임무를 위해 세심하게 설계된 Linux 운영 체제입니다.
osintreconnaissancevulnerability-scanners+9
9411개월 전
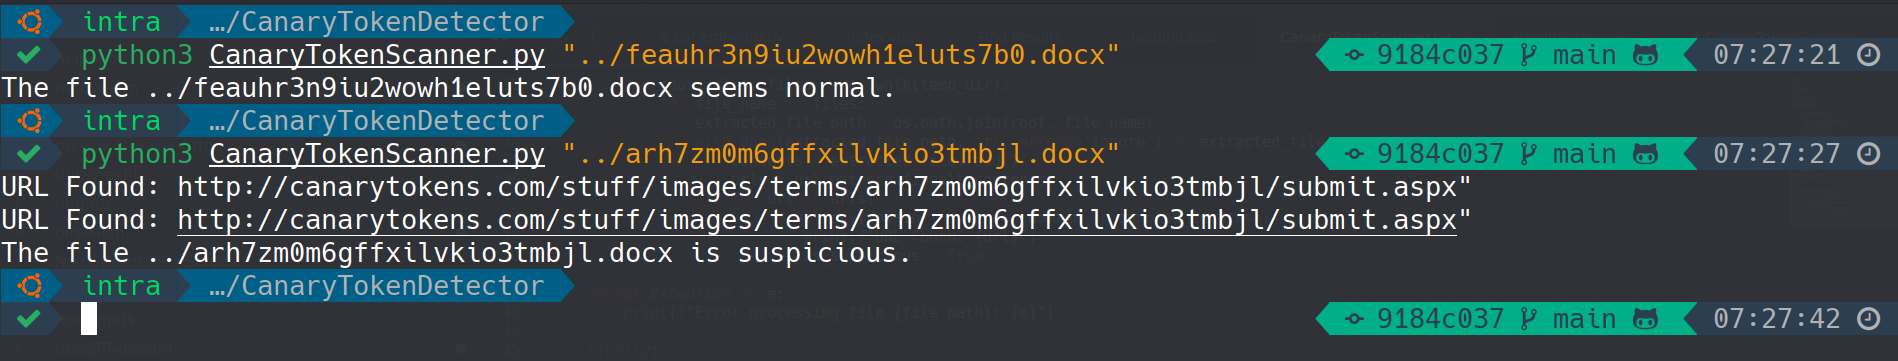
CanaryTokenScanner preview

CanaryTokenScanner

GitHub0xnslabs/canarytokenscanner

Office 문서 및 PDF(docx, xlsx, pptx, pdf)에서 알림을 발생시키지 않고 CanaryTokens를 탐지합니다.
defensive-toolsforensicsinformation-gathering+2
1492개월 전
mac-monitor preview

mac-monitor

GitHubbrandon7cc/mac-monitor

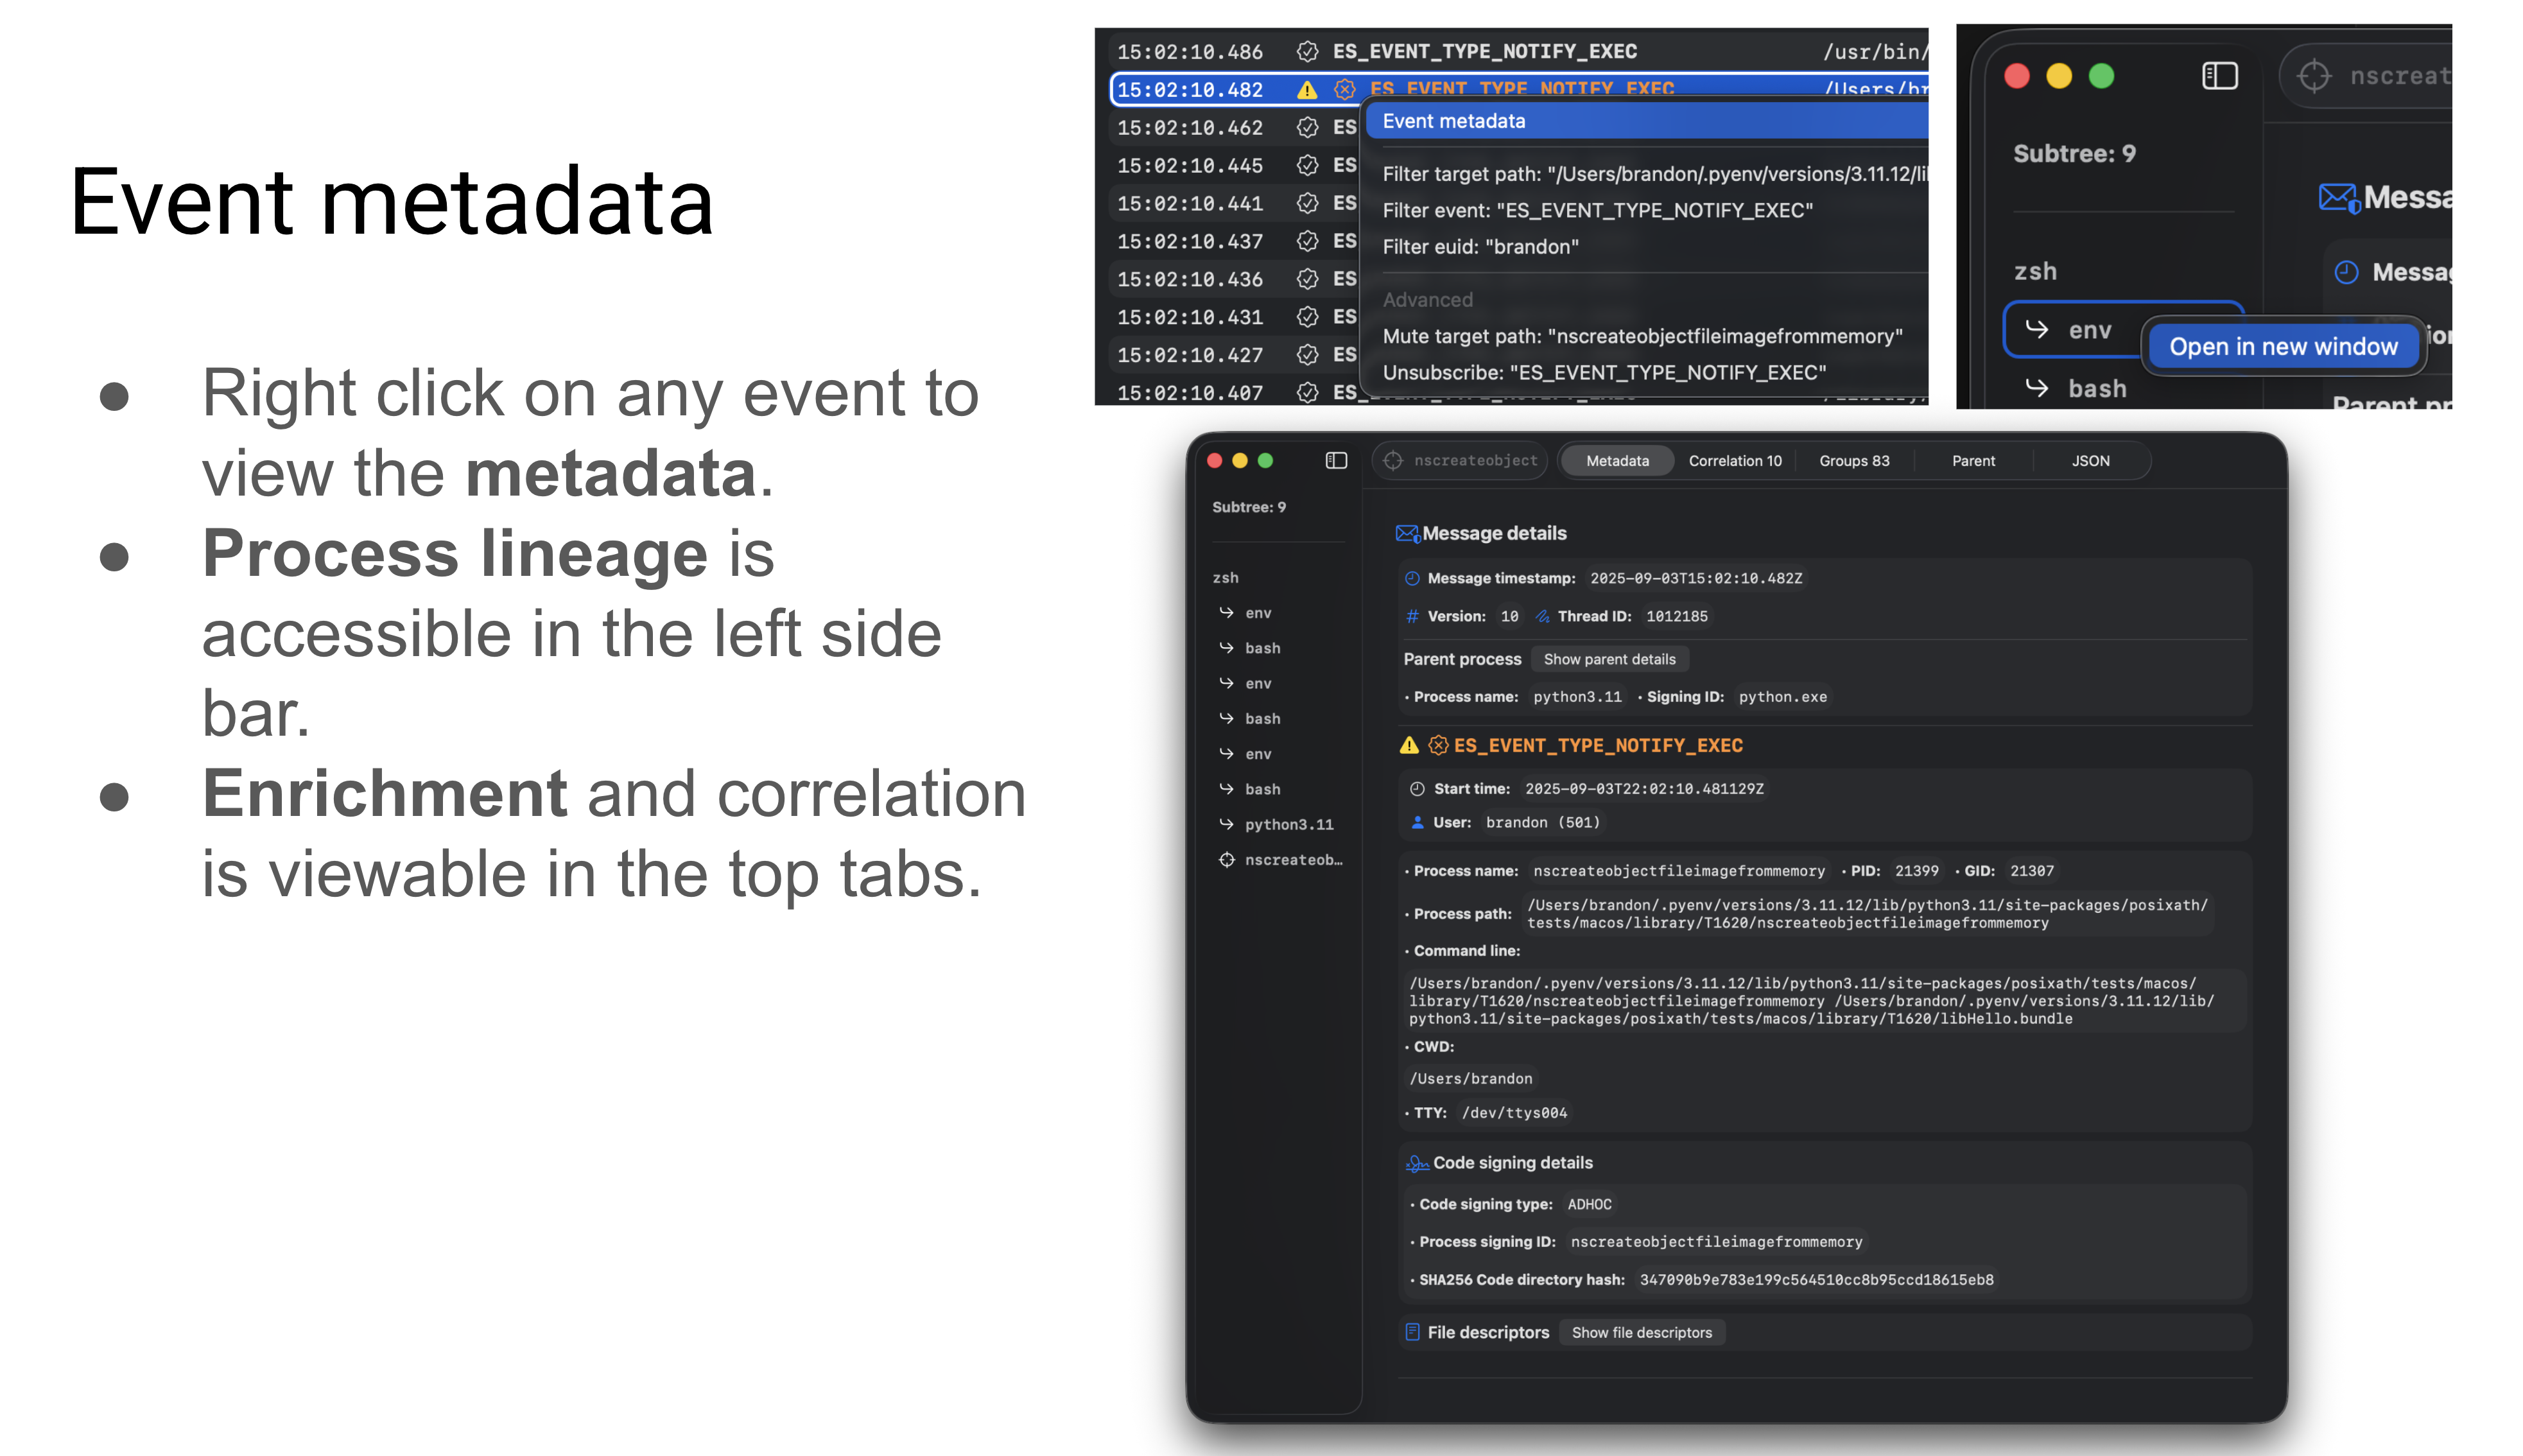
고급 macOS 시스템 모니터로, Apple Endpoint Security를 활용하여 프로세스, 파일, 메모리 및 XPC 이벤트를 수집, 강화 및 표시하여 멀웨어 트라이지, 위협 헌팅 및 포렌식 분석에 사용됩니다.
dynamic-analysis-sandboxingforensicsmalware-analysis+2
1.4k1개월 전
iocextract preview

iocextract

GitHubpedramamini/iocextract

무해화된 침해 지표(IOC) 추출기.

ioc-managementosintthreat-feeds-aggregators+5
5842년 전
ForensicMiner preview

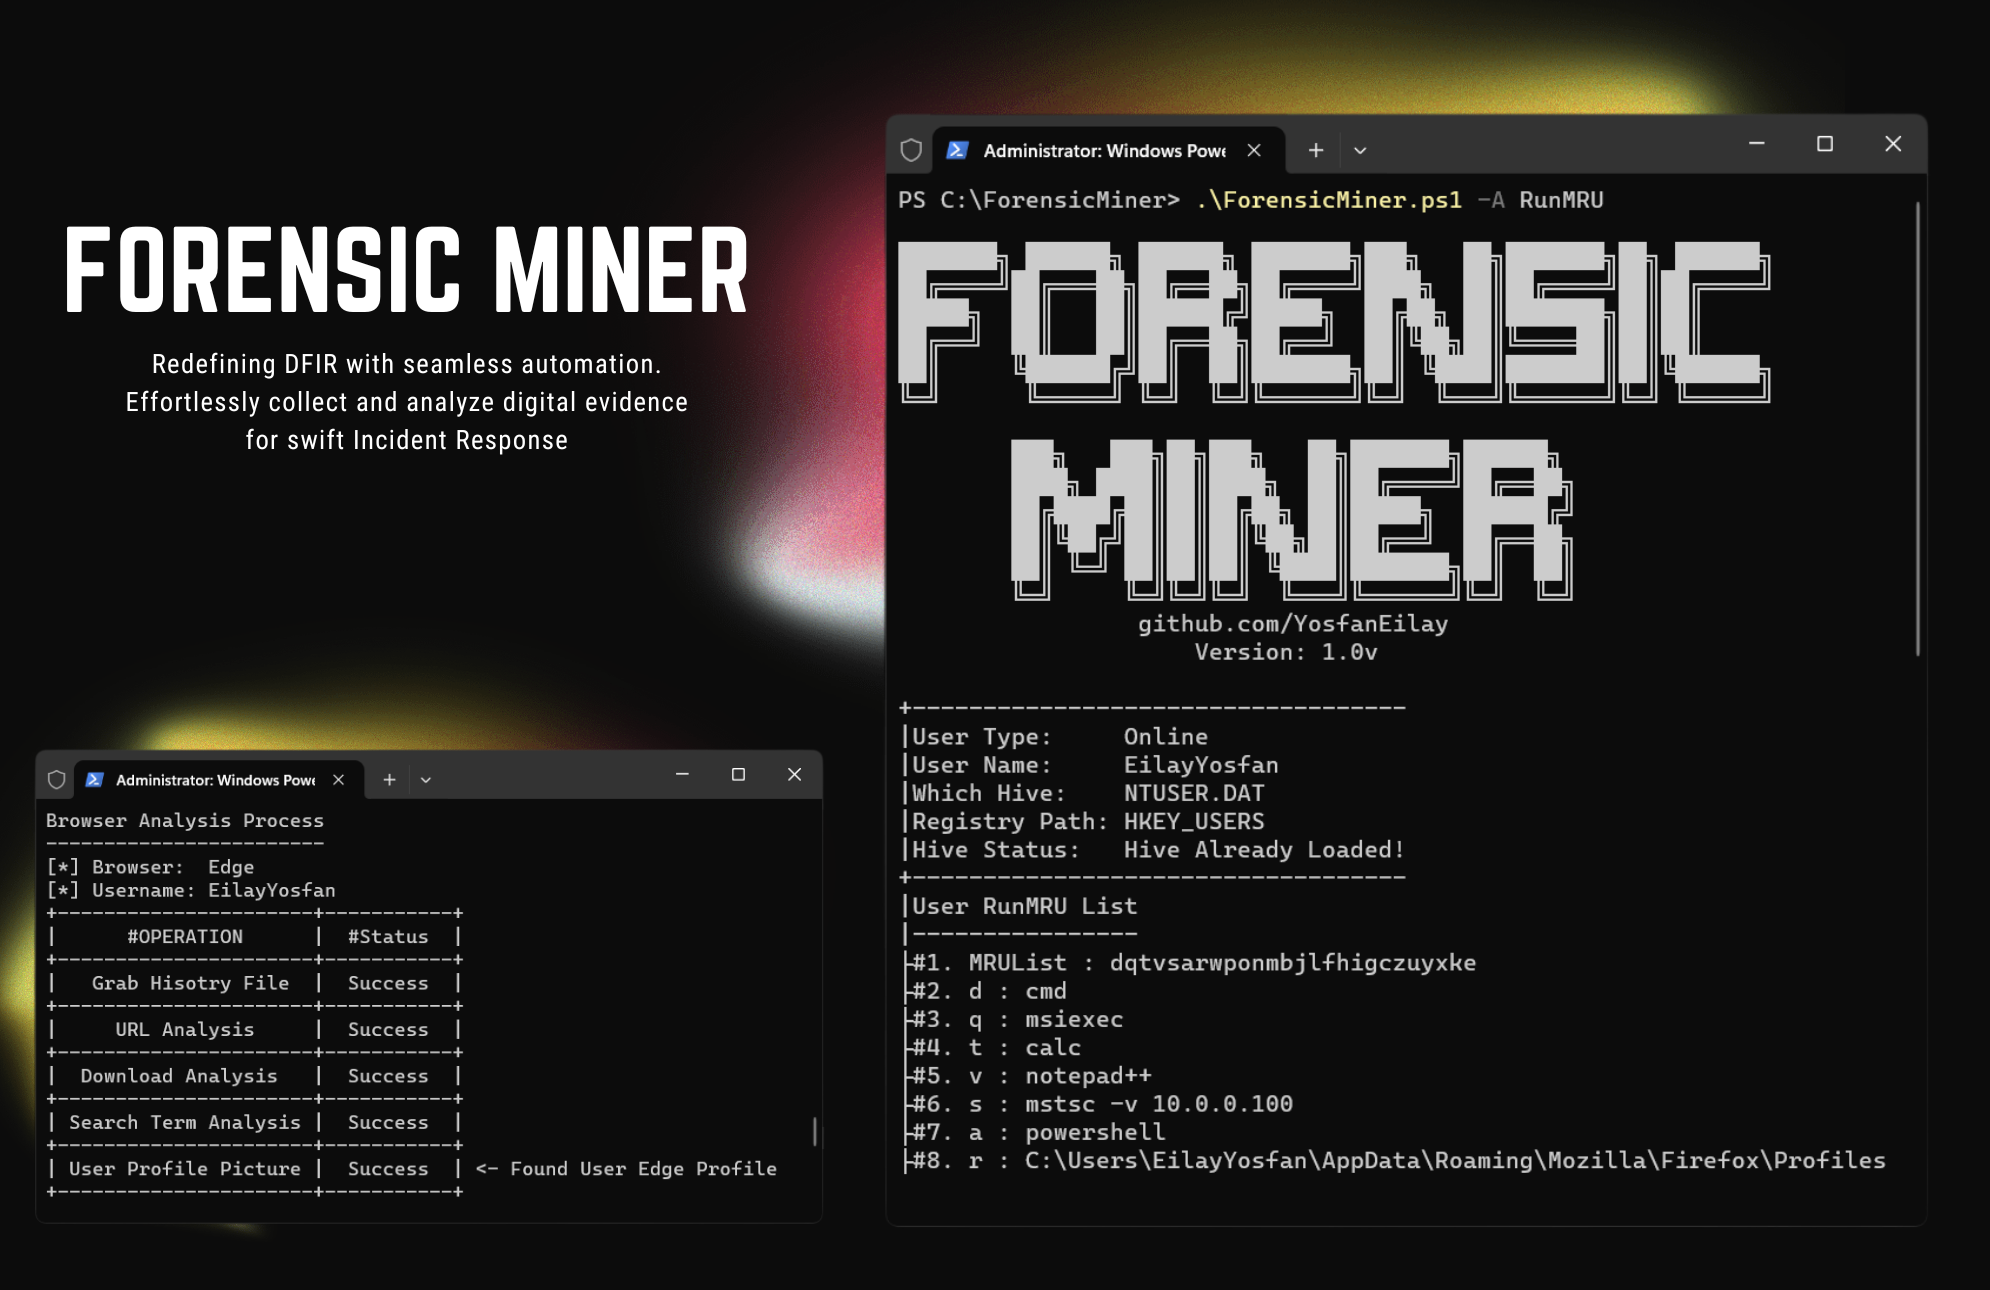
ForensicMiner

GitHubsecurityjoes/forensicminer

사이버 보안 전문가를 위해 설계된, 증거 수집 및 분석을 위한 매우 좋은 DFIR 자동화 도구입니다.
disk-forensicsmemory-forensicsforensics+2
1641년 전
ModTracer preview

ModTracer

GitHubmatheuzsecurity/modtracer

숨겨진 리눅스 커널 루트킷(LKM 기반)을 탐지하고, 커널 수준 검사 기법을 사용하여 가시성을 복원하여 포렌식 분석 및 사고 대응에 활용합니다.
forensicsmalware-analysis
861년 전
YAMA-dev preview

YAMA-dev

GitHubt-tani/yama-dev

맬웨어 탐지를 위한 또 다른 메모리 분석기

memory-forensicsforensicsmalware-analysis+1
253년 전
aiengine preview

aiengine

GitHubcamp0/aiengine

프로그래밍 가능한 패킷 검사 엔진으로 NIDS, DNS 분류, 주파수 분석, 자동 정규식 생성을 지원합니다. Python/Ruby/Java/Lua 바인딩을 통해 데이터베이스 및 기타 보안 도구와 통합할 수 있습니다.


packet-sniffing-analysisvulnerability-analysisforensics+5
319년 전
이전1…434445…53다음