
 #1
Tools for weaponizing vulnerabilities to gain unauthorized access to systems or data.
Kitploit 추천
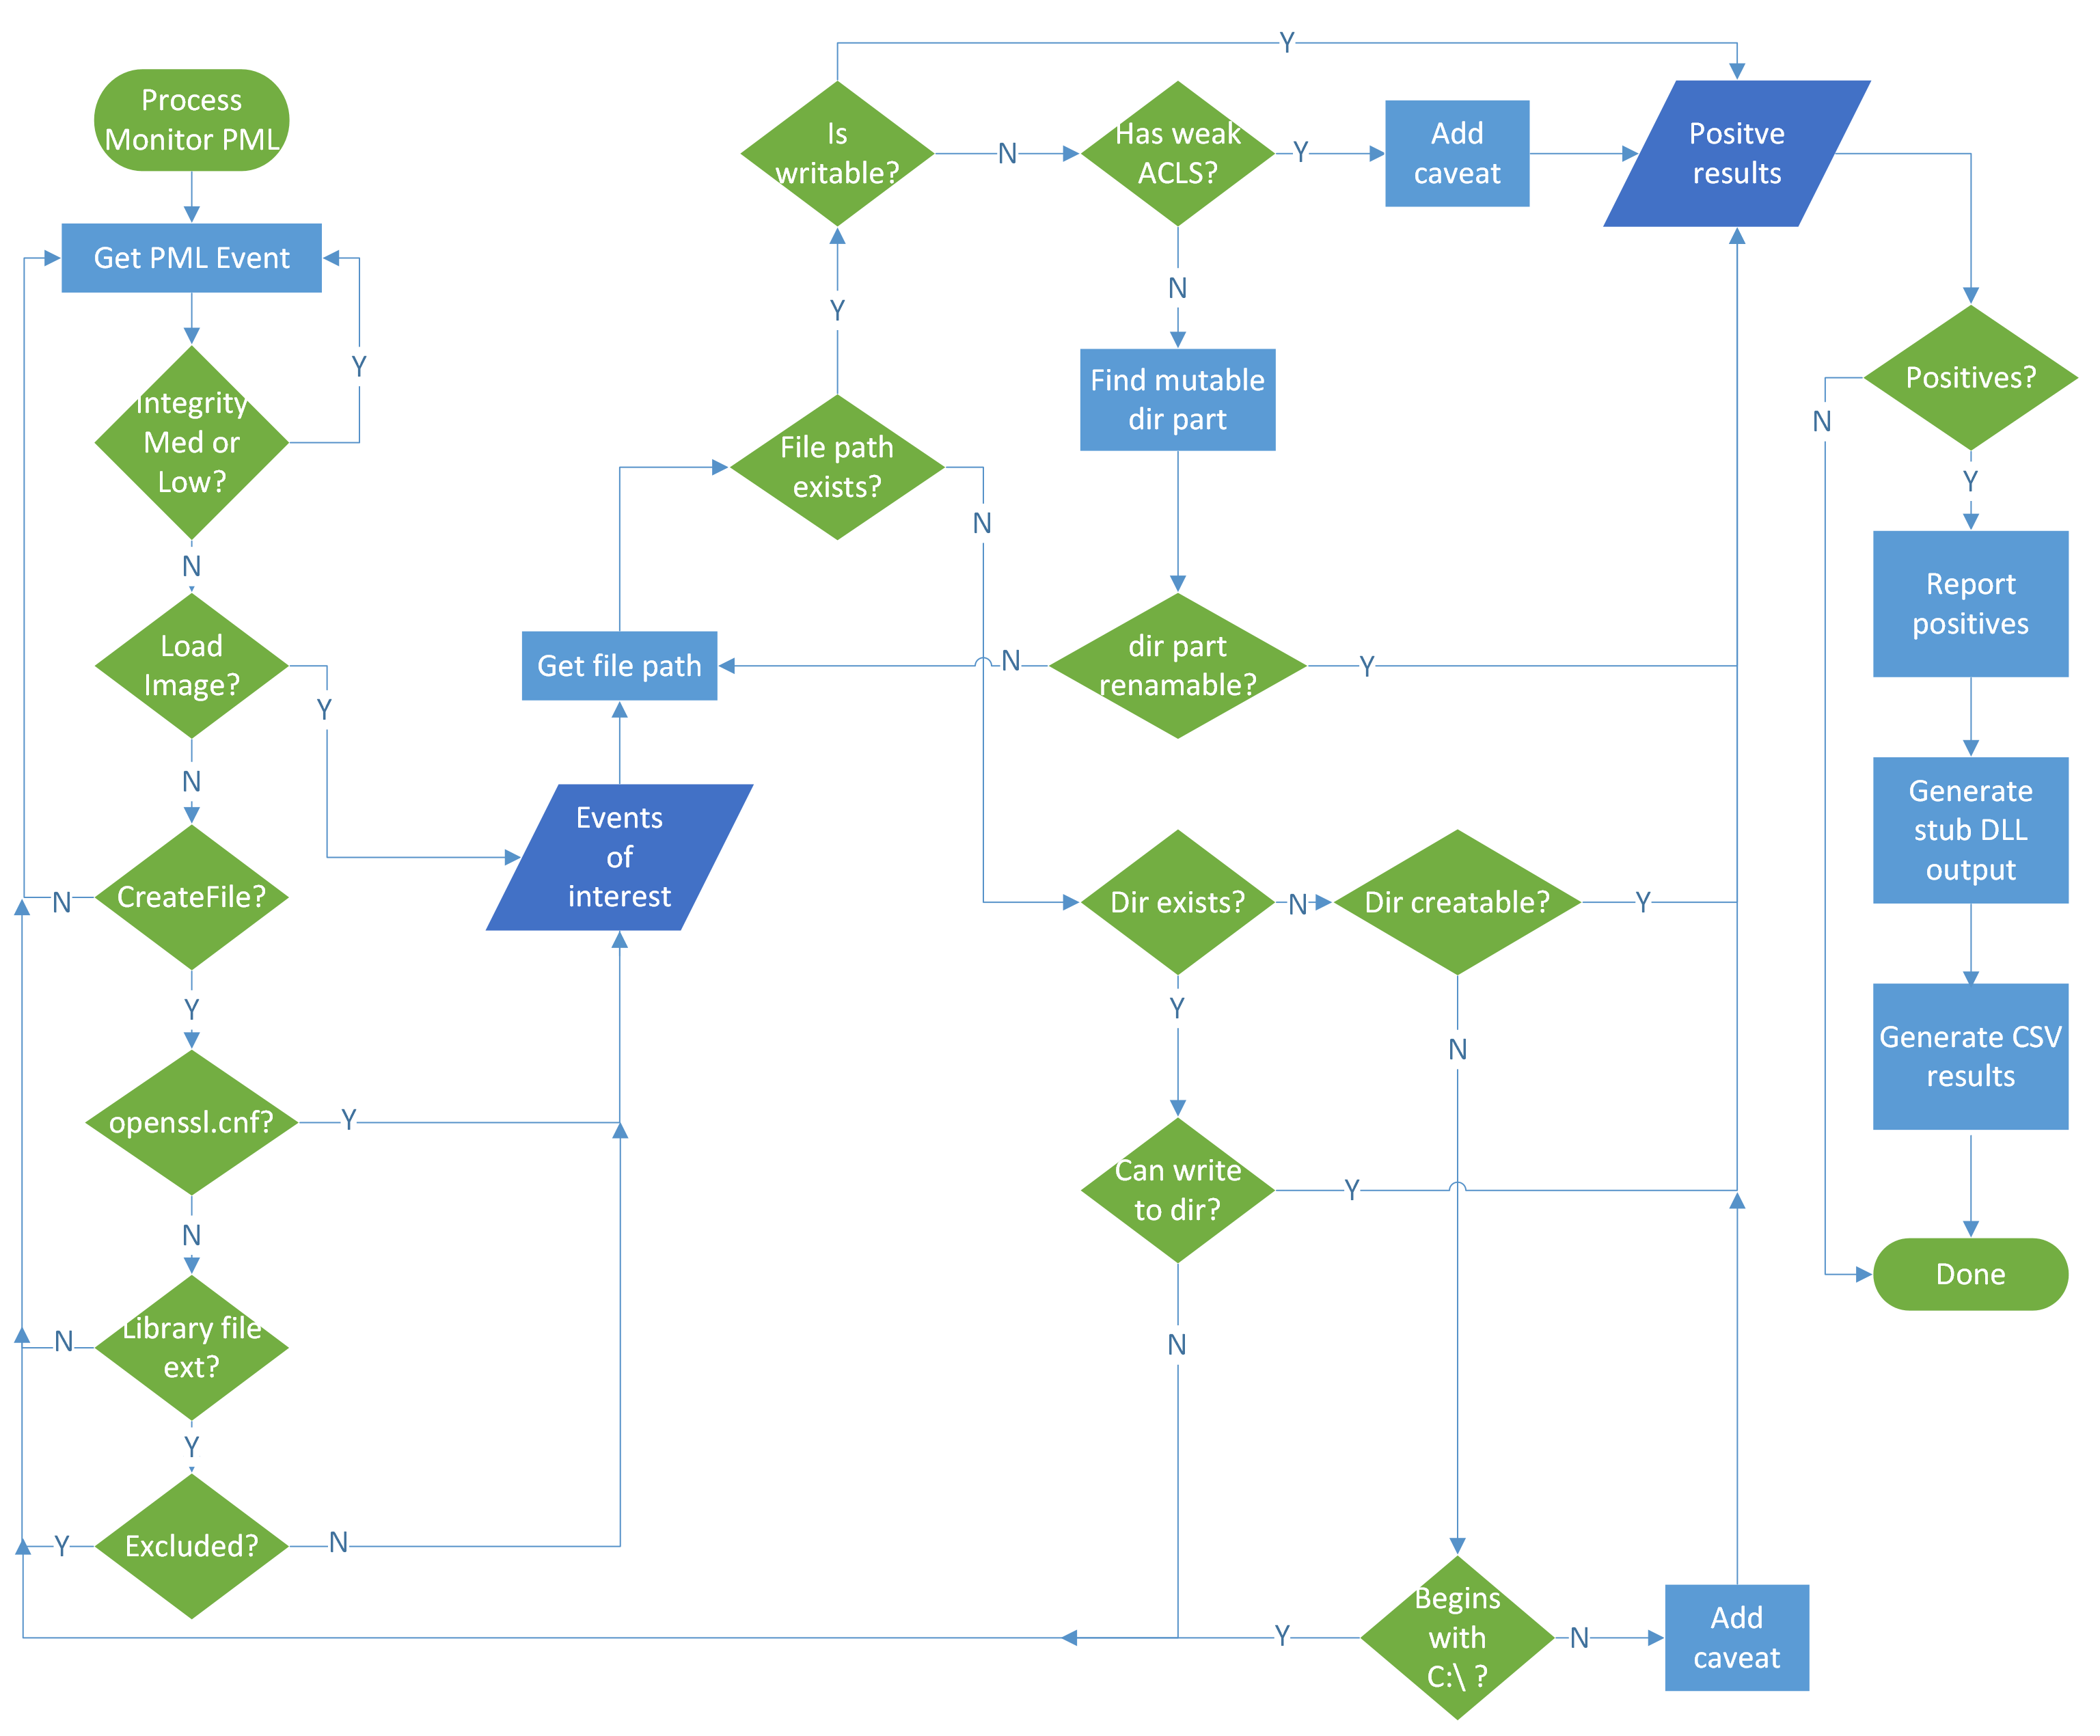
 vu-ls/crassus
Windows 권한 상승 발견 도구로, Process Monitor 부트 로그를 분석하여 DLL 하이재킹, 취약한 ACL 및 기타 권한 상승 경로를 식별하고, 자동으로 프록시 DLL 소스 코드를 생성합니다.
 chvancooten/follina.py
테스트 목적으로 전체 'Follina' Office RCE 취약점을 재현하는 POC
 beigeworm/badusb-files-for-flipperzero
60개 이상의 스크립트 모음 - FlipperZero의 BadUSB 기능을 위해 특별히 업데이트됨.
 calebstewart/cve-2021-1675
순수 PowerShell로 구현된 CVE-2021-1675 Print Spooler 로컬 권한 상승 (PrintNightmare)
 ioactive/jdwp-shellifier
노출된 Java Debug Wire Protocol(JDWP) 서비스용 악용 스크립트로, 침투 테스터가 Java 코드를 주입하고 대상 JVM에서 임의의 OS 명령을 실행할 수 있게 해줍니다.
 openrce/sulley
완전 자동화 및 무인 실행이 가능한 순수 파이썬 퍼징 프레임워크입니다.
 1n3/privesc
Windows, Linux 및 MySQL 권한 상승 스크립트와 익스플로잇 모음.
 qi4l/jyso
이중 용도의 JNDI 인젝션 및 Java 역직렬화 익스플로잇 프레임워크로, WAF, RASP 및 높은 JDK 버전에 대한 고급 우회 기능을 갖추고 있습니다. 메모리 셸 인젝션, 직렬화 페이로드 생성 및 MSF/CS 통합을 지원합니다.
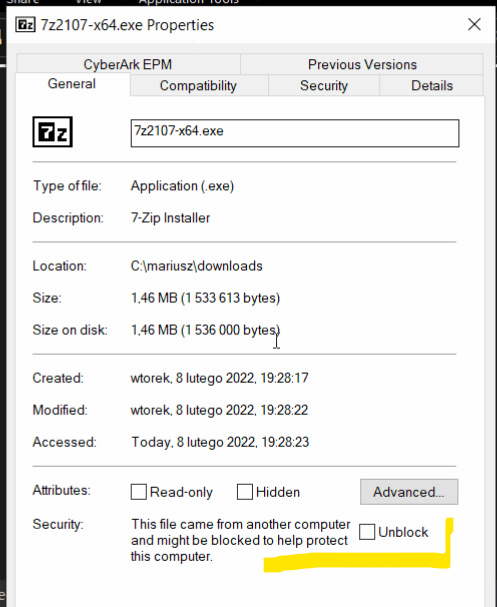 mgeeky/packmypayload
페이로드를 출력 컨테이너에 패키징하여 Mark-of-the-Web 플래그를 우회하고 컨테이너 파일 형식과 관련된 위험을 시연하는 PoC입니다. 지원 형식: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 tdragon6/supershell
Supershell C2 원격 제어 플랫폼, 역방향 SSH 터널 기반의 완전한 대화형 셸 획득
 portswigger/xss-cheatsheet-data
PortSwigger XSS 치트 시트를 구동하는 커뮤니티 기여 JSON 데이터셋으로, XSS 페이로드 벡터와 브라우저 지원 및 상호작용 메타데이터를 포함합니다.
 depthfirstdisclosures/nginx-rift
NGINX RCE 익스플로잇
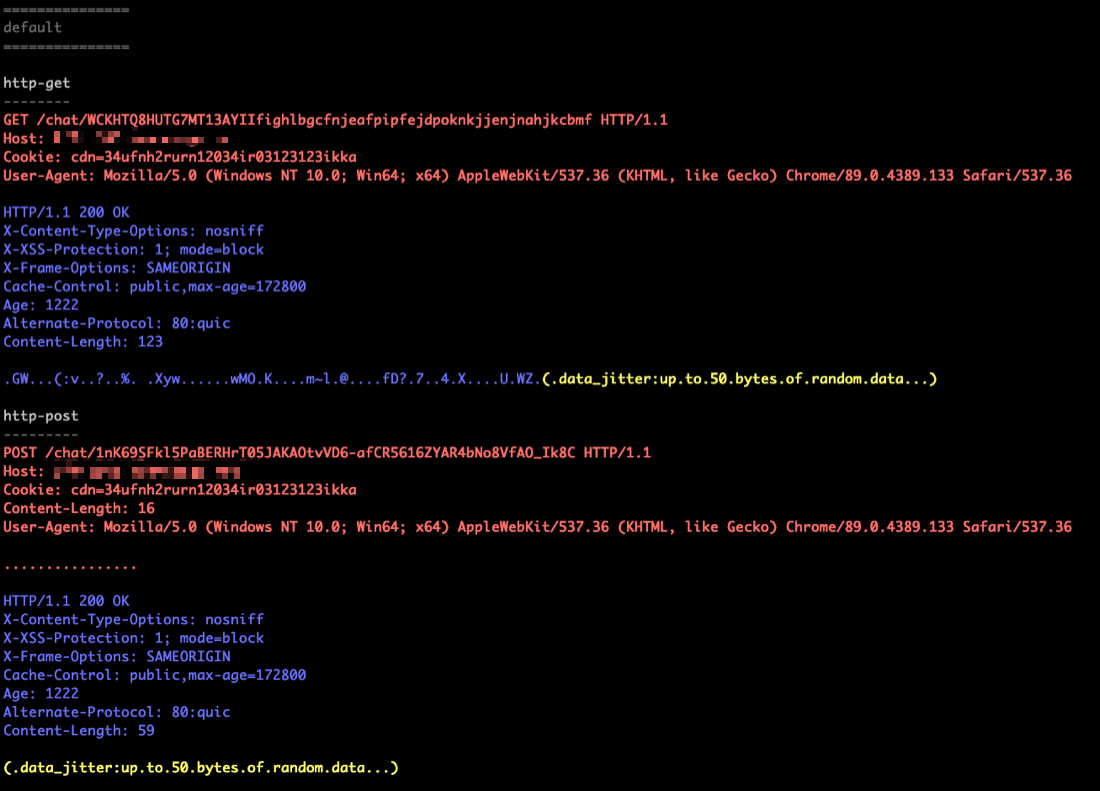 tylous/sourcepoint
Cobalt Strike용 다형성 C2 프로필 생성기로, HTTP, DNS 및 프로세스 인젝션을 위한 무작위 옵션으로 탐지를 회피하는 비콘 구성을 자동으로 생성합니다.
 alisamtechnology/atscan
고급 dork 검색 & 대량 익스플로잇 스캐너
 lukechilds/reverse-shell
침투 테스트 중에 대상 환경을 자동으로 감지하고 원격 액세스를 위한 적절한 페이로드를 실행하는 주문형 역방향 셸 서비스입니다.
 github/securitylab
GitHub Security Lab 관련 리소스
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…








