#1
 s0ld13rr/pentestcode
지속적인 엥게이지먼트 상태를 유지하며 다중 에이전트 정찰, 익스플로잇, 사후 익스플로잇 및 보고를 오케스트레이션하는 자율형 AI 침투 테스트 에이전트
 jxy-s/herpaderping
Process Herpaderping 개념 증명, 도구, 기술적 심층 분석. Process Herpaderping은 프로세스의 의도를 모호하게 하여 보안 제품을 우회합니다.
 dere-ad2001/frida-labs
이 리포지토리에는 Android Exploitation을 위한 Frida 학습용 챌린지 시리즈가 포함되어 있습니다.
 sadpainy/stuxnet
Stuxnet 웜의 교육용 재구성 버전으로, 악성코드 분석 및 방어 연구를 위해 제작되었습니다. 권한 상승, 루트킷 기능, 그리고 Siemens Step 7 및 S7 PLC를 대상으로 하는 PLC 페이로드 주입 모듈을 포함합니다.
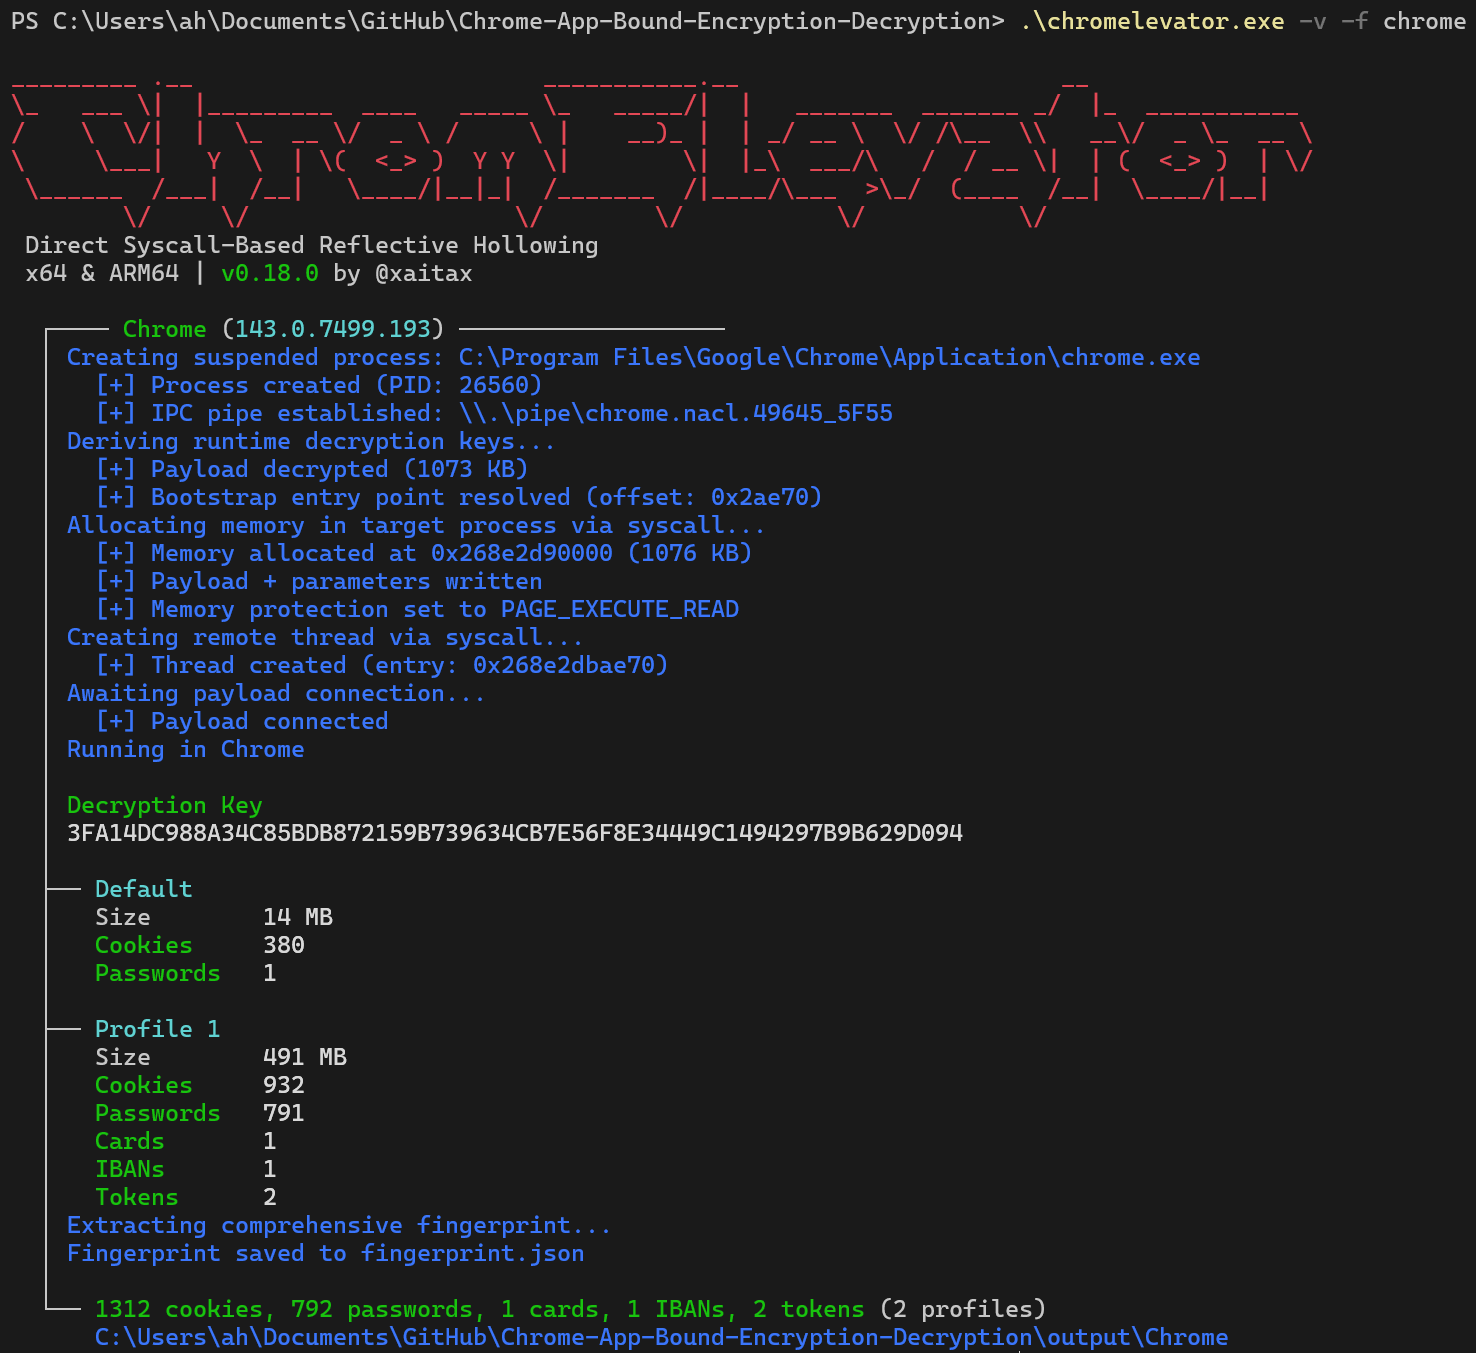 xaitax/chrome-app-bound-encryption-decryption
직접적인 Syscall 기반 Reflective Process Hollowing을 통해 Chromium의 App-Bound Encryption을 우회합니다. Chrome, Edge, Brave 및 Avast에서 쿠키, 비밀번호, 결제 수단 및 토큰을 추출합니다 -…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 완전한 RCE 체인
 albinowax/activescanplusplus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 표현식 언어 인젝션, shellshock 및 기타 웹 취약점에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
 blasty/cve-2021-3156
sudo의 힙 기반 버퍼 오버플로인 CVE-2021-3156(Baron Samedit)에 대한 익스플로잇으로, 로컬 권한 상승을 가능하게 합니다. 대상 목록과 무차별 대입 모드를 포함합니다.

 darkr4y/geacon
Go 프로그래밍을 연습하고 CobaltStrike의 Beacon을 Go로 구현하세요
 darkcodersc/win-brute-logon
권한 없이 모든 Microsoft Windows 사용자 암호를 크랙 (게스트 계정 포함)
 omerya/invisi-shell
Powershell 스크립트를 눈에 띄는 곳에 숨기세요. 모든 Powershell 보안 기능을 우회하세요.
 veracode-research/rogue-jndi
JNDI 인젝션 공격을 위한 악성 LDAP 서버
 bats3c/darkloadlibrary
공격 작업을 위한 LoadLibrary
 beichendream/godpotato
DCOM 기반 권한 상승 도구로, Windows Server 2012-2022 및 Windows 8-11에서 ImpersonatePrivilege를 가진 사용자를 rpcss oxid 취약점을 통해 NT AUTHORITY\SYSTEM으로 상승시킵니다.
 3xpl01tc0d3r/processinjection
이 프로그램은 다양한 프로세스 인젝션 기술을 시연하기 위해 설계되었습니다.
 arinerron/cve-2022-0847-dirtypipe-exploit
CVE-2022-0847 (Dirty Pipe)를 위한 루트 익스플로잇