
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천

 dorlow/hazel-cve-2026-43499
Toshiba/Amazon Fire TV(hazel)용 펌웨어 특정 임시 루트 익스플로잇으로, CVE-2026-43499를 사용합니다. ARM32 futex-PI UAF, 커널 주소 누출, mm_struct 재확보, 자격 증명 패치를 구현하여 ADB를 통해 UID…
 begitdj/cve-2019-2215-markw
CVE-2019-2215용 익스플로잇으로 Xiaomi MIUI 기기에서 임시 루트 권한을 획득하여 부트로더 잠금 해제 및 시스템 수정을 가능하게 합니다.
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Proof-Of-Concept). 인증되지 않은 Docker API 엔드포인트를 대상으로 하는 통합 대화형 명령 셸을 갖춘 CVE-2025-9074용 정교한 익스플로잇 프레임워크.
 percivalll/copy-fail-cve-2026-31431-statically-poc
CVE-2026-31431용 정적 Go 개념 증명(PoC)으로, Linux AF_ALG와 splice(2)를 활용하여 취약점을 트리거합니다. amd64, arm64, 386용 사전 빌드 바이너리를 제공합니다.
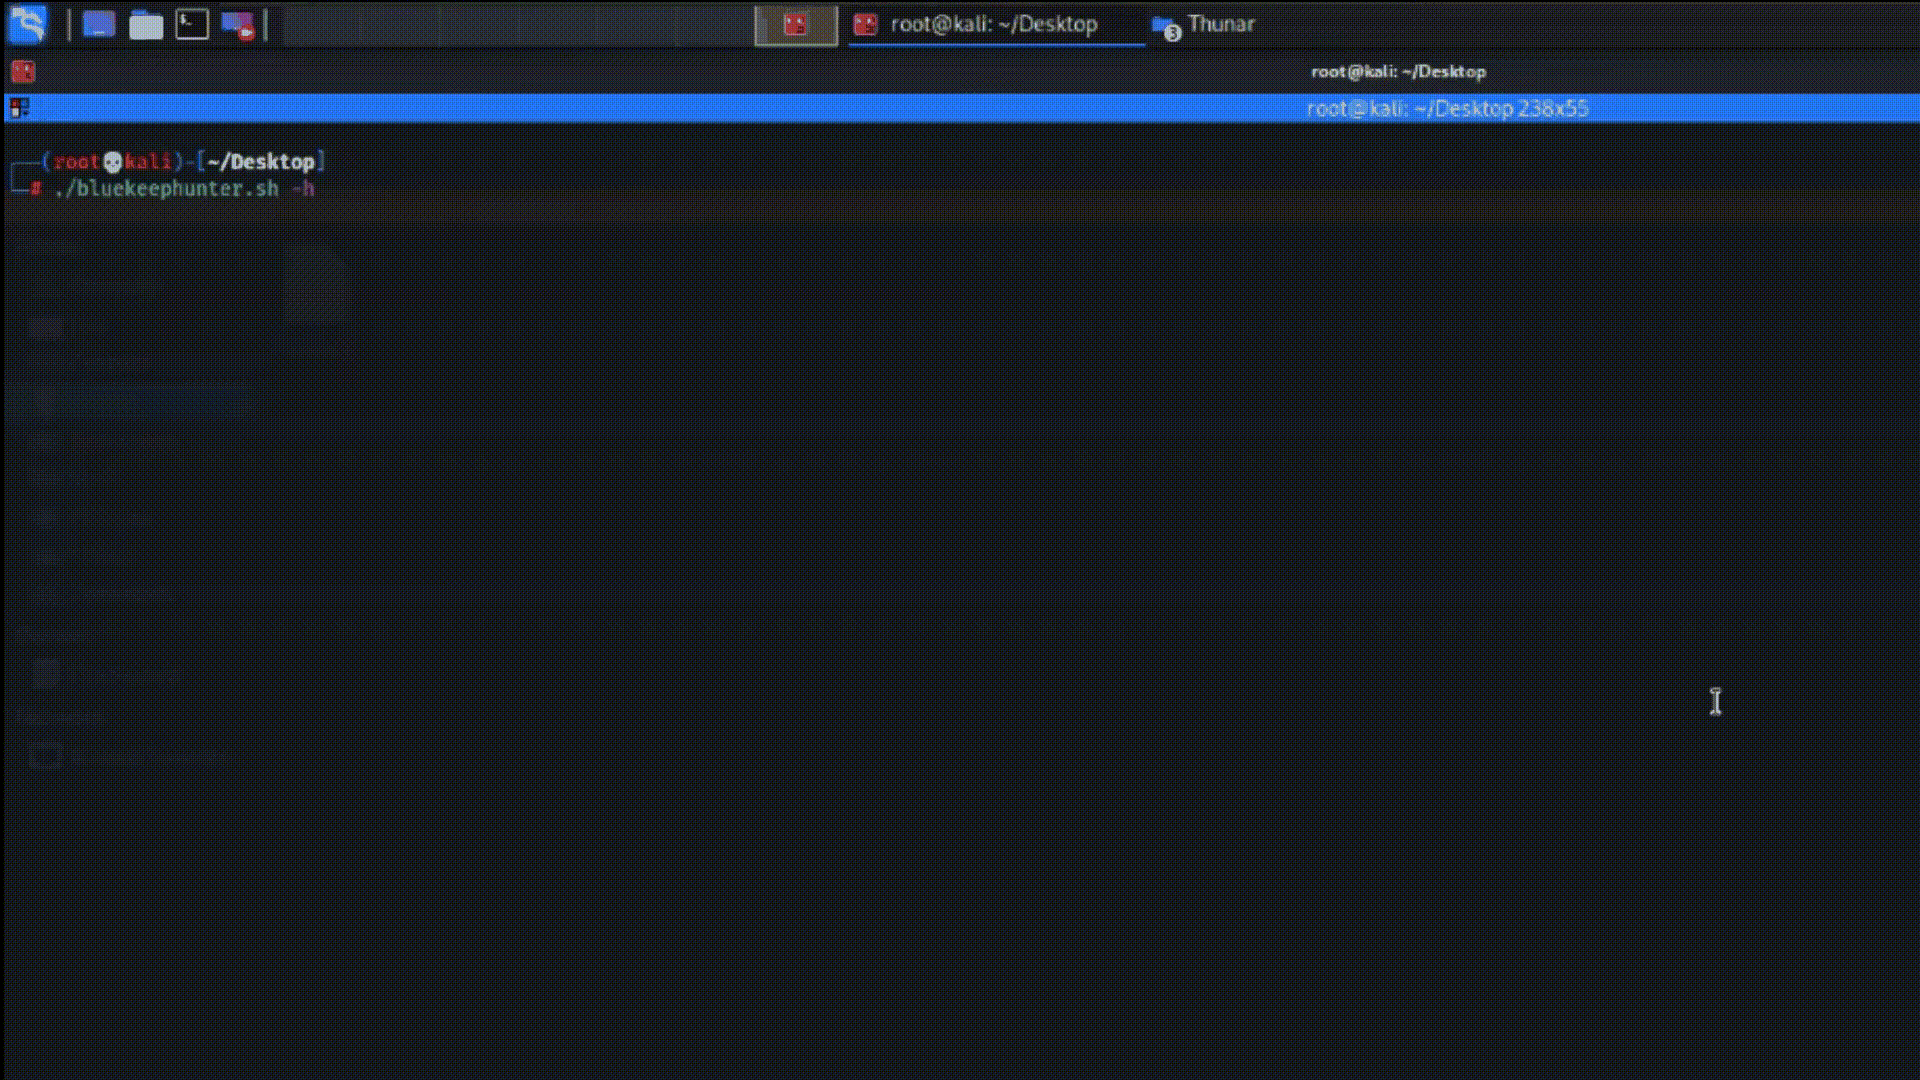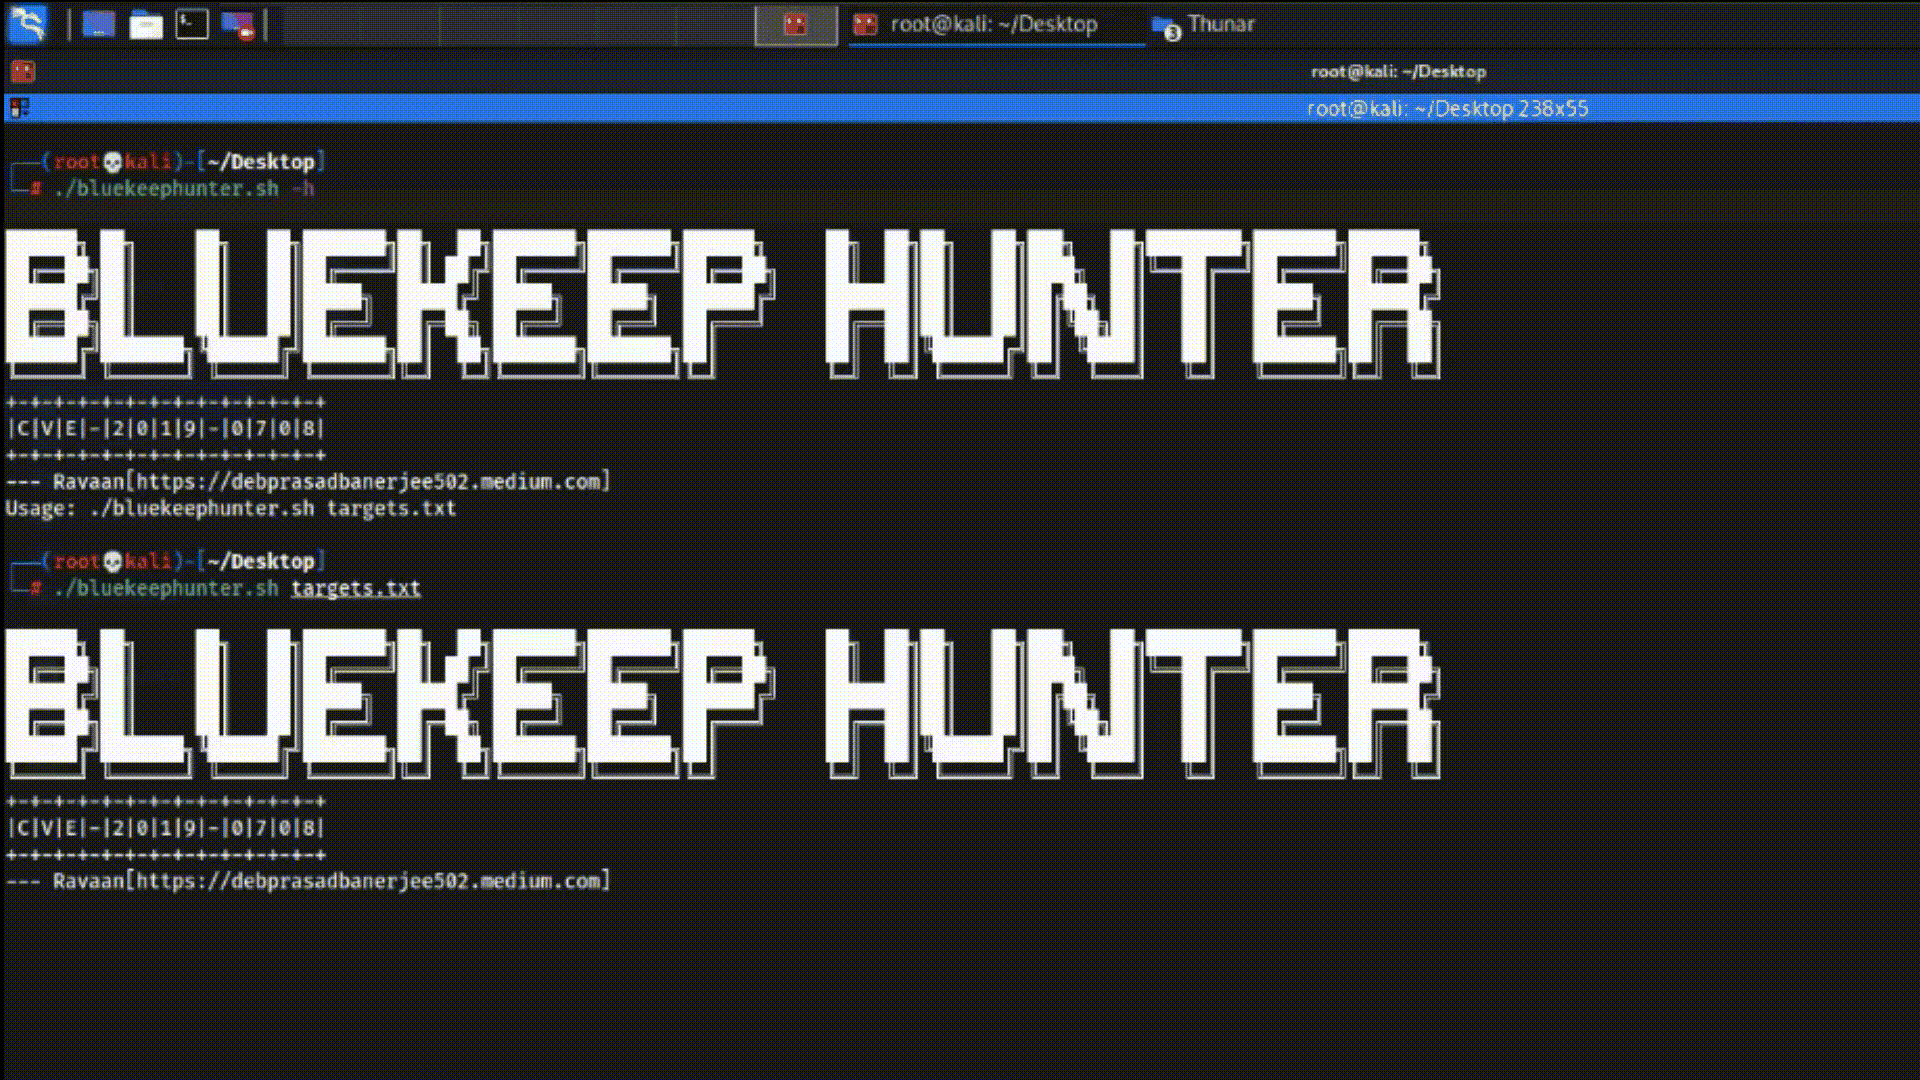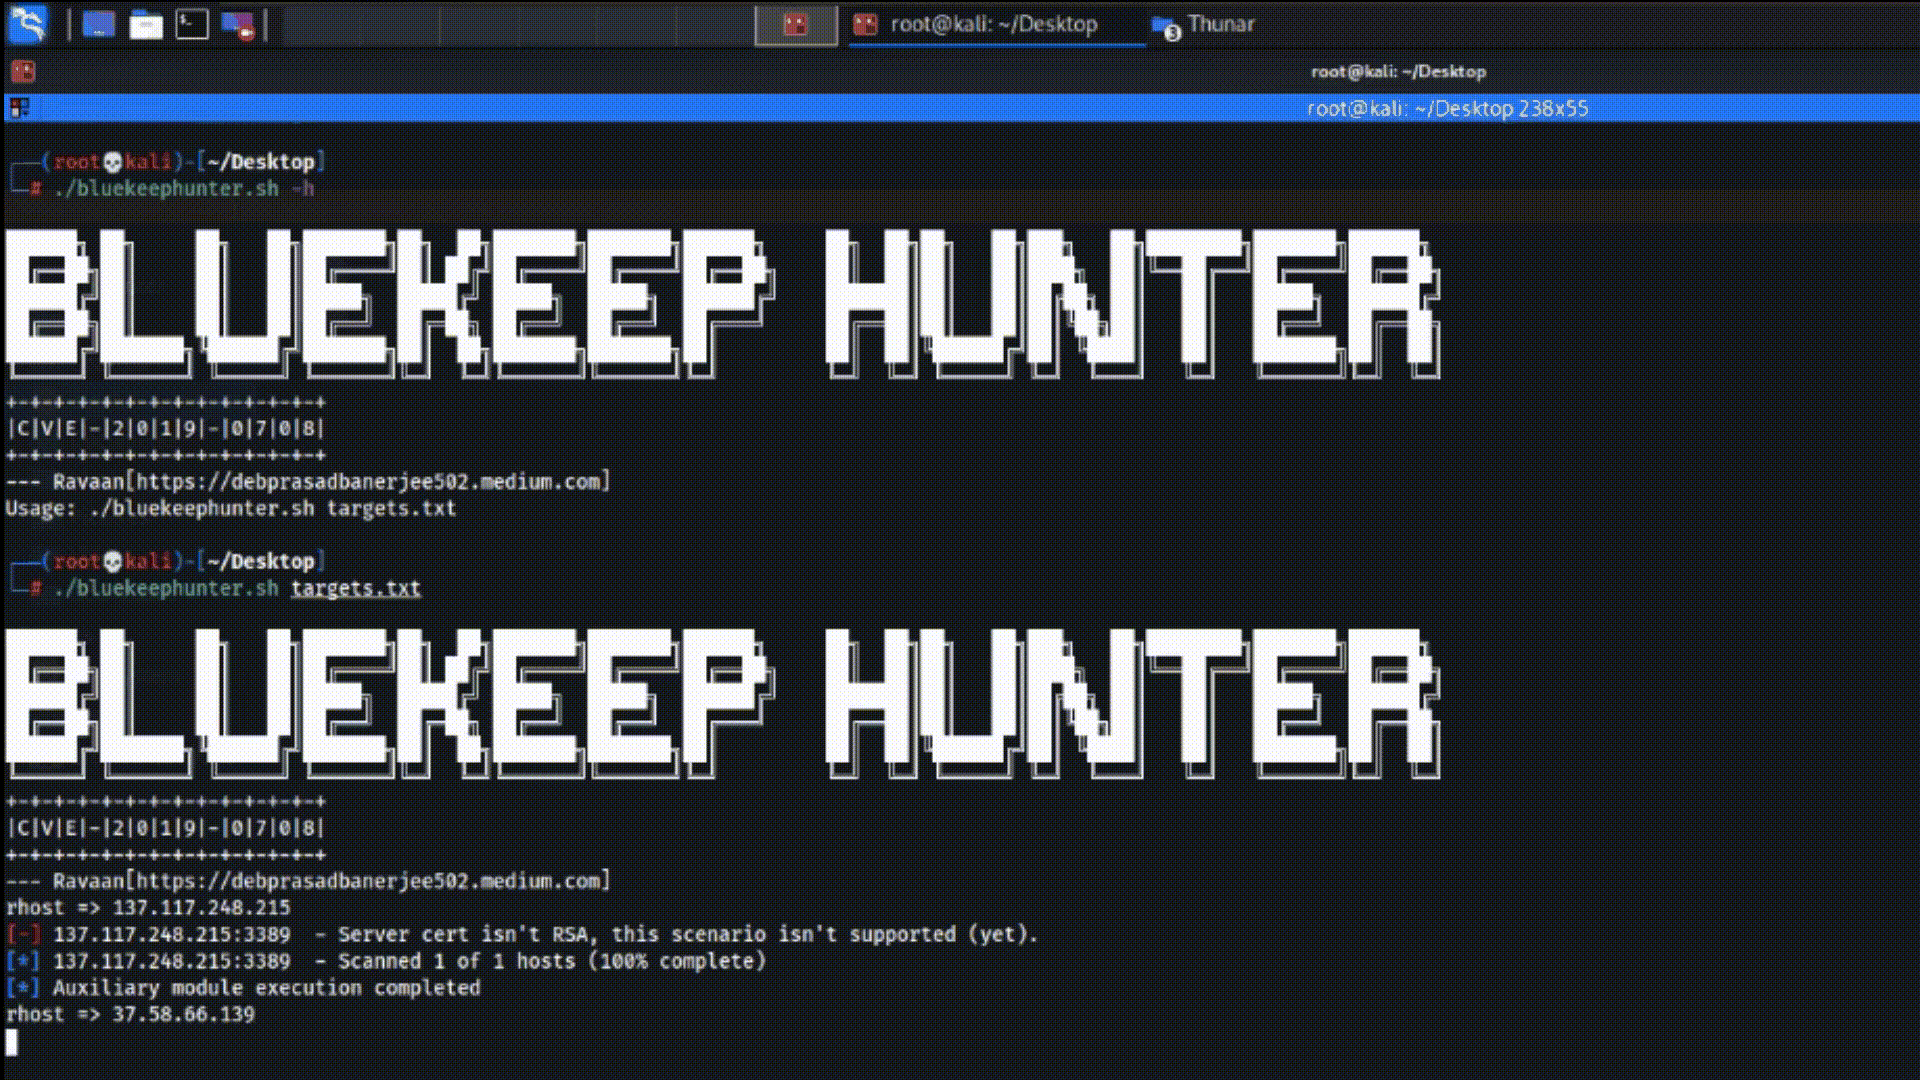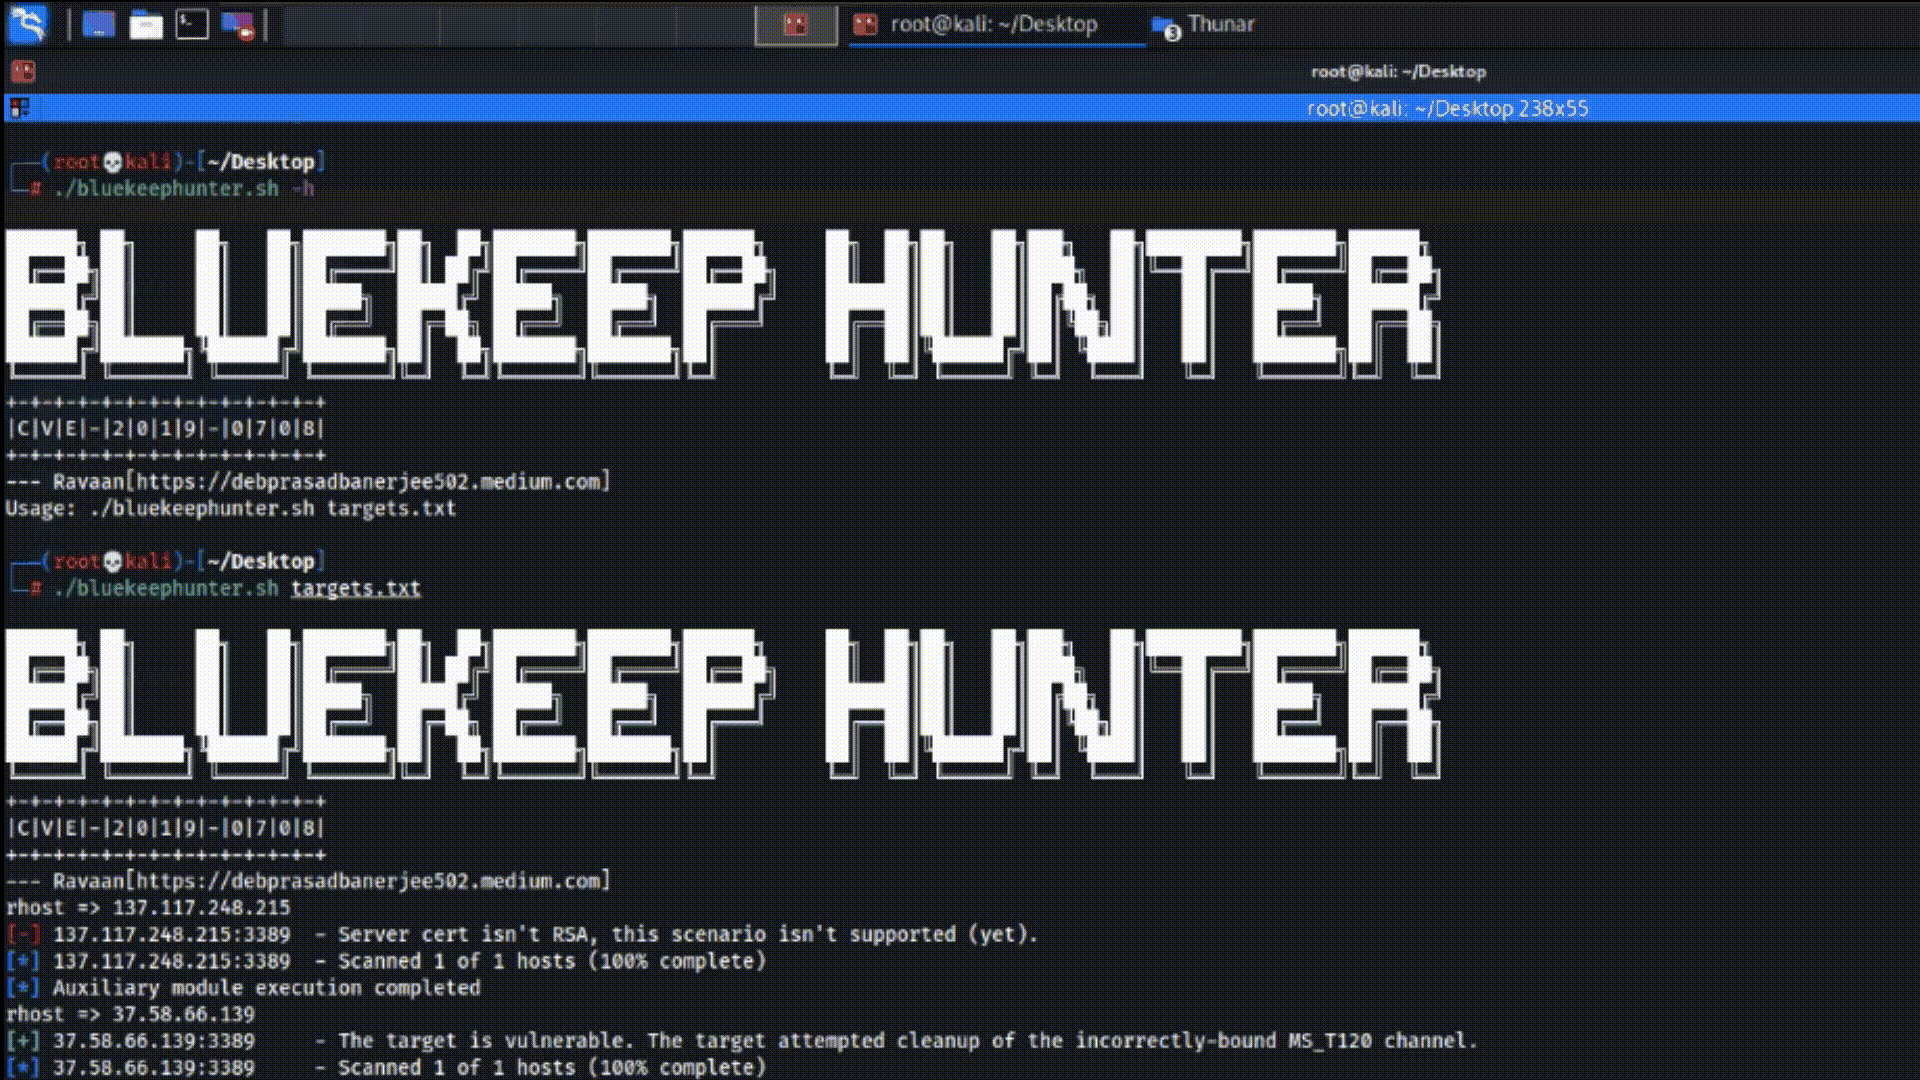 ravaan21/bluekeep-hunter
CVE-2019-0708, Bluekeep 취약점을 대량으로 탐색하여 익스플로잇을 위한 도구입니다.
 jonstratton/selenium-node-takeover-kit
셀레늄 노드 탈취에 도움이 될 수 있는 셀레늄 테스트 모음
 tiagob0b/cve-2021-22005
CVE-2021-22005 VMware vCenter 임의 파일 업로드 취약점을 위한 Metasploit 모듈 (개념 증명 및 원격 코드 실행 익스플로잇 포함)
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911 취약점과 CVE-2014-4322 취약점으로 루트 권한을 획득!
 lkeld/cve-2026-43499-poc
무기화된 개념 증명(PoC)으로, CVE-2026-43499(GhostLock) — 로컬 권한 상승을 가능하게 하는 Linux 커널 rtmutex 버그를 대상으로 합니다. 배포판별 익스플로잇 체인, 기술 문서, 신뢰성 테스트를 포함합니다.
 luotian2/cve-2026-31431
CVE-2026-31431에 대한 익스플로잇으로, Linux 커널의 authencesn 버그를 이용해 4바이트 페이지 캐시 쓰기를 통해 로컬 권한 상승 및 컨테이너 탈출을 가능하게 합니다.
 ambionics/spip-exploits
SPIP CVE 2026-72708/72709/72710에 대한 Python 익스플로잇 체인으로, 인증되지 않은 SQL 인젝션을 계정 탈취 및 원격 코드 실행으로 연계합니다.
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
# Android Chromium 전체 체인 익스플로잇 CVE-2026-11057 정보 유출과 CVE-2026-5281 use-after-free를 결합하여 vtable 하이재킹 및 임의 코드 실행을 달성하는 Android Chromium용 전체 체인…
 cs8425/copy-fail-go
# CVE-2026-31431용 Go 기반 익스플로잇 로컬 권한 상승 취약점으로, Linux 배포판에서 루트 액세스를 얻기 위해 /usr/bin/su를 수정합니다.
 pupiles/bof-dnsmasq-cve-2017-14493
NX 우회가 포함된 dnsmasq ROP 익스플로잇
 ruik-tech/ghostlock-s25fe
GhostLock (CVE-2026-43499) for Galaxy S25 FE (작업 중)
 n1shant-sinha/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0은 Microsoft RTF RCE를 빠르고 효과적으로 익스플로잇할 수 있는 편리한 python 스크립트입니다. 복잡한 구성 없이 악성 RTF 파일을 생성하고 metasploit / meterpreter…
 abdurahmon3236/cve-2024-38472
Windows에서 Apache HTTP Server SSRF(CVE-2024-38472)를 악용하여 내부 서비스에 도달하고 원격 코드 실행을 달성하는 Metasploit 모듈입니다.
 shinthink/pbck-exploit
📤 CVE-2026-56290를 위한 대량 익스플로잇 프레임워크 — Page Builder CK Joomla의 인증되지 않은 파일 업로드로 인한 RCE








