
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
 rvzsec/cve-2026-31431
CVE-2026-31431에 대한 PoC 익스플로잇으로, authencesn 페이지 캐시 쓰기를 통한 Linux 커널 LPE이며, 2017년 이후 대부분의 배포판에서 비특권 사용자가 루트로 권한 상승할 수 있게 합니다.
 lightsey/cve-2015-1592
이 취약점에 관한 Houston Perl Mongers 발표에서 다룬 Metasploit 모듈 및 페이로드 생성 파일입니다.
 sfrdevelopment/windows-smb-vulnerability-framework-cve-2025-33073
# CVE-2025-33073 연구 프레임워크 — Windows SMB 클라이언트 권한 상승 취약점 통제된 테스트 및 교육 목적의 악성 SMB 서버 및 클라이언트 익스플로잇 구현을 제공합니다.
 jirojo2/drupalgeddon2
Drupalgeddon 2 (CVE-2018-7600 / SA-CORE-2018-002)용 MSF 익스플로잇 모듈
 f4t1h21/cve-2021-3560-polkit-dbus
f4T1H의 CVE-2021-3560 Polkit D-Bus 권한 상승 PoC 스크립트
 waterrr/nopac
CVE-2021-42278 및 CVE-2021-42287 악용
 34zy/githarvest3r
간단한 CVE 깃허브 익스플로잇 수집 도구, 파이썬으로 작성됨.
 bitplugg/kitsune
🦊 nine-tailed pentest framework — nmap + msf + aircrack + sqlmap을 하나의 CLI로 · 25개 모듈 · SQLite 세션 · TUI · REST API · pipx install
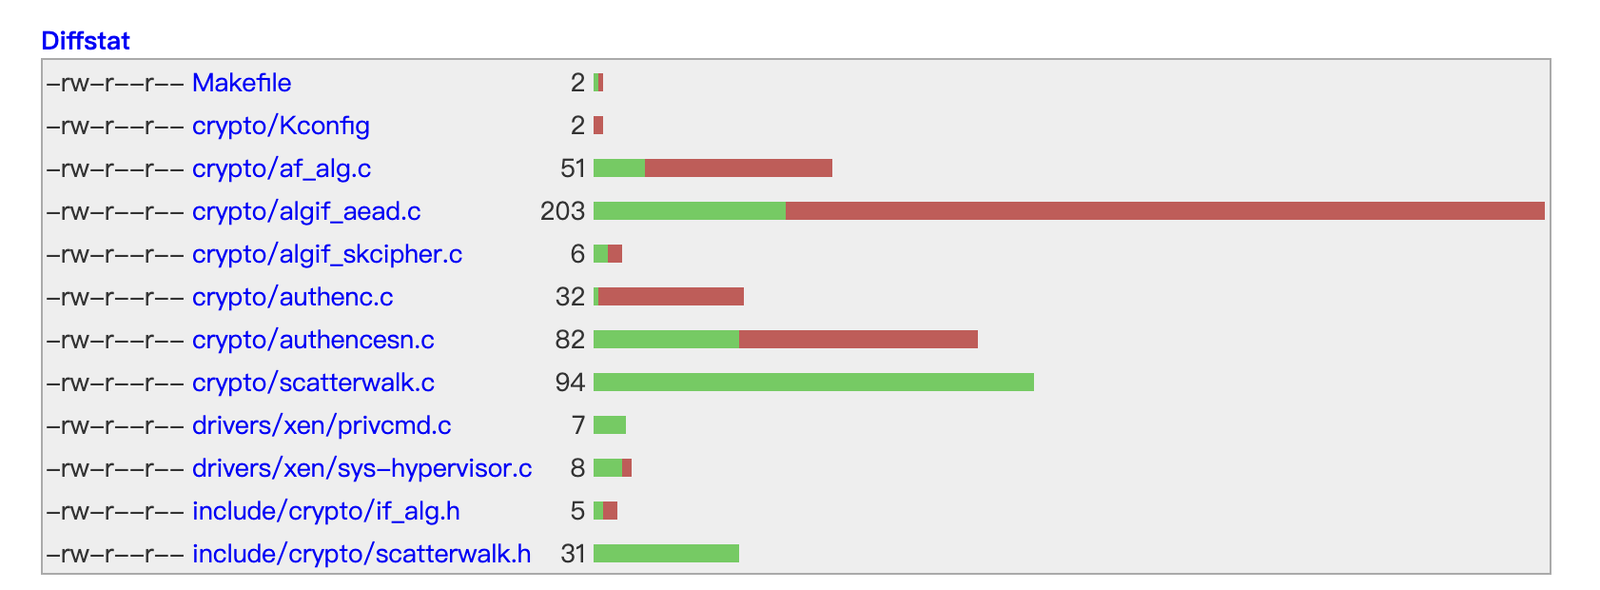 yuspring/cve-2026-31431-poc
# CVE-2026-31431 개념 증명 익스플로잇 AF_ALG authenc 길이 검사 우회를 통한 Linux 커널 권한 상승 취약점으로, /etc/passwd 파일을 수정하여 루트 권한을 획득합니다.
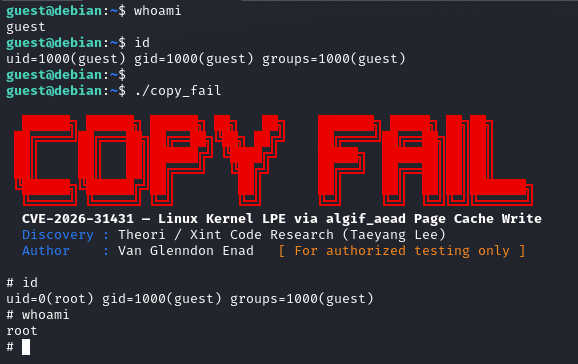 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431에 대한 개념 증명 익스플로잇으로, AF_ALG 페이지 캐시 쓰기를 통한 Linux 커널 로컬 권한 상승을 이용하여 주요 배포판에서 루트 권한을 획득합니다.
 j4ck3lsyn-gen2/cve-2026-58457
CVE-2026-58457 PoC 도구: Shenzhen Aitemi M300 Wi-Fi 리피터(MT02)에서 원격 루트로 이어지는 인증되지 않은 OS 명령 주입. 익스플로잇, 검증기, 페이로드 생성기 및 Metasploit 모듈 포함. 교육 및 승인된 침투 테스트…
 xerxes-2/cve-2026-31431-rs
# CVE-2026-31431에 대한 Rust 기반 개념 증명 AF_ALG와 splice를 악용하여 /bin/su를 덮어쓰고 루트 셸을 실행합니다. x86_64 및 aarch64용 자체 포함 no_std 바이너리입니다.
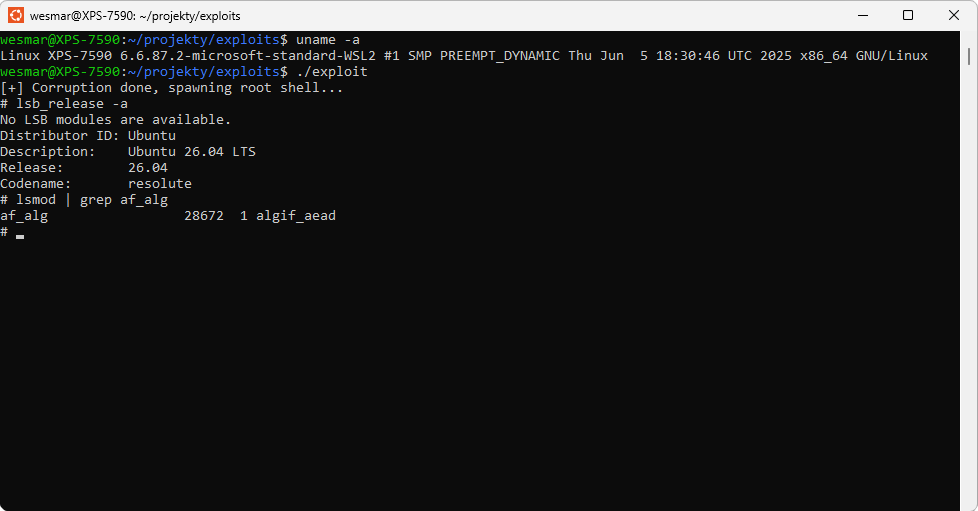 wesmar/cve-2026-31431
CVE-2026-31431에 대한 동작하는 개념 증명 익스플로잇으로, AF_ALG AEAD 페이지 캐시 손상을 통한 Linux 커널 로컬 권한 상승을 이용하여 루트 셸을 획득합니다.
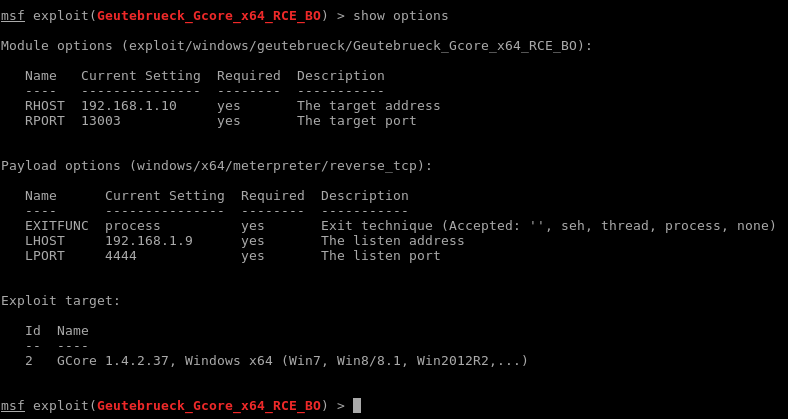 m4p0/geutebrueck_gcore_x64_rce_bo
Geutebrueck GCore "video management" 시스템용 Metasploit 모듈. 버전 1.3.8.42 및 1.4.2.37에서 테스트되었습니다.
 can/cve-2015-5374-dos-poc
CVE-2015-5374에 대한 DoS 익스플로잇으로, Siemens SIPROTEC 4 및 Compact EN100 이더넷 모듈을 포트 50000으로 전송되는 조작된 UDP 패킷을 통해 공격하며, 포함된 Metasploit 보조 모듈을 사용합니다.
 ben-slates/cve-2026-31431-exploit
# CVE-2026-31431 개념 증명 익스플로잇 CVE-2026-31431에 대한 개념 증명 익스플로잇으로, algif_aead를 통해 로컬 권한 상승을 가능하게 하는 Linux 커널 페이지 캐시 손상 취약점입니다. exploit.py와 완화 지침을 포함합니다.
 bkaraceylan/cve-2019-12840_poc
Webmin 패키지 업데이트 인증된 원격 명령 실행 PoC
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 전체 코드 실행








