
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
 go-spider/cve-2018-3252
CVE-2018-3252를 대상으로 하는 WebLogic 역직렬화 취약점 익스플로잇입니다. ysoserial을 이용한 페이로드 생성과 원격 코드 실행을 위한 Python 개념 증명 스크립트를 포함합니다.
 xiaobailovesstirring/ghostlock-k419-adapter
4.19.152-perf+ Android 커널용 GhostLock(CVE-2026-43499) 어댑터
 infobyte/ezviz_lan_rce
EZVIZ IP 카메라를 대상으로 CVE-2023-34551 및 CVE-2023-34552에 대한 PoC 익스플로잇과 Docker 빌드 환경을 제공하며, DEF CON 31 Hardware Hacking Village 발표 슬라이드 및 영상도 포함합니다.
 al1ex/cve-2017-7269
CVE-2017-7269에 대한 익스플로잇으로, IIS 6.0 WebDAV의 버퍼 오버플로우를 이용하여 원격 코드 실행을 가능하게 합니다. 침투 테스트에서 Metasploit과 함께 사용하도록 설계되었습니다.
 sammwyy/copyfail-rs
Copy Fail 익스플로잇 (CVE-2026-31431)을 Rust로 구현.
 nafiez/metasploit-cve-2026-54121-certighost
AD CS 등록 "체이스" 폴백을 남용하여 모든 낮은 권한 도메인 사용자에서 전체 도메인 손상으로 승격하는 Metasploit 보조 모듈. CA가 공격자 제어 인프라에 다시 인증하도록 강제한 다음 도메인 컨트롤러를 가장하는 인증서를 발급할 수 있습니다.
 xorrior/apfell-chrome-extension-c2server
Google Chrome Extension 페이로드를 위한 Apfell C2 서버
 oxfemale/cve-2026-2636_poc
CVE-2026-2636에 대한 개념 증명(PoC)으로, Windows CLFS.sys 취약점으로 인해 CreateLogFile 핸들에 대한 ReadFile을 통해 BSoD(블루 스크린)가 발생하며, 권한이 없는 사용자의 서비스 거부(DoS)를 가능하게 합니다.
 blacktechx011/react2shell
React2Shell: CVE-2025-55182(Next.js/React RCE)를 위한 익스플로잇 프레임워크입니다.
 lovechoudoufu/about_cobaltstrike4.5_cdf
Cobalt Strike 4.5 버전 크랙, checksum8 특징 제거, BeaconEye 우회, 오류 경로로 인한 stage 노출 수정, TOTP 2단계 인증 추가, CVE-2022-39197 등 수정
 nu11secur1ty/sqlmap-nu11secur1ty
sqlmap 프로젝트의 전문가용 확장
 readmsr/msi_featuremanager_cve
CVE-2026-57851
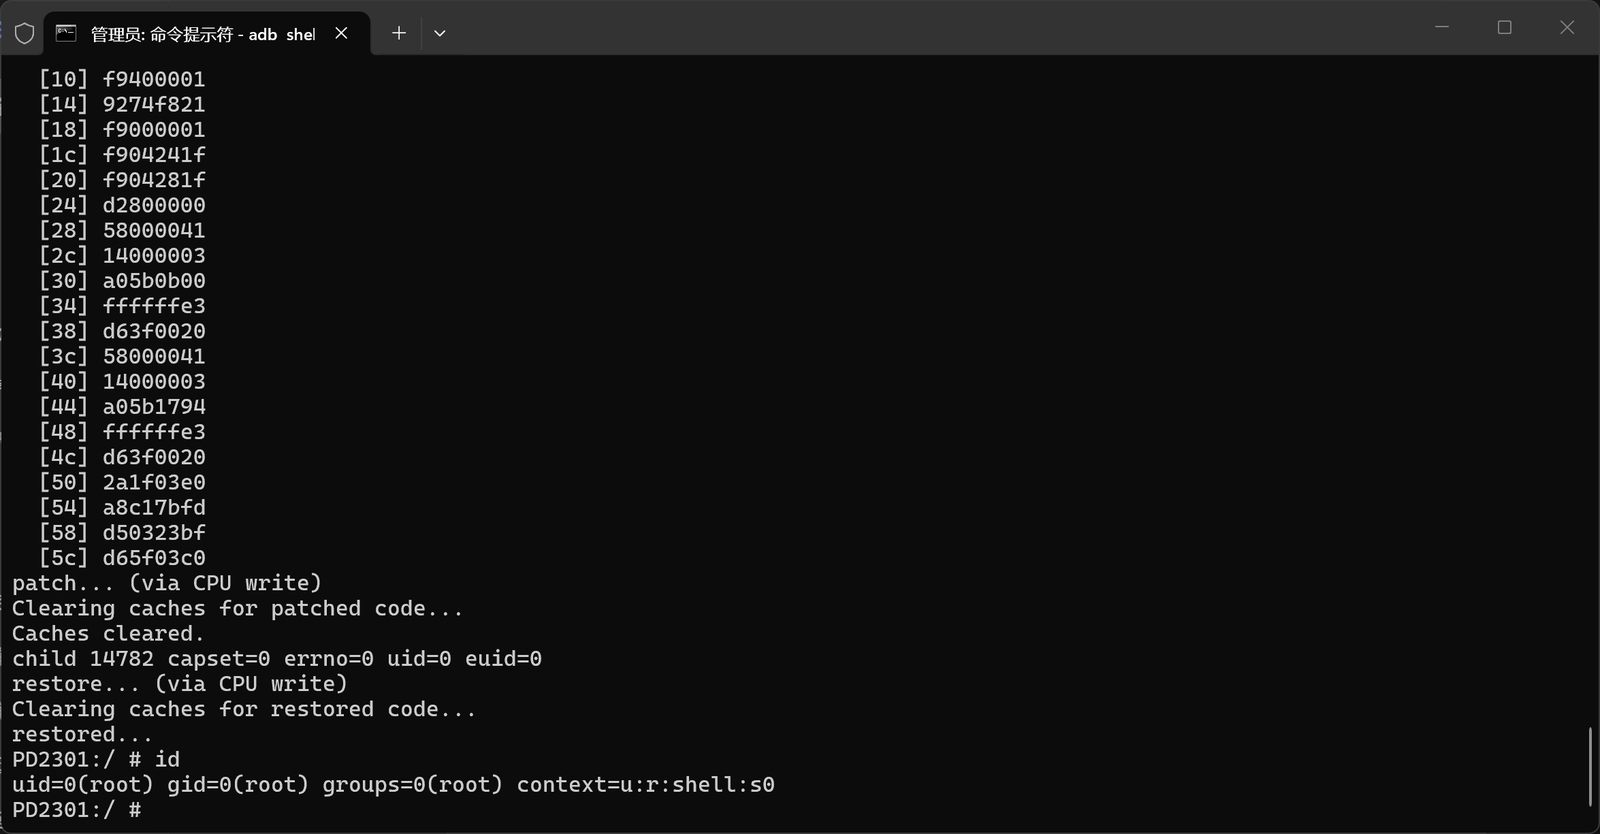 qingizi7/cve-2025-21479_iqooneo8
CVE-2025-21479(Adreno KGSL)를 대상으로 한 iQOO Neo8(SM8475)용 로컬 루트 익스플로잇 - 물리 메모리 읽기/쓰기, SELinux 비활성화, 루트 셸 실행
 j4ck3lsyn-gen2/cve-2026-39047
Epson 프린터 RAW 프로토콜 익스플로잇 프레임워크
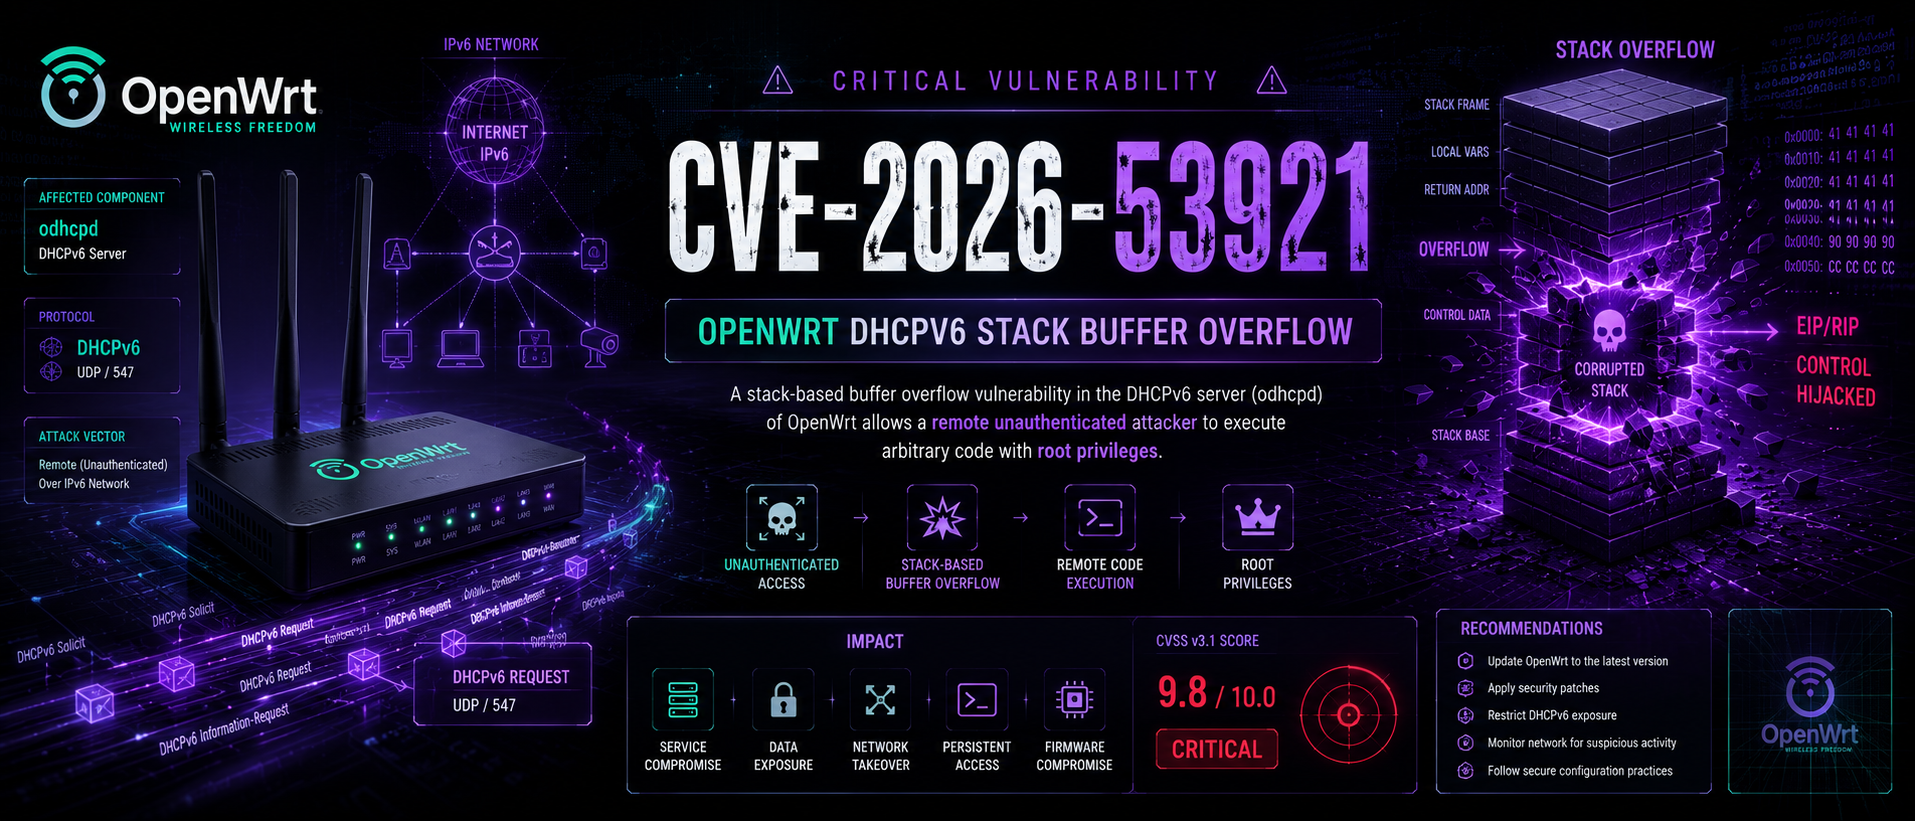 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd 스택 오버플로우 (CVSS 9.8) 🛡️ OpenWrt DHCPv6 RCE에 대한 상세하고 포괄적인 취약점 Write-Up 및 Verifier & Multi-exploit. 이중 벡터(IA_NA/IA_PD) 오버플로우와…
 shibaaa204/pack2theroot
# CVE-2026-41651에 대한 개념 증명 익스플로잇 Pack2 소프트웨어의 Linux 로컬 권한 상승 취약점으로, 루트 액세스 및 시스템 장악을 입증합니다.
 diabl0w/cve-2022-22057_sm-f926u
Qualcomm kgsl 드라이버 익스플로잇 (CVE-2022-22057) - 삼성 갤럭시 기기용, 임의의 커널 메모리 읽기/쓰기, SELinux 우회 및 경쟁 조건을 통한 임시 루트 액세스 달성
 ele7enxxh/cve-2014-7911
Android 로컬 권한 상승 (CVE-2014-7911)을 위한 개념 증명 익스플로잇으로, ROP 체인과 힙 스프레이를 사용하여 Nexus5를 대상으로 system uid를 획득합니다.








