
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
 diabl0w/cve-2022-22057_sm-f926u
Qualcomm kgsl 드라이버 익스플로잇 (CVE-2022-22057) - 삼성 갤럭시 기기용, 임의의 커널 메모리 읽기/쓰기, SELinux 우회 및 경쟁 조건을 통한 임시 루트 액세스 달성
 ele7enxxh/cve-2014-7911
Android 로컬 권한 상승 (CVE-2014-7911)을 위한 개념 증명 익스플로잇으로, ROP 체인과 힙 스프레이를 사용하여 Nexus5를 대상으로 system uid를 획득합니다.
 davidcarliez/mythic_telegram_profile
Athena 및 Apollo 에이전트 트래픽을 Telegram 봇 간 메시지를 통해 터널링하여 암호화된 페이로드를 Mythic의 Push C2 gRPC 서비스를 통해 Mythic에 브리징하는 Mythic C2 프로필입니다.
 alihzsec/cve-2026-31431
# CVE-2026-31431 개념 증명 익스플로잇 CVE-2026-31431에 대한 개념 증명 익스플로잇으로, Linux 로컬 권한 상승 취약점으로서 교육 및 공인된 보안 테스트를 위한 커널 익스플로잇을 시연합니다.
 bo0l3an/cve-2024-49112-poc
CVE-2024-49112 LDAP RCE PoC 및 Metasploit Module
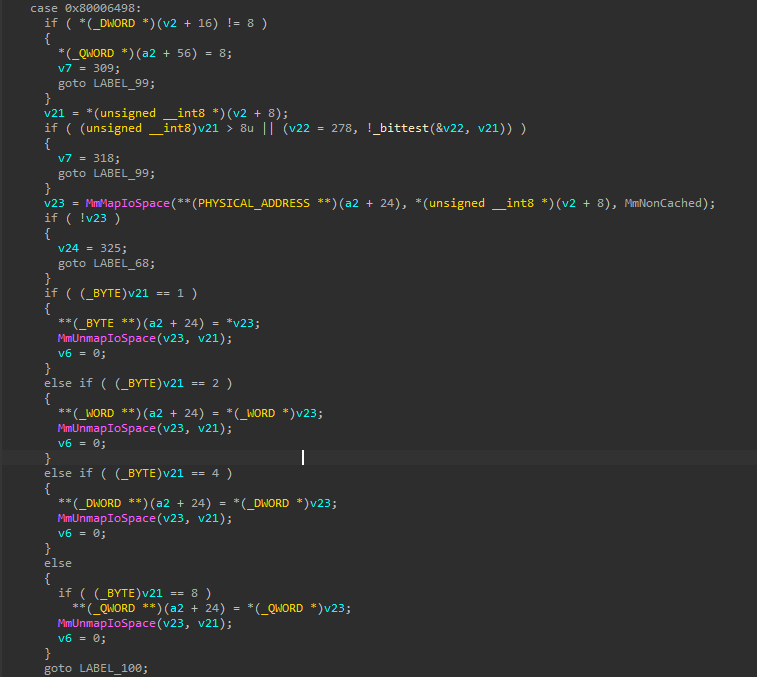 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys 권한 상승 익스플로잇 - MmMapIoSpace를 통한 물리 메모리에 대한 무제한 IOCTL 액세스
 0dayninja/cve-2021-24155.rb
워드프레스 Backup Guard 인증된 원격 코드 실행 익스플로잇
 otsmane-ahmed/cve-2025-29384-poc
CVE-2025-29384에 대한 개념 증명 익스플로잇, Tenda AC9 라우터의 심각한 스택 기반 버퍼 오버플로우입니다. MIPS 기반 펌웨어에서 인증되지 않은 원격 DoS 및 잠재적 RCE를 위한 Python 및 Metasploit 모듈을 포함합니다.
 wilfred-wulbou/hg532d-rce-exploit
Huawei HG532d를 대상으로 하는 CVE-2017-17215 취약점 기반 원격 코드 실행(RCE) 익스플로잇입니다. exploit-db.com의 원본 PoC 코드에서 수정되었습니다.
 zeop-cybersec/apache_normalize_path
CVE-2021-41773 및 CVE-2021-42013 (Apache 2.4.49/2.4.50의 Path Traversal)을 위한 Metasploit-Framework 모듈 (스캐너 및 익스플로잇)
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double free, heap grooming, ROP, SKF fragmentation, Windows exploit, anti-debug, obfuscation, API hooking,…
 attackercan/wp2shell-poc2
CVE-2026-63030
 perongh/badepoll-selinux-disabler
CVE-2026-43074를 사용하여 Android(Linux 6.6/6.12)에서 SELinux를 비활성화합니다
 hluwa/cobaltstrike_swing_xss2rce
CVE-2022-39197에 대한 익스플로잇, Cobalt Strike의 Swing GUI에 있는 크로스 사이트 스크립팅 취약점으로 팀 서버에서 원격 코드 실행을 가능하게 합니다.
 cracksoft900/blue-borne
BlueBorne 익스플로잇 및 프레임워크 이 저장소에는 BlueBorne 취약점에 대한 다양한 익스플로잇의 PoC 코드가 포함되어 있습니다. 'android' 아래에는 Android RCE 취약점(CVE-2017-0781) 및 SDP 정보 누출…
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
Log4J RCE CVE-2021-44228 취약점을 발견하고 퍼징하기 위한 오픈 탐지 및 스캐닝 도구
 ruthlezs/ie11_vbscript_exploit
CVE-2018-8174 및 CVE-2019-0768용 익스플로잇 생성기 (IE11에서 VBScript 실행을 통한 RCE)
 murataydemir/cve-2020-17519
[CVE-2020-17519] Apache Flink RESTful API 임의 파일 읽기








